 Anton


 Мэн
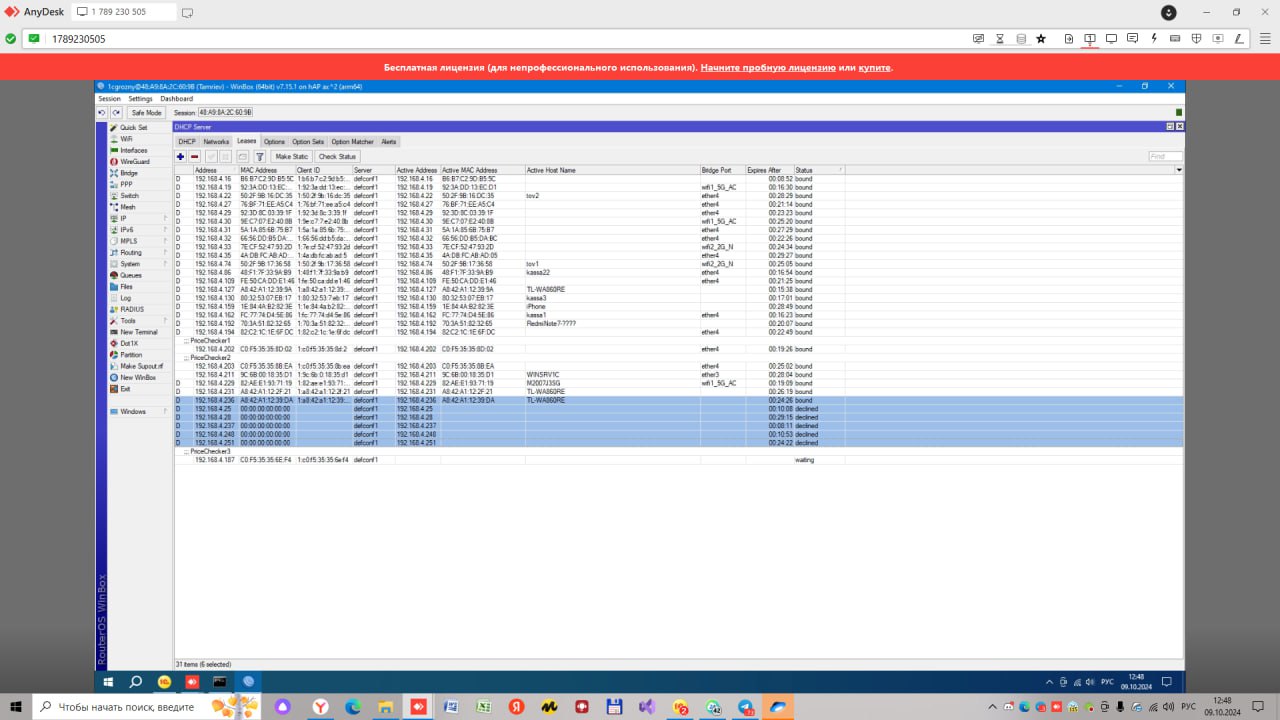
Что то меня почти все мак адреса в выделенном диапазоне смущают
Не знаю куда копать, несколько дней завис на этой проблеме
Дэн Миков PRM
DHCP клиенты получают периодически статус declines, других устройств в сети которые раздают адреса нет, кто подсказать куда копать?
ищи клиентов ,где статика прописана
Дэн Миков PRM
A DHCP Decline message is sent by a DHCP client to notify the DHCP server that the allocated IP address conflicts with another IP address.
 Bykadorov Serj
Доброго времени! Подскажите, можно ли создать black list с mac address для правил firewall. Можно отдельными правилами для одного mac адреса, можно в capsman - copy to addr list, но вот хотелось бы списком добавлять и пополнять. Кто-нибудь знает?
 Sergio
Ваш список перелопатил и сделал его более приемлемым для Микртиков, Копипастим, вставляем в терминал и ждем... З.Ы. на 4011 +- до 20% на проц, при работающем дискорде.
 sdnv
sdnv
там же можно как-то через tls-host все это настроить
указать *.discord.gg и все
sdnv
в mangle вроде
sdnv
но я не пробовал
Sergio
там же можно как-то через tls-host все это настроить
указать *.discord.gg и все
Хэммм, честно не знаю как.
Но я создал АСЛ, создал правила в мангле , и добавил в роуте нужный впн и он заработал. Был чисто спортивный интерес…
Подумал мож кому пригодится, выложил сюда.
Sergio
Подумал может как то пошире сделать расширить с 32 до каких либо пошире.. но посмотрел 5к строк и ужаснулся:-))
 Радость
 sdnv
sdnv
Маркированные пакеты ходят в контейнер, а сам контейнер уже смотрит в WAN и форвардит туда?
sdnv
У меня железный серв есть чисто под zapret
Хочу через него трафик пустить, но учитывая что это opnsense - пока не разобрался
С линуксом проще))
Радость
У меня железный серв есть чисто под zapret
Хочу через него трафик пустить, но учитывая что это opnsense - пока не разобрался
С линуксом проще))
https://habr.com/ru/articles/838452/
sdnv
ас3 очень туго вывозит, но вроде работает
Ну я просто пример маршрутизации гляну потом в статье
Настрою на железке отдельной
У меня hAP ax2, там места мало чтобы контейнеры запускать
Радость
sdnv
Думал до rb5009 обновиться
Но чёт места в стойке нет под него
Радость
Йеп, я бы так и сделал
Но юсб у ax2 нема))
Хи-хи-хи, а я и забыл, странное решение,конечно, на ас² есть ,а на ах2 нет...
Радость
ас3 очень туго вывозит, но вроде работает
Отбой,пиками было после настройки ,расперделся и нагрузка упала до тех же ≈20%
 NIKOLYA
Йеп, я бы так и сделал
Но юсб у ax2 нема))
Примонтируйте к нему nfs шару и крутите там докер
sdnv
Примонтируйте к нему nfs шару и крутите там докер
да, была мысль))
Но решил держать отдельную железку
 $continue$
 Ярослав
Спасибо вам, добрый человек. Так лень было перепарсить в команды микротика JSON...
notepad++ > Ctrl+H > Search Mode: Extended, Find what: \r\n, Replace with: list=Discord\r\nadd address=
ох уж эта лень
Ярослав
главное не забыть перед "list" пробел поставить в самом начале и руками поправить начало и конец файла
 Vorobev
Коллеги, подскажите, в 7.15.2 datapath в новом CapsMan уже умеет раздавать vlan? или все еще ручками на точках надо настраивать?
 Andrew
У меня просто не получилось🫠
да, у меня тоже 🫠
проверял на hap ax2 и hap ac2.
с пакетом wireless не создаются интерфейсы на hap ax2
на hap ac2 с пакетом wireless всё хорошо.
получается или баг или выпилили возможность на arm64 использовать старый wireless пакет для настройки интерфейсов, оставив только настройки CAPsMAN.
Михаил
/rules@MissRose_bot
 M
Добрый день, кто имел опыт настройки BGP ROS 7 ?
Михаил
Добрый день, кто имел опыт настройки BGP ROS 7 ?
выше я скидывал по байдипиай статью с хабра ,там бгп используется
M
выше я скидывал по байдипиай статью с хабра ,там бгп используется
немного другой кейс не получается обьявить маршруты
127.0.0.1
Petr
да, у меня тоже 🫠
проверял на hap ax2 и hap ac2.
с пакетом wireless не создаются интерфейсы на hap ax2
на hap ac2 с пакетом wireless всё хорошо.
получается или баг или выпилили возможность на arm64 использовать старый wireless пакет для настройки интерфейсов, оставив только настройки CAPsMAN.
На ax никогда не было старого драйвера (wireless) и не буднт
NIKOLYA
https://habr.com/ru/articles/838452/
есть эта статья где то в другом источнике?)
как оказалось, адреса моего хостера в нигерландах имеют RU
это конечно хорошо, когда клали вся и всё недавно из ни ru, у меня туннели работали
а вот хабр говорит, что ты ru и тебе нельзя такое читать, хотя трафик в туннеле)
Andrew
На ax никогда не было старого драйвера (wireless) и не буднт
штош... 🤔
обратная совместимость? да ну её нафиг...
NIKOLYA
На ax никогда не было старого драйвера (wireless) и не буднт
ну как бэ пакет можно поставить, и управлять старыми ac, но на ролтене отвалится вифи
Михаил
есть эта статья где то в другом источнике?)
как оказалось, адреса моего хостера в нигерландах имеют RU
это конечно хорошо, когда клали вся и всё недавно из ни ru, у меня туннели работали
а вот хабр говорит, что ты ru и тебе нельзя такое читать, хотя трафик в туннеле)
точно есть,вчера находил! если до вечера не найдёте,то скину
NIKOLYA
точно есть,вчера находил! если до вечера не найдёте,то скину
спс, щас тоже ищу по кускам текста, что видно тут
NIKOLYA
прикольно, для опенврт статья доступна, а для микротика низя(
NIKOLYA
https://www.pvsm.ru/vpn/394656
нашел
Stan&slav
Добрый день ребят, подскажите пожалуйста, есть ли смысл использовать Fasttrack , если микроты работают по VPN , т.е. два офиса между собой соединены?
 Олег
Добрый день ребят, подскажите пожалуйста, есть ли смысл использовать Fasttrack , если микроты работают по VPN , т.е. два офиса между собой соединены?
fasttrack имеет смысл использовать когда вы хотите выжать из девайсов ещё немного производительности когда на них нагрузка на cpu близка к 80-90-100% (у вас могут быть свои отсечки по нагрузке)
Stan&slav
fasttrack имеет смысл использовать когда вы хотите выжать из девайсов ещё немного производительности когда на них нагрузка на cpu близка к 80-90-100% (у вас могут быть свои отсечки по нагрузке)
с vpn такое бывает к сожалению, просто читал и запутался )))
Олег
с vpn такое бывает к сожалению, просто читал и запутался )))
смотрите в tools / profile на нагрузку по ядрам и по категориям. если у вас есть заметная нагрузка на firewall и networking, равномерно размазанная по ядрам, то можно пробовать
Stan&slav
смотрите в tools / profile на нагрузку по ядрам и по категориям. если у вас есть заметная нагрузка на firewall и networking, равномерно размазанная по ядрам, то можно пробовать
спасибо большое, можете ещё подсказать новичку, если подняты два VPN ( так осуществил резерв два WAN), можно ли сделать балансировку, если один канал забит до определённого порога, чтобы трафик шёл по другому VPN каналу ? ) и как это вообще на практике, много ли глюков будет
Олег
спасибо большое, можете ещё подсказать новичку, если подняты два VPN ( так осуществил резерв два WAN), можно ли сделать балансировку, если один канал забит до определённого порога, чтобы трафик шёл по другому VPN каналу ? ) и как это вообще на практике, много ли глюков будет
нет, так это не работает. можно просто одновременно заставить работать, и добавить балансировку по соединениям
Stan&slav
Спасибо Олег
Stan&slav
нет, так это не работает. можно просто одновременно заставить работать, и добавить балансировку по соединениям
Прошу прощения, что надоедаю с нубскими вопросами, изучаю, то что сделал прошлый админ, у него в бридже один интерфейс внутренней сети, немного не понимаю, для чего это делается, чтобы хосты видеть? Ведь можно без бриджа обойтись, когда сетевой кабель один из LAN идёт ?
Stan&slav
на нескольких микротах так в разных офисах
Олег
Прошу прощения, что надоедаю с нубскими вопросами, изучаю, то что сделал прошлый админ, у него в бридже один интерфейс внутренней сети, немного не понимаю, для чего это делается, чтобы хосты видеть? Ведь можно без бриджа обойтись, когда сетевой кабель один из LAN идёт ?
может быть их раньше было больше в этом бридже...
Stan&slav
может быть их раньше было больше в этом бридже...
нет к сожалению, всегда один порт был из свитча, в некоторых инструкциях смотрел так же делают при настройке роутеров с одним ланом, вот думаю может так надо или можно без этого, тестил без этих мостов, всё так же прекрасно работало
 Dmitry
нет к сожалению, всегда один порт был из свитча, в некоторых инструкциях смотрел так же делают при настройке роутеров с одним ланом, вот думаю может так надо или можно без этого, тестил без этих мостов, всё так же прекрасно работало
так иногда делаю я, когда хочу выплюнуть L2 от точек доступа отдельным портом в сторону ядра сети, не терминируя их на микротике с capsman при casp-man forwarding (потому что local-forwarding я не использую специально почти всегда)
Dmitry
но я не ваш бывший админ ;)
Stan&slav
Dmitry
🤭сколько много новых слов услышал))
поработав однажды с cisco контроллерами, где это стандартная схема все станет понятно - а так да объяснять долго и рисовать надо
Stan&slav
 Евгений
понял)) спасибо Дмитрий
Когда на интерфейсе падает линк, то и падают все тоннели за ним. Чтобы при кратковременном падении линка все работало штатно - можно сделать через бридж.
Возможно с дхцп что-то подобное.
Еще вариант - смотреть маки в л2.
Dmitry
вот есть головной офис и филиалы
вы хотите управлять всеми Т.Д. централизовано, не зависимо от места установки
вы хотите изолировать внутренний служебный трафик CAPWAP от данных пользователя
вы хотите, что трафик от определенного SSID всегда ходил в Internet через головной офис или чтобы пользователи подключившись к определенному SSID получали адресацию головного офиса (например тех. под)
—
вешаете IP-адрес CAPSMAN manager на loopback - анонсируете в сторону ядра по существующему data-линку (так пойдет управление и трафик в туннелях capwap)
делаете бридж c одним интерфейсом и отдельным линком подключаете в ядро
делаете data-path c сaps-man forwarding для выше указанных SSID c vlan-mode=use-tag и добавляете их в данный бридж
со стороны ядра на порту настраиваете trunk и пробрасываете данные vlan-ы на ядро, где и терминируете их
—
ставите точку в филиале - по dhcp выдаете ей IP loopback-а CAPSMAN, как адрес контроллера - точка цепляется к контроллеру по L3 - заливает конфиг и поднимает dtls туннель - через который по факту и пойдет L2 трафик до ядра
Dmitry
профит - запарился, кода писал и все равно никто ничего не поймет
 Maxim
Коллеги, сталкивались ли с тем, что подключение по Winbox не проходит? а Connect to RoMON работает. Пока заметил только на одной железке на ROS7.15.3
Dmitry
с dtls только непонятен момент
да, тут я могу ошибаться и путать вендоров :)
из документации я так и не понял, что помещается в DTLS только управление или пользовательский трафик то же
Dmitry
CAP can pass client data connection to manager
• Data connection is not secured
• IPSec or encrypted tunnels is needed for data security
А как точка это делает нигде не описано ...
Bykadorov Serj
Как сделать black-list с mac адресами?
Bykadorov Serj
Не нашел варианта
Bykadorov Serj
Кто знает?
Bykadorov Serj
бридж - фильтрс
Это я так понял для одного mac-адреса можно сделать фильтр. А как с лист занести несколько mac- адресов?
Bykadorov Serj
Нужен address list
Bykadorov Serj
И для него правило фильтрации.