Так на стандартном и было сделано. Просто флаг поставил на новые соединения
так зачем огород городить?
add action=drop chain=input comment="defconf: drop all not coming from LAN" in-interface-list=!LAN
 Евгений


 Albert
так зачем огород городить?
add action=drop chain=input comment="defconf: drop all not coming from LAN" in-interface-list=!LAN
Так и было сделано В чем вопрос то у вас?
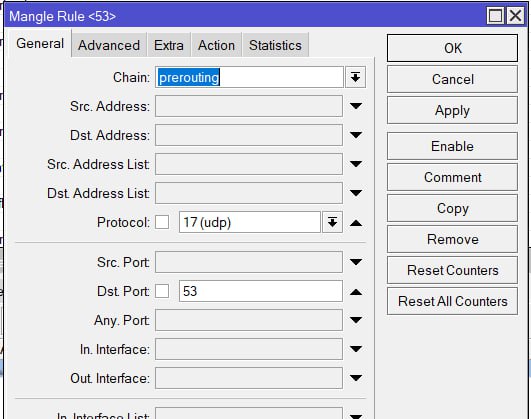
ip firewall filter add chain=input protocol=udp dst-port=53 connection-state=New in-interface-list=WAN action=drop
Евгений
Так и было сделано В чем вопрос то у вас?
ip firewall filter add chain=input protocol=udp dst-port=53 connection-state=New in-interface-list=WAN action=drop
опустите это правило ниже стандартного и посмотрите на счетчики.
оно не будет работать (=нету смысла в этом правиле)
 The Mars
Список доменов расширяется, статья дополняется. Все изменения будут дописываться через UPD.
Текущий список доменов:
youtube.com
googlevideo.com
youtu.be
ytimg.com
ggpht.com
googleapis.com
googleusercontent.com
ytimg.l.google.com
nhacmp3youtube.com
Конфигурация DNS для них дописана в конце статьи. Пользуйтесь )
народ а как эти днс имена на впн туннель направить?
 🥷
Комрады, а есть у кого zerotier в проде?
 Dmitry
Для меня все это кончилось, ну примерно с пониманием того как оно будет в 7.x
🥷
Для меня все это кончилось, ну примерно с пониманием того как оно будет в 7.x
Так же как openvpn без udp? ))))
Dmitry
Проще купить и поставить eltex /s-terra
Dmitry
Так же как openvpn без udp? ))))
Нет, к большому сожалению чтобы пилить свой enterprise VPN, вам предлагают использовать не пойми что, развернув у себя не пойми что.
🥷
Проще купить и поставить eltex /s-terra
Можно и FTDv прикупить конечно))) Мне скорее zerotier как сущность интересна
🥷
Думал может кто уже тестил и может поделиться опытом. Ранее и на wg плевались, а штука быстрая оказалась
Dmitry
Можно и FTDv прикупить конечно))) Мне скорее zerotier как сущность интересна
Ну что разворачивание у себя zerotier instance - обеспечиваете связность, через костыли получаете, то что есть в коробке у dmvpn (опубликовано как открытый код уже) или flex-vpn
Dmitry
Упираетесь в производительность ztier on-premise в виртуальном исполнении?? Зачем??
 Pavel
да, меня кстати удивило что тот же eltex уже на борту имеет dmvpn (хоть и допиливается еще, но работает). А микротик в эту сторону даже не смотрит, как я понимаю
Dmitry
А все потому, что модно, как в iPhone разрекламировать железо (неважно что ваша прошивка не может использовать и 50% от производительности железа - в Apple может, сразу говорю) и продавать гикам, которые как например, сидят у меня у подъезда и хвастаются у кого что круче.
И не важно, что код убъет все - главное сказать, что у тебя 100500 ядер.
Dmitry
И вот поэтому сейчас, все кого я знаю - "спасибо микротик, что дал вырасти, но... " И ставят вместо VPN концентратора - Сisco 4451, пока оставляя тупые gre туннели, а дальше присматриваясь к тому что умеет DMVPN
OYBEK
 КЭПпучино
 Руслан
 Константин
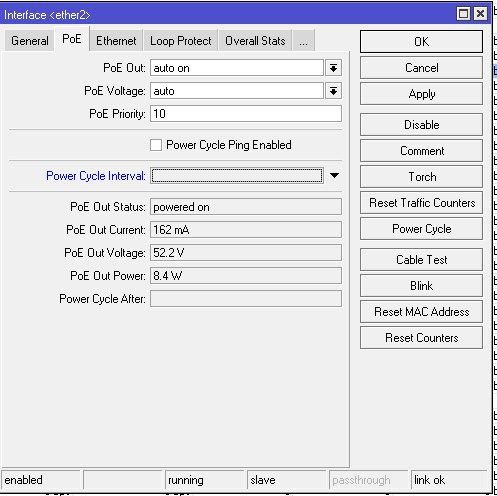
Кабельную систему прозвоните хорошим тестером, на предмет коротышей и большого сопротивления
ᅠ
У меня на другом роутере одна камера на auto on не заводилась, хотя другие работали.
Force on решило проблему
У меня ac от ax3 не заводится без форса 😂
КЭПпучино
У меня что-то ас2 не работает дольше пары дней
КЭПпучино
 КЭПпучино
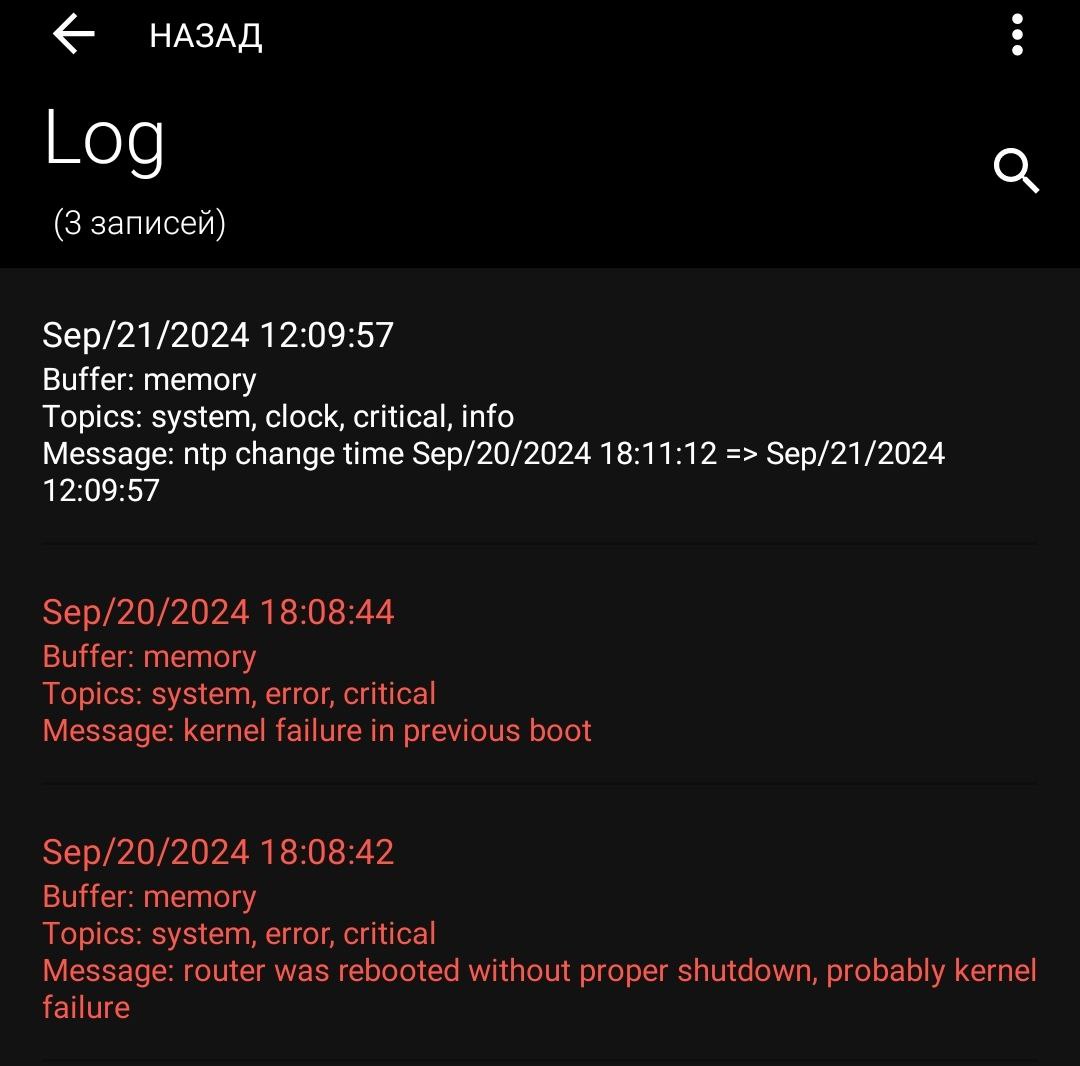
Интересно, что время смещается на 3/4 суток
bmw
Интересно, что время смещается на 3/4 суток
как я понял, время в сами часы записывается лишь несколько раз в сутки, что логично.
КЭПпучино
как я понял, время в сами часы записывается лишь несколько раз в сутки, что логично.
И при ребуте, судя по логу. То есть после ребута оно должно быть уже точное.
А при следующем ребуте не должно сильно убежать. Питание-то не прерывается
 f1gar0
Вопрос
- есть сеть основная по транку отдан ospf
- есть микротик по транку принимает ospf
- есть ПК в основной сети через телнет цепляться по 8291, в винбокс висит download description и тишина
Фаерволл весь потушен есть allow правила на все соединения для теста
f1gar0
Есть ощущение что где-то я в бридже не того накрутил наставьте на путь истинный)
f1gar0
Кто за ₽ проконсультирует упёрся рогом надо разжевать
 Maxim
Вопрос
- есть сеть основная по транку отдан ospf
- есть микротик по транку принимает ospf
- есть ПК в основной сети через телнет цепляться по 8291, в винбокс висит download description и тишина
Фаерволл весь потушен есть allow правила на все соединения для теста
Может на service 8291 ограничения висят?
Maxim
По MAC пробовали?
f1gar0
Нет
f1gar0
С микрота я что угодно пингую куда угодно хожу
f1gar0
Может на service 8291 ограничения висят?
Тут вопрос другого характера
На spf приходит оптика
На бридж вешаю
vlan-osfp
Vlan1
Vlan2
Вешаю адреса на vlanы
Получаю маршруты и передаю свои 3 сети
В бридж добавляю интерфейсы
Spf вешаю тчто тегирон на бридж vlan-ospf vlan1 vlan2
В fw делаю input vlan-ospf tcp port 8291 allow
f1gar0
В логе что прилетело с vlan-ospf пинг инфа идёт но зараза нету пинга
f1gar0
Либо сетевой админ меня налюбил и у него не full доступ в и из этого vrf на фаерволе
Denis
 Аникей
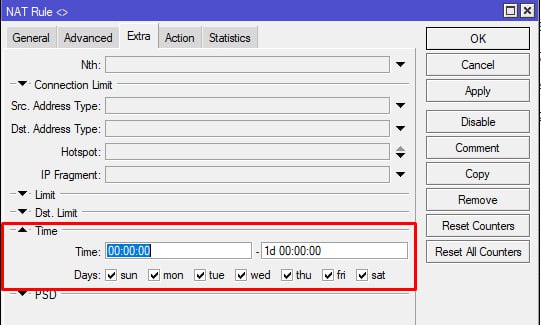
Можно ли для правила NAT задать срок работы, по истечении которого правило выключится/удалится? Или только скриптом это решить возможно?
Ладно, похоже только шедулер
Daniil Yurevich
Daniil Yurevich
Есть время действия и дни.
Daniil Yurevich
На вкладке extra, кажется. Или advanced.
 Maxim
 Евгений
Аникей
Есть время действия и дни.
там расписание работы, он не позволяет задать число или количество дней, только расписание. Тоже сперва на него подумал
OYBEK
если я сделаю upgrade 6v на 7v именно какие функци придется перенастроить или автоматом заработает ?
NAT , Mangle , routing firewall rules
Dmitry
если я сделаю upgrade 6v на 7v именно какие функци придется перенастроить или автоматом заработает ?
NAT , Mangle , routing firewall rules
routing и таблицы маршрутизации - все остальное переезжает сносно
 Михаил
если я сделаю upgrade 6v на 7v именно какие функци придется перенастроить или автоматом заработает ?
NAT , Mangle , routing firewall rules
Я переходил через 7.1 (где-то прочитал что лучше так), все нормально прошло. С 7.6 слетели сертификаты. В остальном все переехало нормально.
 Daemon
там расписание работы, он не позволяет задать число или количество дней, только расписание. Тоже сперва на него подумал
правило с использованием адрес листа, в адрес лист положить адрес с таймаутом
время выйдет, адрес удалиться, правило перестанет работать
Аникей
правило с использованием адрес листа, в адрес лист положить адрес с таймаутом
время выйдет, адрес удалиться, правило перестанет работать
Там правда нужно знать адрес источника, а у меня он неизвестен
Daemon
назначения адрес тоже подойдет
Daemon
если хоть одна из сторон известна, то адреса в лист с таймером, ну и сорс адрес лист или дст адрес лист как условие
Daemon
Там правда нужно знать адрес источника, а у меня он неизвестен
или там из одного интерфеса в другой маскарад? 😁
в лист добавь 0.0.0.0/0 с таймером, и поставь в условия этот дст-адрес-лист
таймер выйдет, отвалиться
потом надо будет включить на время, опять 0.0.0.0/0 кинул в лист с таймером, опять на время заработает
Аникей
если хоть одна из сторон известна, то адреса в лист с таймером, ну и сорс адрес лист или дст адрес лист как условие
а что с правилом произойдёт по истечении таймаута адреслиста?
Daemon
а что с правилом произойдёт по истечении таймаута адреслиста?
Просто перестанет работать
Лист станет пустой, никакой трафик под условие не попадет
Аникей
Просто перестанет работать
Лист станет пустой, никакой трафик под условие не попадет
понял, спасибо. Ну у меня уже отпала надобность)
Суть была в чём: приняли новую организацию, и там по старинке куча пробросов портов рдп для удалёнщиков, и чтобы ничего не ломать сейчас они попросили оставить их. И сотрудница увольняется в среду, а там её ПК уже брутят, что было ожидаемо, потому я уже повырубал все правила
Vadim
Палец, 305, плитка, штрих-код, рука
 Sasha
Есть же решение со списками и конекшен лимит
Аникей
Есть же решение со списками и конекшен лимит
Да не, чего с ним возиться, просто нужно всех на впн посадить, дел на 2 минуты;)
Sasha
Ну всех это не 2) а вот пока делаете это поможет подприкрыть себя
Sasha
Правила сделать 2 минуты и брут прекратится
Аникей
Ну всех это не 2) а вот пока делаете это поможет подприкрыть себя
Не, там было всего пара пробросов, нужный можно отключить сразу, сотрудница в офисе прям в этот момент находится
В общем нет повода для переживаний) хотя про коннекшн лимит я не вспомнил
 Александр
Всем привет. На днях слег домашний сервер (сдохла мать). Задумался над реализацией дублера. Возможно ли посредством микрота при попадании мак адреса основного сервера из локалки запустить скрипт изменения привязки ip'шников к макам? В-общем, вопрос про то, как отследить пропадание мака?
Petr
Всем привет. На днях слег домашний сервер (сдохла мать). Задумался над реализацией дублера. Возможно ли посредством микрота при попадании мак адреса основного сервера из локалки запустить скрипт изменения привязки ip'шников к макам? В-общем, вопрос про то, как отследить пропадание мака?
Проще всего наверное отследить состояние порта, куда подключено устройство
А так можно наверное покостылять с мак-пингом или очень коротким lease time в dhcp-сервере - но звучит как-то максимально не очень. Проще мониторить сам сервер тогда уж
Александр
Проще всего наверное отследить состояние порта, куда подключено устройство
А так можно наверное покостылять с мак-пингом или очень коротким lease time в dhcp-сервере - но звучит как-то максимально не очень. Проще мониторить сам сервер тогда уж
Согласен. Но там, где стоит сервак, ещё свитч, поэтому на порту ещё устройства
Александр
Проще всего наверное отследить состояние порта, куда подключено устройство
А так можно наверное покостылять с мак-пингом или очень коротким lease time в dhcp-сервере - но звучит как-то максимально не очень. Проще мониторить сам сервер тогда уж
Можно тогда уж на дублере под системой изменить мак программно, а WOL будить физический при пропадании ip. Интересная идея😁 Спасибо за ответ
Petr
 Ярослав
 Аникей
Ярослав
цель какая?
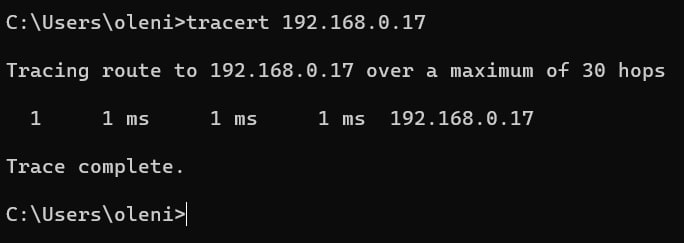
от внутренних адресов сети обращаться на внешний IP и порт, а трафик оттудаперенаправлять к 192.168.0.17
Аникей
от внутренних адресов сети обращаться на внешний IP и порт, а трафик оттудаперенаправлять к 192.168.0.17
Вот и обращайтесь на сокет "внеший-адрес:внешний-порт"
Аникей
а трасировка это не учтёт
Аникей
как и пинг
Псевдонимус
Denis
Может DNS Doh использовать? С адресами в статике DNS типа A и AAAA
Не нашел мануала, как без посредников типа Pi Hole поднять на ubuntu server doh сервер.
Ярослав
Вот и обращайтесь на сокет "внеший-адрес:внешний-порт"
хотелось бы, но тут где-то кроется подвох: приложение "тупое" и находя сервер в локальной сети - обращается к нему напрямую без посредников. не совсем понимаю, как можно прервать это взаимодействие, чтобы всё работало правильно - от внешнего IP
Аникей
Как запустить IPv6 префикс от провайдера в локальном домене? Клиентские устройства получают адрес, но резолв от контроллера домена получают только IPv4. Есть, кто с успешным кейсом?