 Андрей


наверняка существует более производительный туннель... может у кого есть успешный опыт, подскажите, пожалуйста?
 Евгений
наверняка существует более производительный туннель... может у кого есть успешный опыт, подскажите, пожалуйста?
 Maxim
наверняка существует более производительный туннель... может у кого есть успешный опыт, подскажите, пожалуйста?
Чистый как слеза GRE, без авторизации, шифорвания - гол как сокол и быстр как неуловимый Джо
Евгений
Чистый как слеза GRE, без авторизации, шифорвания - гол как сокол и быстр как неуловимый Джо
С галочкой fastpath
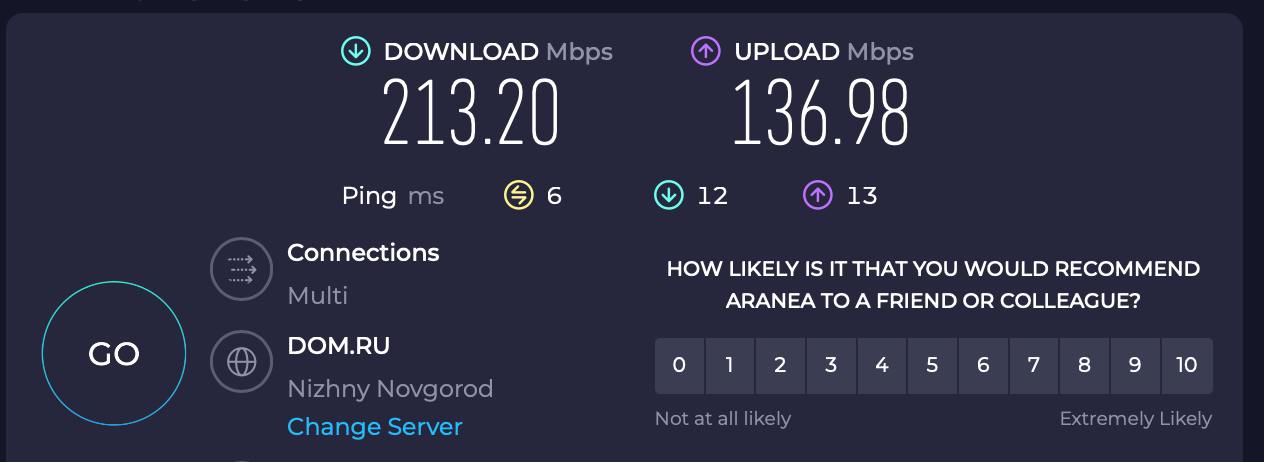
Сейчас проверил, интересно стало. С галочкой 400мбит. С айписеком 100.
Maxim
Maxim
Получается да
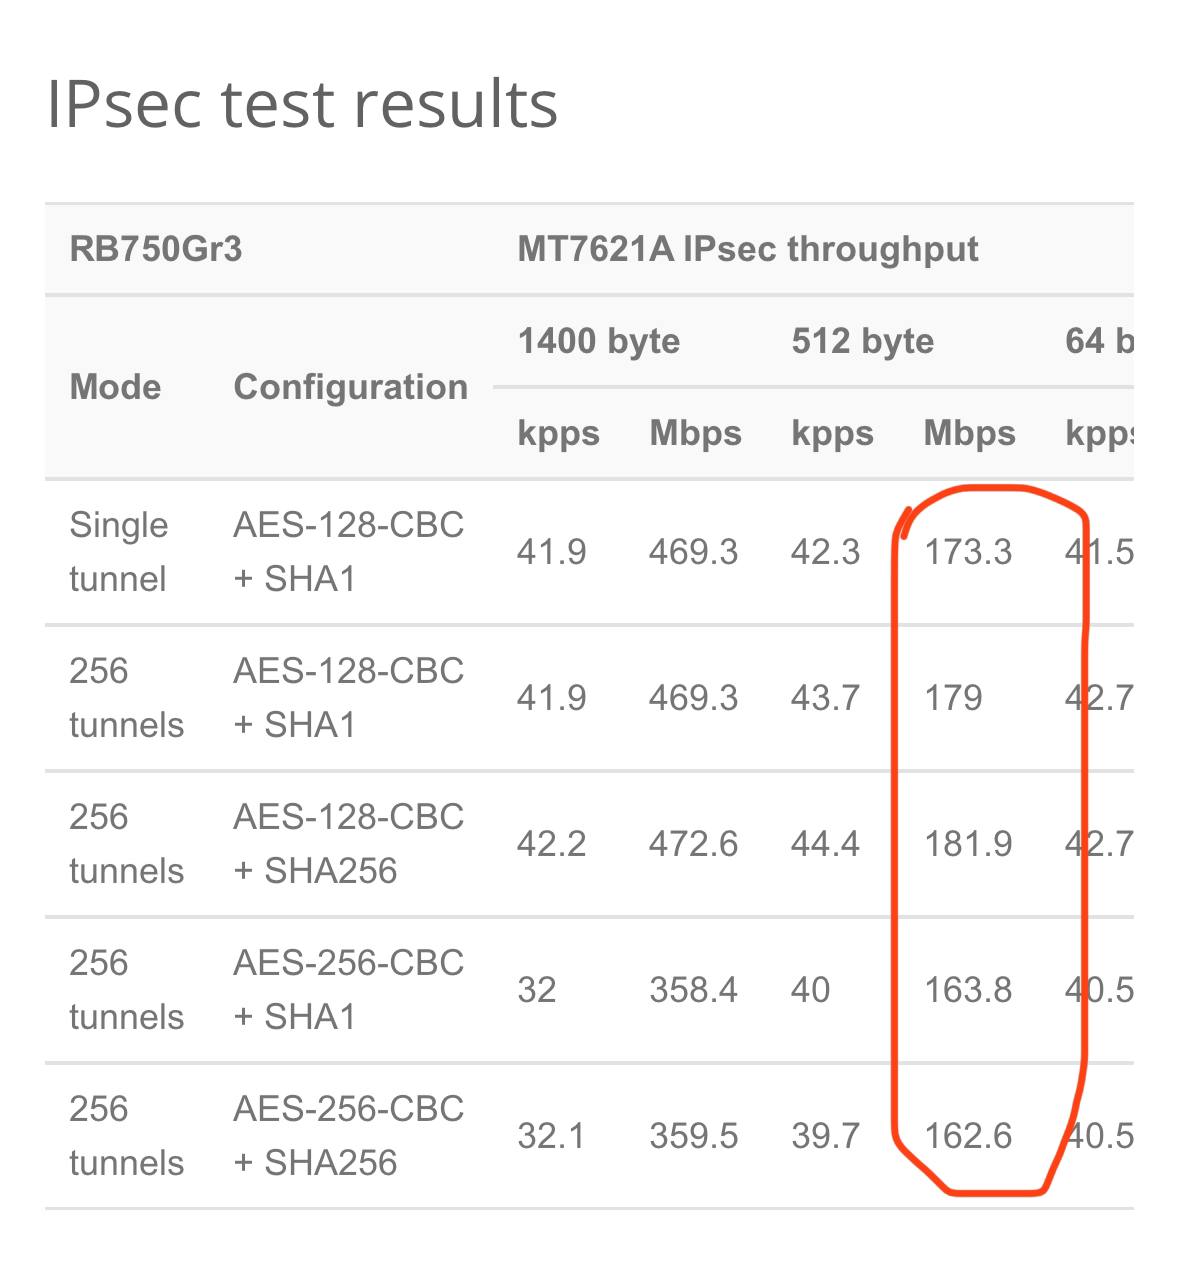
Я на столе два хекса соединял патчкордом и по нему строил туннели, получалось под 150 с аппаратным шифрованием выжать
Андрей
Я на столе два хекса соединял патчкордом и по нему строил туннели, получалось под 150 с аппаратным шифрованием выжать
мдэ... с шифрованием в полудуплексе и у меня 150 выдает, видимо, действительно спасет только замена на 3011 или более мощную железку..
Евгений
мдэ... с шифрованием в полудуплексе и у меня 150 выдает, видимо, действительно спасет только замена на 3011 или более мощную железку..
 k
Добрый день, посдкажите
пытаюсь подключится по L2TP к микротику, все настроено норм другие подключаются.
У меня рвет соединение и в поле Last Dissconect reason пишет nas error
Куда можно покопать?
Zeratul
Всем привет
за одним NATом - пытаются подкл к VPN серверу L2Tp+ipsec
друг друга сбивают (
чем то можно вылечить ?
IPSec key у всех один
 Михаил
Всем привет
за одним NATом - пытаются подкл к VPN серверу L2Tp+ipsec
друг друга сбивают (
чем то можно вылечить ?
IPSec key у всех один
Если внешний IP один, то только сменой протокола
Евгений
Maxim
Всем привет
за одним NATом - пытаются подкл к VPN серверу L2Tp+ipsec
друг друга сбивают (
чем то можно вылечить ?
IPSec key у всех один
только подключение двумя разными протоколами. L2tp и PPTP, OpenVPN
Когда создаётся динамическая политика IPSec она дважды не даёт подключиться
 MyrZlo
Alex
подскажите, что в логининг добавить что бы смотреть почему микрот по вафле не подключается к другой АП ?
 Anton
 Роман
/rules@MissRose_bot
 Albert
Дело было вечером, делать было... да много чего было делать, но озадачился вопросом насущным и остро актуальным. А именно: как смотреть ютуб, когда операторы не дают его нормально смотреть. В dpi микротик не умеет, а выделить ip-адреса для PBR оказалось не так просто, но не невозможно. Результат вполне себя оправдал, поэтому встречайте статью о вчерашних похождениях 😊
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Добрый день Можно вопрос задать. А как вы отслеживали на какие днс записи устройство стучится? Себе пока настроил через wireguard, вроде как работает, но телек не хочет показывать . И вы указывали что нужно закрыть фаером входящие запросы днс. В таком случае у нас все устройства перестают имена резолвить, если днсом является сам мт.
 Moneron 🇷🇺
Добрый день Можно вопрос задать. А как вы отслеживали на какие днс записи устройство стучится? Себе пока настроил через wireguard, вроде как работает, но телек не хочет показывать . И вы указывали что нужно закрыть фаером входящие запросы днс. В таком случае у нас все устройства перестают имена резолвить, если днсом является сам мт.
Закрывать снаружи, а не всё. У телика может быть кэш.
Tau_
Добрый день Можно вопрос задать. А как вы отслеживали на какие днс записи устройство стучится? Себе пока настроил через wireguard, вроде как работает, но телек не хочет показывать . И вы указывали что нужно закрыть фаером входящие запросы днс. В таком случае у нас все устройства перестают имена резолвить, если днсом является сам мт.
Тоже долго бился, пока не удалил в фаерволе правило: фасттрак коннекшн
Moneron 🇷🇺
Тоже долго бился, пока не удалил в фаерволе правило: фасттрак коннекшн
Да, надо про это дописать в статье. Не доходят руки
Moneron 🇷🇺
PBR не работает с фасттреком
Tau_
Да, надо про это дописать в статье. Не доходят руки
я настраивал OpenVPN клиент в связке с VPS сервером + OpenVPN сервер. За WireGuard нужно доплачивать =(
Moneron 🇷🇺
я настраивал OpenVPN клиент в связке с VPS сервером + OpenVPN сервер. За WireGuard нужно доплачивать =(
От типа туннеля суть статьи не меняется, потому что она не про впн 🤷♂️
Albert
Закрывать снаружи, а не всё. У телика может быть кэш.
Ну фарволом
ip firewall filter add chain=input protocol=udp dst-port=53 in-interface-list=WAN action=drop
И все встаёт сразу. Телек ребутал ни один раз. Он на андройде.
Moneron 🇷🇺
Ну фарволом
ip firewall filter add chain=input protocol=udp dst-port=53 in-interface-list=WAN action=drop
И все встаёт сразу. Телек ребутал ни один раз. Он на андройде.
Странно. Можно ещё new добавить, если нет общего запрета с wan
Albert
я настраивал OpenVPN клиент в связке с VPS сервером + OpenVPN сервер. За WireGuard нужно доплачивать =(
Я купил за 0.06$ в день. 32тб. Трафика в месяц И скорость 10g
Albert
Странно. Можно ещё new добавить, если нет общего запрета с wan
Connection state имеете ввиду? Попробую. Ну с пк и телефона сразу пошло. И при этом я не блокировал с внешки днс запросы.
Вопрос про то как отследить? Хотелось бы на все домены Facebook ещё пустит включая инстгр meta и т.д.
 Kontrman🐵
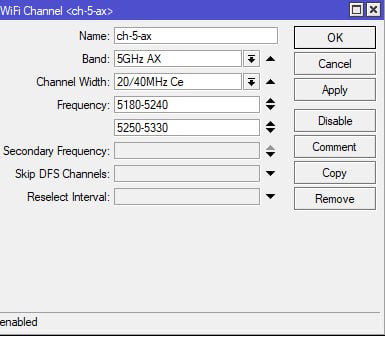
Дорогие мои, подскажите пожалуйста, где в новой версии капсман настроить выбор частоты микротом автоматом?
Kontrman🐵
Ато он 3 точки на 1 канал 😂
Kontrman🐵
 Daniil Yurevich
Albert
Connection state имеете ввиду? Попробую. Ну с пк и телефона сразу пошло. И при этом я не блокировал с внешки днс запросы.
Вопрос про то как отследить? Хотелось бы на все домены Facebook ещё пустит включая инстгр meta и т.д.
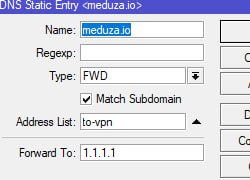
Доброе утро Резюмируя хочу сказать что все заработало и на телеке после очистки кеша. И днс запросы заблокированы из вне. Ютуб пашет. Но скажем такой сайт как фейсбук все же не открывается по причине того что днс запрос выдаёт не тот адрес. Добавил сам днс 1.1.1.1 в адрес лист to-vpn. Результат не поменялся. Вопрос как заставить? Если на клиенте выполняешь nslookup то выдаёт нужный адрес . А если самого мт уходит выдаёт другой.
Maxim
 Михаил
Maxim
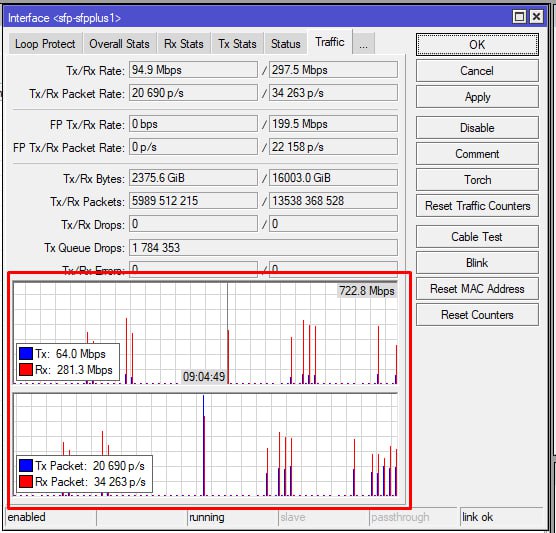
"Плохо" это как? Нормальные графики на скрине
плохо это с пробелами, SFP постоянно льёт через себя 300-700МБит/с?
ну и видно как пик трафка не совпадает с пиком пакетов, либо там либо там пробелы
Sergey
не, где не открывается сайт? какой там браузер?
Albert
не, где не открывается сайт? какой там браузер?
Ну по типу сайтов, 2ip.ru днс отрабатывает нормально и сайт открывается через туннель. А типо meduza.io днс выдает операторский ip. И в браузере ошибка ssl выходит.
Albert
если днс запрос meduza.io завернуть в туннель выдается корректный адрес и все начинает работать.
Sergey
значит ДНС не ходит через туннель
Sergey
ну так заверните ДНС в туннель
Albert
значит ДНС не ходит через туннель
Все верно. В этом то и проблема По инструкции сказано МТ должен выступать в роли днс. На клиентах я выставил его одним единственным.
Сервер 1.1.1.1 я завернул в туннель. Так как мы делаем статические записи и форвордим их на 1.1.1.1 Но это тема не отрабатывает.
Albert
Можно конечно на клиентах прописать 1.1.1.1 и тогда все заработает. Но хотелось бы только определенный трафик отправлять в туннель.
Sergey
что за инструкция? ссылка? РОС7? покажите что у вас в ДНС
Albert
что за инструкция? ссылка? РОС7? покажите что у вас в ДНС
https://telegra.ph/Smotrim-reklamu-na-Youtube-v-4K-08-12
Sergey
как заворачивали 1,1,1,1 в туннель? в mangle для трафик от микротика нужно output
Albert
по инструкции делают адрес лист to-vpn Туда и добавил 1.1.1.1
Albert
как заворачивали 1,1,1,1 в туннель? в mangle для трафик от микротика нужно output
все делается на этапе прероутинга
Sergey
если с микротика отрезольвить meduza.io какой адрес показывает?
Sergey
тогда получается или в ДНС неверн опрописано, или траф от микротика на 1.1.1.1 не идет в туннель, м.б. фасттрак?
Sergey
добавляйте лог правило на output dst=1.1.1.1 и смотрите куда уходит пакет
Albert
 Albert
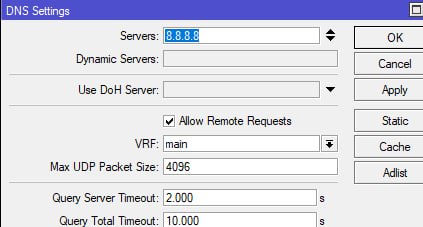 Albert
 Антон
/rules@MissRose_bot
Albert
добавляйте лог правило на output dst=1.1.1.1 и смотрите куда уходит пакет
ну трасировка показывает что в тунель адрес 1.1.1.1 не уходит Это если с самого мт. Если с клиента запустить трасировку до 1.1.1.1 то уходит
Albert
трафик самого мт в цепочку прероутинга не поступает получается
Sergey
добавляйте в mangle output
Михаил
ну трасировка показывает что в тунель адрес 1.1.1.1 не уходит Это если с самого мт. Если с клиента запустить трасировку до 1.1.1.1 то уходит
А можете ткнуть в сообщение с описанием проблемы? А то ничего не понятно, кроме того, что слишком много накручено
Михаил
трафик самого мт в цепочку прероутинга не поступает получается
https://help.mikrotik.com/docs/display/ROS/Packet+Flow+in+RouterOS
Евгений
Albert
Вечером посмотрю как с клиента отработает. Ну думаю должно все открыть)
 Юрий
Ну фарволом
ip firewall filter add chain=input protocol=udp dst-port=53 in-interface-list=WAN action=drop
И все встаёт сразу. Телек ребутал ни один раз. Он на андройде.
Добавь выше правило разрешения только с ip DNS которые прописаны на микротике и устройствах.
Albert
Добавь выше правило разрешения только с ip DNS которые прописаны на микротике и устройствах.
Коннекшен стейт нью помог
Albert
А чем вам стандартный фаер не нравится?
Так на стандартном и было сделано. Просто флаг поставил на новые соединения