 Фима


По сути в bird можно пересобрать в таком виде. правда ресурсов жрёт как мамонт 🙁
Да вот хотелось бы принять кучу префиксов с разными комьюнити (но на префиксе может быть кучка комьюнити) и отдавать согласно нужному
Умом понимаю что могу забрать только по одному, а надо делать выборку по нескольким и может получиться так, что в одну сторону улетит не нужный префикс
К примеру, в таблице сидит 65500:100, 65500:200, 65500:300, мне одному нижестоящему надо отдать 65500:200, а другому 65500:300 - это один и тот-же префикс
Если я буду рисовать includes - то он будет смотреть во все комьюнити, если ставлю equal, то только там где одно комьюнити
Чутка не понимаю как использовать bgp-large-community и bgp-ext-community, может они решат мою задачу
Фима
Ну или косяк в ROS7 что он пока не может нормально отдать нужное
 Innokentiy
Всем бобра. ROS7 научился следующим вещам?
допустим, есть префикс в таблице
192.168.0.0/16 с тремя комьюнити - 65001:100, 65001:200, 65001:300
Нужно перефильтровать так, чтоб получилось три префикса но с одним комьюнити:
192.168.0.0/16 comm 65001:100
192.168.0.0/16 comm 65001:200
192.168.0.0/16 comm 65001:300
вы хотите в результате фильтрации из одного nlri получить три?
Фима
вы хотите в результате фильтрации из одного nlri получить три?
Желательно, то что таблица раздуется - это не проблема
Innokentiy
или вы хотите трем разным пирам отдать один nlri с тремя разными наборами коммунити?
Фима
Первое, я хочу получить три. Тогда проще рулить для нижестоящего
Innokentiy
представьте, что у вас есть килограмм муки. вы его просеиваете через сито. можете ли вы в результате каких-то манипуляций в результате просеивания получить три килограмма муки?
Фима
Не кошерный пример. Я могу нарисовать скрипт, который просмотрит комьюнити, распарсит их и создаст все 3 маршрута с нужными комьюнити
Фима
И будет уже 4 маршрута, одинаковые, но на первом все 3 комьюнити, и добавятся ещё 3 с комьюнити уже разделённым
Innokentiy
очень даже кошерный, вам где-то надо добавить к исходному килограмму муки еще два, чтобы получить три
Innokentiy
причем сделать это как-то неэлегантно, чтобы никто не заметил, что вы не килограмм просеиваете, а три
 Alexandr
у меня есть гипотеза, что можно попробовать сделать отдельный интерфейс в отдельном врфе, повесить на него микроскопический мту, и отправлять в этот врф только те пакеты, которые содержат SNI
Так же подумал. Сделать бридж с нужным мту и отправлять туда пакеты соединения отловленные через L7 в SNI
Скорее всего надо задействовать raw обработку
Фима
причем сделать это как-то неэлегантно, чтобы никто не заметил, что вы не килограмм просеиваете, а три
Очень даже элегантно, это копия маршрута. По вашей логике, вы не можете скопировать существующий маршрут и сделать с ним что угодно
Innokentiy
в каком смысле «скопировать»?
Фима
В буквальном. Вы же можете создать несколько одинаковых префиксов с разными комьюнити, с разными гейтами, разными весами и так далее, но руками, то есть создать отдельный фильтры для этого, то что это нельзя сделать в рамках получения, так я изначально и задал вопрос, миротик научился так делать или нет.
Значит не прикрутили ещё lua скрипты для таких вещей, поэтому вопрос снимается
Innokentiy
проблема в том, что nlri в bgp не берутся из воздуха, они либо приходят от пиров, либо импортируются из таблицы маршрутизации
никаким «скриптом» и уж тем более фильтром из одного nlri вы четыре не получите
 bmw
 Андреййй
Коллеги, всем привет!
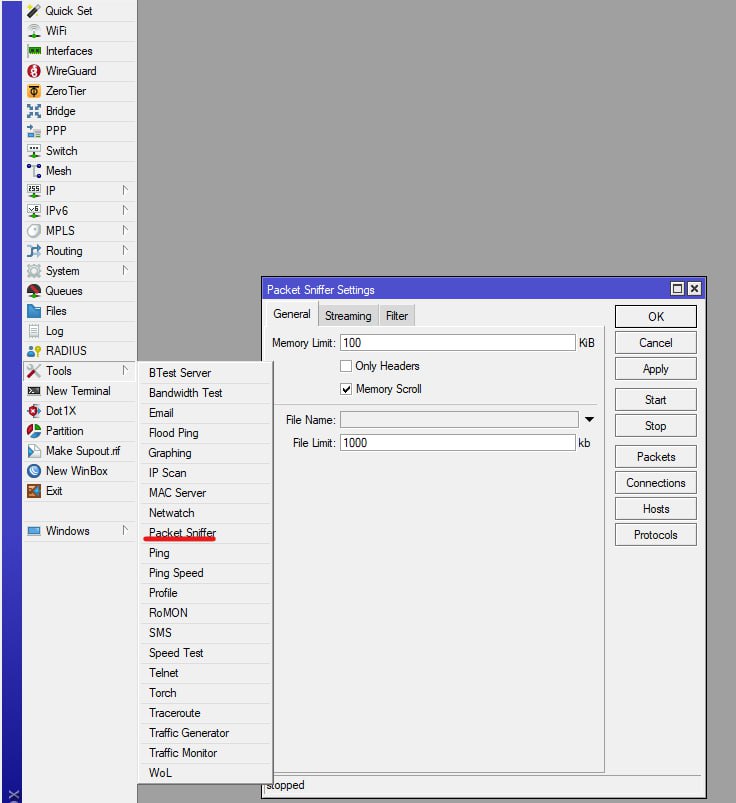
Имеется Mikrotik CCR1036-12G-4S. Не нашел настроек функции SPAN для снятия копии трафика. Он не поддерживает данную функцию?
 Антон
Коллеги, всем привет!
Имеется Mikrotik CCR1036-12G-4S. Не нашел настроек функции SPAN для снятия копии трафика. Он не поддерживает данную функцию?
Вместо SPAN будет кастомный TZSP трафик.
Андреййй
Нужен именно SPAN или внешний TAP ответвитель или брокер сетевых пакетов для предачи трафика в систему анализа..
Антон
Нужен именно SPAN или внешний TAP ответвитель или брокер сетевых пакетов для предачи трафика в систему анализа..
Все что имеется у Mikrotik в части чтения трафика оно перед глазами.
Хотите SPAN ищите адаптер.
Андреййй
Можете какой-то посоветовать?
Андреййй
хорошо,спасибо
Антон
Нужен именно SPAN или внешний TAP ответвитель или брокер сетевых пакетов для предачи трафика в систему анализа..
Система анализа трафика поддерживает прием пакетов по определенному порту?
Tau_
А может кто подсказать, почему при поднятии OpenVPN клиента на микротике в логах пишется: ovpn-out1: disconnected <TLS error: handshake timed out (6)>
 Save
Потому что привышено время ожидания хендшейка)
Иван
почему может вечно отваливаться интернет на 5гц? на 2.4 всё норм. Сидишь на 5гц вдруг интернет пропадает, если переподключится то опять есть
 Andrey
О, мне тоже интересно тогда. У меня иногда на устройстве даже сетка пропадает 5Ghz, 2.4 на месте остаётся. В логах пусто
 Руслан
почему может вечно отваливаться интернет на 5гц? на 2.4 всё норм. Сидишь на 5гц вдруг интернет пропадает, если переподключится то опять есть
вопрос без вводных данных?
смотрите эфир, загруженность. переключайте на канал менее загруженный.
Пробуйте различную конфигурацию по 5Ггц
 Anton
почему может вечно отваливаться интернет на 5гц? на 2.4 всё норм. Сидишь на 5гц вдруг интернет пропадает, если переподключится то опять есть
У меня на cap ac была аналогичная проблема в одном клиентском ноуте из за, как я подозреваю, параметра "Разгрузка ARP" (ARP offload for WoWLAN). Честно - не разбирался как это влияло на точку доступа, но как только выставил значение "Disabled" - отвалы всех клиентов от 5 ГГц точки прекратились
 Михаил
DFS?
Иван
У меня на cap ac была аналогичная проблема в одном клиентском ноуте из за, как я подозреваю, параметра "Разгрузка ARP" (ARP offload for WoWLAN). Честно - не разбирался как это влияло на точку доступа, но как только выставил значение "Disabled" - отвалы всех клиентов от 5 ГГц точки прекратились
т.е. параметр был в ноуте, а отваливались и другие клиенты тоже? проблема в том что у меня на 5гц чуть ли ни один клиент :) телефон
Anton
т.е. параметр был в ноуте, а отваливались и другие клиенты тоже? проблема в том что у меня на 5гц чуть ли ни один клиент :) телефон
Да, параметр стоял в настройках wifi карты ноута, и при его (ноута) подключении к сети - все остальные отваливались.
По Вашему вопросу, чтобы не гадать, конфиг беспроводной сети - в студию (на pastebin)
Иван
Anton
https://pastebin.com/fZvA7wRm
Есть мысль что можно подправить эти параметры:
band=5ghz-a/n/ac
channel-width=20/40/80mhz-XXXX
country=russia3
frequency-mode=manual-txpower
band выставить only-n, ширину канала - 20\40, frequency-mode либо regulatory-domain либо, если уж так необходима manual-txpower, считать мощность вручную и не выходить за рамки закона.
P.S. это кусок конфига, давайте полный
Руслан
почему n only? не лучше ли АС юзать?
Anton
почему n only? не лучше ли АС юзать?
Если есть уверенность что все существующие и будущие клиенты умеют в 802.11ac - можно и ac-only выставить. Компромисс - поставить n/ac
n-only предложил так как это 99% работающий вариант чтобы к сети мог подключиться любой современный беспроводной клиент
Руслан
на моей практике лучше n/ac использовать
Иван
очень тяжело играть с параметрами когда проблема такая плавающая
случается даже не каждый вечер
Anton
очень тяжело играть с параметрами когда проблема такая плавающая
случается даже не каждый вечер
- Сбросьте 5ГГц в дефолт и настройте минимум (SSID и secret)
- Поднимите syslog сервер и настройте отправку логов с точки на него (в system\logging точки создайте правило system/logging/add topics=wireless,debug action=remote)
- Ждите появления нежелательного поведения
- Вдумчиво читайте логи за нужный временной период
Руслан
очень тяжело играть с параметрами когда проблема такая плавающая
случается даже не каждый вечер
set [ find default-name=wlan2 ] antenna-gain=0 band=5ghz-n/ac channel-width=20/40mhz-Ce country=russia3 default-authentication=no default-forwarding=no disabled=no distance=indoors installation=indoor mode=ap-bridge security-profile=бугага ssid=бугага station-roaming=enabled wireless-protocol=802.11 wmm-support=enabled wps-mode=disabled
У меня так. работает нормально. не знаю поможет ли вам
И просканируйте эфир 5Ггц, почитайте про каналы, которые можно использовать
Иван
спасибо будем думать
Фима
проблема в том, что nlri в bgp не берутся из воздуха, они либо приходят от пиров, либо импортируются из таблицы маршрутизации
никаким «скриптом» и уж тем более фильтром из одного nlri вы четыре не получите
Да это понятно, что средствами микротика это не сделать. Проехали
Фима
У меня сейчас другая непонятка
Фима
if (bgp-communities includes 65445:072) {set comment Botswana; set gw 1.1.1.1.; accept;} - прокатывает
if (bgp-communities includes 65445:092) {set comment virgin.U.K; set gw 1.1.1.1; accept;} - не прокатывает, ругается на номер комьюнити
Вот где засада
Фима
при этом просто - if (bgp-communities includes 65445:92) {set comment virgin.U.K; set gw 1.1.1.1; accept;} - проглатывает
 Аникей
AC2 дома и в офисе. Один раз настроил и забыл, не отваливается. Что за клиент, что с настройками, надо их совместить по максимуму
 Ярослав
добрый день, господа.
никто, случайно, не выкладывал эталонных настроек для hap ax? после hap ac настроек вай-фай модулей стало настолько много на 7 версии прошивки, что просто глаза разбегаются
Anton
Innokentiy
Innokentiy
доклад Ромы Козлова формально про новый капсман, но по факту в новом вифи конфиг капсмана и локальный суть одно и то же
 Kontrman🐵
Есть рекурсивная маршрутизация.
2 провайдера.
Активен сейчас провайдер 1 (реально инет у клиентов сейчас этот провайдер как основа) , но почему то я могу попасть в микрот удаленно только через 2ого провайдера, хотя маршрут синим горит в роутах) что за чертовщина?
Аникей
н епонимаю как он может влиять
если разрешено подключаться только на один адрес, то на дугой не получится. Вы проверьте на всякий случай
Kontrman🐵
если разрешено подключаться только на один адрес, то на дугой не получится. Вы проверьте на всякий случай
у меня стоит разрешение на на интерфейс лист - WAN
Kontrman🐵
если разрешено подключаться только на один адрес, то на дугой не получится. Вы проверьте на всякий случай
у меня же не активен вообще роут 2ого провайдера)
 Maxim
Коллеги, а есть ли функционал, в котором адреса из адресс-листа будет попадать в таблицу маршрутизации или становится статическим маршрутом?
 Dmitry
Коллеги, а есть ли функционал, в котором адреса из адресс-листа будет попадать в таблицу маршрутизации или становится статическим маршрутом?
у меня есть такие скрипты - добавляются статикой
Dmitry
Viktor
у меня есть гипотеза, что можно попробовать сделать отдельный интерфейс в отдельном врфе, повесить на него микроскопический мту, и отправлять в этот врф только те пакеты, которые содержат SNI
Предложили такое /ip/vrf/add name=custom-vrf
/interface/vlan/add name=low-mtu-vlan interface=etherX vlan-id=10 mtu=576
/ip/address/add address=192.168.100.1/24 interface=low-mtu-vlan network=192.168.100.0
/ip/route/vrf/add routing-mark=custom-vrf interfaces=low-mtu-vlan
/ip/firewall/layer7-protocol/add name=sni-filter regexp="^.*(sni-key-word)"
/ip/firewall/mangle/add chain=prerouting protocol=tcp dst-port=443 layer7-protocol=sni-filter action=mark-routing new-routing-mark=custom-vrf passthrough=yes
/ip/route/add dst-address=0.0.0.0/0 gateway=192.168.100.254 routing-mark=custom-vrf
 Sasha
А как tls отреагирует на такую фрагментацию?
Innokentiy
https://help.mikrotik.com/docs/display/ROS/Common+Firewall+Matchers+and+Actions#CommonFirewallMatchersandActions-StatelessProperties
пишут, что tls-host стейтлесс, работает на уровне пакета, я бы в сторону него в первую очередь посмотрел
Innokentiy
А как tls отреагирует на такую фрагментацию?
а какая ему разница? оно ж на обработчике ip пересоберется обратно на получателе
Innokentiy
Предложили такое /ip/vrf/add name=custom-vrf
/interface/vlan/add name=low-mtu-vlan interface=etherX vlan-id=10 mtu=576
/ip/address/add address=192.168.100.1/24 interface=low-mtu-vlan network=192.168.100.0
/ip/route/vrf/add routing-mark=custom-vrf interfaces=low-mtu-vlan
/ip/firewall/layer7-protocol/add name=sni-filter regexp="^.*(sni-key-word)"
/ip/firewall/mangle/add chain=prerouting protocol=tcp dst-port=443 layer7-protocol=sni-filter action=mark-routing new-routing-mark=custom-vrf passthrough=yes
/ip/route/add dst-address=0.0.0.0/0 gateway=192.168.100.254 routing-mark=custom-vrf
возможно, как раз тут понадобится прием с несколькими untagged vlan на одном бридж порту
Viktor
https://help.mikrotik.com/docs/display/ROS/Common+Firewall+Matchers+and+Actions#CommonFirewallMatchersandActions-StatelessProperties
пишут, что tls-host стейтлесс, работает на уровне пакета, я бы в сторону него в первую очередь посмотрел
тогда строчка без L7 превращается во чтото вроде
/ip/firewall/mangle/add chain=prerouting protocol=tcp dst-port=443 tls-host=*.googlevideo.com action=mark-routing new-routing-mark=custom-vrf passthrough=yes
Innokentiy
ага
Dmitry
https://habr.com/ru/articles/832678/