 Никита


Две подсетки создают?
Никита
Из-за этого проблема?
 Евгений
Всем привет! Подскажите пожалуйста, у меня стоит RB260GS со свитч ос и два домашних роутера. Кабель от провайдера входит в первый порт свитча, r1(роутер) и r2, соответсвенно во 2 и 3 порт. Проблема следующая, если у меня к свитчу(не настроенный) подключен один роутер, то интернет работает, как только я подключаю второй роутер то интернет сразу пропадет. Пытался настроить vlanы, не помогло(возможно не правильно). Как думаете, в чем может быть проблема?
В схеме подключения.
Сначала роутер, потом свич.
Зачем там два роутера?
 Maxi
доброго утра товарищи
Есть RB411 с платой 3G
хотелось бы поменять на 4G
посоветуйте рабочие варианты пожалуйста
 Alexander
Две подсетки создают?
Зависит от того, как они настроены. Может, у них и адресация одинаковая, тогда проблема ещё и в этом.
DHCP должен быть один. IP роутеров разные
Никита
В схеме подключения.
Сначала роутер, потом свич.
Зачем там два роутера?
Чтобы всю площадь покрывать
Евгений
Чтобы всю площадь покрывать
Ну тогда советую либо найти человека, который это все подключит и настроит
Либо заменить оборудование на более простое.
Вариант с вланами - правильный, при такой схеме сети. Вопрос в правильной настройке сети.
 Maxim
Коллеги, стал разваливаться мост на nv2 DISC Lite5. В логах точки disconnected, control frame timeout. Пока до клиента пока не дошёл. Сигнал последний раз был -57/-60 по-моему.
Пальцем в небо, что это может быть?)
TK
Чтобы всю площадь покрывать
кто ближе к интернет провайдеру сделайте главным роутером. Как коллеги выше советуют терминируйте влан-ы на главном роутере и для каждого влан-а создать свою подсеть + dhcp.
 Dmitry
Коллеги, стал разваливаться мост на nv2 DISC Lite5. В логах точки disconnected, control frame timeout. Пока до клиента пока не дошёл. Сигнал последний раз был -57/-60 по-моему.
Пальцем в небо, что это может быть?)
1) выключено устройство
2) появилась преграда на пути
3) подавление сигнала, шумы
Maxim
1) выключено устройство
2) появилась преграда на пути
3) подавление сигнала, шумы
Ок, спасибо, заслали человека к клиентской точке напосмотреть.
 Владимир
Понять не могу, то ли я что то делаю не так, то ли все же wireguard блокируют на моей сети
Владимир
есть способы это как то проверить ?
Владимир
наверное надо еще раз для верности обнулить VPS и все заново руками с нуля настроить....
Sergey
pptp решает :)
Maxim
1) выключено устройство
2) появилась преграда на пути
3) подавление сигнала, шумы
 Dmitry
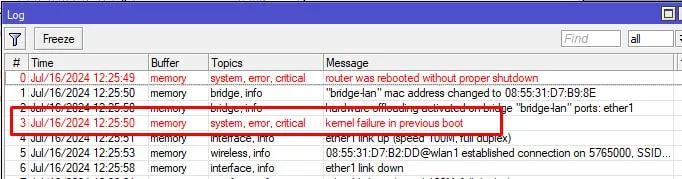
ну и если прям совсем разбираться - на ее флэшке будет autosupport.rif - который можно заслать в Т.П.
Maxim
 Dmitry
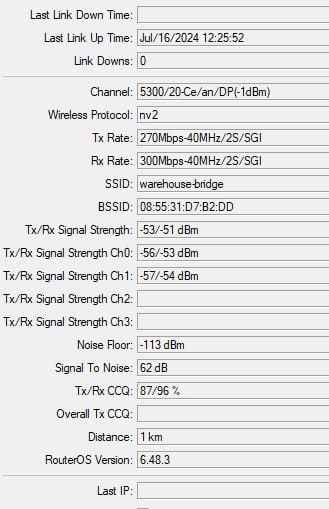
kernel-painic случается, что поделать - от него спасает watchdog c пингом на 127.0.0.1
Maxim
шить на последний long-term
Я хотел посмотреть что там на той стороне в логах было до перезапуска, но её бутнули и потом включили. Так что я пока не увидел причин. Мониторим дальше.
Maxim
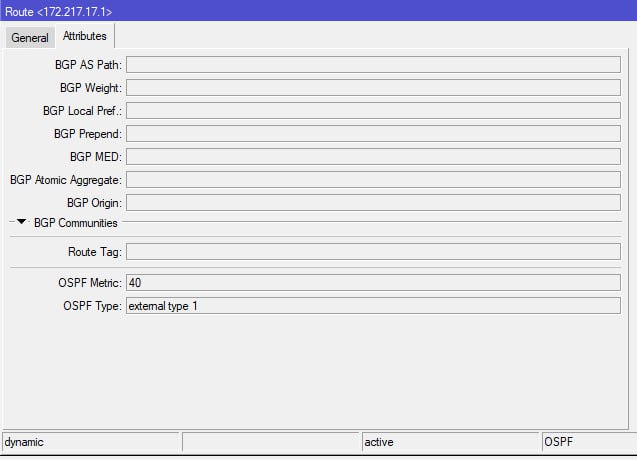
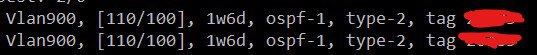
Коллеги, скажите пожалуйста, при редестрибьюции BGP маршрутов через OSPF, все BGPшные свойства типа нормера комммьюнити пропадают же? Остаётся только сеть и GW?
Dmitry
Коллеги, скажите пожалуйста, при редестрибьюции BGP маршрутов через OSPF, все BGPшные свойства типа нормера комммьюнити пропадают же? Остаётся только сеть и GW?
1) остается только route-tag с номером автономной системы при BGP->OSPF
2) можно повесить community, например, при OSPF->BGP
Dmitry
правда не знаю, остается ли route-tag в МТ, но повесить его точно будет можно
Maxim
1) остается только route-tag с номером автономной системы при BGP->OSPF
2) можно повесить community, например, при OSPF->BGP
 Dmitry
Maxim
не понимаю я этот ваш winbox, повесьте его сами при редистрибьюции фильтрами
ааааа... понял, попробую
 Аникей
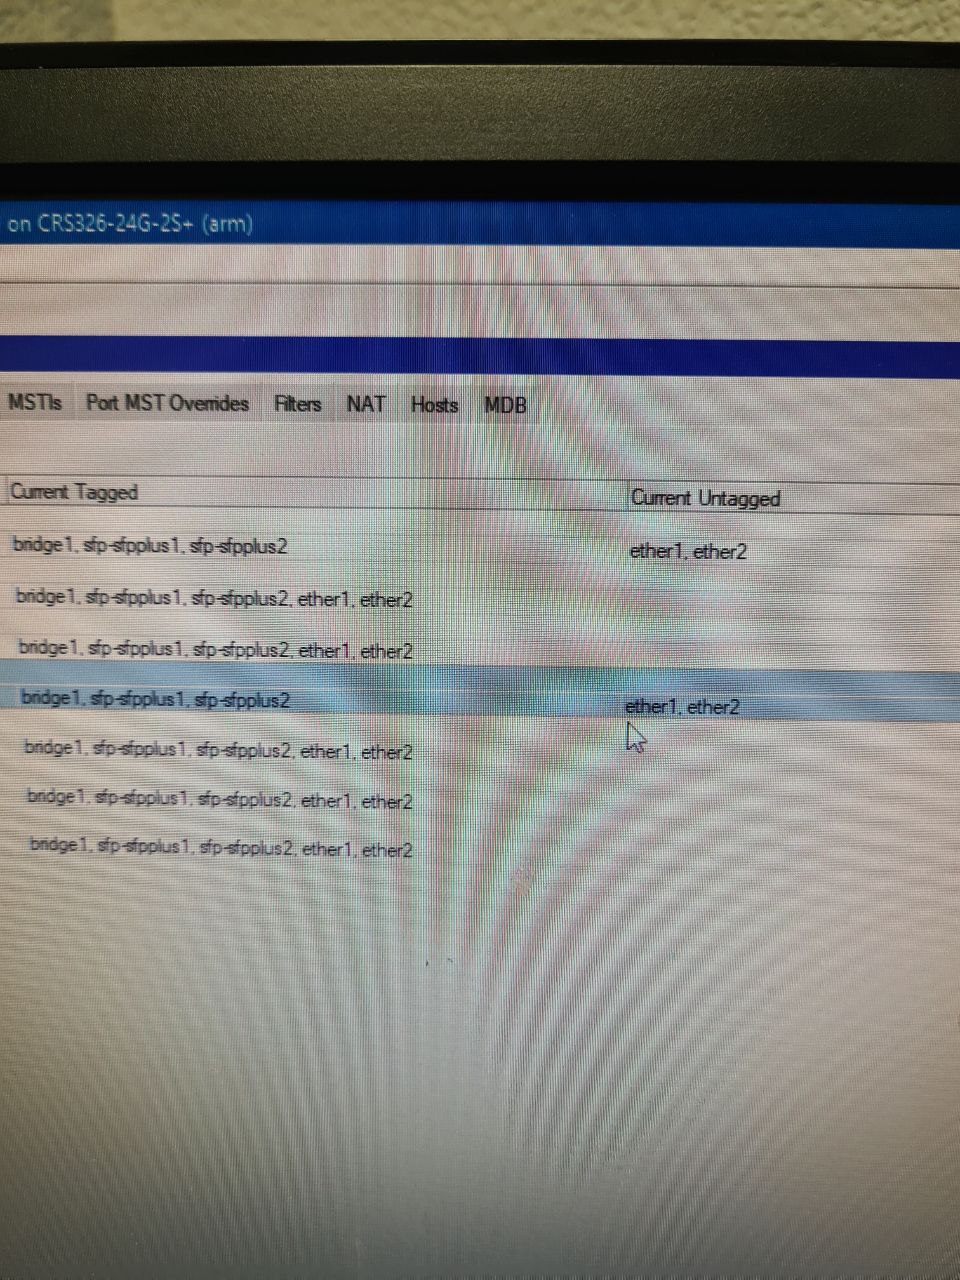
Подскажите, нормальное ли это поведение, если я выставляю интерфейс ether1 untagged для vlan5, то если не указать этот же интерфейс tagged для vlan1, то он там же светится, как untegged?
Чот я голову сломал, у меня vid 1 на интерфейсе и так и так почему-то
Аникей
 Innokentiy
мисконфиг
Innokentiy
кадры указанных вланов будут уходить в порт без метки
Аникей
Я точно делаю что-то не то, потому что это повторяется на разных свича с разными ROS
Innokentiy
ингресс кадры без метки будут ассоциироваться с каким-то одним из этих вланов
Аникей
Но я выдал на vlan 1 tegged для ether1 и ether2, и всё равно устройства за интерфейсом вадны как vid1
Innokentiy
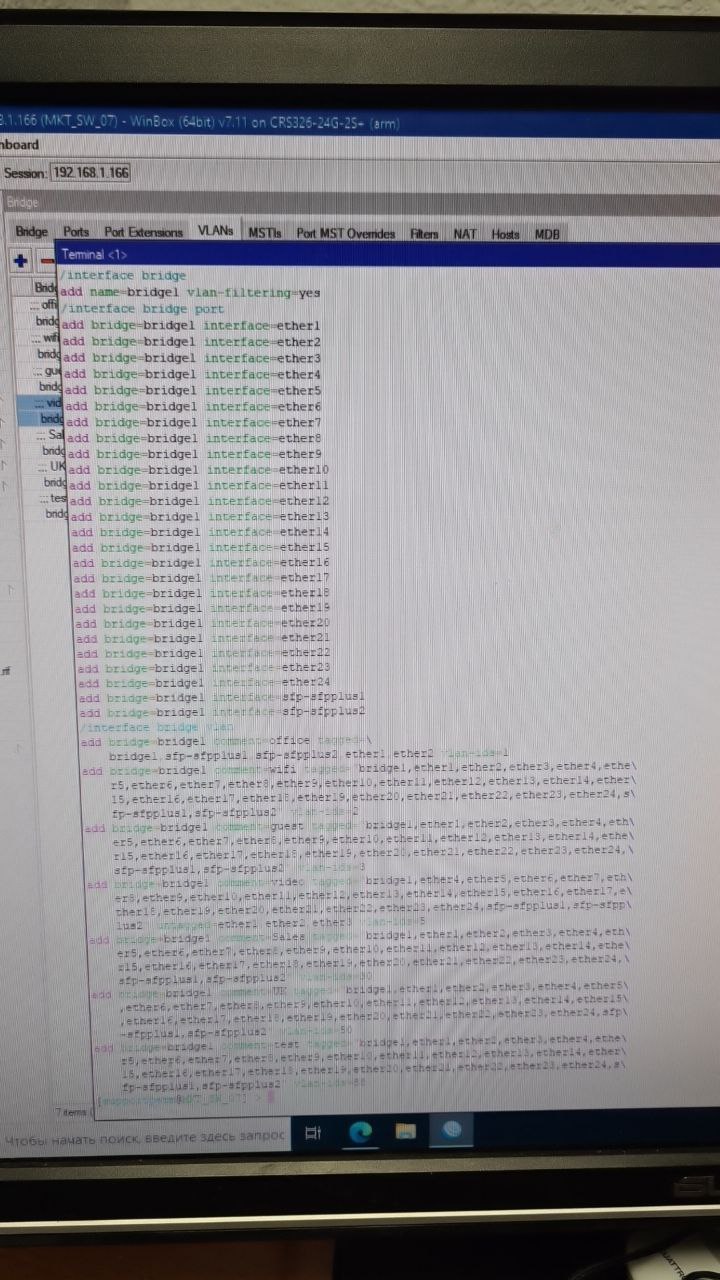
int br exp в студию
Dmitry
Аникей
 Аникей
Убрал интерфейсы с других вланов, ему это не помогло
Аникей
на untagged pvid в 5
Так и сделано сразу. Я и удивился, что если untegged на vid5, то он остаётся untegged на vid 1
Innokentiy
у вас на 5 влане явно прописан антаг на 1,2 и 3 портах
Innokentiy
при этом на всех портах стоит pvid=1, что динамически делает 1 влан на этих портах антагом
Аникей
при этом на всех портах стоит pvid=1, что динамически делает 1 влан на этих портах антагом
Так, как это исправить?
Аникей
Мне нужно снять 5 тег на них
Innokentiy
чтобы на 1, 2 и 3 влан5 был антагом, а 1 - тагом?
Innokentiy
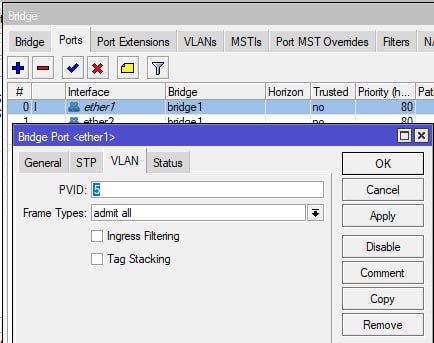 Innokentiy
((вредный совет: вообще никогда и нигде не конфигурить антаггед-порты для вланов, в таггедах прописывать только транки. антаги проставятся автоматически из пвидов))
Аникей
А, ещё и там тег указывается
Аникей
Спасибо, погляжу, как доеду до дома
Аникей
((вредный совет: вообще никогда и нигде не конфигурить антаггед-порты для вланов, в таггедах прописывать только транки. антаги проставятся автоматически из пвидов))
спасибо, это работает так, как я ожидал. Хотя вот странно, что я никогда не настраивал теги в портах, только в вланах. И оно работало. А тут офис переехал, пришлось всю сетку заново настраивать, и привычным образом настроить не получилось
Daniil Yurevich
Innokentiy
м?
Innokentiy
мы точно говорим еще про гетеросексуальные сети?
Daniil Yurevich
мы точно говорим еще про гетеросексуальные сети?
Ну что ты начинаешь.
Voice VLAN\Multicast VLAN и прочее?
Daniil Yurevich
Или же это тоже не гетеросексуальные сети?
Innokentiy
хз, не доводилось настраивать войсвлан на тиках) но совет на то и вредный, чтобы иметь побочки
Dmitry
Ну что ты начинаешь.
Voice VLAN\Multicast VLAN и прочее?
И зачем protocol vlan в случае voip?
Dmitry
А multicast vlan - это тот ещё костыль, как работавший в операторе связи утверждаю.
Daniil Yurevich
Тогда оно умеет в dhcp voice vlan.
Я уже мог подзабыть, но вроде бы linksys spa 112 не умели в эти прекрасные вещи.
Daniil Yurevich
А multicast vlan - это тот ещё костыль, как работавший в операторе связи утверждаю.
Ну вот я по тем же воспоминаниям. Уже давно не работаю в телекоме, но воспоминания остались.
Dmitry
Я уже мог подзабыть, но вроде бы linksys spa 112 не умели в эти прекрасные вещи.
Точно умеет в dhcp voice vlan, точно обходится по vendor-id class.
Daniil Yurevich
Точно умеет в dhcp voice vlan, точно обходится по vendor-id class.
Возможно.
Но как-то эта штука тогда прижилась.
Daniil Yurevich
Мое мнение - это больно и сложно.
Не агитирую за использование.
Скорее хотел немного дополнить пост Инокентия, что задавать untagged vlan вполне себе можно, если планируется использоваться какой-нибудь mac-based\protocol-based vlan.
Dmitry
Dmitry
И это практически везде бесполезно, получается т.н. hybrid port от которого проблем больше чем пользы, в любом случае.
НО, если вы умеете нормально в hybrid - я только за и готов смотреть на примеры
Viktor
Не пробовал никто на микротике делать какой-нибудь disorder или фрагментацию tcp пакетов чтобы повторять эффект знаменитого лекарства для ютуба? Средствами самого микротика без контейнеров
Innokentiy
фрагментацию не так легко сделать на тике
Innokentiy
в мангле никаких похожих экшенов нет
Innokentiy
у меня есть гипотеза, что можно попробовать сделать отдельный интерфейс в отдельном врфе, повесить на него микроскопический мту, и отправлять в этот врф только те пакеты, которые содержат SNI
Innokentiy
проверять эту гипотезу я, конечно же, не буду
 Фима
Всем бобра. ROS7 научился следующим вещам?
допустим, есть префикс в таблице
192.168.0.0/16 с тремя комьюнити - 65001:100, 65001:200, 65001:300
Нужно перефильтровать так, чтоб получилось три префикса но с одним комьюнити:
192.168.0.0/16 comm 65001:100
192.168.0.0/16 comm 65001:200
192.168.0.0/16 comm 65001:300
Dmitry
А кто так умеет?