теоретически связь есть )
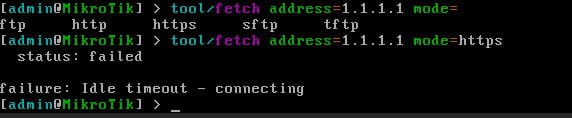
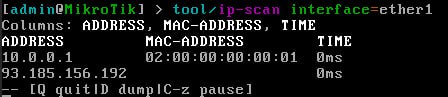
tool fetch address=1.1.1.1 mode=https
 bmw


 Антон Курьянов
 nuc
bmw
nuc
 nuc
 Иван
Хм.... могу предположить, что на убунте был агент для гипервизора, и раз теперь ВМ не отвечает, какие-то настройки на гипервизоре изменились
возился как-то с CHR и vlan... не хотели работать в esxi... arp'ы не шли
bmw
возился как-то с CHR и vlan... не хотели работать в esxi... arp'ы не шли
у меня с десяток цхр, и на esxi-6, и на esxi-7. Без проблем.
 bmw
 Иван
у меня с десяток цхр, и на esxi-6, и на esxi-7. Без проблем.
пока в Security - Promiscuous mode, MAC address changes, Forged transmits не разрешил - не шло
bmw
 nuc
bmw
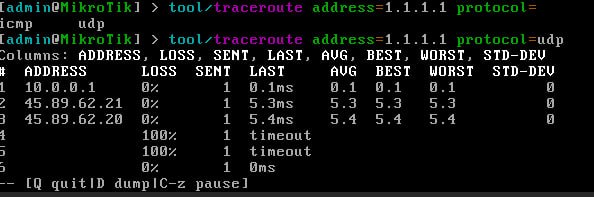
пока всё говорит, что ответы на пакеты не приходят обратно
bmw
Хм.... могу предположить, что на убунте был агент для гипервизора, и раз теперь ВМ не отвечает, какие-то настройки на гипервизоре изменились
т.е. убунта рассказывает гипервизору свои параметры сети? а без этого маршрута "к нам" нет. Так что ли?
nuc
т.е. убунта рассказывает гипервизору свои параметры сети? а без этого маршрута "к нам" нет. Так что ли?
Нет, я имел ввиду зависимость от в самого агента
*Но это маловероятно
Антон Курьянов
Антон Курьянов
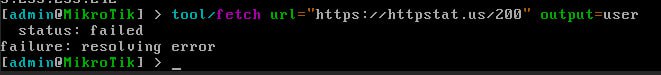
и винбокс и ссш и веб открываются. я не догадался проверять не пингами а вебом или ссш
 Yakov
вчера через dd разворачивал на VPS микротик, в ssh сессии произвел копирование, нажал перезагрузку, переключился в браузер в консоль в панели управления VPS, зашел admin с пустым паролем, ввел свой пароль на запрос, пытаюсь открыть ssh и не пускает, оказалось за несколько секунд после ребута к тачке подцепился некто через API, завел учетку System, завел группу admin, зарезал там права, перекинул себя в full, дефолтного админа сунул в группу Admin, отключил ssl api, поменял порт у api сервиса и отрубил логи, страшно подумать что он там делал после. Когда он отключился, я себя обратно утащил в full, его грохнул и ресетнул конфиг с сохранением юзеров... а все из-за того что белый адрес chr отдался сразу после загрузки по dhcp, спасло наличие консоли в панели управления vps, от оперативности я просто в шоке. )))
Alexey
Может кто сталкивался: с одной стороны wireguard mikrotik (192.168.201.1/24 на интерфейсе), с другой стороны приложение wireguard на android (для теста брал 2 смартфона с разными операторами, моделью, версиями андроида) с ip туннеля 192.168.201.2/32. Настраиваю туннель, с обеих сторон allowed address 0.0.0.0/0 и все работает, входящие пакеты на udp порт wireguard на микротике есть, хендшейки в приложении присутствуют, ping туннельных ip проходит. Но если со стороны приложения на android указываю в allowed address что-либо кроме 0.0.0.0/0 (192.168.0.0/16, например), соединение мало того, что не устанавливается, так даже пакеты на порт wireguard на микротике не приходят?
Делаю похожую вещь, но проблема другая. Поднял WG сервер на микроте и подключаюсь с Андроида. В клиенте андроида, соответственно, конечная точка стоит внешний IP роутера.
Так вот если включаю мобильный интернет - коннекта нет. Если включаю на телефоне вайфай на том самом роутере, то коннект есть, хендшейк есть. Но роутер пишет, endpoint address телефона его локальный IP.
Как такое может быть?
В firewall вообще отключил все правила drop
Степан
Всем доброго дня. Первый раз настраиваю Router OS. Пытаюсь настроить блокировку интернет-сайтов правилами Firewall'а. Всё нормально получилось, но не идет видеопоток на сайте видеоконференций. Может кто сталкивался? Сервера добавляю в белый лист с которых идёт видеопоток, всё также. Может какой порт нужно открыть? Не пойму куда копать нужно
Антон Курьянов
Всем доброго дня. Первый раз настраиваю Router OS. Пытаюсь настроить блокировку интернет-сайтов правилами Firewall'а. Всё нормально получилось, но не идет видеопоток на сайте видеоконференций. Может кто сталкивался? Сервера добавляю в белый лист с которых идёт видеопоток, всё также. Может какой порт нужно открыть? Не пойму куда копать нужно
Поставить на правило дропа галку лог, запустить трансляцию и посмотреть что блокируется
Степан
Поставить на правило дропа галку лог, запустить трансляцию и посмотреть что блокируется
Благодарю за подсказку. Увидел в логах ещё два адреса, которые не видел в консоли браузера. Добавил их в белый список и всё завелось. СПАСИБО
 Владимир
Товарищи, а что у нас сейчас работает адекватно openVPN или Wireguard или все уже поблочено ?
nuc
Товарищи, а что у нас сейчас работает адекватно openVPN или Wireguard или все уже поблочено ?
Все прото, что работают в определенном регионе до какого-то узла - пока работает.
Владимир
ладно, будем экскрементировать
Alexey
Товарищи, а что у нас сейчас работает адекватно openVPN или Wireguard или все уже поблочено ?
Кажется, от провайдера зависит. У меня мегафон блочит полностью, а мелкий домашний провайдер спокойно пропускает
Владимир
Кажется, от провайдера зависит. У меня мегафон блочит полностью, а мелкий домашний провайдер спокойно пропускает
у меня мелкий провайдер в частном секторе, но ютуб стабильно со вчерашнего утра начал на говно исходить
 Ярослав
скорее от рук региональных коллег зависит, потому что один вообще не маленький провайдер забыл ограничить Ютуб в Пензе, при этом этот же провайдер успешно заблокировал его в СПб
bmw
скорее от рук региональных коллег зависит, потому что один вообще не маленький провайдер забыл ограничить Ютуб в Пензе, при этом этот же провайдер успешно заблокировал его в СПб
скажем так -- на территории провайдера в Пензе. Таким оборудованием не они рулят.
Ярослав
скажем так -- на территории провайдера в Пензе. Таким оборудованием не они рулят.
не совсем корректное утверждение, ведь маршрутизация и прочее такое находится в их ведении
мне филиал СПб отказался pppoe менять на прямое подключение, хотя в Пензе господа спокойно выкидывают эту лишнюю прослойку. провайдер один, из разницы - руки да головы
Alexey
скорее от рук региональных коллег зависит, потому что один вообще не маленький провайдер забыл ограничить Ютуб в Пензе, при этом этот же провайдер успешно заблокировал его в СПб
В СПб не все провайдеры блочат ютуб, и не зачем этой фигней заниматься, они так быстро клиентов распугают
 Innokentiy
провайдеры ютуб не блочат, это делает роскомнадзор на тспу
bmw
не совсем корректное утверждение, ведь маршрутизация и прочее такое находится в их ведении
мне филиал СПб отказался pppoe менять на прямое подключение, хотя в Пензе господа спокойно выкидывают эту лишнюю прослойку. провайдер один, из разницы - руки да головы
Оборудование ТСПУ и маршрутизация -- разные железяки.
Alexey
Ркн делает руками провайдера, они сами ничего не блочат
 Андрей
Ркн делает руками провайдера, они сами ничего не блочат
Ничего подобного. Провайдер даже не в курсе вводимых блокировок и повлиять на них не может.
 Михаил
bmw
Ркн делает руками провайдера, они сами ничего не блочат
комнатка СОРМ-ТСПУ в каждой точке присутствия своя. Туда провайдер зайти не может.
Alexey
И ркн не зачем блокировать ютуб, закрыть доступ для нас инициатива американцев
Alexey
И что все взбудоражились на эту блокировку, что нет других ресурсов, скоро у не которых ломка настанет 😂
 Save
И что все взбудоражились на эту блокировку, что нет других ресурсов, скоро у не которых ломка настанет 😂
ресурсы есть, а ролики там нужные есть?)
Save
Скорее всего нет и ещё долго не будет
Да это риторический вопрос, в ответ на какое-то глупое(по моему субъективному мнению) сообщение
 Maxim
Ну каждый дзюбит, как любит🤭
 Константин
Давайте еще и тут в политику...
Innokentiy
давайте не будем
Alexey
ресурсы есть, а ролики там нужные есть?)
Так постройте свой vpn и смотрите свои ролики, что красная дева ныть 😂
Владислав
Всем привет, кто то знает решение проблемы в связке Mikrotik serv l2tp/ipsec - windows . Отбивает сессию через 7,5 часов. Есть некротемы на форуме микрота, но решений кроме планировщика в windows я не увидел. прошу совета. Спасибо!
 $continue$
всем привет, а есть уже методы, как разблокировать youtube на микротике?))
Vadim
Openwrt) во всяком случае я вижу схему так - редирект с микрота всех подсетей Гугла на коробочку с опенврт которая делает магию с обфускацией sni. По идее там много ресурсов не требуется.
$continue$
$continue$
Тут проста проблема достать все подсети (лично для меня). Если подсети есть (список), то я просто в туннель их отправлю))
Vadim
https://www.gstatic.com/ipranges/goog.json
Vadim
Надеюсь не забанят за ссылку)
$continue$
О, спасибо!
 Ilya
Добрый вечер.
Настроил тут на досуге ВПН между двумя микротами.
Один у меня дома HAP ac, второй CHR в Голландии.
Настроил правила для работы ютуба, все работает. Но есть загвоздка. Скорость загрузки 1 Мбит, отдачи 80 Мбит (это если мерить из дома), со стороны Голландии все наоборот но цифры те же. Шифрование отключено. Понатыкал все возможные галочки, настройки, МТУ, эффекта нет.
Может кто знает в чем может быть дело?
Пробовал PPTP, L2TP, IPIP
 Sasha
Убери его со стороны впс
 Alexander
Добрый вечер.
Настроил тут на досуге ВПН между двумя микротами.
Один у меня дома HAP ac, второй CHR в Голландии.
Настроил правила для работы ютуба, все работает. Но есть загвоздка. Скорость загрузки 1 Мбит, отдачи 80 Мбит (это если мерить из дома), со стороны Голландии все наоборот но цифры те же. Шифрование отключено. Понатыкал все возможные галочки, настройки, МТУ, эффекта нет.
Может кто знает в чем может быть дело?
Пробовал PPTP, L2TP, IPIP
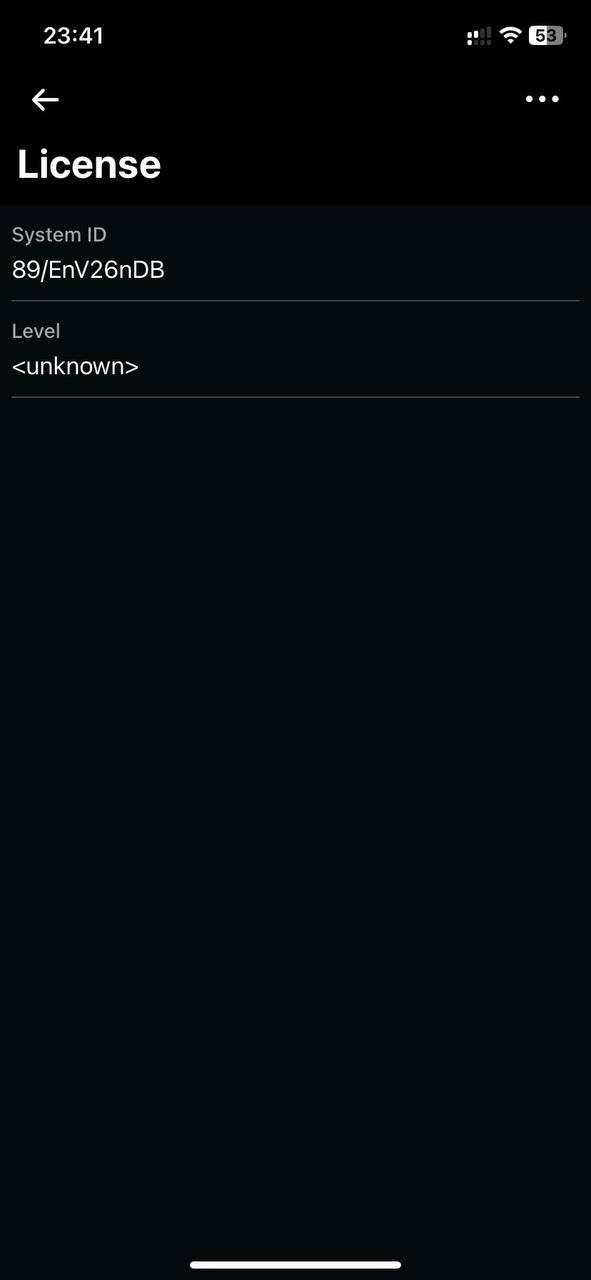
Зарегайся на сайте микрота и вбей потом под этим логином/паролем лицензию в chr
 Ilya
Зарегайся на сайте микрота и вбей потом под этим логином/паролем лицензию в chr
Программные ограничения?
Alexander
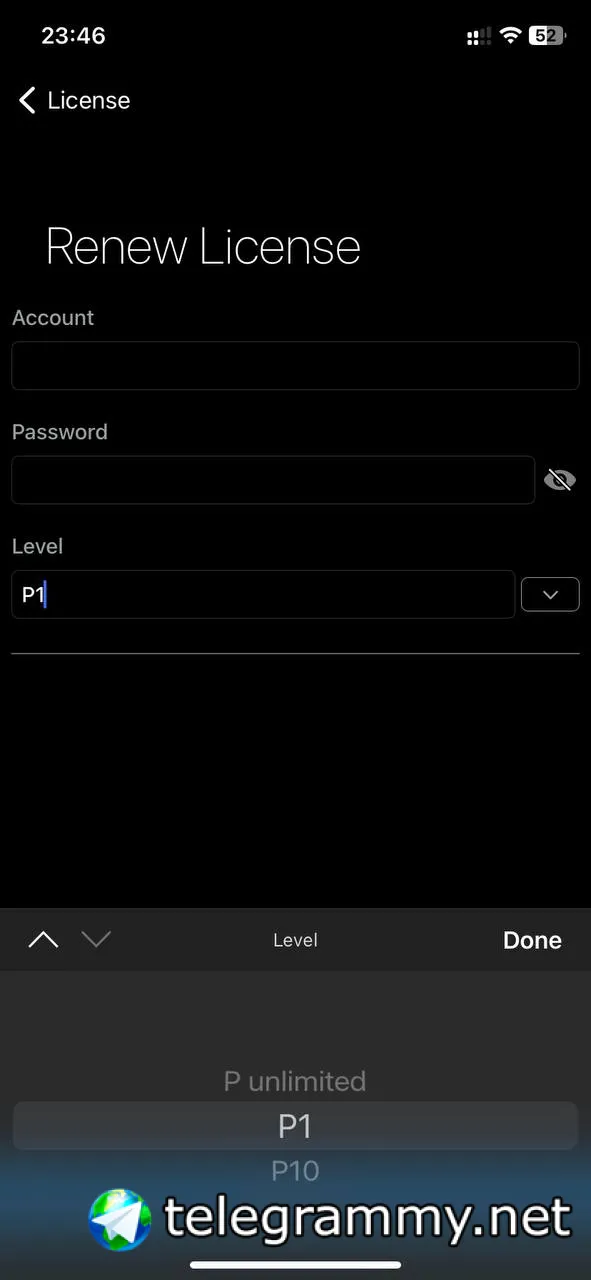
Понял. Какой тип лицензии выбрать?
Бесплатно прям в winbox вводишь логин и пароль от кабинета на микротик.ком
 Ilya
Зарегался уже
Ilya
Функционал идентичен
Yakov
p1 до гигабита, p10 до 10гб/с, 30 дней триал потом перестает обновляться
Alexander
p1 до гигабита, p10 до 10гб/с, 30 дней триал потом перестает обновляться
На vps никто не ходит обновлять )
Ilya
Лицензия применилась)