Салават


Может кто сталкивался: с одной стороны wireguard mikrotik (192.168.201.1/24 на интерфейсе), с другой стороны приложение wireguard на android (для теста брал 2 смартфона с разными операторами, моделью, версиями андроида) с ip туннеля 192.168.201.2/32. Настраиваю туннель, с обеих сторон allowed address 0.0.0.0/0 и все работает, входящие пакеты на udp порт wireguard на микротике есть, хендшейки в приложении присутствуют, ping туннельных ip проходит. Но если со стороны приложения на android указываю в allowed address что-либо кроме 0.0.0.0/0 (192.168.0.0/16, например), соединение мало того, что не устанавливается, так даже пакеты на порт wireguard на микротике не приходят?
Салават
версия routeros 7.11.2, нет возможности обновить в раб время.
Салават
- да, учел таймаут сессий и проверял после изменения настроек более чем через 10мин.
- да, пробовал на стороне клиента указывать различные allowed address, различные внутренние ip туннеля, без нарушений связности ip сети.
Салават
192.168.201.1 попробуйте добавить в allowed на андроиде
это тоже пробовал. как только в строке allowed address в приложении укажу 0.0.0.0/0 - сразу работает и пакеты на микротик приходят и в приложении сразу написано last handshake столько то секунд назад, не говоря уже и про пинг.
 Sasha
Может кто сталкивался: с одной стороны wireguard mikrotik (192.168.201.1/24 на интерфейсе), с другой стороны приложение wireguard на android (для теста брал 2 смартфона с разными операторами, моделью, версиями андроида) с ip туннеля 192.168.201.2/32. Настраиваю туннель, с обеих сторон allowed address 0.0.0.0/0 и все работает, входящие пакеты на udp порт wireguard на микротике есть, хендшейки в приложении присутствуют, ping туннельных ip проходит. Но если со стороны приложения на android указываю в allowed address что-либо кроме 0.0.0.0/0 (192.168.0.0/16, например), соединение мало того, что не устанавливается, так даже пакеты на порт wireguard на микротике не приходят?
У меня нет проблем. Все клиенты имеют только к определённым сетям доступ без 0.0.0.0/0
 Михаил
это тоже пробовал. как только в строке allowed address в приложении укажу 0.0.0.0/0 - сразу работает и пакеты на микротик приходят и в приложении сразу написано last handshake столько то секунд назад, не говоря уже и про пинг.
Потому что туда начинает лететь трафик. При указании только локальной подсети туда что-то отправлялось?
Sasha
Вы не забывайте чтоб у вас не было перехлестов с внутр сетью клиента
Салават
Вы не забывайте чтоб у вас не было перехлестов с внутр сетью клиента
проверил, все до чего додумался все перепроверил )
Салават
Потому что туда начинает лететь трафик. При указании только локальной подсети туда что-то отправлялось?
отправляется судя по статистике в приложении, в это время на микротике 0 входящих пакетов. и правило разрешающее подключение на самом верху, чтобы правило для established не мешало.
Sasha
У вас там должно быть.
1. Алоувед до сети клиентов wg. Можно урезано. Со стороны клиента но со стороны сервера лучше /24.
2. Адрес у клиента в этой сети.
3. Прописать всё что надо alowed кроме 0.0.0.0/0
nuc
это тоже пробовал. как только в строке allowed address в приложении укажу 0.0.0.0/0 - сразу работает и пакеты на микротик приходят и в приложении сразу написано last handshake столько то секунд назад, не говоря уже и про пинг.
Не нужно обращать внимания на секунды у хендшейка, а вот 3+ минут уже стоит обратить
Я написал в другой группе что попробовать, ну да ладно.
Михаил
Салават
У вас там должно быть.
1. Алоувед до сети клиентов wg. Можно урезано. Со стороны клиента но со стороны сервера лучше /24.
2. Адрес у клиента в этой сети.
3. Прописать всё что надо alowed кроме 0.0.0.0/0
1. так и есть
2. так и есть
3. без 0.0.0.0/0 даже соединение не устанавливается, к сожалению.
Михаил
Sasha
1. так и есть
2. так и есть
3. без 0.0.0.0/0 даже соединение не устанавливается, к сожалению.
Хотя не Удивительно) 192.168.0.0/16 порежте
Михаил
Wireguard для Android
Он будет слать пакеты только к эндпоинту, если потребуется переслать трафик к адресам в allowed address. Поэтому повторю вопрос, у вас в ту локальную сеть что-то шлет трафик?
Михаил
Он будет слать пакеты только к эндпоинту, если потребуется переслать трафик к адресам в allowed address. Поэтому повторю вопрос, у вас в ту локальную сеть что-то шлет трафик?
Если нет, то и соединения не будет, это stateless
Sasha
Вы разберитесь с адресацией. Чтобы хорошо все работало у вас клиент должен подключаться не из куска 192.168.0.0/16
Салават
Он будет слать пакеты только к эндпоинту, если потребуется переслать трафик к адресам в allowed address. Поэтому повторю вопрос, у вас в ту локальную сеть что-то шлет трафик?
а, я вас понял. возможно в этом дело. ставлю 0.0.0.0/0 сразу весь траффик в туннель заворачивается, ставлю что-то другое - нечему траффик генерировать. сейчас проверю.
Sasha
Sasha
Клиент идёт из сети с доступом в эту сеть
Sasha
Клиент в 192.168.0.0/16?
Салават
Салават
Спасибо, ребят, дело было не в настройке, а в том, что при указании сети уже чем 0.0.0.0/0 приводило к тому, что никакой траффик в туннель не шел, оттого не было признаков установленного соединения. по глупости я не посчитал нужным пинговать с телефона внутренний ip туннеля на др конце. ))
nuc
Спасибо, ребят, дело было не в настройке, а в том, что при указании сети уже чем 0.0.0.0/0 приводило к тому, что никакой траффик в туннель не шел, оттого не было признаков установленного соединения. по глупости я не посчитал нужным пинговать с телефона внутренний ip туннеля на др конце. ))
Я тебе не просто так писал, что нужно пингануть.
 Антон Курьянов
 Антон Курьянов
 Антон Курьянов
 Салават
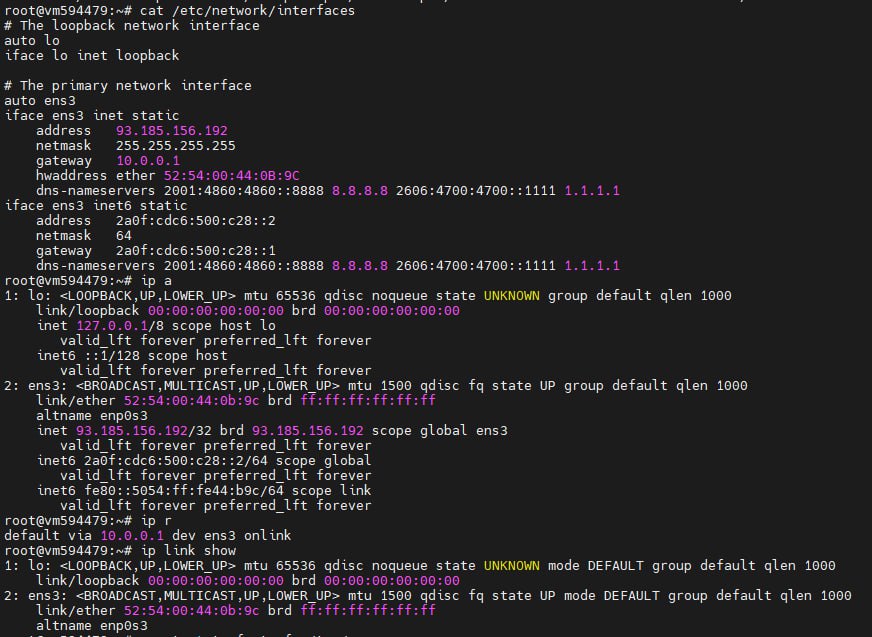
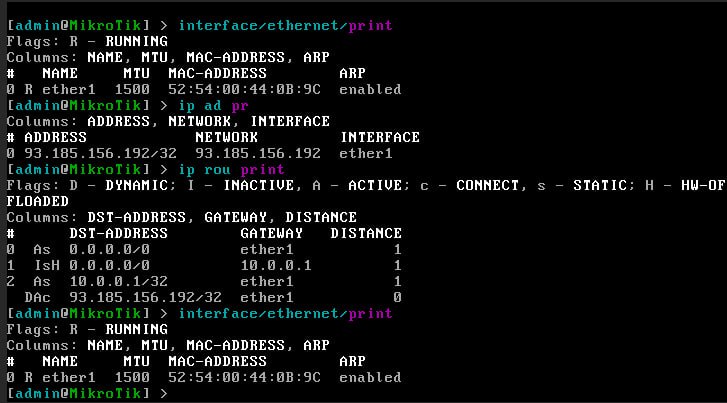
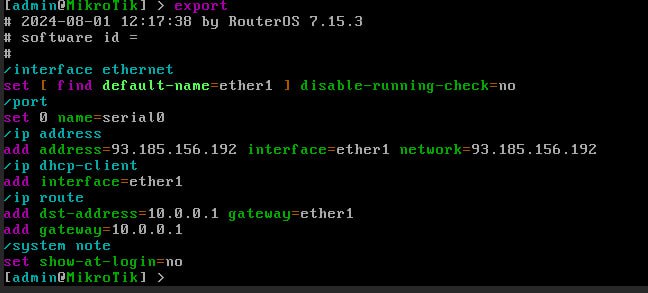
в вики даже статья есть по такому поводу. у тебя шлюз не в той же сети как адрес vps
Антон Курьянов
да, именно так и не помогло
nuc
 Салават
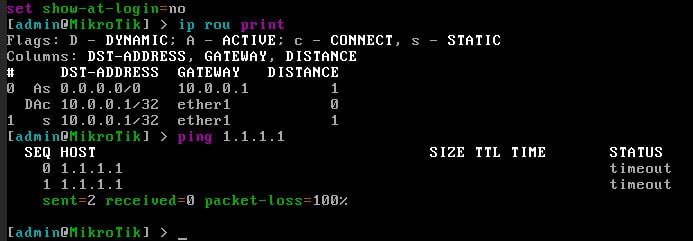
у тебя маршрут со шлюзом 10.0.0.1 в статусе invalid
Салават
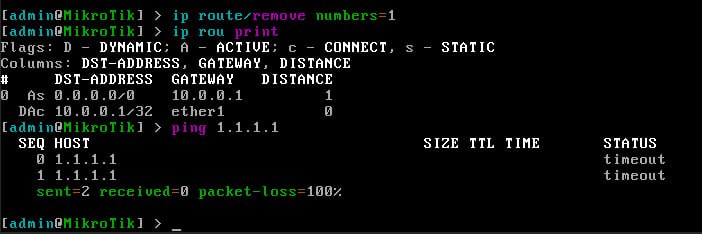
выключи или удали маршрут 0.0.0.0/0 со шлюзом в ether1
Антон Курьянов
 nuc
 bmw
 Антон Курьянов
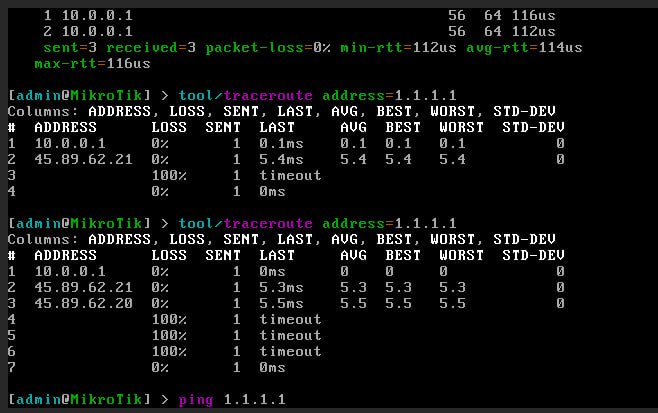 Антон Курьянов
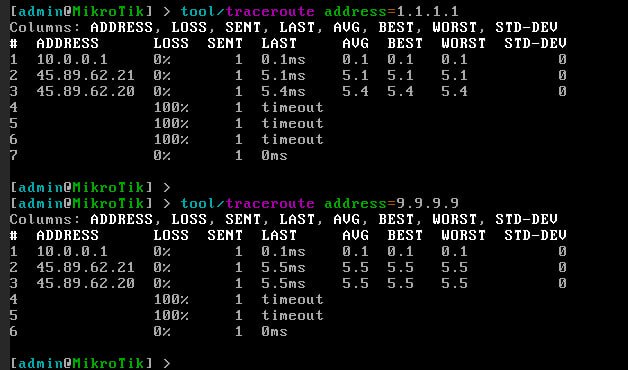 Антон Курьянов
ходит
bmw
уфф, задача-минимум выполнена.
nuc
Антон Курьянов
я тут уже час с ним воюю, в первый раз такое вижу
Антон Курьянов
да уже из спортивного интереса интересно почему линуксы заводятся а микротик нет
bmw
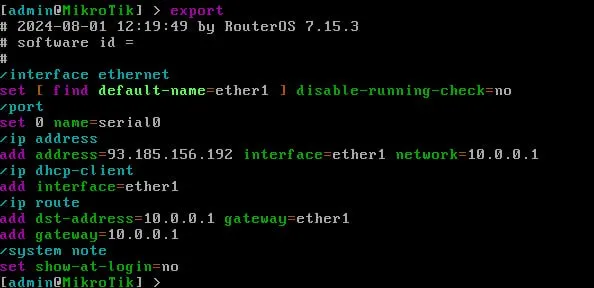
1. Надо понять, какой адрес выдали виртуалке, в какой подсети
2. Надо узнать правильный адрес шлюза из той же подсети
Антон Курьянов
1. Надо понять, какой адрес выдали виртуалке, в какой подсети
2. Надо узнать правильный адрес шлюза из той же подсети
https://t.me/mikrotikclub/330099
Антон Курьянов
вот настройки линукса с которыми он работает
nuc
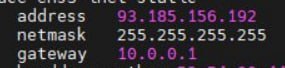 Антон Курьянов
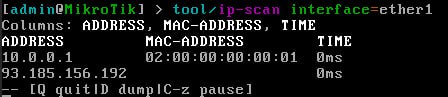 nuc
 nuc
bmw
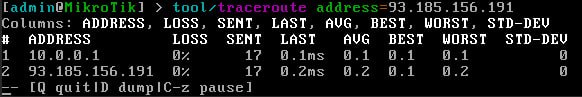
Тут все нормально.
исходящие пакеты будут работать, а вот с входящими будет проблема, если явно не стоит на шлюзе, это только для p2p работает, аналог /31
nuc
Антон Курьянов
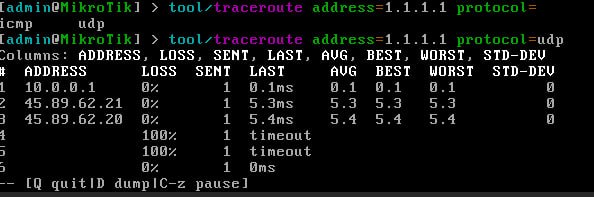
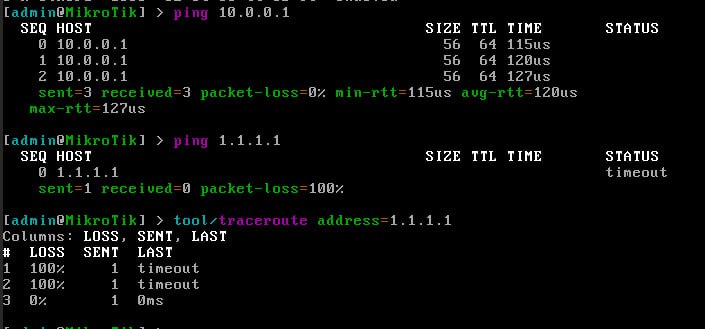
теоретически связь есть )
nuc
 Антон Курьянов
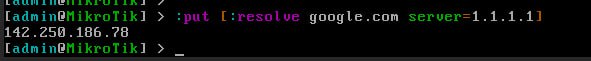
так бубунта пингается и туда и оттуда
nuc