 Dmitry


Есть устройсто, на loopback-е IP-адрес, который указан как src-адрес в policy-based IPSec.
Как firewall сказать, чтобы на данный адрес можно подключиться при помощи SSH?
Dmitry
Правила были написаны верно, дело как всегда в IPSec.
Такой он унылый этот policy-based
 DMT
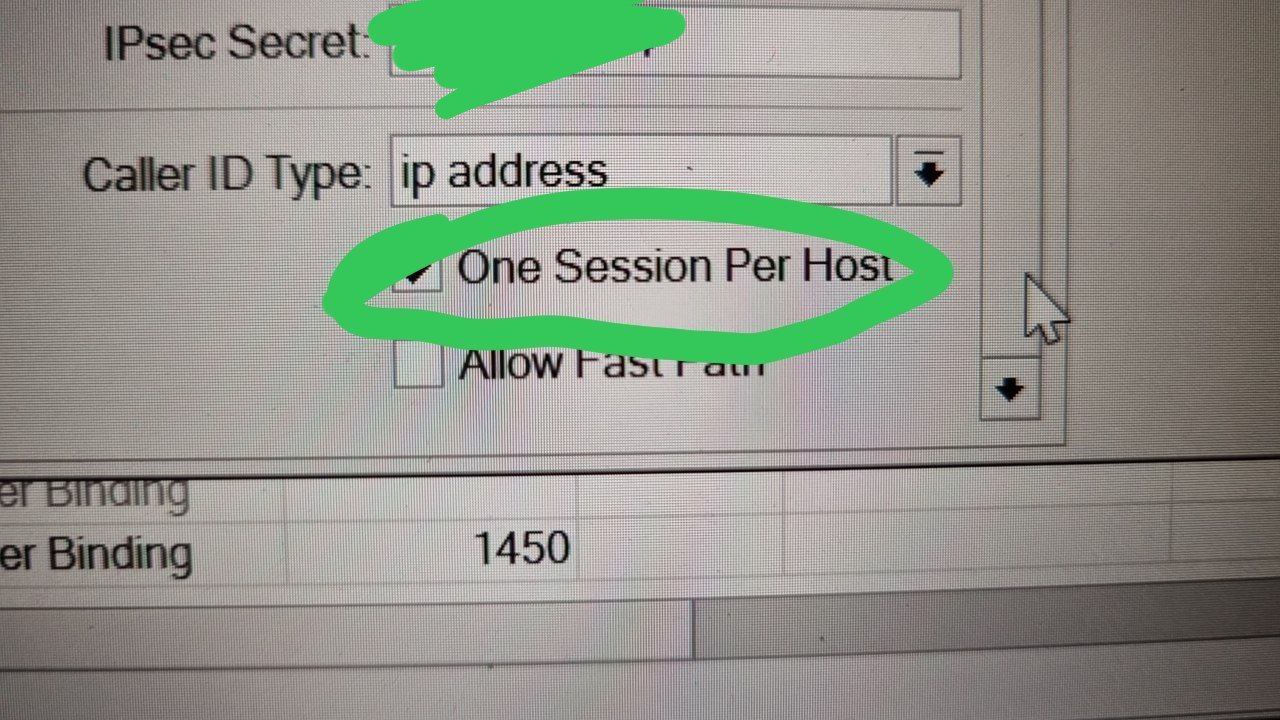
Добрый вечер коллеги. Маленький вопрос. 2 микрота(впн клиенты) в одной локалке подключаются к впн серверу. И они одновременно не работают. Либо один либо другой. Дело в этой галочке?
DMT
 DMT
Не помогло
DMT
Или only one?
DMT
Если отключить его то будет норм?
Dmitry
Если отключить его то будет норм?
Нет, у вас две сессии IPsec за одним NAT. На мт - это не работает.
DMT
Можно caller id type поменять?
Dmitry
И тут мне сейчас расскажут :)
Dmitry
Можно пытаться упаковаться в IPsec tunnel с send initial contact
Dmitry
но мне не помогало, примерно всегда. а на cisco работает.
DMT
Понял. Спасибо большое!
Ильнур
/
 Евгений
Нет, у вас две сессии IPsec за одним NAT. На мт - это не работает.
какой более правильный вариант, когда необходимо двух клиентов из под одного ната по л2тп+айписек подсоеденить?
кроме варианта с установкой микрота клиенту
 Innokentiy
вопрос лишен смысла, ни более правильного, ни менее правильного варианта сделать это у вас нет
Innokentiy
есть только вариант изменять условие задачи (например, икев2 или вовсе пптп вместо l2tp+ipsec)
 Maxim
какой более правильный вариант, когда необходимо двух клиентов из под одного ната по л2тп+айписек подсоеденить?
кроме варианта с установкой микрота клиенту
Я решаю микротом в качестве клиента, или замены одного l2tp на ppptp, как вам собсввенно Иннокентий и посоветовал.
Maxim
Коллеги, столкнулся со странностью в работе IPSec + GRE.
Есть GRE-туннели, много, работают. Они шифруются политиками IPSec, в которых указано шифровать только 47 протокол.
Иногда случалось так, что не строится IPSec из-за каких-то проблем, ну и поэтому и GRE лежит. Чиним IPSec - GRE взлетает.
Тут столкнулся с какой-то другой картиной. IPSec построился, состояние с обеих сторон established. А вот GRE на тех же адресах не поднимается. Выключаю политики - GRE строится.
Обычно же, если кто-то из провайдеров убивает шифрование - то IPSec лежит.... а тут... В общем, прошу помощи коллективного разума) куда смотреть? Куда копать?
Alex
Подскажите, если из роутера делаю коммутатор с вланами - назначая вланы в бридже -
включил vlan-filtering=yes, назначил портам pvid
нужно ли включать проксирование арп ?
Alex
/interface bridge add name=bridge1 vlan-filtering=yes
/interface bridge port add bridge=bridge1 interface=ether1 pvid=300
/interface bridge port add bridge=bridge1 interface=ether2 pvid=300
/interface bridge port add bridge=bridge1 interface=ether3 pvid=300
/interface bridge port add bridge=bridge1 interface=ether4 pvid=300
/interface bridge port add bridge=bridge1 interface=ether5 pvid=300
/interface bridge port add bridge=bridge1 interface=ether6 pvid=301
/interface bridge port add bridge=bridge1 interface=ether7 pvid=301
/interface bridge port add bridge=bridge1 interface=ether8 pvid=303
/interface bridge port add bridge=bridge1 interface=ether9 pvid=301
/interface bridge port add bridge=bridge1 interface=ether10
/interface bridge vlan add bridge=bridge1 comment=Work tagged=ether10,ether9 untagged=ether1,ether2,ether3,ether4,ether5 vlan-ids=300
/interface bridge vlan add bridge=bridge1 comment=Servers tagged=ether10 untagged=ether6,ether7,ether9 vlan-ids=301
/interface bridge vlan add bridge=bridge1 comment=Guest tagged=ether10,ether9 vlan-ids=302
/interface bridge vlan add bridge=bridge1 comment=Video tagged=ether10 untagged=ether8 vlan-ids=303
Alex
вроде маки вижу, а люди не получают адреса по дхцп
Maxim
Alex
тут нужно добавить сам bridge
его получается нужно добавить для каждого влан айди в моём случае? (езер10 транк)
Alex
и правильно я понимаю что в принципе все влан-айди можно вместить в одну строку, если используется указание pvid ?
Maxim
его получается нужно добавить для каждого влан айди в моём случае? (езер10 транк)
да, бридж должен быть тагом в каждом влане
Maxim
Alex
я делал 1 запись 1 айдти что бы конкретно указать какие езеры антагеды
Maxim
я так понимаю тут может быть список id
нет, создаётся Vlan с ID, и дальше указывается какие порты будут у него tag и untag
Alex
нет, создаётся Vlan с ID, и дальше указывается какие порты будут у него tag и untag
вот и я так думаю, а графический интерфейс позволяет добавить несколько айди
Maxim
я делал 1 запись 1 айдти что бы конкретно указать какие езеры антагеды
Untag можно не ставить принудительно, он станет динамическим при указании pvid в настройках порта
Alex
Dmitry
Коллеги, столкнулся со странностью в работе IPSec + GRE.
Есть GRE-туннели, много, работают. Они шифруются политиками IPSec, в которых указано шифровать только 47 протокол.
Иногда случалось так, что не строится IPSec из-за каких-то проблем, ну и поэтому и GRE лежит. Чиним IPSec - GRE взлетает.
Тут столкнулся с какой-то другой картиной. IPSec построился, состояние с обеих сторон established. А вот GRE на тех же адресах не поднимается. Выключаю политики - GRE строится.
Обычно же, если кто-то из провайдеров убивает шифрование - то IPSec лежит.... а тут... В общем, прошу помощи коллективного разума) куда смотреть? Куда копать?
никто не мешает оператору кому-то посередине сломать ESP в уже постоенном туннеле, debug на уровне пакетов покажет
---
это будет выглядеть как битые пакеты, хотя бы с одной из сторон
у меня и такое уже было
Maxim
Dmitry
но ESP же развалится при этом?))
нет, он будет бесконечно ретрансмитить пакеты - так было у меня
Maxim
нет, он будет бесконечно ретрансмитить пакеты - так было у меня
а у меня established и без спама в логах
Maxim
Ну и вишенка на торте в том, что удалённая точка в Симферополе и там на три часа выключали электроэнергию. Свет включили - всё заработало. Там стоит 1100 на ARM и когда-то давно я ловил на них проблемы с сертификатами которые лечились ребутом...
 Aleks
Ну и вишенка на торте в том, что удалённая точка в Симферополе и там на три часа выключали электроэнергию. Свет включили - всё заработало. Там стоит 1100 на ARM и когда-то давно я ловил на них проблемы с сертификатами которые лечились ребутом...
Прикольно имя своего города увидеть в проф группе :)
/Оффтоп/
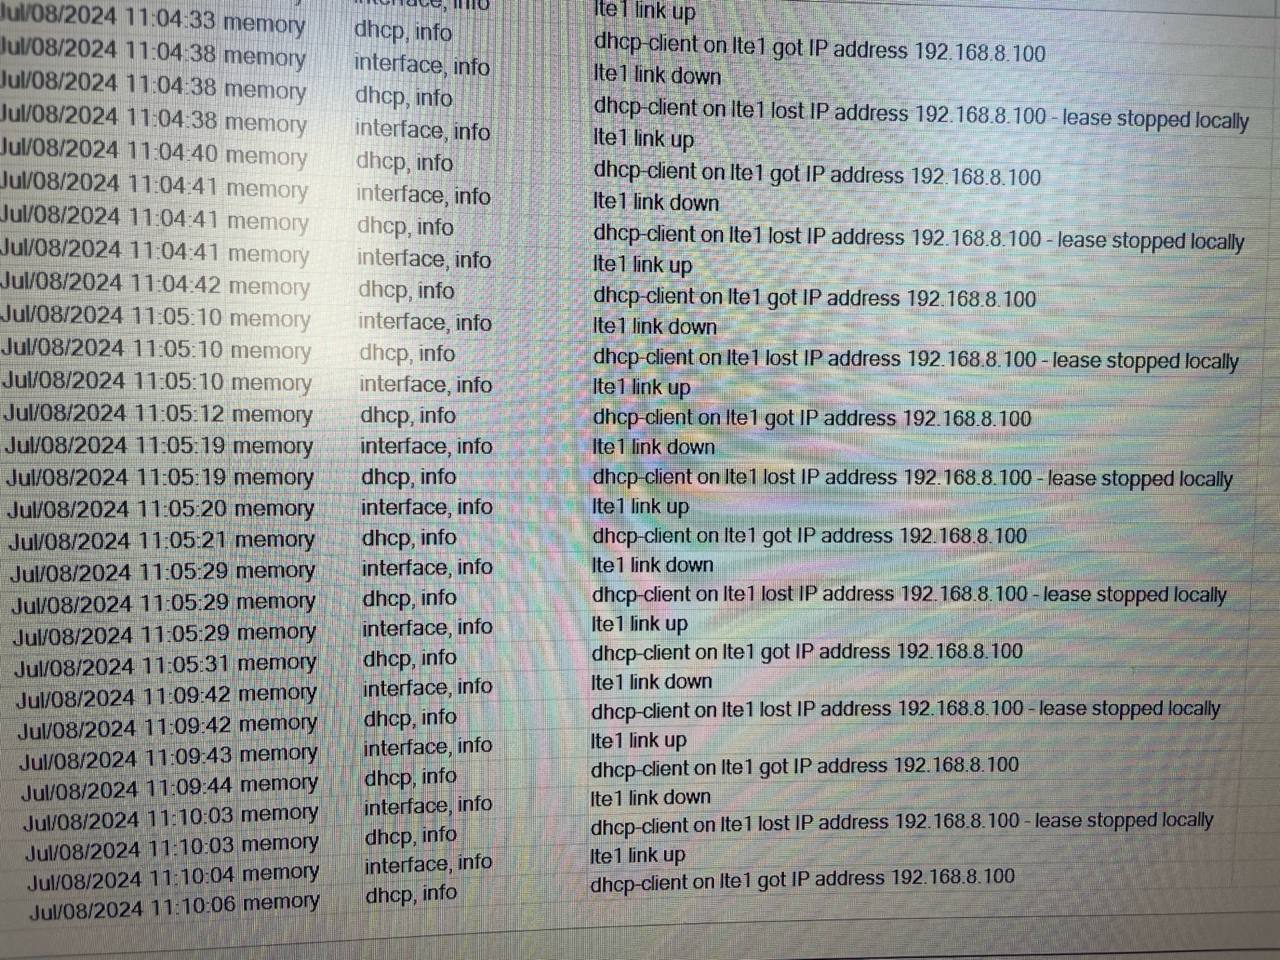
 Myname_vladimir
 Myname_vladimir
не поможет.
Почему? Для сервера будет входящий с одного адреса, остально зашифровано 1 ключом, в обратную также уйдет.
Myname_vladimir
Клиентский нат то один
Dmitry
Почему? Для сервера будет входящий с одного адреса, остально зашифровано 1 ключом, в обратную также уйдет.
будет построена только одна сессия - вторая не срастется.
Dmitry
именно это и происходит у автора сообщения.
Dmitry
и да, сегодня как-то не вечер теоретических изысканий. показывайте рабочий пример.
Myname_vladimir
Странно, попробую на лабе
На вид должно работать если общий ключ одинаковый.
Dmitry
Странно, попробую на лабе
На вид должно работать если общий ключ одинаковый.
работает примерно так как я написал: в tunnel-mode и не у mikrotik.
Innokentiy
Странно, попробую на лабе
На вид должно работать если общий ключ одинаковый.
не общий ключ, а sa
Innokentiy
но sa устанавливается в isakmp, который для каждой ноды сделает отдельную sa, хоть с одинаковым ключом, хоть с разными
Denis
Добрый. Плиз подскажите. Обновил с 6.49.13 на 7.15 с сохранением конфигурации. В микроте настроено маркирование трафика по 53\udp и маршрутом отсыл его через клиента openvpn. После обновления линуксовые клиенты ЛВС стали "Temporary failure in name resolution". Соответственно на самих линуксах интернета нет. Это произошло после обновления, так как до обновления проверял - все работало. В 7.15 есть какие-то секреты? Благодарю
 Руслан
Добрый. Плиз подскажите. Обновил с 6.49.13 на 7.15 с сохранением конфигурации. В микроте настроено маркирование трафика по 53\udp и маршрутом отсыл его через клиента openvpn. После обновления линуксовые клиенты ЛВС стали "Temporary failure in name resolution". Соответственно на самих линуксах интернета нет. Это произошло после обновления, так как до обновления проверял - все работало. В 7.15 есть какие-то секреты? Благодарю
Так проверьте правила, если работают не корректно, то поправьте/создайте заново
Innokentiy
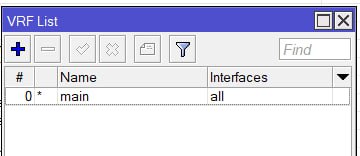
ip/vrf
 Innokentiy
нету. значит, гипотеза мимо
 Аникей
А при апдейте маршруты сами встают на свои места? На семёрке они ж чуть иначе настраиваются
Vladimir
 Евгений
Доброе утро, а кто ни будь знает какая архитектура должна быть у mAP lite
Евгений
или как ее узнать если микрот мертвый
Wowcheeck
Доброе утро, а кто ни будь знает какая архитектура должна быть у mAP lite
На сайте микротика спецификацию посмотреть?
Евгений
да вот что то не могу найти, если подскажете где буду благодарен
Евгений
нашел, спасибо
bmw
да вот что то не могу найти, если подскажете где буду благодарен
контрольный лог:
> sys reso print
uptime: 1w2d10h4m30s
version: 7.15.2 (stable)
build-time: 2024-06-26 11:42:37
factory-software: 6.44.6
free-memory: 24.6MiB
total-memory: 64.0MiB
cpu: MIPS 24Kc V7.4
cpu-count: 1
cpu-frequency: 650MHz
cpu-load: 4%
free-hdd-space: 3748.0KiB
total-hdd-space: 16.0MiB
write-sect-since-reboot: 375691
write-sect-total: 732479
architecture-name: mipsbe
board-name: mAP lite
platform: MikroTik
ValkraS
мб проше будет вызвать админа чтобы всё починил пока совсем всё не сломали
Не, админ денег стоит, а тут раз человек который не в теме вынужден лезть в оборудование, значит на предприятии очень все грустно.
Art
Не, админ денег стоит, а тут раз человек который не в теме вынужден лезть в оборудование, значит на предприятии очень все грустно.
Значит потом просто стоимость работ будет выше, все как обычно)
 Kontrman🐵
Не, админ денег стоит, а тут раз человек который не в теме вынужден лезть в оборудование, значит на предприятии очень все грустно.
Людей знающих хоть как то микротик очень мало) например в моем 500 тыс жителей городе
Сергей
Коллеги, подскажите в ROS7 нет случаем кроме как скриптами, адрес листы обновлять? Добавил youtube а там же ip меняются часто.
Евгений
Аникей
Коллеги, подскажите в ROS7 нет случаем кроме как скриптами, адрес листы обновлять? Добавил youtube а там же ip меняются часто.
а просто добавить в адрес лист домен недостаточно? Он же его адреса динамическими добавляет. У меня с этим ещё не возникало проблем, по крайней мере 🧐
Сергей
а просто добавить в адрес лист домен недостаточно? Он же его адреса динамическими добавляет. У меня с этим ещё не возникало проблем, по крайней мере 🧐
хм, в DNS кэше ttl понизить наверное стоит))
Сергей
А ggc как вылавливать будете?
трафик как раз в тоннель заворачиваю. ggc у нас что то совсем потух или роскомнадзор все же начал замедлять.