 no_name


У меня была трабола с vrrp на chr в датацентре похожая, в итоге они постав у себя на сетевках виртуализации спец режим и все взлетело. Правда пришлось им дампики скинуть, по l2 косяк был.
 Dmitry
Dohn Jow
Коллеги, странная ситуация, есть CCR2116-12G-4S+, был подключен к CCR1009-8G-1S несколькими GRE туннелями с IPSec шифрованием. Внезапно выключили свет. Упал 2116 по свету. Воскрес.
Теперь он не может построить IPSec. Ругается на 2ю фазу и всё тут. Перезагрузить его пока не могу.
Что можете предложить сделать?
Мне помогает выключить ipsec с двух сторон на минут 30.
 Maxim
Мне помогает выключить ipsec с двух сторон на минут 30.
Мне не помогает) думаю обновиться до упора и посмотреть изменится ли что-нибудь
 Константин 🪬
Мне не помогает) думаю обновиться до упора и посмотреть изменится ли что-нибудь
ну пидорам вас назвать если у вас не работет 24/7
 Andrey
Mikе
Наблюдаю следующую разницу конфигураций между 6 и 7 routeros
Было:
/interface bridge
add name=bridge1 protocol-mode=none
Стало:
/interface bridge
add admin-mac=D4:01:C3:97:B7:3A auto-mac=no comment=defconf name=bridge
Интересует значение admin-mac=
Как задаётся данный параметр динамически (возможно есть выражение), если делать универсальный скрипт?
Maxim
Наблюдаю следующую разницу конфигураций между 6 и 7 routeros
Было:
/interface bridge
add name=bridge1 protocol-mode=none
Стало:
/interface bridge
add admin-mac=D4:01:C3:97:B7:3A auto-mac=no comment=defconf name=bridge
Интересует значение admin-mac=
Как задаётся данный параметр динамически (возможно есть выражение), если делать универсальный скрипт?
Это мак бриджа, по идее это мак или первого добавленного интерфейса или заданный руками.
Maxim
Если заливаете из одного файла конфу, будьте аккуратны и не задублируйте маки в одном l2 сегменте
Mikе
Это мак бриджа, по идее это мак или первого добавленного интерфейса или заданный руками.
Дефолтный конфиг и там и там
Mikе
Если заливаете из одного файла конфу, будьте аккуратны и не задублируйте маки в одном l2 сегменте
Об этом и речь. Непонятно зачем его добавили в 7м и откуда тянет этот параметр и как
 Anton
Об этом и речь. Непонятно зачем его добавили в 7м и откуда тянет этот параметр и как
admin-mac бриджа был и есть в рос 6
Maxim
Об этом и речь. Непонятно зачем его добавили в 7м и откуда тянет этот параметр и как
вы стандартный экспорт используете?
Maxim
Угу
m.shekhovtsov@BAT CCR2116] > interface/bridge/ export
# 2024-07-18 09:22:49 by RouterOS 7.13.1
# software id =
#
# model = CCR2116-12G-4S+
# serial number =
/interface bridge
add ingress-filtering=no name=bridge-lan port-cost-mode=short vlan-filtering=yes
/interface bridge port
add bridge=bridge-lan edge=no frame-types=admit-only-vlan-tagged interface=ether11 point-to-point=yes pvid=111
add bridge=bridge-lan edge=no frame-types=admit-only-vlan-tagged interface=ether12 point-to-point=yes pvid=112
add bridge=bridge-lan interface=ether8 pvid=7
Mikе
m.shekhovtsov@BAT CCR2116] > interface/bridge/ export
# 2024-07-18 09:22:49 by RouterOS 7.13.1
# software id =
#
# model = CCR2116-12G-4S+
# serial number =
/interface bridge
add ingress-filtering=no name=bridge-lan port-cost-mode=short vlan-filtering=yes
/interface bridge port
add bridge=bridge-lan edge=no frame-types=admit-only-vlan-tagged interface=ether11 point-to-point=yes pvid=111
add bridge=bridge-lan edge=no frame-types=admit-only-vlan-tagged interface=ether12 point-to-point=yes pvid=112
add bridge=bridge-lan interface=ether8 pvid=7
Речь немного о другом. Именно добавления /interface bridge на новую (пустую) железку. Смутило подставленное значение admin-mac= в рос7
Maxim
Речь немного о другом. Именно добавления /interface bridge на новую (пустую) железку. Смутило подставленное значение admin-mac= в рос7
вы интерфейс в bridge добавляете или сам бридж создаёте?
Mikе
у меня в экспорте админ-мака нет, в дефолтном скрипте тоже
Какая версия routeros. У меня до 7.13 то же небыло
Евгений
Об этом и речь. Непонятно зачем его добавили в 7м и откуда тянет этот параметр и как
Что бы mac на бридже не менялся когда подключено несколько портов. Иногда такое замечал.
В дефолтном конфиге в самом верху ищите переменную :local bMACIsSet 0;
после объявления идет цикл просмотра всех интерфесов
Mikе
Что бы mac на бридже не менялся когда подключено несколько портов. Иногда такое замечал.
В дефолтном конфиге в самом верху ищите переменную :local bMACIsSet 0;
после объявления идет цикл просмотра всех интерфесов
Задача сделать универсальный. Если так:
/interface bridge
add auto-mac=yes name=bridge
А потом если необходимо дописать
admin-mac
 Тотемное Животное
Есть необходимость защитить wifi сеть от "поделившихся" чтоб не морочиться с ACL есть мысль сделать так чтоб dhcp выдавал адреса например х.х.х.200-254. И этот же пул фаерволом полностью блочить. arp reply-only
При подключении санкционированного пользователя просто назначаем статику и все сразу работает. На сколько это практично?
Maxim
Есть необходимость защитить wifi сеть от "поделившихся" чтоб не морочиться с ACL есть мысль сделать так чтоб dhcp выдавал адреса например х.х.х.200-254. И этот же пул фаерволом полностью блочить. arp reply-only
При подключении санкционированного пользователя просто назначаем статику и все сразу работает. На сколько это практично?
можно подслушать мак и потом подставить его себе
 Михаил
Есть необходимость защитить wifi сеть от "поделившихся" чтоб не морочиться с ACL есть мысль сделать так чтоб dhcp выдавал адреса например х.х.х.200-254. И этот же пул фаерволом полностью блочить. arp reply-only
При подключении санкционированного пользователя просто назначаем статику и все сразу работает. На сколько это практично?
чтобы не было "поделившихся" надо заводить WPA2-EAP
Тотемное Животное
можно подслушать мак и потом подставить его себе
Так авторизация ни куда не девается. Она есть. Добавляется контроль по маку только не через acl, а dhcp+arp
Maxim
Так авторизация ни куда не девается. Она есть. Добавляется контроль по маку только не через acl, а dhcp+arp
типа пароль и логин сообщили, а мак не додумаются?
 Евгений
А на мобильных устройствах разве мак не рандомный?
Или к одной и той же ТД он не будет меняться?
Maxim
Да и с учётом современных устройств у которых случайные маки генерируются - вы обрекаете себя на некоторый геморой в виде объяснения пользователям как это выключать, а потом добавлять себе в arp
Тотемное Животное
Часть устройств все равно сидят на статике и смена мака отключена
Тотемное Животное
Тотемное Животное
типа пароль и логин сообщили, а мак не додумаются?
Два устройства с одним маком в одну сеть не зайдут
Тотемное Животное
Ну это точно будет заметно
Maxim
Два устройства с одним маком в одну сеть не зайдут
в один момент да, но при грамотной настройке Accounting они и с одним логином+паролем не зайдут
Евгений
Есть необходимость защитить wifi сеть от "поделившихся" чтоб не морочиться с ACL есть мысль сделать так чтоб dhcp выдавал адреса например х.х.х.200-254. И этот же пул фаерволом полностью блочить. arp reply-only
При подключении санкционированного пользователя просто назначаем статику и все сразу работает. На сколько это практично?
Ну тогда если устройств не много и масштабируемость вам не светит, то наверное можно так сделать.
Только я бы сделал не 200-254, а вообще другую подсеть. Отделил мух от котлет.
Тотемное Животное
Хорошо, если мы отбросим вопрос подмены мака (радиус тоже избыточен), то вариант рабочий?
Тотемное Животное
Ну тогда если устройств не много и масштабируемость вам не светит, то наверное можно так сделать.
Только я бы сделал не 200-254, а вообще другую подсеть. Отделил мух от котлет.
Так надо с минимумом трудозатрат перекидывать нужных пользователей на статику
Евгений
Хорошо, если мы отбросим вопрос подмены мака (радиус тоже избыточен), то вариант рабочий?
Хотя есть еще один вопрос. На андроидах при подключении по вайфаю можно дальше раздать эту сеть.
Как оно будет в этом случае работать?
Maxim
Хотя есть еще один вопрос. На андроидах при подключении по вайфаю можно дальше раздать эту сеть.
Как оно будет в этом случае работать?
Андроид умеет и клиентом и точкой сразу быть? Я надеюсь на двух разхных интерфейсах
Тотемное Животное
В целом маловероятно. Особо ненадёжные и так вынесены в гостевую с изоляцией
 Аникей
Как именно, не выяснял
Maxim
Хотя есть еще один вопрос. На андроидах при подключении по вайфаю можно дальше раздать эту сеть.
Как оно будет в этом случае работать?
Если там NAT - то это ещё бы за TTL следить, если просто "репитеро-мост" то наверняка второй мак не пройдёт
Евгений
Если там NAT - то это ещё бы за TTL следить, если просто "репитеро-мост" то наверняка второй мак не пройдёт
Я пробовал в ттл играть (ради эксперемента) - проиграл
 Innokentiy
TK
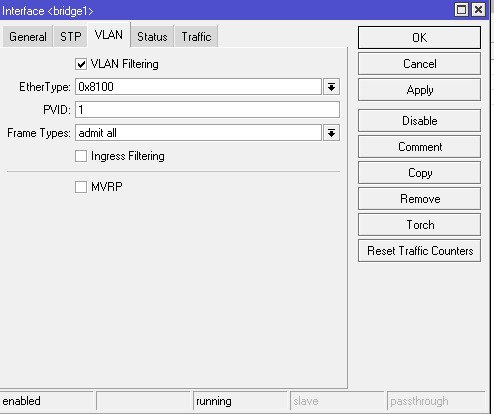
Коллеги, всем привет! У вернулся к вопросу VRRP. Заметил что VRRP не работает когда интерфейс bridge перевожу на VLAN Filtering. Это почему так происходи кто может подсказать?
TK
Схама простая: bridge--vlan---vrrp
Innokentiy
а вообще трафик там ходит?
Innokentiy
пынги между роутерами пынгаются?
TK
а вообще трафик там ходит?
если я отключу vlan filtering то да трафик начнет ходить с обех сторон, если включу то трафик не идет и соответственно оба становятся мастерами.
Innokentiy
ну то есть вррп там не при чем, лечите влан фильтеринг
TK
 Innokentiy
bridge/vlan курить
Innokentiy
смотреть, что вланы нужные
а) созданы
б) правильно присвоены портам
в) терминируются на цп
Innokentiy
влан фильтеринг это сильно больше чем одна галочка, если вам нужно чтобы трафик ходил)
TK
 R
 Алексей
Аникей
 R
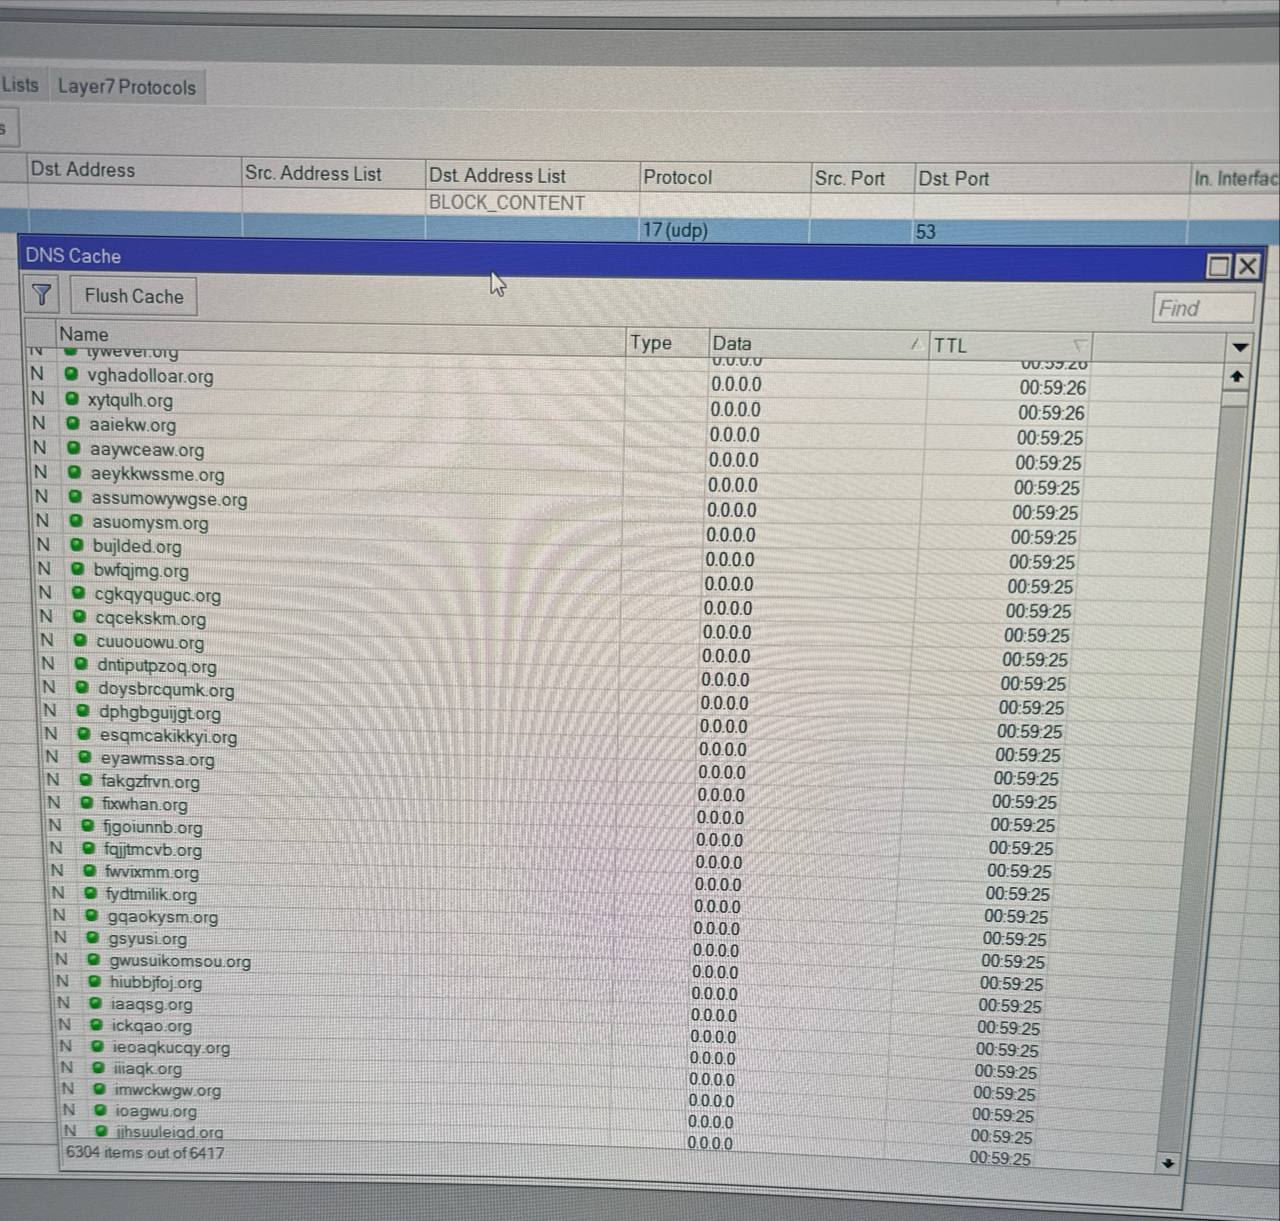
torchем посмотри по 53 порту
Так, я ведь должен был увидеть адреса внутренней сети, что то я в этом списке не нашел, если ддос из внутренней сети.
Алексей
на внутренний интерфейс наведись торчем
Алексей
а потом на внешний
Алексей
Я предположил что это ддос, что это на самом деле вам надо самому разобратся
R
Спасибо за помощь 🫂
Innokentiy
скорее не ддос, а сифилис какой-то, который пытается нащупать адреса командного центра
Innokentiy
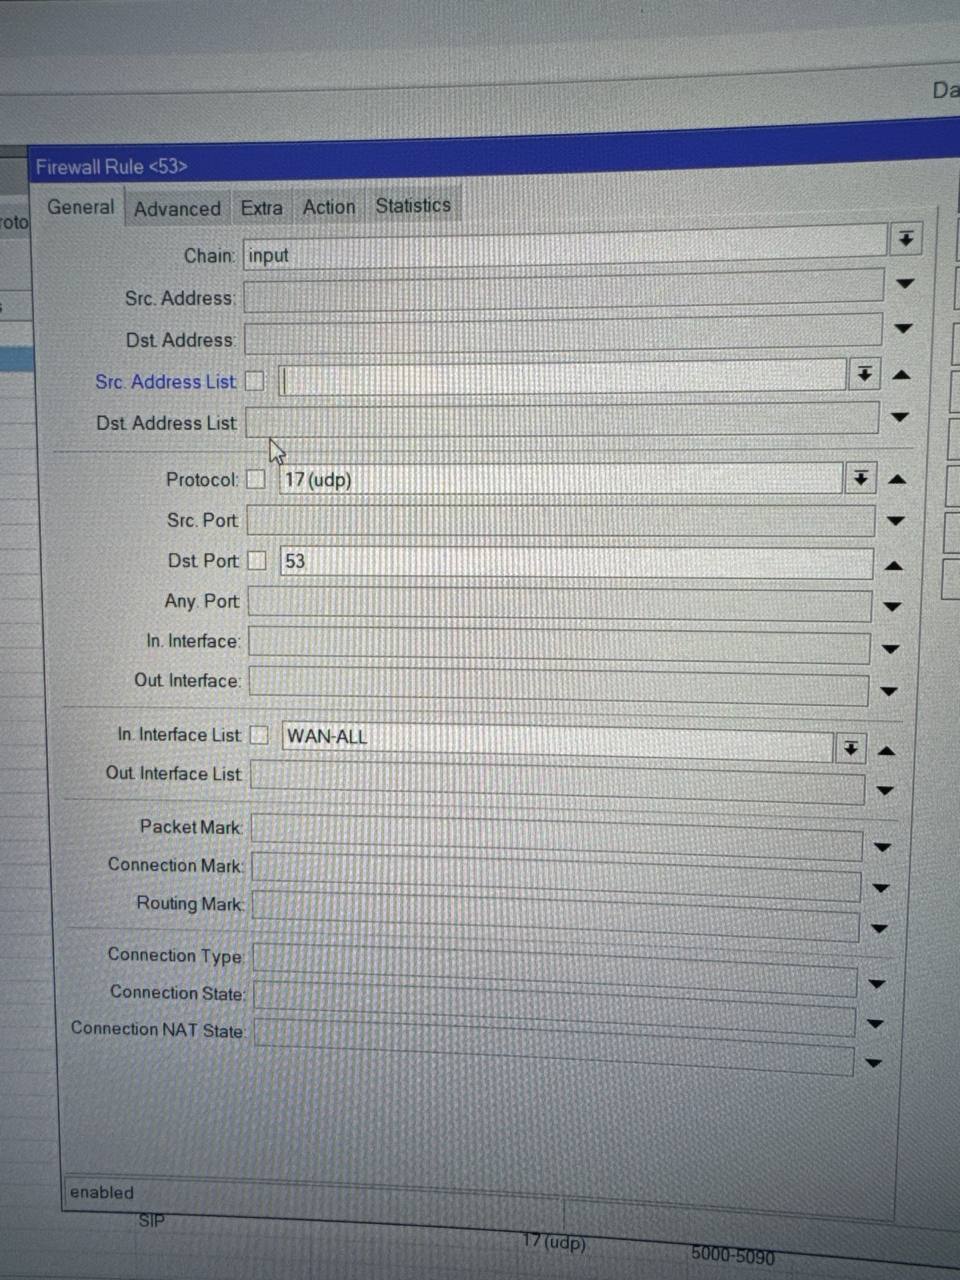
53 порт снаружи закрывать на инпут - дело обязательное, а если эти запросы идут изнутри сети, то это повод повнимательнее посмотреть, кто это у вас такой любопытный
Евгений
R
А коннекты сбрасывали после создания правила? (Или может ребут микрота)
Сбрасывал, но ребут не делал
Антон
Евгений
Задача сделать универсальный. Если так:
/interface bridge
add auto-mac=yes name=bridge
А потом если необходимо дописать
admin-mac
Не проще взять код из дефолта и использовать его?
Так например на объекте где резервирование кольцом настроите RSTP пропишете path coast на портах и вроде все заработает. Но забудете про admin-mac на бридже и при отвале одного из портов mac на бридже автоматом смениться. Начнутся проблемы как минимум с доступом по IP к нему, т.к. arp запись будет со старым mac-адресом
Набросал скрипт из дефолта, но не проверял как работает, под рукой нет подопытного устройства. Протестируйте.
:local portAddToBridge do={
:if (([/interface get $1 type] != "ppp-out") && ([/interface get $1 type] != "lte")) do={
/interface bridge port
add bridge=bridge interface=$2 comment=defconf;
}
}
/interface bridge
add name=bridge disabled=no auto-mac=yes protocol-mode=rstp comment=defconf;
:local bMACIsSet 0;
:if ( [/interface print count-only where name ~"ether"]>1 || [/interface print count-only where name ~"sfp"]>1 ) do={
:foreach k in=[/interface find where !(slave=yes || name="ether1" || name="lte1" || passthrough=yes || type=loopback || name~"bridge")] do={
:local tmpPortName [/interface get $k name];
:if ($bMACIsSet = 0 ) do={
:if ([/interface/get [/interface/find name~$tmpPortName] type] = "ether") do={
/interface bridge set "bridge" auto-mac=no admin-mac=[/interface get $tmpPortName mac-address];
:set bMACIsSet 1;
}
}
$portAddToBridge $k $tmpPortName;
} else={
:foreach k in=[/interface find where !(slave=yes || name="lte1" || passthrough=yes || type=loopback || name~"bridge")] do={
:local tmpPortName [/interface get $k name];
:if ($bMACIsSet = 0 ) do={
:if ([/interface/get [/interface/find name~$tmpPortName] type] = "ether") do={
/interface bridge set "bridge" auto-mac=no admin-mac=[/interface get $tmpPortName mac-address];
:set bMACIsSet 1;
}
}
$portAddToBridge $k $tmpPortName;
}