В смысле они сами IPSEC поднимают?
Мы им чисто интернет даём
 Владимир

 Cumberbatch
Это терминалы банка, соответственно логи не дают, советов тоже
Так. Ладно. А подключения на местах какие? Интернет из локальной сети как работает? Пробовали IPSec клиентов самим настроить и проверить как работает?
Владимир
Так. Ладно. А подключения на местах какие? Интернет из локальной сети как работает? Пробовали IPSec клиентов самим настроить и проверить как работает?
Нет не пробовал, интернет по оптике через pppoe
Bomberman
Это терминалы банка, соответственно логи не дают, советов тоже
Их на точке по одному или несколько?
Cumberbatch
Нет не пробовал, интернет по оптике через pppoe
Акулу не а терминалы натравите. И смотрите что происходит
 Андрей
Нет не пробовал, интернет по оптике через pppoe
Возможно, проблема в несогласованности mtu на интерфейсах. Что-то подобное встречалось
Cooler3D
HELP
Имеем Mikrotik со статическим IP, и несколькими серверами за его NAT. На первом сервере прокинутый во внешний мир веб-сайт. Второй сервер является почтовым. Каков наиболее рациональный способ сделать его доступным из внешки, при том что статический IP лишь один? Реверсивный прокси, или почтовик можно пробросить банальнее?
Cumberbatch
Cooler3D
Dst-nat самое оптимальное
Но ведь если мы имеем один внешний IP, и два сервера с разными локальными IP, как распределить между ними сайт и почту?
Cooler3D
Или почтовому серверу в принципе не нужен проброс 443 и 80 портов?
Anonymous
У почтового сервера другие порты.
 Master
Но ведь если мы имеем один внешний IP, и два сервера с разными локальными IP, как распределить между ними сайт и почту?
Если предполагается веб интерфейс для почтовика(админка или просмотр почты через веб), то можно использовать другой порт 8080 или 8443 на пример и форвардить их на нужный сервер.
 Damir
Но ведь если мы имеем один внешний IP, и два сервера с разными локальными IP, как распределить между ними сайт и почту?
Либо на веб сервере поднимаешь проксирование и все запросы на mail.mydomain.ru отправляешь на почтовый сервер. Все просто.
 Nikita
коллеги, есть кто из Veliky Novgorod / Vladimir Oblast / Sobinka ? есть запрос на работы из excis.com
 Виталий
Всем здравствуйте, имеется 2 канал от А до Б один стабильный а второй радио, что бы не заморачиваться с проверкой доступности канала появилось решение просто их в бондинг собрать, когда оба доступны поток делится как один отваливается поток идет в рабочий. А вопрос такой, насколько правильное такое решение и какие проблемы могут вылезти?
Cumberbatch
Всем здравствуйте, имеется 2 канал от А до Б один стабильный а второй радио, что бы не заморачиваться с проверкой доступности канала появилось решение просто их в бондинг собрать, когда оба доступны поток делится как один отваливается поток идет в рабочий. А вопрос такой, насколько правильное такое решение и какие проблемы могут вылезти?
Один стабильный другой радио. Звучит. Что бы вы хотели получить?
Anonymous
Всем здравствуйте, имеется 2 канал от А до Б один стабильный а второй радио, что бы не заморачиваться с проверкой доступности канала появилось решение просто их в бондинг собрать, когда оба доступны поток делится как один отваливается поток идет в рабочий. А вопрос такой, насколько правильное такое решение и какие проблемы могут вылезти?
Выставьте режим Бонда актив-бэкап и проведите тесть.
Anonymous
У меня на работе пару таких кейсов , но там решено на уровне машрутизации резервирование каналов.
Виталий
Один стабильный другой радио. Звучит. Что бы вы хотели получить?
просто радио имеет тенденции к пропаданию, а это вызывает перестроение маршрутов распространяемых по оспф, хочу сетку повешать на бондинг и забыть про то что радио моргает, ну т.е. радио работает - хорошо делим трафик, упало - аларм придет разберемся, моргает - микрот пускай сам разбирается. как то так
Anonymous
А у вас радио моргает, а у нас оптику рвут регулярно.
Виталий
А у вас радио моргает, а у нас оптику рвут регулярно.
60-ка хорошая вещь, но ни дождь ни снег ни град))
Виталий
А у вас радио моргает, а у нас оптику рвут регулярно.
это я еще молчу о том как она себя в авто ведет)
Anonymous
Понятно , мы 5гц 2 точечный радио мост сделали. 5км прямой видимости. Вот вообще без проблем. Даже в туман и в снег.
Cumberbatch
Понятно , мы 5гц 2 точечный радио мост сделали. 5км прямой видимости. Вот вообще без проблем. Даже в туман и в снег.
Разрешение оформили? РЭС зарегистрировали? 😀
Anonymous
Да все лицензии есть.
Anonymous
Частоту нам радио частот надзор выделил.
 Anton
Виталий
Понятно , мы 5гц 2 точечный радио мост сделали. 5км прямой видимости. Вот вообще без проблем. Даже в туман и в снег.
нет такие у нас тоже есть и кстати на 31,5 км, тоже работает огонь, но РЧ жалуется))
 Moneron 🇷🇺
просто радио имеет тенденции к пропаданию, а это вызывает перестроение маршрутов распространяемых по оспф, хочу сетку повешать на бондинг и забыть про то что радио моргает, ну т.е. радио работает - хорошо делим трафик, упало - аларм придет разберемся, моргает - микрот пускай сам разбирается. как то так
Сделайте nbma на радио, избавьтесь от мультикаста
Anonymous
Сделайте nbma на радио, избавьтесь от мультикаста
Вот кстати да и соседей вручную прописать.
 Vladimir
Чтото телеграм на линуксах отвалился, пора настраивать
https://habr.com/ru/post/413049/
?
Виталий
Вот кстати да и соседей вручную прописать.
не не не, статика - это от лукавого, там мплс, вплс, чужие вланы, да и в нашей сети статикой только дефолт прописан с максимальным дистансом, я или кто то другой через месяц полезут разбираться или что то добавлять никто на статику и не взглянет и пол дня уйдет на обнаружение проблем. Есть правило, что статика - только для последней надежды пусть так и остается.
Moneron 🇷🇺
не не не, статика - это от лукавого, там мплс, вплс, чужие вланы, да и в нашей сети статикой только дефолт прописан с максимальным дистансом, я или кто то другой через месяц полезут разбираться или что то добавлять никто на статику и не взглянет и пол дня уйдет на обнаружение проблем. Есть правило, что статика - только для последней надежды пусть так и остается.
Речь не про маршруты, а про оспф-соседей
Damir
Всем привет. Чет я туплю и не могу понять где засада, настроил Ikev2 связь между офисами, есди с клиента то всю сетку сервера вижу и все ок, а если с сервера с головного офиса смотрю то внутри клиента ни к кому подключиться не могу, только к роутеру. Основу брал у Никиты а потом просто натом прокидывл.
Damir
Ну когда делал еще не было от Никиты инструкции сайт-сайт сделал так, натом. Вот думаю переделать наверное на последнюю версию.
 Aleksey
возможно причина столь странного поведения в политиках Ipsec или в фаере
 Alexander
 Alexander
 Dmitrii
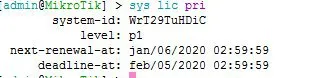
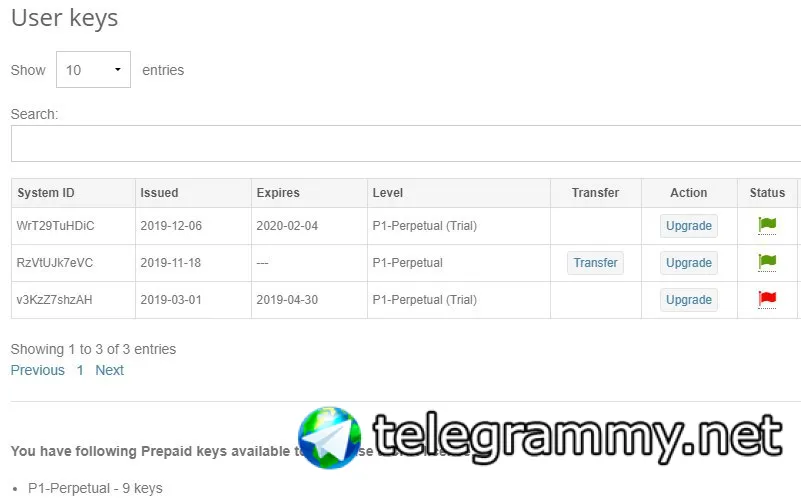
Апгрейд?
Alexander
что "апгрейд"?
Alexander
он денег начинает просить
Alexander
а, дошло. увидел
 Nickolay
Ну когда делал еще не было от Никиты инструкции сайт-сайт сделал так, натом. Вот думаю переделать наверное на последнюю версию.
Там у него прям слайд есть, что из головы в офисы нет доступа. У вас два пути, или между модконф адресами натянуть ipip /gre и тд или делать на чистом ipsec политики. В последней презентации все рассказано.
Anonymous
А как на бондах mtu поменять ? или сначала на интерфейсах которые в него входят надо поменять l2-mtu а потом уже в бонд включать а бонд в бридж?
 Bykadorov Serj
Привет! Есть MIKROTIK RB951G-2HND. На нём настроено 2 dhcp и 2 подсети + capsman. Как, и возможно ли сделать так чтобы wifi подсеть работала не от ether провайдера, а от мобильного оператора (usb модем) , а вторая подсеть от провайдера?
 😷Драничек
Привет! Есть MIKROTIK RB951G-2HND. На нём настроено 2 dhcp и 2 подсети + capsman. Как, и возможно ли сделать так чтобы wifi подсеть работала не от ether провайдера, а от мобильного оператора (usb модем) , а вторая подсеть от провайдера?
Маркируете пакеты от сети Wifi, дальше по метке настраиваете дефолт роуте
Bykadorov Serj
Sergey
а можно просто в route rules прописать 1 правило, тоже будет работать
Bykadorov Serj
Может и инстракшн есть под рукой?
Sergey
делаете именованный маршрут dst=0.0.0.0/0 routing mark=to-modem через шлюз usb, потом в route rules добвляете правило src=сеть_wifi/24 action=lookup table=to-modem
 Dmitry
зачем отдельная таблица ? - да, сорри - нужна
 Pasha
а action=route в манглах просто не подойдет?
Anonymous
А как на бондах mtu поменять ? или сначала на интерфейсах которые в него входят надо поменять l2-mtu а потом уже в бонд включать а бонд в бридж?
вообщем так и есть ... какие неочевидные грабли.. пришлось все переделывать , изначально задавать мту на интерфейсах , создавать бонд с нужным мту , потом в бридж ставить бонд , бридж выставляет свое мту по этому бонду и вот только тогда можно на этот бридж повесить interface vlan
Bykadorov Serj
 sdbsm
всем привет! кто подскажет в чем разниуца между этими инжекторами? речь о rbpoe? на сайте микротика вообще вижу всего один... а везде продаются 2 вида.. за 250 и 250 руб
sdbsm
за 250 и 450 руб*
Rodion
rbpoe и rbGpoe, на 100 и 1000 соответственно
sdbsm
вот я олень)
sdbsm
спасибо)
Виталий
Господа, стыдно у гугла спрашивать, но пятница вечер и что то основы забыл, что важнее коннектив маршурт или маска?
 Danil
Господа, есть вопрос!
Есть CHR на виртуалке в датацентре с белым внешним адресом к которому подключена локалка через два л2тп/ипсек (разные провайдеры). Настроен ОСПФ между ними.
На ЦХР подключили еще один белый адрес чтобы его прокинуть натом 1:1 на вэб-сервер.
На ЦХР настроил оба адреса на ether1, оба шлюза он видит (IP1: 46.xx.yy.51/24, IP2: 185.zz.ww.107/24)
Настроен маскарад на порту ether1.
первый айпишник пингуется, а второй нет. шлюзы оба пингуются нормально
Нужно второй белый адрес прокинуть нат 1:1 на сервак в локалке.
Подскажите как правильно разрулить 2 белых адреса на интерфейсе?
Null
Там вроде обрыв где-то на линии, пусть монтажники быстренько заварят.
Cumberbatch
Господа, есть вопрос!
Есть CHR на виртуалке в датацентре с белым внешним адресом к которому подключена локалка через два л2тп/ипсек (разные провайдеры). Настроен ОСПФ между ними.
На ЦХР подключили еще один белый адрес чтобы его прокинуть натом 1:1 на вэб-сервер.
На ЦХР настроил оба адреса на ether1, оба шлюза он видит (IP1: 46.xx.yy.51/24, IP2: 185.zz.ww.107/24)
Настроен маскарад на порту ether1.
первый айпишник пингуется, а второй нет. шлюзы оба пингуются нормально
Нужно второй белый адрес прокинуть нат 1:1 на сервак в локалке.
Подскажите как правильно разрулить 2 белых адреса на интерфейсе?
Манглами красить forward dst-nat пришедшие конекшены на внешний интерфейс. И вторым правилом forward mark route для нужных конекшенов отправлять в нужную таблицу где дефолт через нужный шлюз
David
подскажите на микротике можно http запросы ловить через packet sniffer ?
Danil
Манглами красить forward dst-nat пришедшие конекшены на внешний интерфейс. И вторым правилом forward mark route для нужных конекшенов отправлять в нужную таблицу где дефолт через нужный шлюз
Вэб сервер находится в сети 10.0.100.0/24. Сеть эта доступна через туннели и оспф. Весь трафик в туннель от ЦХР маскарадится адресом 10.255.255.1 (адрес конца туннелей на ЦХР).
Получается я могу сделать дстнат со второго ИП на адрес вэб-сервера (10.0.100.50) и добавить срцнат с 10.0.100.50 на второй белый адрес и этого будет достаточно без маркировки трафика?
Cumberbatch
он ловит сам?
Ну поставьте фильтр протокол и адрес с портом. Дальше либо в файл либо на удалённую акулу
David
Ну поставьте фильтр протокол и адрес с портом. Дальше либо в файл либо на удалённую акулу
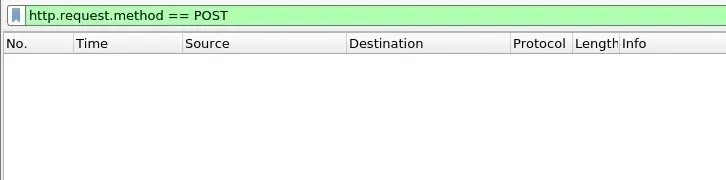
я не ставил прото и порт, он все захватил, через wireshark не могу понять как найти POST запросы (
Cumberbatch
Вэб сервер находится в сети 10.0.100.0/24. Сеть эта доступна через туннели и оспф. Весь трафик в туннель от ЦХР маскарадится адресом 10.255.255.1 (адрес конца туннелей на ЦХР).
Получается я могу сделать дстнат со второго ИП на адрес вэб-сервера (10.0.100.50) и добавить срцнат с 10.0.100.50 на второй белый адрес и этого будет достаточно без маркировки трафика?
Если маршруты есть до того кто стучится на веб то красить ничего не надо. Если нужно отправлять через что пришло и маршрутов нет то красить нужно
Cumberbatch
я не ставил прото и порт, он все захватил, через wireshark не могу понять как найти POST запросы (
В акуле наберите в филтре http
 Danil
Если маршруты есть до того кто стучится на веб то красить ничего не надо. Если нужно отправлять через что пришло и маршрутов нет то красить нужно
вест трафик с цхр будет приходить на вэб-сервер с сорсом 10,255,255,1 и уходит к нему обратно через туннели с 10,0,100,100 (вэб-сервер).