 Александр


Александр Викторов, [05.12.19 12:15]
привет всем, вопрос, при подкючении клиента L2TP/IPsec VPN . клиент видет сеть офиса , а офис сеть клиента не видет (маршруты все прописаны с обоих сторон) только могу пинговать роутер (филиала) за роутером сеть недоступна , подкажите как быть куда копать?
Tymur
Александр Викторов, [05.12.19 12:15]
привет всем, вопрос, при подкючении клиента L2TP/IPsec VPN . клиент видет сеть офиса , а офис сеть клиента не видет (маршруты все прописаны с обоих сторон) только могу пинговать роутер (филиала) за роутером сеть недоступна , подкажите как быть куда копать?
Если просто покопать, то фаервол. А если нужна помощь от сообщества, то в сторону схемы вашего решения. Без неё нам не понять что куда у вас идёт или не идёт.
Александр
фаервол , настроен по дефолду, тоесть когда покупалась железка были дефолдные настройки
 Alexandr
по дефолту (даже на тплинках) - всех выпускать, никого не пускать снаружи
Cumberbatch
Александр Викторов, [05.12.19 12:15]
привет всем, вопрос, при подкючении клиента L2TP/IPsec VPN . клиент видет сеть офиса , а офис сеть клиента не видет (маршруты все прописаны с обоих сторон) только могу пинговать роутер (филиала) за роутером сеть недоступна , подкажите как быть куда копать?
Профиль для клиента на стороне сервера. Параметр Route. Прописать туда Сеть за клиентом
 CCyanide
фаервол , настроен по дефолду, тоесть когда покупалась железка были дефолдные настройки
исходя только из полученой информации - в файрволе надо открыть input для подсети или интерфейса
Anonymous
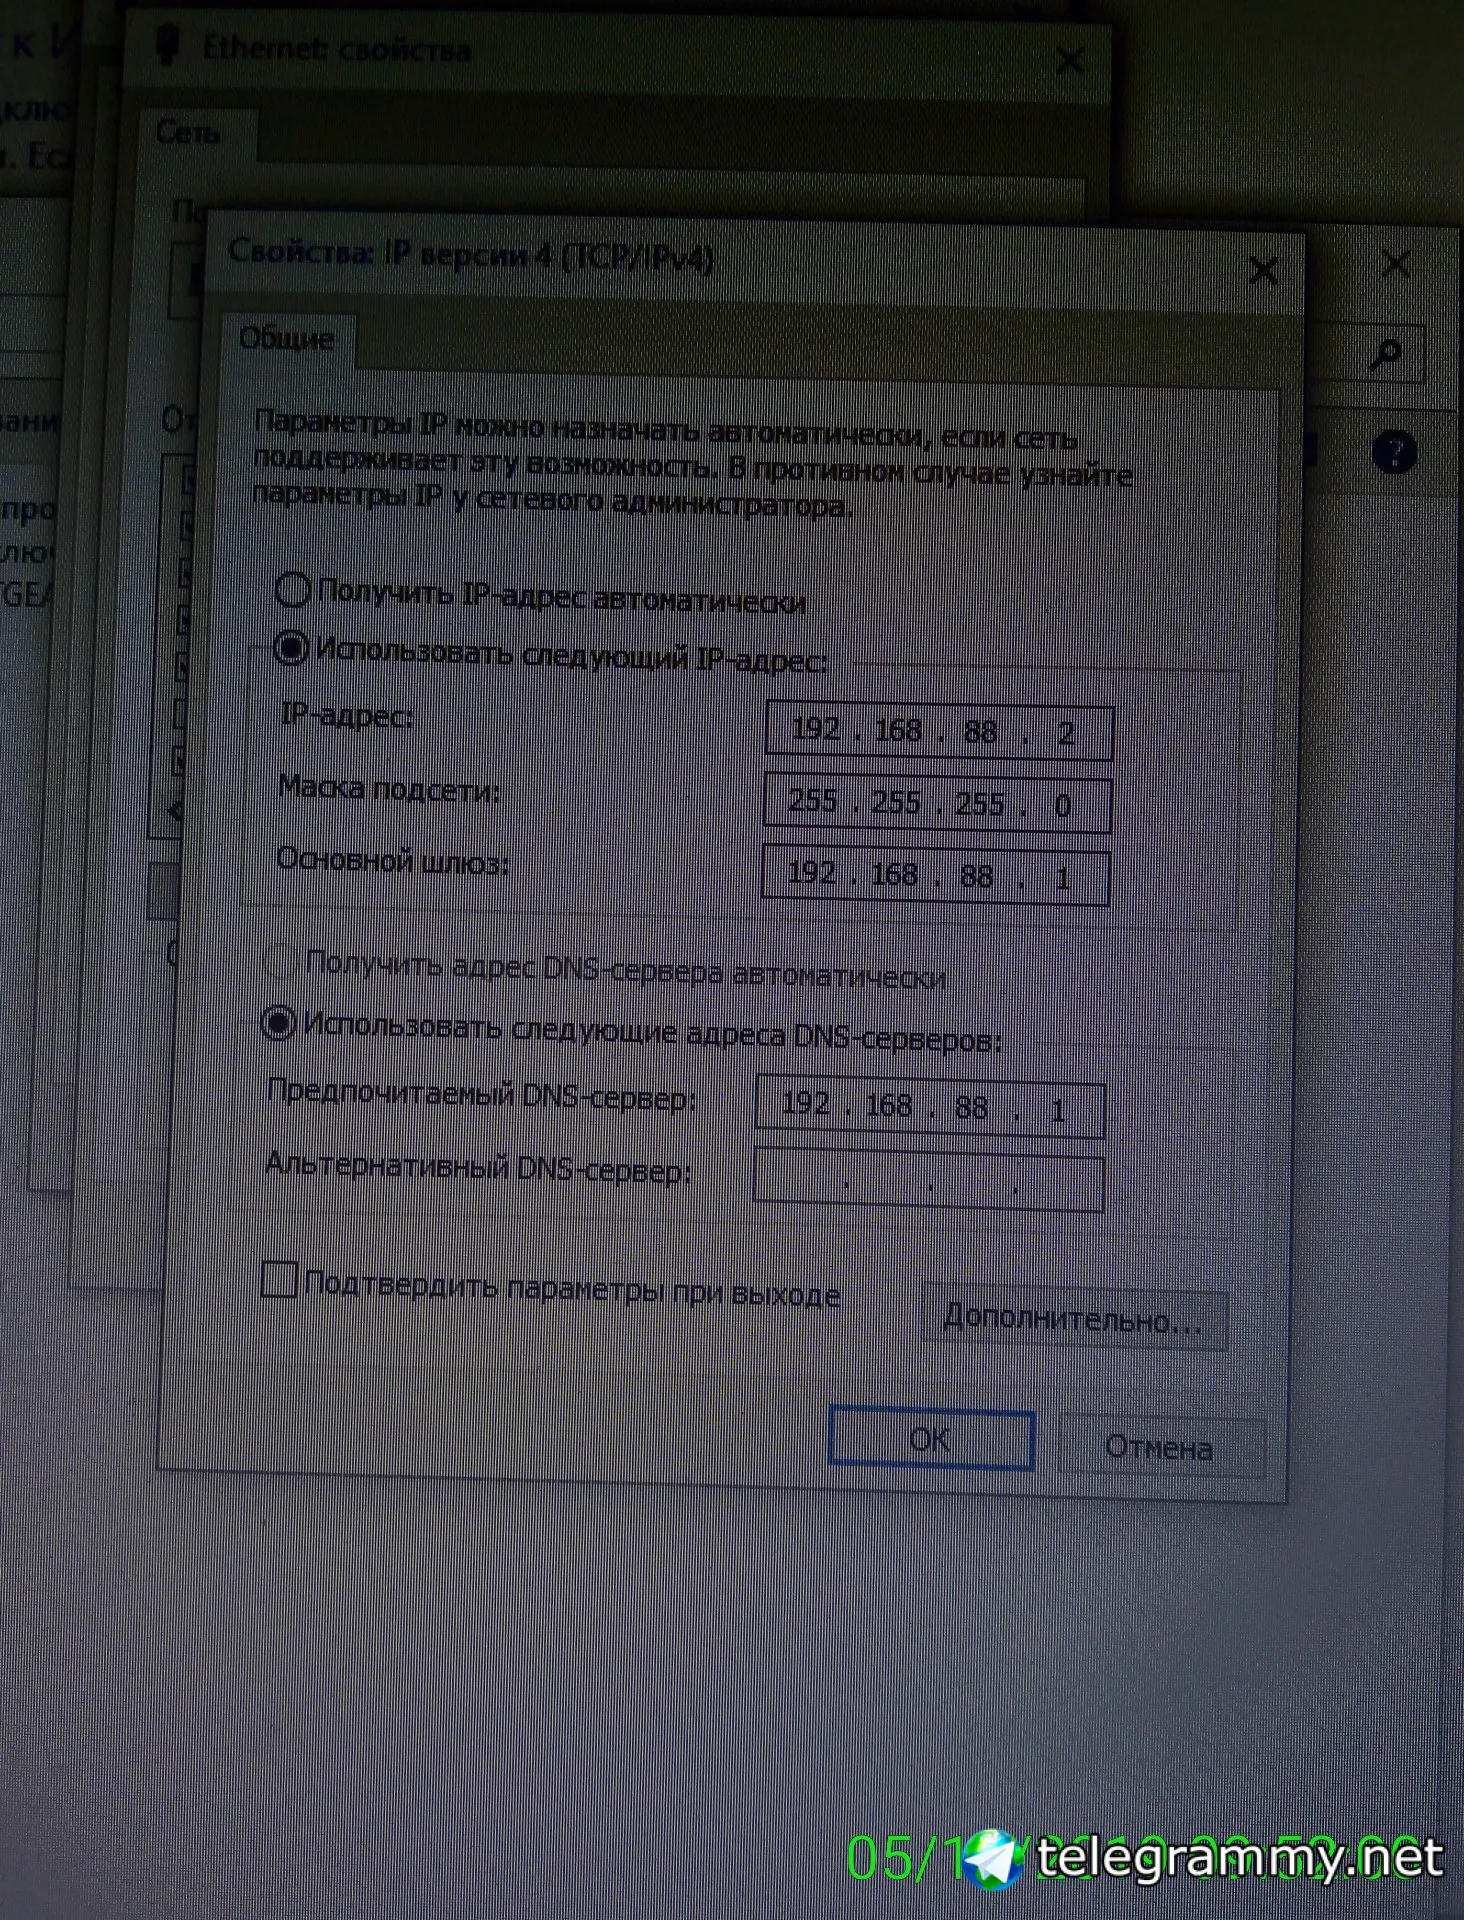
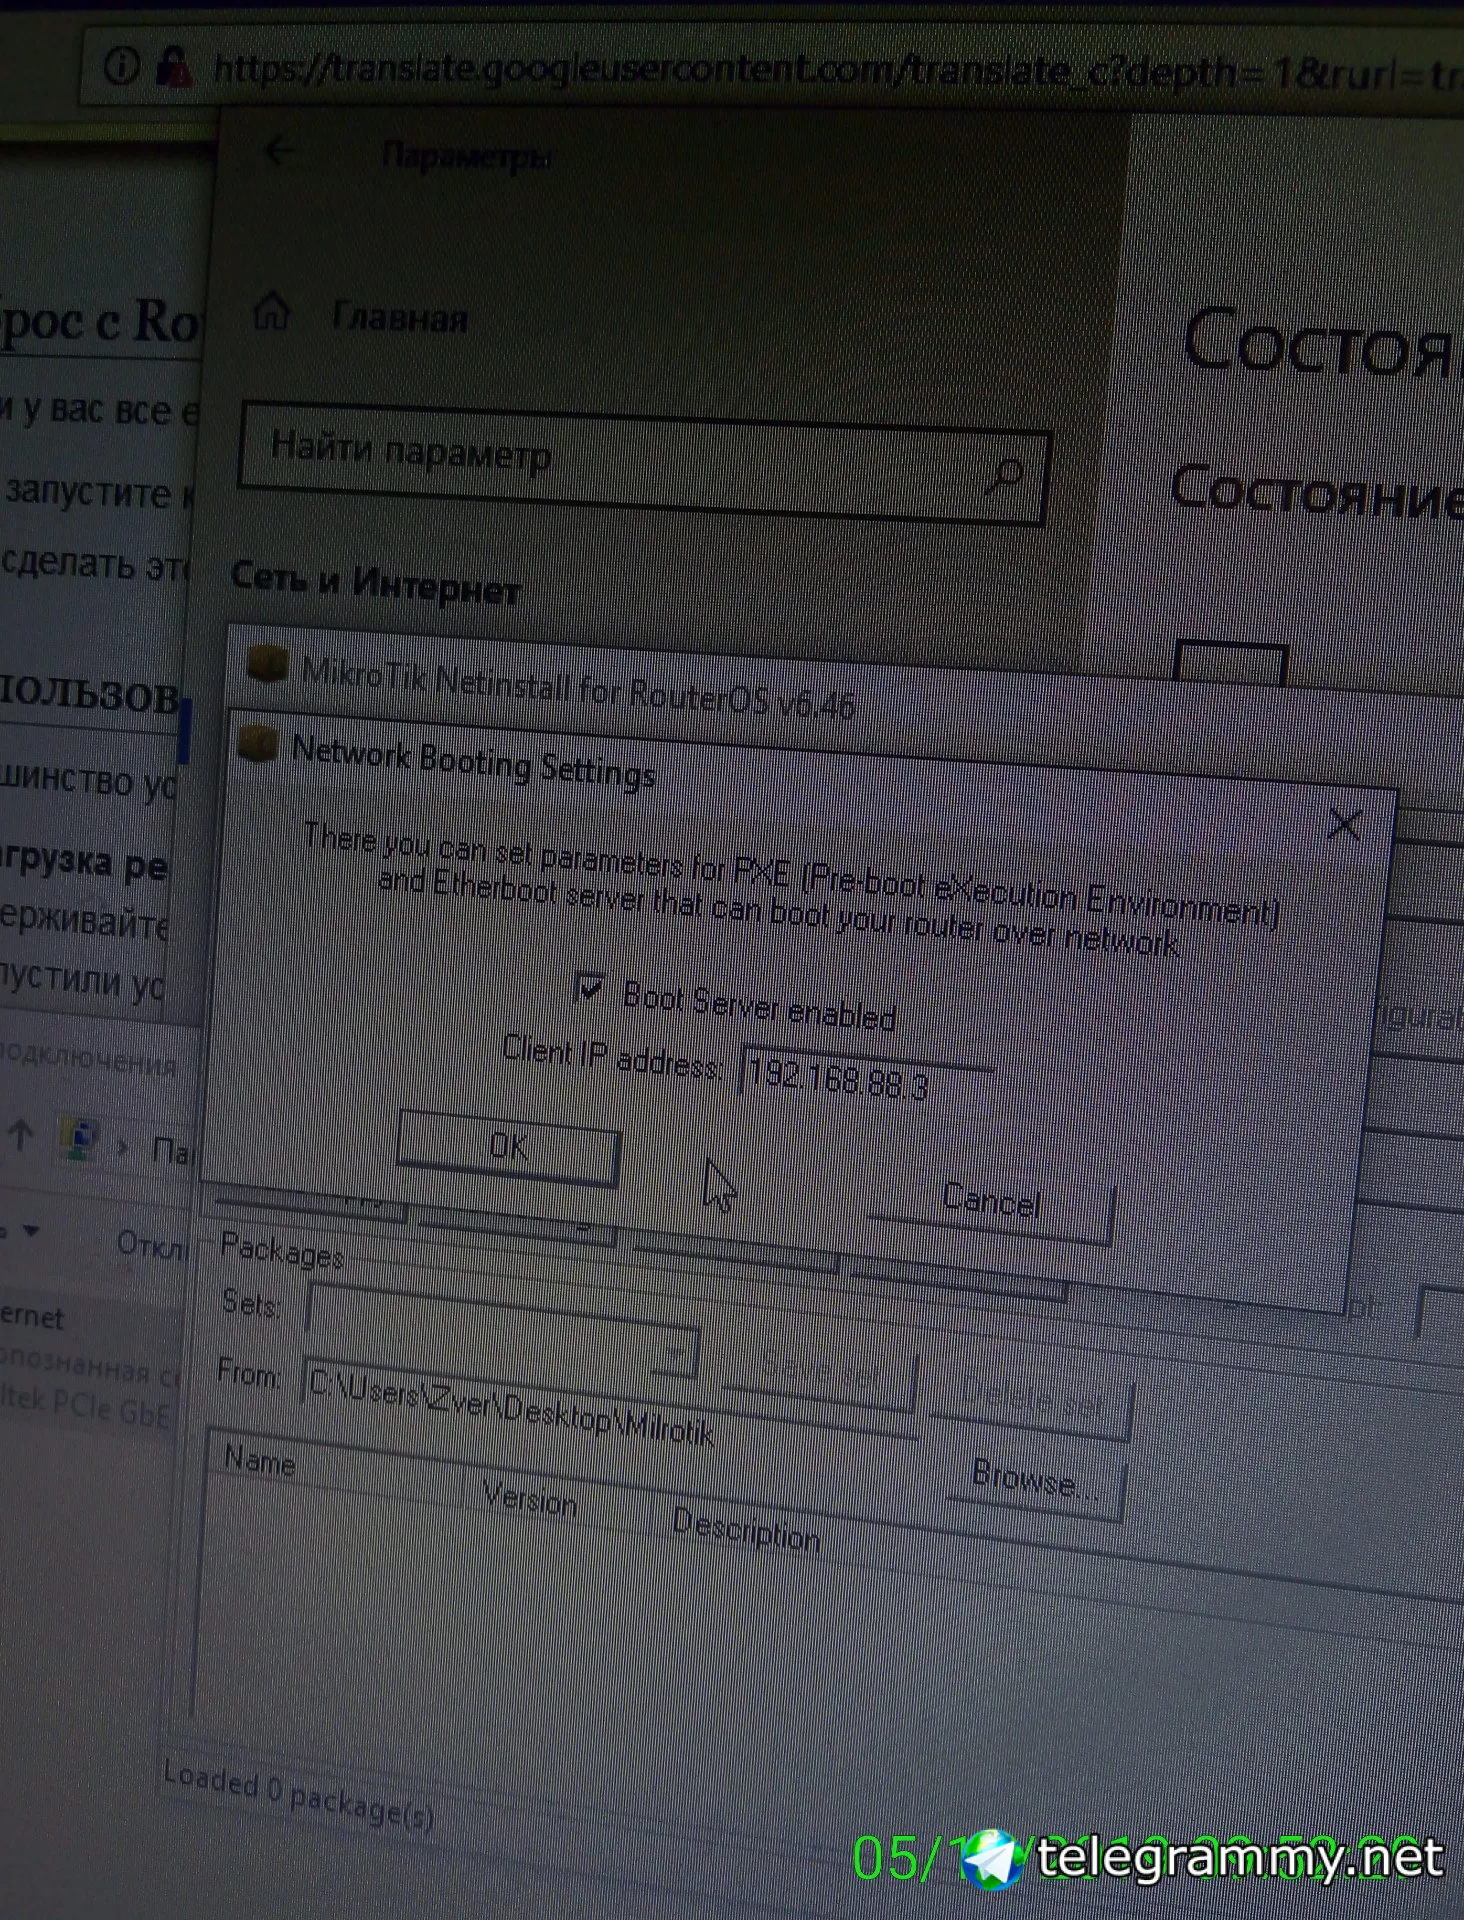
Товарищи, Mikrotik hAP не хочет подключаться к Netinstall.
Кабель воткнут напрямую в 1й порт (Internet)
Anonymous
 Anonymous
 CCyanide
Cumberbatch
Товарищи, Mikrotik hAP не хочет подключаться к Netinstall.
Кабель воткнут напрямую в 1й порт (Internet)
Читаем внимательно. И пробуем.
https://t.me/mikrotikclub/137938
Anonymous
Читаем внимательно. И пробуем.
https://t.me/mikrotikclub/137938
Вроде все делаю как по инструкции
Anonymous
Воткни во второй
Не помогло.
Мой порядок действий:
1. Запустить Netinstall
2. Включить там Net booting
3. Воткнуть кабель в порт (пробовал 1 и 2)
4. Начать удерживать кнопку res/wps
5. Воткнуть питание и ждать
Anonymous
Адреса назначить, найти порт с пометкой boot, инструкцию не читали.
Anonymous
Адреса назначить, найти порт с пометкой boot, инструкцию не читали.
У меня нет порта с пометкой boot
Anonymous
1 - Internet
234 - lan
Anonymous
Железка какая?
Cumberbatch
hAP lite
Все же ещё раз пробегитесь по ссылкам что я дал. Только внимательно. В том числе по ресету
Cumberbatch
Если не поможет. То пишите на каком этапе у вас затык и что в этот момент происходит
Denis
 Denis
 Cumberbatch
Anonymous
А про какой светодиод идёт речь в инструкции о кнопке сброса?
Anonymous
Все же ещё раз пробегитесь по ссылкам что я дал. Только внимательно. В том числе по ресету
Ещё раз все перепроверил
Anonymous
Но ни в какую
Denis
А почему не использовать шлюз по умолчанию?
С метрикой проблема. Opnevpn клиент строит маршрут, дефолтный, с метрикой 0. И на 0.0.0.0/0 тоже ставит метрику 1. В результате весь трафик идет через vps. Мне же нужно не весь трафик отправлять на vps.
Volodymyr
С метрикой проблема. Opnevpn клиент строит маршрут, дефолтный, с метрикой 0. И на 0.0.0.0/0 тоже ставит метрику 1. В результате весь трафик идет через vps. Мне же нужно не весь трафик отправлять на vps.
Если на ВПС не РОС, то пушьте маршруты микротику с сервера опенвпн
Denis
Если на ВПС не РОС, то пушьте маршруты микротику с сервера опенвпн
Не понял "не РОС"
Volodymyr
Направление подскажите плиз?
Я это и сделал - пушить клиенту нужные маршруты средствами сервера опенвпн.
Denis
Я это и сделал - пушить клиенту нужные маршруты средствами сервера опенвпн.
Мне некоторое время назад здесь подкинули идею: при подключении по езернет скриптом менять адрес шлюза.
Volodymyr
Мне некоторое время назад здесь подкинули идею: при подключении по езернет скриптом менять адрес шлюза.
Маршрут к опенвпн не должен зависет ьот адреса шлюза по умолчанию. На мой взгляд.
Denis
Маршрут к опенвпн не должен зависет ьот адреса шлюза по умолчанию. На мой взгляд.
Но может возникнуть ситуация, когда редактирование маршрутов на vps невозможно - типа коробочного решения.
Volodymyr
Но может возникнуть ситуация, когда редактирование маршрутов на vps невозможно - типа коробочного решения.
В таком случае используйте профиль опнвпн клиента. В нем при подключении можно получить и применить все необходимые параметры.
 Anton
сенк
в server.conf добавить строчку с нужной сеткой и маской- push "route 192.168.0.0 255.255.255.0”
Denis
в server.conf добавить строчку с нужной сеткой и маской- push "route 192.168.0.0 255.255.255.0”
Не вариант. Завернуть весь трафик на впс (а он у меня в Германии) чтобы потом завернуть обратно в РФ.
Anton
не весь
Anton
тебе надо на сервер попасть из клиентских хостов или в сеть за сервером?
Anton
пушить можно не дефолт, а конкретный префикс, куда нужно попасть через openvpn
no_name
Как в скриптинге на микротике игнорировать символы в пароле?
 Ilya
Я думаю имелось в виду экранировать
Евгений
Привет, вопрос, провайдер раздаёт интернет за NAT, стоят фильтры по протоколам, не пропускает openvpn не в udp не в tcp на любом порту, какой вариант обхода возможен? Мне надо прогонять SIP в udp туннеле sstp не расматриваю
Евгений
Обфиксить vpn через тор, тоже не вариант, он в tcp, а нужен udp транпорт
Rodion
Wireguard тоже уже научились резать?
Евгений
Я не смотрел ещё, микротик поддерживает сервер клиент ?
Rodion
Нет и не планируется, но оно хотя бы через udp работает
Евгений
На какой ос быстро поднять можно centos debian или ubuntu?
 Zillah
На какой ос быстро поднять можно centos debian или ubuntu?
Например: https://wiki.debian.org/Wireguard
А вообще я думаю на любой
Anonymous
CHR на KVM с какими виртуальными адаптерами хорошо работает?
 Moneron 🇷🇺
Я пробовал просто поднять л2тп и рртр без ipsec не поднимает
А вы с ипсек попробуйте. Это как раз udp
Владимир
Подскажите, стоит терминал в нашей сети, поставили микрот в качестве роутер и начались отвалы терминала. Терминал работает через IPSec over Esp, куда копать.
Cumberbatch
Владимир
Причина отвалов?
Да вот не пойму причину, причём отвалы рандомные. Ситуация переодически всплывает в 30 точках.
 Damir
Всем привет. Пару недель писал тут про то, что WAP LTE Kit потерял LTE интерфейс, сегодня наконец снял его с крыши, внешний осмотр дефектов не вывил. Сим карта в порядке. Постави вместо него STX его забрал домой для опытов. По итогу прошил NetInstall и интерфейс появился! Возможности проверить его нет, но наличие последнего уже радует. Как-то так.
Cumberbatch
Да вот не пойму причину, причём отвалы рандомные. Ситуация переодически всплывает в 30 точках.
Может совпадение? Причина не в микротике?
А так нужно логи смотреть железок с IPSec. И потому думать
Владимир
Может совпадение? Причина не в микротике?
А так нужно логи смотреть железок с IPSec. И потому думать
Не думаю что совпадение, 30 точек новые микроты поставили и сразу начались проблемы, где не ставили проблем нет
Damir
Круто
Знал бы, что поможет прошил бы на месте, не стал бы лезть на второй этаж по скользкой алюминевой лестнице. ))
Cumberbatch
Bomberman
Подскажите, стоит терминал в нашей сети, поставили микрот в качестве роутер и начались отвалы терминала. Терминал работает через IPSec over Esp, куда копать.
А какие железки в качестве сервера и клиентов?
Владимир
А какие железки в качестве сервера и клиентов?
Это терминалы банка, соответственно логи не дают, советов тоже
Владимир
Кроме как обновить микроты
Bomberman
Это терминалы банка, соответственно логи не дают, советов тоже
В смысле они сами IPSEC поднимают?