 Aleksey


представляешь всё одинаковое ... оба одинаковых устройства
Aleksey
wap_lte_kit
Aleksey
Ну и причина тоже этому странная....
восьмёрки пингуются(нетвач отрабатывает как надо), а вот яшка - нет
Хотя насколько мне известно, восьёрки крайне не желательно пинговать....
Cumberbatch
Alex
cloud flare
Cumberbatch
Cloud flare
Aleksey
Воу ))
А раз уж зашла такая пьянка, куда лучше пинговать??? что б наверняка
 Pasha
Ну и причина тоже этому странная....
восьмёрки пингуются(нетвач отрабатывает как надо), а вот яшка - нет
Хотя насколько мне известно, восьёрки крайне не желательно пинговать....
только что проверил на восьмерках - нетвоч срабатывает именно по Interval, не по Timeout
Aleksey
только что проверил на восьмерках - нетвоч срабатывает именно по Interval, не по Timeout
Вот сейчас проверял, интервал 2 секунды тайм аут 10
все четко, то что и должно быть
Alex
Воу ))
А раз уж зашла такая пьянка, куда лучше пинговать??? что б наверняка
наверняка только 127.0.0.1 может работать)))) Остальное может и пропадать
Aleksey
пинговал на восьмёрки
Volodymyr
Воу ))
А раз уж зашла такая пьянка, куда лучше пинговать??? что б наверняка
Может Вам и пинговать-то не надо? Вы какую задачу изначально решаете?
Aleksey
Может Вам и пинговать-то не надо? Вы какую задачу изначально решаете?
Наадо)) костыли я строю, потому что политика микрота не позволяет обращатся к другому микроту
точнее политика RouterOS
Volodymyr
Наадо)) костыли я строю, потому что политика микрота не позволяет обращатся к другому микроту
точнее политика RouterOS
На основании чего такой безапеляционный вывод? )
Cumberbatch
Aleksey
Ммм... возможно на основании нубства? 😁
Pasha
Ммм... возможно на основании нубства? 😁
ну тогда сейчас начнется - схему рисуй, адресацию, что зачем. Готовься.
Aleksey
Вооот. ) Может все же задачу озвучите?
Соберусь вот с мыслями только ))
Спасибо! У Вас приятная компания!
Aleksey
🤝
Pasha
все равно остался неприятный осадок. нетвотч на трех разных устройствах отработал не так, как написано в вики...
Aleksey
все равно остался неприятный осадок. нетвотч на трех разных устройствах отработал не так, как написано в вики...
а все зависит от пингуемого узла, насколько я понял....
сейчас вот на 3м устройстве пинганул яшку и тот же ответ получил, никакого ожидания, моментально down
Aleksey
Вставил восьмёрки! И тот же блин ток в профиль, так же моментально down
Aleksey
😁😁
Pasha
а все зависит от пингуемого узла, насколько я понял....
сейчас вот на 3м устройстве пинганул яшку и тот же ответ получил, никакого ожидания, моментально down
не зависит. я на лабе проверял и на белой и на серой адресации.
Aleksey
Вон выше... уже отписал...(
Aleksey
кароче, отрабатывает он даже не через раз... а через ~5 раз )))
отаки дела..
Cumberbatch
кароче, отрабатывает он даже не через раз... а через ~5 раз )))
отаки дела..
Вот ручная интерпретация на netwatch
https://wiki.mikrotik.com/wiki/Improved_Netwatch
Aleksey
а смысл?
тогда уж лучше шедуллер теребить, раз вотч кривой весь....
Aleksey
Зато с локальным боле менее к правде отрабатывает нетвач...
держит заданный timeout
Pasha
я думаю, это все-таки завязано на кодах icmp.
таймаут в нетвотче ждется, если на echo-request не приходит ничего.
если же приходит хоть что-то, отличное от reply - нетвотч срабатывает сразу
Volodymyr
Aleksey
а как будет пинговаться узел, если он отключен? не принимает в данный момент коннект
в частности сейчас я говорю про lte модуль
Aleksey
так и по пингу из консоли - timeout
Aleksey
он не возвращает не байта
Cumberbatch
а как будет пинговаться узел, если он отключен? не принимает в данный момент коннект
в частности сейчас я говорю про lte модуль
Скорее всего network unreachable
Cumberbatch
Проверяйте из консоли сначала. Что будет.
Aleksey
а почему тогда в пинг с коносли (в самом микротике) он не возвращает ничего
написал ж выше)
Pasha
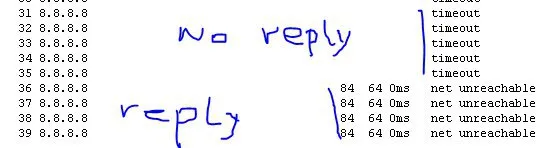 Aleksey
локальный хост пингует прекрасно
(между двумя устроиствами микротик)
Volodymyr
а почему тогда в пинг с коносли (в самом микротике) он не возвращает ничего
написал ж выше)
Почитайте как работает пинг. В обшем простом случае таймаут нетватча отработает корректно, если в АРП таблице будет МАС того устройства, которое Вы пингуете. А если прямой видимости нет, то Вам ответ может прилететь от любого узла по пути и будет зависеть от таймаутов узлов
Aleksey
Почитайте как работает пинг. В обшем простом случае таймаут нетватча отработает корректно, если в АРП таблице будет МАС того устройства, которое Вы пингуете. А если прямой видимости нет, то Вам ответ может прилететь от любого узла по пути и будет зависеть от таймаутов узлов
Ммм... не всё так просто, спасибо) будем искать)))
 Dmitry
а как будет пинговаться узел, если он отключен? не принимает в данный момент коннект
в частности сейчас я говорю про lte модуль
Настраиваем:
[admin@tst-r0.local] > /ip route add dst-address=87.250.250.242/32 gateway=2.2.2.1 comment="SPEC:NETWTCH"
[admin@tst-r0.local] > /tool netwatch export
/tool netwatch
add comment=Test::Yandex host=87.250.250.242 interval=2s timeout=25s
Отключаем на соседнем роутере:
/ip firewall filter
add action=drop chain=forward in-interface=ether3
Запоминаем время:
_15:46:11_ system,info filter rule changed by admin
Смотрим:
[admin@tst-r0.local] > /tool netwatch print
Flags: X - disabled
# HOST TIMEOUT INTERVAL STATUS SINCE
0 ;;; Test::Yandex
87.250.250.242 25s 2s down dec/04/2019 15:46:37
Все работает ровно по мануалу с тем же самым яндексом.
Dmitry
да, если ломать интерфейсы - то работает некорректно ибо маршрут, через который доступен мониторинговый хост становится неактивным и netwach закономерно автоматически говорит про него down. не выжидая никакого timeout
Pasha
и все-таки я спрошу (мне вчера разрешили):
кто-то дружил виндовый wireshark c враппером eve-ng?
гугл мой друг, но я сдаюсь, все что мог найти сам - проверил. по capture wireshark открывается, говорит что ловит пакеты, но успешности 0. ничего нет.
 Innokentiy
черное окно консоли открывается?
Innokentiy
если да - покажите скриншот
Innokentiy
если нет - устанавливайте пакет расширения евы для винды
Innokentiy
или как он там называется
Pasha
если да - покажите скриншот
нет уж. ты там про vrrp так ругаешься, что я с перепугу сам разобрался, где был не прав.
Innokentiy
ну а чо он меня на<censored> посылает
Pasha
после его установки нужно хотя бы раз подключиться с помощью putty с серверу евы, сохранить в кешах фингерпринт, и потом в батнике враппера поменять учетку от рута. и вот только тогда все заработает. ну, для истории прост.
Innokentiy
путти вроде не обязательно, в черном окошке тоже умеет спрашивать про фингерпринт
Innokentiy
а так да, это в инструкции к паку написано)
Pasha
к паку есть инструкция? :( ну вот
 Alexandr
Господа есть вопрос. А где можно почитать и понять что значит в логах
firewall,info test input: in:wlan1 out:(unknown 0), src-mac 00:0b:6b:56:29:44, proto ICMP (type 11, code 1), бла1.бла1.бла1.бла1->бла2.бла2.бла2.бла2, len 576
Значения type 11, code 1 и в конце len 576
Почему иногда type 3, code 0, len 113
И вообще что это за инфа в логе?
Alexandr
Иными словами что такое type, что такое code, что такое len
Pasha
https://ru.wikipedia.org/wiki/ICMP#%D0%A4%D0%BE%D1%80%D0%BC%D0%B0%D1%82_%D0%BF%D0%B0%D0%BA%D0%B5%D1%82%D0%B0_ICMP
вот прям вся вся информация по вопросу тут есть.
Alexandr
Иван Царевич ты случайно не Иван Дурак? (С) Лабиринт отражений
Большое спасибо за ссылку, что то я забыл посмотреть в открытых источниках, заработался :)
Aleksey
Кстати, а как можно на RouterOS подменить fingerprint к примеру с linux на windiws или Android
 Anton
Иван Царевич ты случайно не Иван Дурак? (С) Лабиринт отражений
Большое спасибо за ссылку, что то я забыл посмотреть в открытых источниках, заработался :)
Вот еще норм https://tools.ietf.org/html/rfc792
 Пётр
Товарищи знатоки, подскажите, а есть ли возможность в схеме
Клиент=>роутер1=>Интернет=>
роутер2=>VPN=>роутер3=>RDP сервер
Сделать так чтобы RDP сервер видел IP клиента (роутера 1) а не всех "посредников?"
Cumberbatch
Cumberbatch
Пётр
Что значит видел?
Допустим роутер3 находится в VPN подсети 192.168.11.0 а у клиента IP к примеру 1.1.1.1
RDP же не видит реального адреса клиента, для него адрес клиента в 11 подсети
Cumberbatch
Пётр
Вы задачу озвучьте
Есть RDP сервер на нём есть RDP Guard(бан по IP за перебор паролей) но так как подключение приходит через несколько посредников, если софт банит подключение то банит IP посредника, что отключает всех.
Могу ли я как-то отдать реальный IP клиента на RDP сервер, вместо IP посредника?
Пётр
И как вы без впн с роутера 1 стучитесь в рдп?
Порт на роутере2 через НАТ идёт через VPN на 3389
Cumberbatch
Есть RDP сервер на нём есть RDP Guard(бан по IP за перебор паролей) но так как подключение приходит через несколько посредников, если софт банит подключение то банит IP посредника, что отключает всех.
Могу ли я как-то отдать реальный IP клиента на RDP сервер, вместо IP посредника?
зависит от настроек всех посредников. в общем случае так: Если маршрутизацией на РДП завезен реальный адрес то ваша задача решаема. если на РДП серый адрес и есть DST NAT на транзитных узлах то увы
Пётр
зависит от настроек всех посредников. в общем случае так: Если маршрутизацией на РДП завезен реальный адрес то ваша задача решаема. если на РДП серый адрес и есть DST NAT на транзитных узлах то увы
У каждого посредника есть реальный белый IP и они не находятся за натом провадера
Cumberbatch
а на РДП?