raw же более лучше, чем форвард? 🤔
а дебажить вы как в случае проблем будете ? в raw имеет смысл, например, дропать большие и ненужные traffic flows, которые затратно прогонять по всему FW.
Тут же обычный forward, который необходимо скормить в fasttrack
 Dmitry


 Moneron 🇷🇺
/ip firewall raw add in-interface=ether10 out-interface=!ether1-wan action=drop
Ага. И какой чейн вы выберете, чтобы в raw была возможность указать in- и out-интерфейсы одновременно?
 Nikita
/ip firewall raw add in-interface=ether10 out-interface=!ether1-wan action=drop
/ip firewall filter add chain=forward in-interface=ether10 out-interface=!ether1-wan action=drop
Moneron 🇷🇺
 Pasha
ой все. сколько стоят курсы?
Nikita
150к полный комплект ;)
Nikita
Вообще есть вариант за 1000 рублей записаться в одну секту
 Сергей
 Moneron 🇷🇺
ой все. сколько стоят курсы?
Зависит от региона, но всё в вилке 22-40к, в зависимости от курса. Можете посмотреть на нашем сайте.
 Pavel
150к полный комплект ;)
Только чтоб его собрать, надо прилично так поездить). Тренер в одном городе читает только 2-3 курса за раз
Dmitry
Только чтоб его собрать, надо прилично так поездить). Тренер в одном городе читает только 2-3 курса за раз
а Вам вот прям все нужны :) ?
Pavel
Да я про ответ о полном комплекте)
Nikita
Для уверенного пилота роутерос надо только mtcna, mtcre, mtctce
Cumberbatch
Cumberbatch
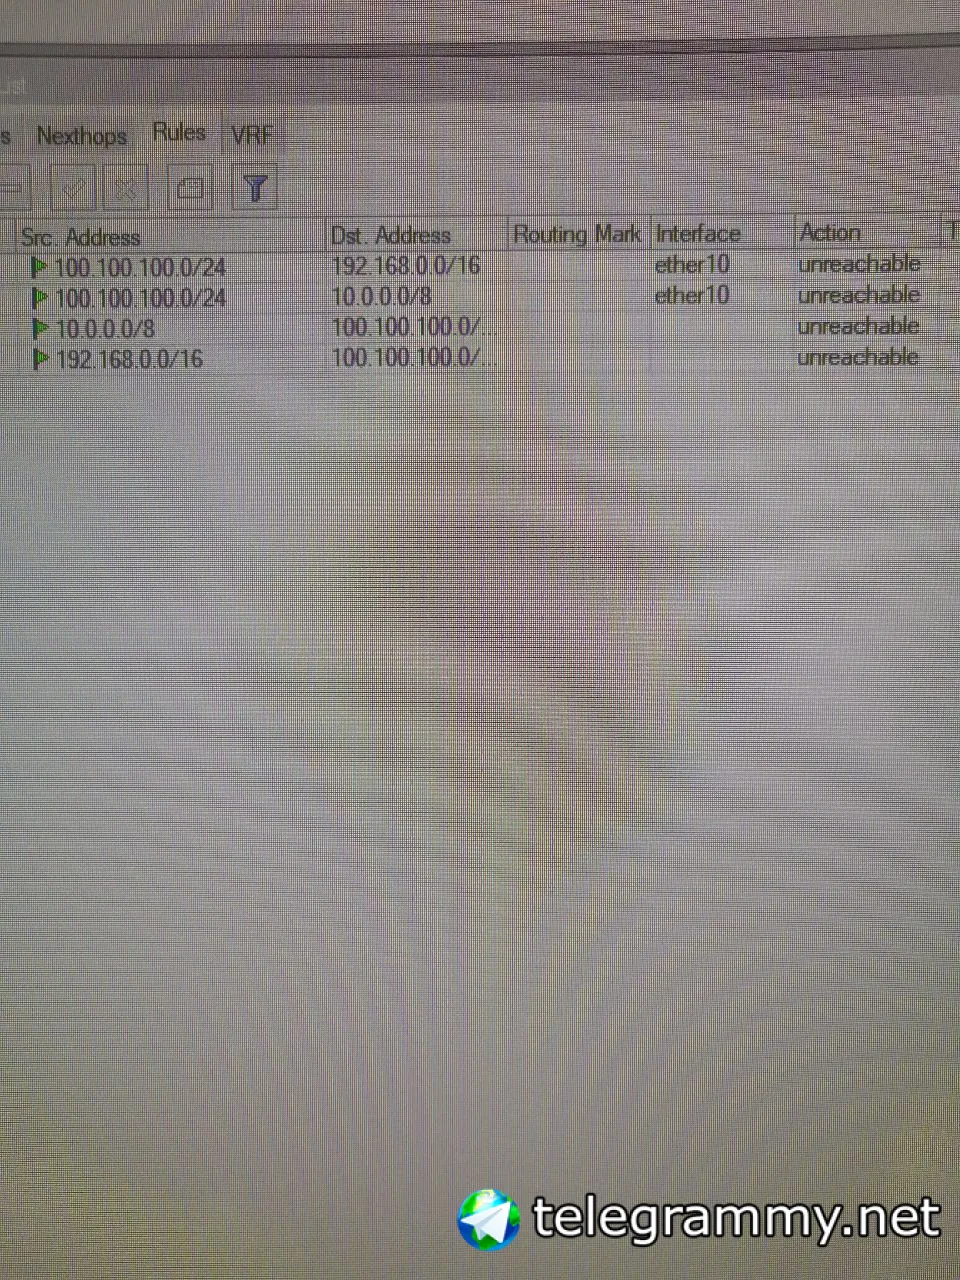
Коллеги. Приветсвую. Микротик имеет на борту кучу подсетей. Как изящно изолироаать одну от всех? Route rules нужно все подсети прописывать кажлую в свое правило. Эта подсеть подключена в отдельный порт без бриджа. Ей нужен только доступ в инет.
Все сети в лист block кроме той что на 10 порту. В фильтрах forward in interface eth10 && dst list block действие reject
Cumberbatch
Cumberbatch
Выручайте, стоит 2011 микрот, в нем телек, wifi ubiquiti, все работает, подключаю патчем ноут, горит восклицательный знак, в микроте все по дефолту, только wan для инета настроен и dhcp.
На проверьте что на ноуте dhcp включено и WiFi выключен. Ну например
Cumberbatch
Почему после ребута роутера очищаются адрес листы firewall. Так должно быть?
Может потому что они динамические ?
 D'
На проверьте что на ноуте dhcp включено и WiFi выключен. Ну например
Wifi нет в нем, dhcp раздает на устройства через wifi точки ubiquiti
Cumberbatch
Wifi нет в нем, dhcp раздает на устройства через wifi точки ubiquiti
А микрот не является dhcp сервером?
D'
Тогда при чем тут вайфай и юбики?
В микрот подключены 2 ubiquiti unifi ap, и раздают wifi на устройства, dhcp берут с микрота. Ноут патчем в микрот подключаешь, он получает все сетевые настройки, но инета нет.
Cumberbatch
Pasha
13:30:42 dhcp,warning *** client 2C:23:***:90 declines IP address 10.16.0.200
почему клиент может отказываться от адреса и сразу же запрашивать новый и так по кругу?
Dmitry
статика на клиенте и он шлет информ, при проверке arp-кэша клиент там видит активную запись для выдаваемого IP
Bomberman
Коллеги, добрый день!
А напомните, где в в winbox port isolation?
Moneron 🇷🇺
Switch
Bomberman
Switch
я если отсуствует... свитч-чипа нет, что ли?
хотя, судя по вики, он там есть:
RB1100AHx2 Atheros8327 (ether1-ether5); Atheros8327 (ether6-ether10)
Вообще такой вкладки нет.... Её только на Long-term нет, что ли?
Зашёл на домашний роутер - там есть... хотя, там вообще hAP AC lite
Cumberbatch
я если отсуствует... свитч-чипа нет, что ли?
хотя, судя по вики, он там есть:
RB1100AHx2 Atheros8327 (ether1-ether5); Atheros8327 (ether6-ether10)
Вообще такой вкладки нет.... Её только на Long-term нет, что ли?
Зашёл на домашний роутер - там есть... хотя, там вообще hAP AC lite
Может другая железка? Должно быть
Bomberman
Может другая железка? Должно быть
там версия ROS старая, а этот функционал впилили только с 6.43
 Vassiliy
там версия ROS старая, а этот функционал впилили только с 6.43
кнопку switch в 6.43 впилили?
Aleksey
Друзья,всем привет
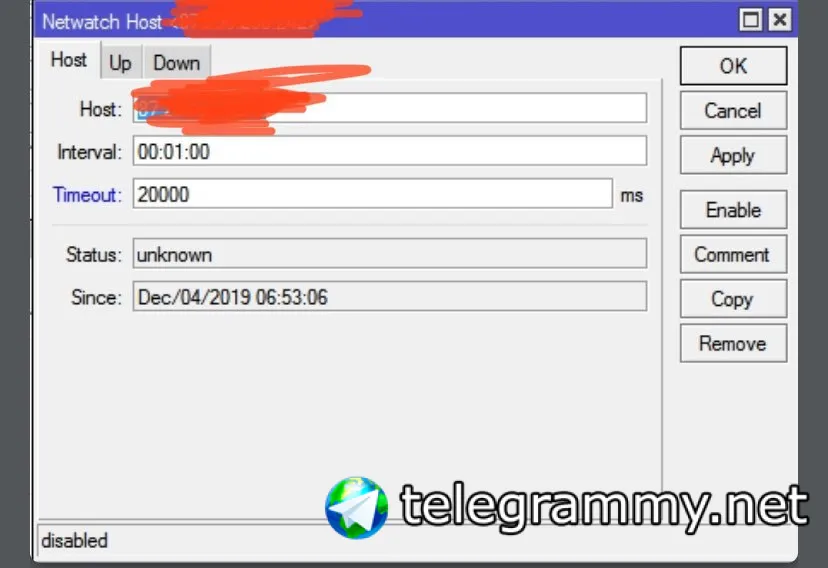
А почему netwatch может не корректно отрабатывать?
А точнее, не выдерживает заданной паузы перед выполнением
Пауза выставлена перед выполнением порядка 20 сек.(20.000мс)
но когда наступает ситуация срабатывания netwatch то запуск происходит на следующую секунду (после того как пропадает пинг)
wtf?
Moneron 🇷🇺
Какая пауза?
 Grig
какой vpn сервер порекомендуете для удаленщиков, чтоб им минимум манипуляций производить
клиенты: win7-10, mac, linux, android. - не более 50 одновременных подключений
ограничение доступа индивидуальное, групповое. комуто только на сервер рдп
комуто к нескольким сетям
Bomberman
какой vpn сервер порекомендуете для удаленщиков, чтоб им минимум манипуляций производить
клиенты: win7-10, mac, linux, android. - не более 50 одновременных подключений
ограничение доступа индивидуальное, групповое. комуто только на сервер рдп
комуто к нескольким сетям
классика.... L2TP+IPSec
что за железо то, кстати?
Grig
3011
Yura
классика.... L2TP+IPSec
что за железо то, кстати?
Возможно при данном сочетании клиентам (win 7-10) отправлять дополнительные маршруты? Или туннель прописывает себя default gateway?
Bomberman
Возможно при данном сочетании клиентам (win 7-10) отправлять дополнительные маршруты? Или туннель прописывает себя default gateway?
да, как дефаутл гейтвей
Если хочешь маршруты - юзай IKEv2
Cumberbatch
Aleksey
скрин нельзя скинуть что ли? joxy
Aleksey
Похоже забанили.... Вот Вы злодеи
Pasha
скрин нельзя скинуть что ли? joxy
так этож таймаут не на выполнение скрипта, а таймаут хоста, после которого сразу скрипт работает.
Aleksey
так вот мне и нужно что бы скрипт сработал по истечению времени если хост не доступен в таком то промежутке
Cumberbatch
 Cumberbatch
Вот ваш скрин
Aleksey
Даа он родимый =)
Pasha
в Down перед командой допишите :delay 30s первой строкой. будет ждать 30 секунд и потом делать.
Cumberbatch
Даа он родимый =)
timeout (time; Default: 1s)
Timeout in seconds after which host is considered down
Cumberbatch
timeout (time; Default: 1s)
Timeout in seconds after which host is considered down
Это не то что вы ожидаете
Cumberbatch
Aleksey
в Down перед командой допишите :delay 30s первой строкой. будет ждать 30 секунд и потом делать.
Так и сделал и начались такие качели, мама моя )
Суть в том что, по истечению заданного мною времени, если появился пинг, то мне нужно что бы скрипт НЕ отрабатывал...
не понимаю в чем проблема, почему скрипт отрабатывает сразу же, без заданного промежутка времени
Aleksey
логика:
скрипт пингует узел каждые "Н" секунд
если пинга нет более чем (timeout)
то происходит срабатываение netwatch
если в заданное мною время (timeout) пинг появился, то скрипт естественно не отрабатывает...
вот как - то так
bunny
Здравствуйте, Как настроить чтоб cAP lite принял по wifi интернет и по ethernet кабелю пропустил к ubiquiti bullet m2?
Cumberbatch
логика:
скрипт пингует узел каждые "Н" секунд
если пинга нет более чем (timeout)
то происходит срабатываение netwatch
если в заданное мною время (timeout) пинг появился, то скрипт естественно не отрабатывает...
вот как - то так
После пропадание пинга через время time-out сработает скрипт. Если пинг появится за время time-out то все продолжит работать. Зачем вам Раужа перед запуском скрипта?
Aleksey
После пропадание пинга через время time-out сработает скрипт. Если пинг появится за время time-out то все продолжит работать. Зачем вам Раужа перед запуском скрипта?
Эта допустимая пауза перед срабатыванием Netwatch если она превышена, то по логике должен срабатывать down и выполнятся скрипт, если нет, то работаем далее
но, после того как отключаю канал (lte) моментально (1 сек) сразу же срабатывает down и скрипт отрабатывает, такого быть впринципе не должно, он должен ожидать пакетов какое-то время(timeout) а потом уже выполнять down
Aleksey
Мне не нужна пауза, перед выполнением конкретно этого скрипта, вот именно...)
Pasha
Эта допустимая пауза перед срабатыванием Netwatch если она превышена, то по логике должен срабатывать down и выполнятся скрипт, если нет, то работаем далее
но, после того как отключаю канал (lte) моментально (1 сек) сразу же срабатывает down и скрипт отрабатывает, такого быть впринципе не должно, он должен ожидать пакетов какое-то время(timeout) а потом уже выполнять down
ну так по логике нетвотч посылает пинги раз в Interval, не чаще.
Aleksey
ну так по логике нетвотч посылает пинги раз в Interval, не чаще.
Это интервал, а я задаю timeout
разные же вещи то
Pasha
Это интервал, а я задаю timeout
разные же вещи то
да это понятно. но вне зависимости от таймаута, чаще чем интервал проверка не должна идти, и СРАЗУ срабатывать нетвотч не должен.
Aleksey
да это понятно. но вне зависимости от таймаута, чаще чем интервал проверка не должна идти, и СРАЗУ срабатывать нетвотч не должен.
т.е. вероятно загвоздка в частоте ?
Aleksey
Не очень правильно как-то а если мне нужно пинговать ресурс каждые 10 сек timeout допусти 15 сек то всё, приплыли
Pasha
либо таймаут вообще не пашет.
поставил интервал в 1 секунду, таймаут в 5 секунд. триггерится моментально.
Aleksey
кароче писать скрипт и в шедуллер? =)
Aleksey
Похоже не работает netwatch.... проверил на другом таком же устройстве, все как и положено... мда
Pasha
кароче писать скрипт и в шедуллер? =)
не ну можно приколоться:
ставишь интервал -> перед скриптом на down пишешь delay на минутку -> триггер нетвотча отправляет скрипт в job -> пишешь в up скрипт очистки job'ов -> если за время delay срабатывает up скрипт не выполняется :)
Pasha
Похоже не работает netwatch.... проверил на другом таком же устройстве, все как и положено... мда
а на каком работает? прошивки что ли разные?