 Dmitriy


Через него есть пробросы udp/500 и udp/4500 на интерфейс zywall
Владимир
Модем промышленный он с ethernet интерфейсом
Zywall выступа в роли vpn сервера для клиентских подключение или были тунели к друшим zywall?
Dmitriy
Dmitriy
К нему поднимались туннели от модемов
 Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.46rc1 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-646rc1-testing-11-27
Cumberbatch
К нему поднимались туннели от модемов
Можно по клиентским настройкам посмотреть что было настроено на сервере. Хотя бы тип подключения
 Андрей
Коллеги, кто нибудь уже погонял CRS326-24S+2Q+RM?
 Pasha
 Cumberbatch
Pasha
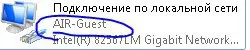
Какой параметр? Что прилетает?
Ну вот то, что обведено. При подключении винды по dhcp она подставляет имя сети, в моем случае "AIR-Guest". При том, что в конфиге dhcp-сервера ничего похожего совершенно нет.
 Dmitry
Только на том, за которым был сервер ipsec
тогда вы или не поняли конфиг или что-то не договариваете
Dmitry
Ну вот то, что обведено. При подключении винды по dhcp она подставляет имя сети, в моем случае "AIR-Guest". При том, что в конфиге dhcp-сервера ничего похожего совершенно нет.
It's windows thing :) https://www.digitalcitizen.life/how-rename-active-network-connection-windows-7
Dmitriy
 Dmitriy
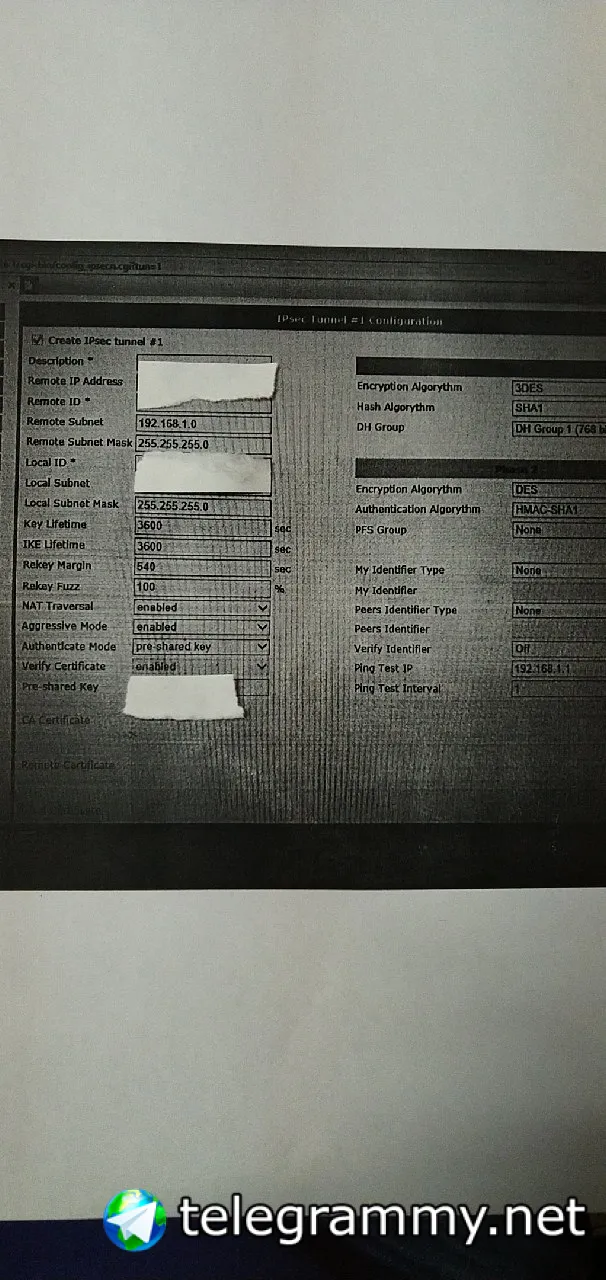
/В модеме remote address, remote subnet, local subnet и pre-shared key
Dmitry
local id - что стоит ?
Dmitriy
Больше для авторизации на используется ничего. Похоже на ipsec, но не стыкуется если внешний адрес только 1 у сервера. Или можно как то в policy явно не указывать удалённую часть?
Pasha
It's windows thing :) https://www.digitalcitizen.life/how-rename-active-network-connection-windows-7
ладно. это было бы похоже на фейспалм в мою сторону) если бы новое устройство, подключенное к этой сети, не назначало себе точно такое же имя...
Cumberbatch
Больше для авторизации на используется ничего. Похоже на ipsec, но не стыкуется если внешний адрес только 1 у сервера. Или можно как то в policy явно не указывать удалённую часть?
Ikev2 может через нат работать. Причём когда и сервер и а натом и клиент.
Dmitry
ikev1 - тоже может
Cumberbatch
ладно. это было бы похоже на фейспалм в мою сторону) если бы новое устройство, подключенное к этой сети, не назначало себе точно такое же имя...
Мобильное подключение то? Или провод?
Cumberbatch
в том то и загвоздка, что провод.
Воткните провод от другого dhcp сервера. Проверьте что изменится?
Dmitry
ладно. это было бы похоже на фейспалм в мою сторону) если бы новое устройство, подключенное к этой сети, не назначало себе точно такое же имя...
мы же не знаем подробностей - знаем, что это не DHCP:
>You could change network name by group policy, and DHCP server could not change it.
https://social.technet.microsoft.com/Forums/Lync/en-US/2e12bbc8-ebc4-4c58-b469-2962f9c77e63/friendly-network-name-in-dhcp?forum=winserveripamdhcpdns
Сергей
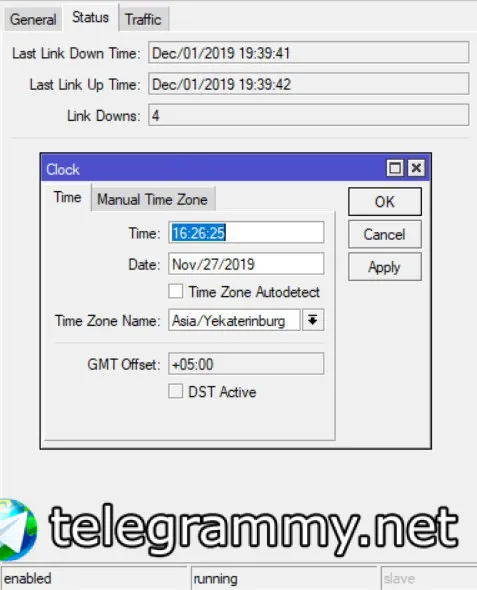
всем доброго дня. Столкнулся со странным глюком. Имеется IP-туннель и в своем статусе показывает что он последний раз падал (Last link down ) - 1 декабря 2019 года. Хотя на микроте время правильное, и всякие sntp и прочее отключено. куда копать? прошивка 6.44.6
Сергей
 Innokentiy
Сергей
спасиб. почитаю
Сергей
Почитайте. Разбирался вопрос.
https://t.me/mikrotikclub/122721
там чот в треде никаких собсвтенно ответов толком и нет
Cumberbatch
там чот в треде никаких собсвтенно ответов толком и нет
Посмотрите эту же информацию из cli
 Александр
Доброго дня, подскажите, как прописывать l3vpn mpls? Желательно пример хотелось бы разобрать, и как в этом канале прописывать добавочные маршруты (подсети на стороне маршрутизатора клиента)
 Zillah
Александр
СДСМ пробовали? Там тема хорошо описывается
С этого начинал. Но вопрос в том , что специфика есть везде,особенно в ROS.
Zillah
С этого начинал. Но вопрос в том , что специфика есть везде,особенно в ROS.
Можно попробовать в EVE нарисовать в тестовом приближении, я часто там тестирую схемы... Конкретно вашу тему сам не пробовал к сожалению :o)
Александр
Cumberbatch
 Vladislav
Коллеги, доброго времени суток.
Если кто занимался, подскажите какого-нибудь провайдера рекламы, которого можно прописать в настройку Hotspot - Advertise , или по каким ключевым словам искать.
Dmitry
Dmitry
Больше для авторизации на используется ничего. Похоже на ipsec, но не стыкуется если внешний адрес только 1 у сервера. Или можно как то в policy явно не указывать удалённую часть?
Очень примерно - это так:
/ip ipsec policy group add name=irz-peers
/ip ipsec profile add dh-group=modp2048,modp1536,modp1024,modp768 dpd-interval=disable-dpd enc-algorithm=aes-128,3des,blowfish,des lifetime=4h name=irz-profile
/ip ipsec peer add comment=IPSEC::iRZ-Peer-Template local-address=EXT-IP name=irz-peers passive=yes profile=irz-profile
/ip ipsec proposal add auth-algorithms=sha256,sha1,md5 comment=IPSEC::iRZ-Proposal enc-algorithms=aes-128-cbc,3des,blowfish,des lifetime=1h name=irz-proposal pfs-group=none
/ip ipsec policy add comment=IPSEC::iRZ-Policy-Template-In dst-address=192.168.1.0/24 group=irz-peers proposal=irz-proposal src-address=192.168.0.0/16 template=yes
/ip ipsec policy add comment=IPSEC::iRZ-Policy-Template-Out dst-address=192.168.0.0/16 group=irz-peers proposal=irz-proposal src-address=192.168.1.0/24 template=yes
/ip ipsec identity add comment=iRZ::Shared-Key generate-policy=port-override peer=irz-peers policy-template-group=irz-peers secret=secret
Dmitriy
А для чистого ipsec надо на вход udp/500 открыть или ещё что то?
Dmitry
udp 500,4500 / protocol esp - input
Anonymous
Доброго дня, подскажите, как прописывать l3vpn mpls? Желательно пример хотелось бы разобрать, и как в этом канале прописывать добавочные маршруты (подсети на стороне маршрутизатора клиента)
На Вики есть статья с примером как такое строить.
 R_A
Доброго времени суток всем! Никто случайно не пробовал отправлять сообщения скриптом с микрота именно на вайбер?
Midnight
А у вибера есть API?
R_A
https://developers.viber.com/docs/api/rest-bot-api/#send-message
 Alex
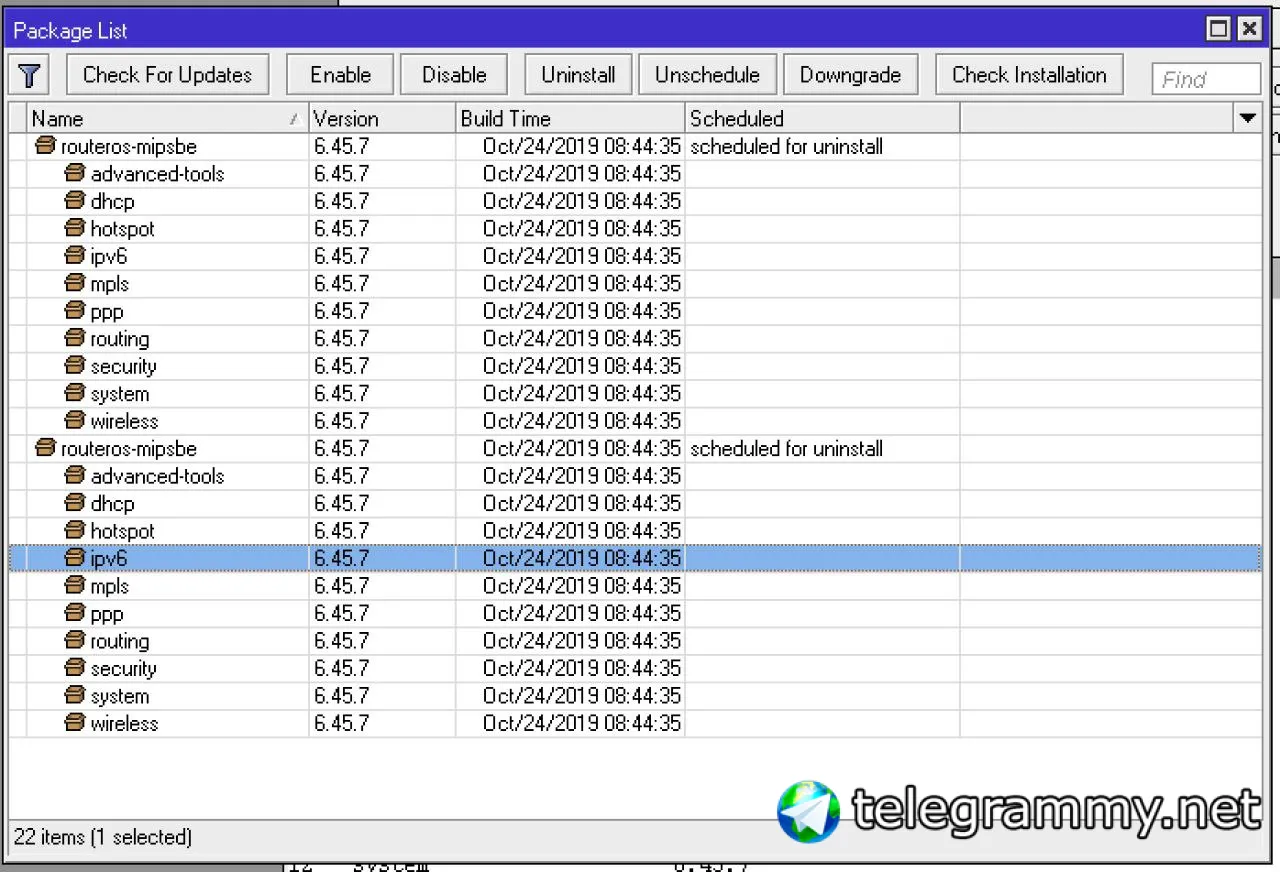
Зашёл в Packages , а там все пакеты задвоены. Всех по два раза. И теперь не возможно ни апгрейдить ,ни даунгрейдить. Что делать? Как с этим бороться?
Alex
Всё это на hap ac . Версия задвоенных пакетов 6.45.7
Alex
 CTpaHHoe
Зашёл в Packages , а там все пакеты задвоены. Всех по два раза. И теперь не возможно ни апгрейдить ,ни даунгрейдить. Что делать? Как с этим бороться?
вариант - прошить с netinstall. но это домыслы — никогда такого не видел
а конфиг, кстати, без чудес экспортируется ?
 res_nom
У себя такое видел на ас2, нетинстал всё исправил.
 Moneron 🇷🇺
Midnight
Вопрос.Есть два микрота,стоят в глубине квартир,друг друга не видят.Есть ли возможность их "удлинить" при помощи двух дешевых длинков,не прибегая к помощи проводов?
Moneron 🇷🇺
Фуфуфу. Удлините их с помощью pwr-line
Midnight
Фазы разные,не пойдет
Tymur
Вопрос.Есть два микрота,стоят в глубине квартир,друг друга не видят.Есть ли возможность их "удлинить" при помощи двух дешевых длинков,не прибегая к помощи проводов?
А в чём смысл "удлинения"? Один из микротов не имеет доступа к интернету? И как он его раздавать дальше будет, по кабелю или воздуху?
Cumberbatch
Фазы разные,не пойдет
Странно это конечно. Но ок. А если посередине микрот. т хорошо бы подумать что разные диапазоны были для соединения и оаздачи
Tymur
Просто если он будет и принимать и раздавать по воздуху и у него один радиомодуль, то это режим типа wds и capsman там работать уже не будет
Moneron 🇷🇺
Странно это конечно. Но ок. А если посередине микрот. т хорошо бы подумать что разные диапазоны были для соединения и оаздачи
На audience-ах вообще такие сетки нужно строить
Moneron 🇷🇺
Там нормально радиомодулей насыпали
Tymur
Там нормально радиомодулей насыпали
А уже кто-то тестировал, для их mesh они какой протокол используют?
Tymur
Из описания похоже что один 5Ггц модуль для mesh, а вот 802.11 там или что-то микротиковское?
Cumberbatch
А уже кто-то тестировал, для их mesh они какой протокол используют?
HWMP+ is a MikroTik specific layer-2 routing protocol for wireless mesh networks. It is based on Hybrid Wireless Mesh Protocol (HWMP) from IEEE 802.11s draft standard. It can be used instead of (Rapid) Spanning Tree protocols in mesh setups to ensure loop-free optimal routing.
Cumberbatch
Из описания похоже что один 5Ггц модуль для mesh, а вот 802.11 там или что-то микротиковское?
Да их можно как угодно использовать. Но идея прикольная конечно.
 Михаил
Фазы разные,не пойдет
Зато ноль общий. Пара безумных электриков с отвёрткой, 20 минут возле щитка. Пускаем фразу по нулевом проводу, и зануляемся на землю 🤔
Михаил
Пожарных ещё заранее вызвать можно
Alex
Короче, по своей проблеме задвоения пэкаджей, пришлось использовать нетинсталл. Попытки как то по другому решить эту проблему - не помогли. Так что всем спасибо.
Alexsandr
telecom №81. Mikrotik изнутри / linkmeup
https://linkmeup.ru/blog/502.html