 Андрей


И при 2 источниках одновременно он не потребляет ток с бп пока есть пое ин
 Dmitry
yes! one word of advice, make the two power sources slightly different voltage. it could have some problems if they are identical voltage.
ага, я про это и написал - нужен разный вольтаж на вход, будет использован тот источник у которого вольтаж больше
 Nikita
Если в CRS112 пришел бп 28в, он отдаст же 24в дальше для 951?
Nikita
И если я втыкаю коробочный 24в 1.2А блок, какой из сорсов выберет микрот? Или искать 24++ вольт для 951 чтобы выиграть приоритет на пое-аут
Nikita
Вот это фичу нашел: Power-cycle ping
Nikita
Пое нетвоч
 Di
Доброе утро/день/вечер. Есть проблема с туннелем sstp. Скорость в туннеле очень маленькая. Проверяю через Bandwidtch test микрота. С одной стороны rb951ui-2hnd/rb4011igs+ и с другой стороны виртуалка от микрота
Volodymyr
Di
 Alexandr
Доброго всем. Задали мне вопрос - хотят чтобы сотрудники подключались к центральному офису по OpenVPN и у каждого клиента был индивидуальный сертификат. Т.е. уволился сотрудник - отозвали сертификат, устроился новый - выпустили новый. Хотят реализовать на RouterOS. Я, честно скажу, с такого рода задачей не сталкивался, да и насколько я понял средствами самой RouterOS это реализовать не получится (возможно ошибаюсь) и нужно глядеть в сторону внешнего Radius?
Di
У вас статика? Белые адреса?
Да. Input на внешний адрес для туннеля доступен только из списка адресов.
Cumberbatch
Cumberbatch
Да. Input на внешний адрес для туннеля доступен только из списка адресов.
Попробуйте ipip/gre
Alexandr
Спасибо.
Di
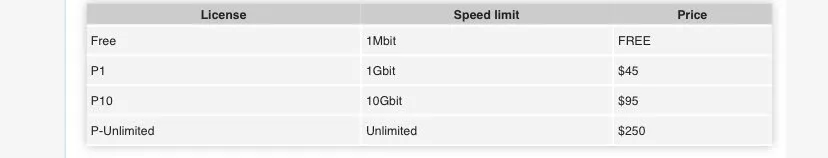
И еще такой вопрос, может ли быть ограничение в скорости из за того что стоит free лицензия? Туннель 1.
Cumberbatch
Di
На виртуальном микроте. С одной стороны железка, со второй виртуальная машина.
 Di
Спасибо. Вопрос снят. Что то эту часть я не увидел.
Anonymous
Nat мак в бридже случайно не включён? Можете у клиента вайфай проверить его ли это мак?
Доброе утро)
Отследил айпи телефона. На роутере показывает что его мак выдан из бриджа локалки для 3го порта. Сюда подключен управляемый свитч. Посмотрел на нем, этот мак выдается на его пятом порту. В пятый порт подключен обычный свитч к которому подключены системники
На самом свитче включен DHCP Snooping
Cumberbatch
Cumberbatch
Угу
вытыкайте провода по одному пока не пропадет мак. после этого смотрите физически куда идет этот провод. идите по следу так сказать. Уверен в конце пути у вас будет точка доступа без capsman. Как вот тут и писал
https://t.me/mikrotikclub/139137
Anonymous
вытыкайте провода по одному пока не пропадет мак. после этого смотрите физически куда идет этот провод. идите по следу так сказать. Уверен в конце пути у вас будет точка доступа без capsman. Как вот тут и писал
https://t.me/mikrotikclub/139137
А может это быть из за того, что на таком неуправляемом обычном свитче кто то один патчкорд подключил в два разъема?
Cumberbatch
нет. именно точка доступа должна быть. причем она без привязки к capsman. Но с вашим SID. могли самостоятельно сделать вотнув дешевский dlink или что-то подобное. хотя SID может быть другой если wifi клиент его сам указал.
 Aleksey
А может это быть из за того, что на таком неуправляемом обычном свитче кто то один патчкорд подключил в два разъема?
При таком раскладе было-бы кольцо и этот сегмент сети при малейшей сетевой активности забивался-бы флудом и ложился наглухо. У вас там либо нелегальная точка доступа, либо петля в PoE-коммутатор
Cumberbatch
При таком раскладе было-бы кольцо и этот сегмент сети при малейшей сетевой активности забивался-бы флудом и ложился наглухо. У вас там либо нелегальная точка доступа, либо петля в PoE-коммутатор
Локал форвард у него выключен, да и пое свич и так в локалку подключён
Aleksey
И автор говорит что не хочет вланы делать что бы не нагромождать. 😆
Ничего, с таким подходом ему ещё предстоит поиграть в игру "Властелин колец: братство колхоза"
Aleksey
Я после пяти таких колец начал документировать сеть, выключать неиспользуемые порты(а сегментацию делал и так)
 Pasha
например в поддержке плоской сети в современных реалиях?
Aleksey
В чем собственно наркомания?🤨
НЕЛЬЗЯ, КАТЕГОРИЧЕСКИ НЕЛЬЗЯ смешивать сети с разным функциональным назначением в одном L2 домене
Anonymous
НЕЛЬЗЯ, КАТЕГОРИЧЕСКИ НЕЛЬЗЯ смешивать сети с разным функциональным назначением в одном L2 домене
В чем будет плюс вланов?
Anonymous
НЕЛЬЗЯ, КАТЕГОРИЧЕСКИ НЕЛЬЗЯ смешивать сети с разным функциональным назначением в одном L2 домене
Так они и не смешаны вроде как🤔
Aleksey
Почему нельзя смешивать - у тебя пересекаются бродкасты, пакеты из одной подсети могут быть доступны пользователями другой подсети при MAC-Spoofing'е. Упрощается создание L2-колец с появлением сопутствующего флуда. Management-интерфейсы сетевого оборудования доступны для всей сети, что упрощает подбор пароля или ARP-спуфигн с целью захвата управления сетью
Aleksey
Плюс у тебя получается нечёткая граница между подсетями. Ты не можешь приоретизировать L2-каналы при помощи DSCP
Cumberbatch
Что то не нравится?🤨
Ну как минимум клиентское (как кабельное так и беспроводное) оборудование с менеджментом и с транспортной сетью не должно пересекаться
Anonymous
Т.е. вланы нужно делать в офисах с 20ю машинами?
Anonymous
Ну как минимум клиентское (как кабельное так и беспроводное) оборудование с менеджментом и с транспортной сетью не должно пересекаться
У меня оно и не пересекается. Сети закрыты друг от друга правилами
Anonymous
А с этой проблемой разобрался
Cumberbatch
Т.е. вланы нужно делать в офисах с 20ю машинами?
Убирать управление в отдельный сегмент это уж точно
Aleksey
Т.е. вланы нужно делать в офисах с 20ю машинами?
Вланы нужно делать сразу как только появляются сети с разным функциональным назначением
 Stas
Всех приветствую! Скажите у кого были проблемы с ростелекомом? Вот тут подробно расписано: https://forum.kasperskyclub.ru/index.php?showtopic=62477
Aleksey
Как минимум у тебя три функциональных назначения - локальная сеть компьютеров, Wi-Fi и Management devices/Servers
Anonymous
И что было?
Старый админ не сказал, что он зачем то сотрудникам дал вайфай точку, которая благополучно стояла скрыта с глаз и подключена в локалку
Cumberbatch
Старый админ не сказал, что он зачем то сотрудникам дал вайфай точку, которая благополучно стояла скрыта с глаз и подключена в локалку
Ну вот.
А говорили что все ок
https://t.me/mikrotikclub/139154
 Kamil
кто нибудь уже брал Mikrotik Audience? есть отзывы?
Cumberbatch
кто нибудь уже брал Mikrotik Audience? есть отзывы?
Спросите у автора
https://t.me/mikrotikclub/136950
Cumberbatch
Всех приветствую! Скажите у кого были проблемы с ростелекомом? Вот тут подробно расписано: https://forum.kasperskyclub.ru/index.php?showtopic=62477
Это к теме канала мало относится. Были до последней прошивки варианты подмены на уровне днс. Сейчас все решено.
Stas
Спасибо. Прошивку не обновлял, каюсь
Alexsander
Добрый день, подскажить пожалуйста /tool fetch может передавать post запросы по https на сервер??
Cumberbatch
Добрый день, подскажить пожалуйста /tool fetch может передавать post запросы по https на сервер??
Fetch is one of the console tools in Mikrotik RouterOS. It is used to copy files to/from a network device via HTTP, FTP or SFTP (Support for SFTP added on v6.45), it can also be used to sent POST/GET requests and send any kind of data to a remote server. HTTPS protocol is supported; by default no certificate checks are made, but setting check-certificate to yes enables trust chain validation from local certificate store.
Dmitriy
Добрый день! Прошу помощи, помер zywall usg 100 в очень критическом сервисе, взамен его надо поставить mikrotik hex s, было поднято около 10 l2tp ipsec туннелей, и самое весёлое, есть от них конфиг по которому он подключался, так вот в нем нет ни логина не пароля, только pre-shared key и указание подсети. Такое вообще возможно реализовать на микротике?
 Aleksey
Dmitriy
На клиенты вкладка называется ipsec tunnel configuration
Aleksey
В вашем случае скорее всего идет речь про чистый IPsec думаю что это возможно реализовать для сценария mikrotik - zywall
Aleksey
В вашем случае скорее всего идет речь про чистый IPsec думаю что это возможно реализовать для сценария mikrotik - zywall
https://trustore.ru/article/complex/ipsec-vpn-mezhdu-zyxel-i-mikrotik.html - первое что в гугле попалось
Dmitriy
Там получается было модем - > zywall, а должно стать модем - > микротик
Dmitriy
Модем irz ruh2
Aleksey
Zywall вы настраивали?
Dmitriy
Был на нем пару раз
Aleksey
в таком случае посоветую найти специалиста который выполнит вам реализацию этого сценария. Так как с первого захода понять ipsec да и еще что то настроить вам будет очень трудно
Dmitriy
Спасибо, будем пробовать
Владимир
Там получается было модем - > zywall, а должно стать модем - > микротик
Не проверяли на совместимость usb модема с микротиком?
Dmitriy
Не проверяли на совместимость usb модема с микротиком?
Модем промышленный он с ethernet интерфейсом