ну перед этим пароли забекапь
они в голове
 Сергей


 Kerrang
просто так
 Vladimir
помогло. а с чем это связано есть разумное обьяснение?
оставь фидбэк саппорту, но им плевать)
Vladimir
7 июня 2018 снял видос и отправил им в саппорт, исправление, которое даже не было описано в изменениях пришло только летом этого года
Vladimir
Суть была такова: в терминале winbox открываешь скрипт на редактировнаие, затем сворачиваешь winbox, после развертывания terminal зависал и более его открыть было нельзя. ПРи этом оджно ядро загружалось на 100%
Vladimir
по ssh соотвественно тоже подключаться было нельзя. Толкьо перезагрузка
 Mikhail
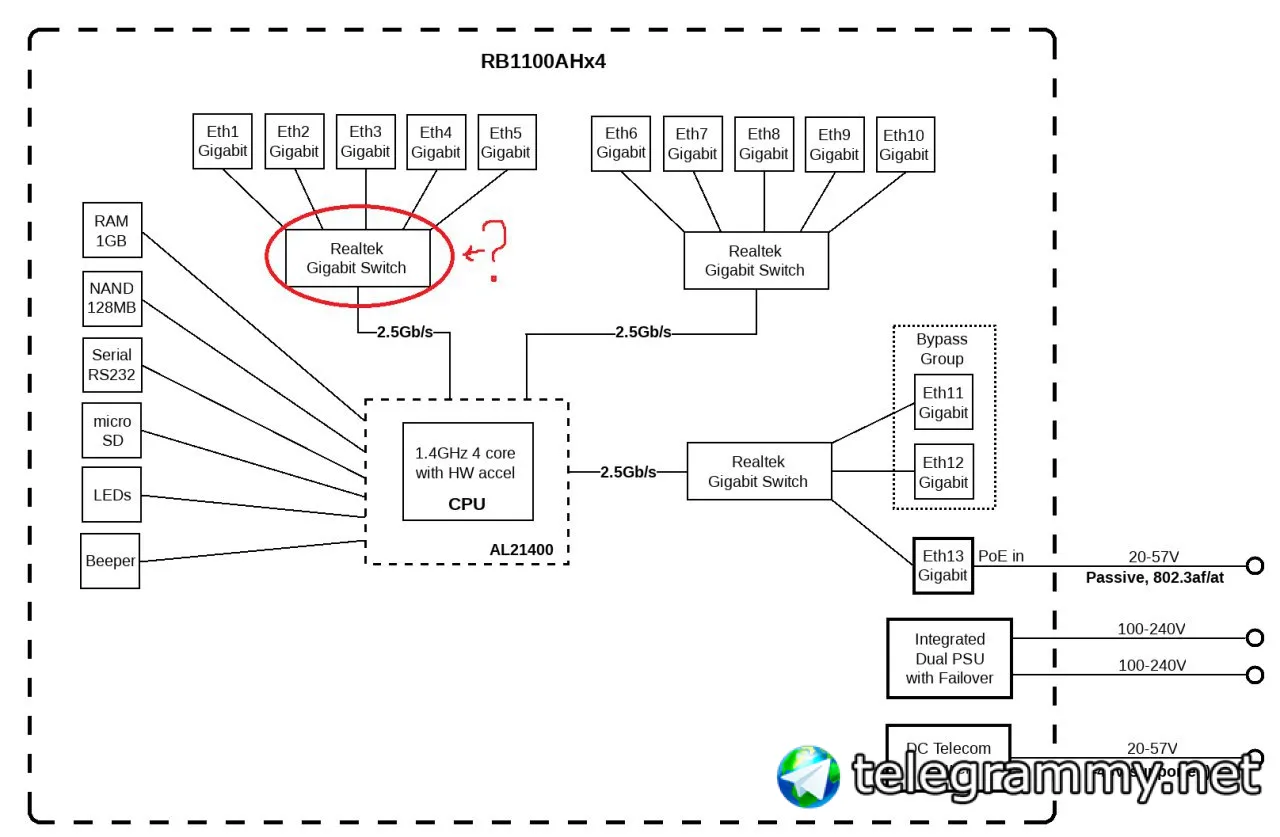
Ингресс-фильтринг на бридже – это фильтрация на так называемом cpu-port
то есть Ингресс-фильтринг на бридже, не повлияет на Ингресс-фильтринг на портах которые в этом бридже?
Mikhail
я не могу понять есть ли зависимость
Mikhail
а проверить не знаю как
 Moneron 🇷🇺
Denis Jeniver
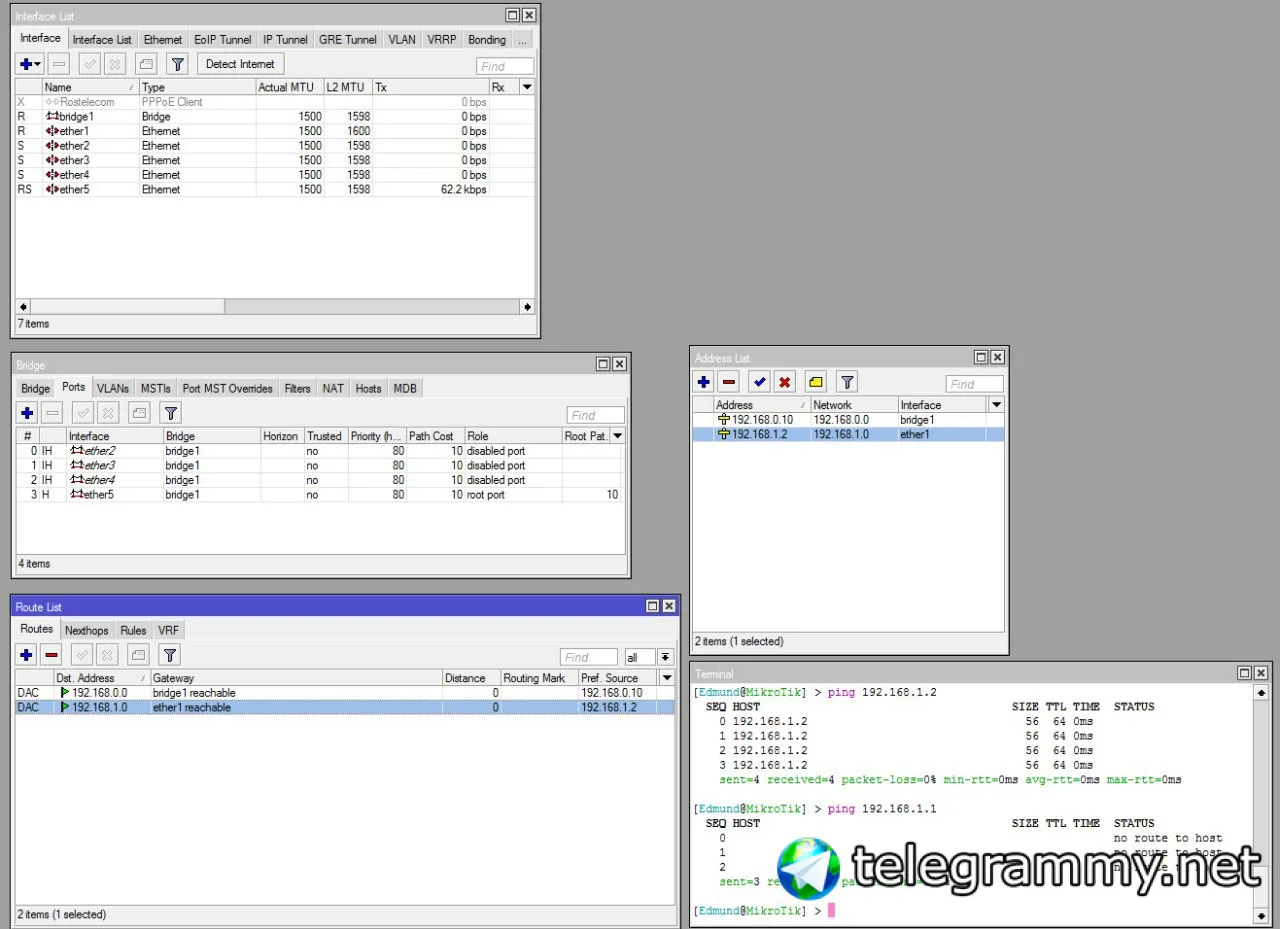
совершенно тупой вопрос: шо не так тут:
Denis Jeniver
 Denis Jeniver
за интерфейсом 1.2 абсолютно точно есть 1.1 - он пингуется из сети если 1 порт ввести в бридж. Собственно, это АДСЛ модем, куда надо сунуться PPPoE клиентом
Dark
совершенно тупой вопрос: шо не так тут:
А ты не пробовал забивать адрес шлюза ip-шником, а не интерфейсом?
Denis Jeniver
анричибл
Denis Jeniver
там же DAC возникает при добавлении адреса и он неизменен
Denis Jeniver
Теперь я сделал следующее. Я добавил ether1 в бридж. Он начал пинговаться. Я поднял PPPoE - оно поднялось. Я отключил, а затем удалил ether1 из бриджа. Пинг до 1.1 сохранился, PPPoE - работает. ГДЕ ГРАБЛИ?
Denis Jeniver
Однако, перестал работать интерфейс на бридже - 0,0
 Psix
Господа, как объявить двумерный массив с именованными параметрами? Чтобы потом обащаться к нему как $temp->0->name; $temp->3->time
Bomberman
Точна! Но почему тогда работает 1.1 ???
потому что без указания маски - это один адрес, то есть 1.2 увидит только 1.2
Denis Jeniver
что и было.
Denis Jeniver
однако, ПППоЕ работает!
 Андрей
pppoe не требует ip на интерфейсах, это канальный уровень
Denis Jeniver
однако до ввода-вывода в бридж он не коннектился
 Master
 Moneron 🇷🇺
Wire speed
 Oleg
Добрый день. настроил ospf на GRE туннели между головным офисом и филиалами - по 4 туннеля до каждого подразделения. туннели работают, линк не падает, но оспф в логах периодически пишет: OSPFv2 neighbor x.x.x.x state change from Full to Down
Bomberman
Oleg
по 2)
Oleg
MTU снижать пробовал
Moneron 🇷🇺
Добрый день. настроил ospf на GRE туннели между головным офисом и филиалами - по 4 туннеля до каждого подразделения. туннели работают, линк не падает, но оспф в логах периодически пишет: OSPFv2 neighbor x.x.x.x state change from Full to Down
В лог ospf,debug,!raw пишите и смотрите, что предшествует падению соседства
Moneron 🇷🇺
Бфд на инпут должен быть разрешён и включён с двух сторон. Иногда бывает, что он залипает, помогает ребут роутера
Oleg
Бфд на инпут должен быть разрешён и включён с двух сторон. Иногда бывает, что он залипает, помогает ребут роутера
Спасибо попробую. Ну и логи подробнее буду смотреть)
 Ivan
Ребята, а кто то знает как эффективно обрабатывать ip accounting?
Ivan
Что Вы имеете в виду?
У меня удалённая точка через спутник и там хомячки качают много. Включил ip accounting и хочу анализировать данные
Ivan
Но не ясен инструмент
 Aleksey
У меня удалённая точка через спутник и там хомячки качают много. Включил ip accounting и хочу анализировать данные
А порезать хомякам доступ до 128Kbps шо-б лимит трафика не выедали?
Ivan
Я подрезал. Нужна статистика по трафику
Ivan
Айпи по макам прибил
Aleksey
Через аккаунтинг не видно протокол и характер соединений. Теоретически да, можно при помощи perl/python скрипта разбирать этот аккаунтинг и вести статистику
Aleksey
Если есть возможность поставить сервер на точке - настройте сбор и анализ NetFlow, а уже по нему подбивайте статистику
Aleksey
Последнее сугубо ИМХО. Возможно Вам хватит и /ip accounting
Ivan
Через аккаунтинг не видно протокол и характер соединений. Теоретически да, можно при помощи perl/python скрипта разбирать этот аккаунтинг и вести статистику
да мне и не нужны протоколы. нужена сумма переданного трафика в разрезе внутренних адресов. я так понимаю что это и предлагает ip accounting. Не хочется самому погружаться в парсинг, думал уже кто-то страдал
Aleksey
да мне и не нужны протоколы. нужена сумма переданного трафика в разрезе внутренних адресов. я так понимаю что это и предлагает ip accounting. Не хочется самому погружаться в парсинг, думал уже кто-то страдал
Посмотрите в гугле либы для питона. Наверняка что-то для парсинга есть, нужно лишь высокоуровневую логику дописать
 Evgeny
Столкнулся с результатом изменения механизма обработки GRE пакетов Микротиком. Обновил один роутер с 6.43 до 6.44 и GRE трафик пропал из conntrack. А на этом роутере 2 провайдера, на каждый приходят PPTP туннели.
На 6.43 маркировались входящие соединения и затем манглом в output кидались в соответствующую таблицу маршрутизации для каждого провайдера. А теперь, получается, это не работает. Есть какие-то варианты?
Evgeny
Разрешите явно гре выше инвалидов
Разрешено! Но GRE даже в коннекшен трекере нет, соотв-но GRE не маркируется
Cumberbatch
Разрешено! Но GRE даже в коннекшен трекере нет, соотв-но GRE не маркируется
А счётчик тикает ?
Evgeny
Я первым делом подумал на файерволл, так как в курсе этой проблемы.
Evgeny
А потом уже посмотрел в conntrack, и там gre нет
Cumberbatch
А потом уже посмотрел в conntrack, и там gre нет
Вот у человека также эта проблема. Но после добавления в firewall туннели поднялись. Хоть conntrack и не показывал.
Но все это странно. Потому как у других все ок.
https://t.me/mikrotikclub/135498
Evgeny
Вот у человека также эта проблема. Но после добавления в firewall туннели поднялись. Хоть conntrack и не показывал.
Но все это странно. Потому как у других все ок.
https://t.me/mikrotikclub/135498
Я даже помню это обсуждение. И сейчас обновляю потихоньку девайсы, везде вроде все ок, а вот здесь конкретно проблема возникла, и грешу именно на это. Сейчас примеду часть конфига для наглядности
Evgeny
Вот у человека также эта проблема. Но после добавления в firewall туннели поднялись. Хоть conntrack и не показывал.
Но все это странно. Потому как у других все ок.
https://t.me/mikrotikclub/135498
/ip firewall mangle add action=mark-connection chain=prerouting comment=ISP1 connection-state=new dst-address=1.1.1.1 in-interface=eth1 new-connection-mark=ISP1_conn passthrough=yes
/ip firewall mangle add action=mark-routing chain=output comment=ISP1 connection-mark=ISP1_conn new-routing-mark=ISP1 passthrough=yes
/ip firewall mangle add action=mark-connection chain=prerouting comment=ISP2 connection-state=new dst-address=2.2.2.2 in-interface=eth2 new-connection-mark=ISP2_conn passthrough=no
/ip firewall mangle add action=mark-routing chain=output comment=ISP2 connection-mark=ISP2_conn new-routing-mark=ISP2 passthrough=no
/ip route add comment=ISP1 distance=1 gateway=1.1.1.2 routing-mark=ISP1
/ip route add comment=ISP2 distance=1 gateway=2.2.2.3 routing-mark=ISP2
/ip route add distance=3 gateway=192.168.88.2
/ip route rule add action=lookup-only-in-table routing-mark=ISP1 table=ISP1
/ip route rule add action=lookup-only-in-table routing-mark=ISP2 table=ISP2
Вот кратко конфиг данного роутера. Дефолтный маршрут в локалку на другой роутер, а для провайдеров 1 и 2 в мангле созданы соответсвующие правила, чтобы возвращать трафик для VPN соединений, которые приходят по ним. И после обновления до 6.44, насколько я понимаю, как раз роутер перестал маркировать GRE-соединения, соответственно ответные GRE пакеты полетели по неверному маршруту (в локалку)
Evgeny
Погодите вы с манглами. Покажите как вы разрешили гре?
Это все даже с голым файерволлом.
А для GRE создано правило
/ip firewall filter add action=accept chain=input comment="GRE from WAN" in-interface-list=WAN protocol=gre
И оно тикает
Cumberbatch
Evgeny
А зачем вам тут и манглы на инпут и Route rule? Не проще только роут рул оставить для src адресов на внешних интерфейсах. Без всякой маркировки?
Ну кстати это идея. Типа вот так?
/ip route rule add action=lookup-only-in-table src-address=1.1.1.1/32 table=ISP1
Cumberbatch
Cumberbatch
Это все даже с голым файерволлом.
А для GRE создано правило
/ip firewall filter add action=accept chain=input comment="GRE from WAN" in-interface-list=WAN protocol=gre
И оно тикает
На output нет фильтрации? В raw ещё посмотрите.
 Ярослав
господа, нужна подсказка, куда копать: роутер MikroTik совершенно не желает видеть ПК на другом конце кабеля LAN. ПК был проверен - порт работает, другой микротик успешно мигает лампочкой с этим же самым кабелем, шнур от провайдера с pppoe на ПК также определяется и работает. сам роутер тоже при тестах пишет link ok и мигает лампочкой, что всё хорошо, успешно работает с pppoe. что может быть не так между ПК и роутером?
Ярослав
да, ресет конфигурации я уже на всякий случай сделал и это не помогло
Ярослав
пишет, что кабель не подключен, хотя он подключен. кабель я тоже менял и ОС на ПК на всякий случай тоже уже менял
Cumberbatch
 Damir
А при этом индикатор мигает на микротике? А на самом компе? Сетевуха?