Спасибо, пробую
Потом напиши, мы же переживаем
 Ivan


 Анатолий
Потом напиши, мы же переживаем
Спасибо,. Это ценю.
В общем, результаты не радуют. На другом пк с нетинсталлом 6.43.13 роутер в списке не появляется. Кнопку жал секунд 25. В соседях винбокса роутер тоже не появляется.
Кабель от ПК в eth1.
Ivan
Но он живой и грузится?
Ivan
Вам не известен пароль, правильно я понял?
Анатолий
Вам не известен пароль, правильно я понял?
Да. Под админом без пароля не заходит после всех этих действий
Cumberbatch
Ivan
Да. Под админом без пароля не заходит после всех этих действий
Вам известно что в нем точно не изменены тайминги и не заблокирован сброс?
Анатолий
Вам известно что в нем точно не изменены тайминги и не заблокирован сброс?
Нет, этого я не знаю. Не проверял конфиг примерно полгода.
Ivan
Предлагаю wireshark запустить и посмотреть что то он посылает в сеть для netinstall или нет
Анатолий
Ivan
У меня с нескольких компов не работал netinstall и я подозреваю что была проблема в windows
Ivan
Как вариант сдайте по гарантии
 Евгений
Я так понимаю он хард резет сделать может, цель получить доступ. Поэтому не гарантийный случай.
Анатолий
Предлагаю wireshark запустить и посмотреть что то он посылает в сеть для netinstall или нет
Вижу boot request от роутера и boot reply от ПК.
Server host name not given
Boot file name not given
Что тут ещё можно посмотреть?
Ivan
я так понимаю что ему ip адрес должен быть выдан
Ivan
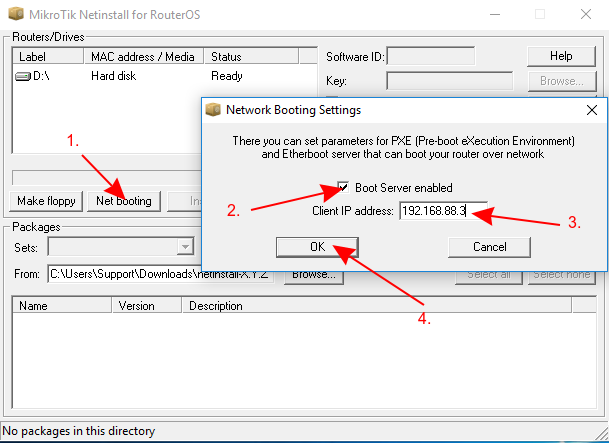
вы ему какой адрес в netinstall задаете?
Ivan
 Анатолий
вы ему какой адрес в netinstall задаете?
192.168.88.10, до этого был 192.168.88.200 и 192.168.88.2 на другом пк
Cumberbatch
192.168.88.10, до этого был 192.168.88.200 и 192.168.88.2 на другом пк
На пк и для мк разные адреса из одной сети. Так ведь да?
Ivan
напрямую в сетевую идет кабель? USB ethernet не используете?
Анатолий
На пк и для мк разные адреса из одной сети. Так ведь да?
Если МК - это микротик, то да. Подсеть одна, 192.168.88/24. Роутер откликается на 192.168.88.1
Cumberbatch
Если МК - это микротик, то да. Подсеть одна, 192.168.88/24. Роутер откликается на 192.168.88.1
Я про то когда netinstall делаете. Не важно какой адрес на мк в рабочем режиме.
Ivan
может у него кнопка сброса сломана?
Ivan
а в wireshark появляются пакеты dhcp?
Cumberbatch
Вангую что автору нужно ещё раз внимательно перечитать Вики.
https://t.me/mikrotikclub/137938
Cumberbatch
Ivan
 Cumberbatch
Да да
Анатолий
Вангую что автору нужно ещё раз внимательно перечитать Вики.
https://t.me/mikrotikclub/137938
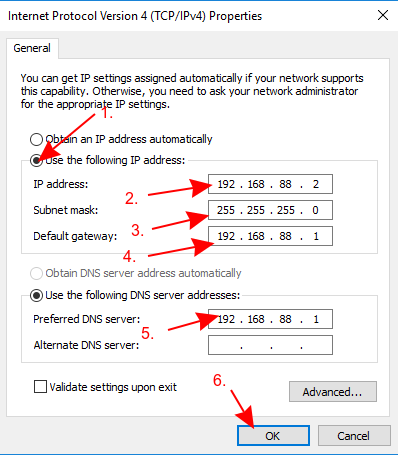
Вы совершенно правы, а мне действительно надо было прочитать мануал внимательно. Адрес в нетинсталле совпадал с адресом сетевой карты. Прошу прощения за невнимательность.
Ivan
мы тебя раскусили
 Чиркин
Коллеги есть дилемма. Что лучше железный микротик или chr, мне доказывают что chr круче по тому что масштабировать проще, да планы для использования л2тп клиенты и тунель сверху. Клиенты все микротик железо. Портов больше 2х не нужно
Ivan
Все зависит от задачи. А вдруг вам нужно ipsec?
Чиркин
Возможно понадобиться.
Чиркин
Есть кто активно использует chr 500+ клиентов
 Dmitrii
@tarikin
Ivan
И? Chr умеет хардварно его офлоадить
Кроме хеша и не на всяком железе и по, на сколько я понимаю.
 Сергей
без hw оффлоада на старом Xeon CHR легко прожимает 500мбит ipsec
Vano
AES-GCM only
Никита, подскажи пожалуйста, а маршруты между клиентами ike2 сервера можно только через ipip туннель прокинуть? 🤔
Vano
Лабу решить смог, но полностью не разобрался
AK
 AK

 Nickolay
Никита, подскажи пожалуйста, а маршруты между клиентами ike2 сервера можно только через ipip туннель прокинуть? 🤔
Маршруты спокойно прилетают без ipip с помощью mode-conf.
Denis
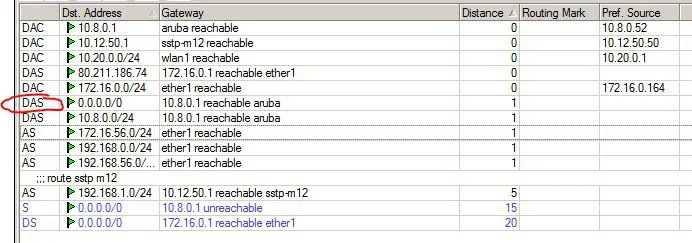
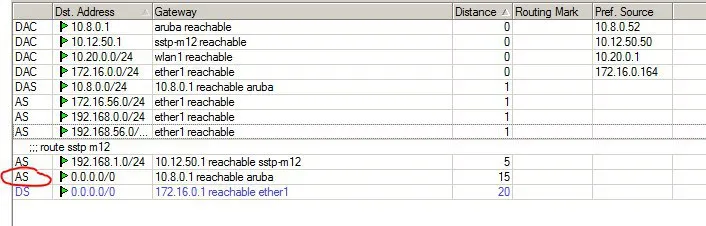
Добрый. Плиз подскажите. Поднял на арубе openvpn, на микроте клиент, соединение установлено. Почему если интерфейс openvpn клиента сам формирует маршрут в инет - инет за миктротом есть, а если вручную нет?
Denis
 Denis
 Denis
Я хочу не весь трафик на арубу отправлять.
 Moneron 🇷🇺
А, стоп, неправильно прочитал вопрос
Moneron 🇷🇺
Denis
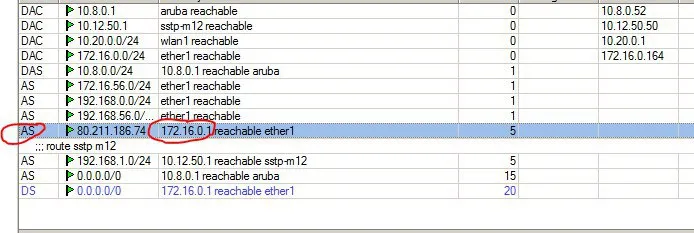
Обратите внимание на 4 сверху маршрут тут и продублируйте его руками. После этого должно стать ок
Сенк. Но этот микрот (map lite) подключается к сети (не vpn) с динамическим ip. Каждый раз придется переписывать шлюз? Мне больше для повышения образованности интересно. Я хочу этот миктрот подключать к любой сети по езернету и иметь вифи со всеми vpn-ами.
Moneron 🇷🇺
Если не делать дефолт роут в впн – то не придётся. А если он всё же нужен – то пишите скрипт в dhcp-client, который будет править гейт на этом маршруте.
Denis
Если не делать дефолт роут в впн – то не придётся. А если он всё же нужен – то пишите скрипт в dhcp-client, который будет править гейт на этом маршруте.
 Denis
 Moneron 🇷🇺
Denis
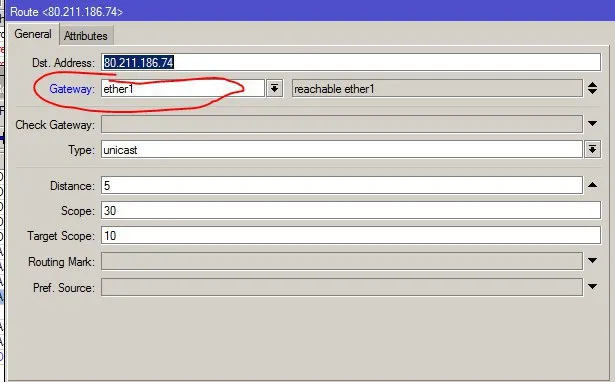
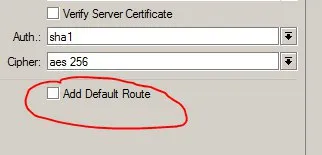
Как же отключён, если вон он, второй снизу, ручками созданный
 Владимир
Шаманы и "предсказали концовок фраз" у нас закончились неделю назад.
Denis
Если не делать дефолт роут в впн – то не придётся. А если он всё же нужен – то пишите скрипт в dhcp-client, который будет править гейт на этом маршруте.
А, под понятием "дефолт роут в впн" вы имели ввиду маршрут на 0.0.0.0./0 - на все сети?
Владимир
Он имел виду, что Вам нужен скрипт, который будет строить роут до впн сервера. А роут /0 уже через впн
Denis
Denis
Спасибо Алексей.
Cumberbatch
@DEGABB :
Подскажите, коллеги. CAPsMAN не держит 2 точки cAPs, одна работает нормально. 23:48:14 caps,error removing stale connection [::ffff:192.168.15.247:37321,Run,[76:4D:28:9F:AB:71]] because of ident conflict with [::ffff:192.168.15.249:56174,Join,[76:4D:2 8:9F:AB:71]] Решил пойти по пути без local forwarding, создав на rb1100 отдельный бридж, для wi-fi интерфейсов. Файерволл везде чистый. Точки перезагружал. Кто сталкивался с подобным?
Почитайте тут
https://forum.nag.ru/index.php?/topic/106420-otklyuchayutsya-capsy/
 Nikita
Никита, подскажи пожалуйста, а маршруты между клиентами ike2 сервера можно только через ipip туннель прокинуть? 🤔
Вот ответ от моего коллеги:
Если по одному провайдеру у обоих, то с помощью BGP, строишь пир между двумя локальными адресами филиалов, которые попадают под IPSec полиси ну и там небольшая хитрость в фильтре роутинга
Denis
Добрый. Подскажите плиз, есть ли какое ограничение на количество casman интерфейсов на контроллере capsman (сколько точек capsman могу подключить)&
Cumberbatch
Добрый. Подскажите плиз, есть ли какое ограничение на количество casman интерфейсов на контроллере capsman (сколько точек capsman могу подключить)&
Limitations
unlimited CAPs (access points) supported by CAPsMAN
32 Radios per CAP
32 Virtual interfaces per master radio interface
 Mikhail
Доброго дня всем.
Помогите разобраться с ingress-filtering
Суть кейса.
/interface bridge add name=bridge vlan-filtering=yes
/interface bridge port add bridge=bridge frame-types=admit-only-vlan-tagged ingress-filtering=yes interface=ether1
/interface bridge port add bridge=bridge frame-types=admit-only-untagged-and-priority-tagged ingress-filtering=yes interface=ether2 pvid=3
/interface bridge vlan add bridge=bridge tagged=ether1,bridge vlan-ids=2
/interface bridge vlan add bridge=bridge tagged=ether1 untagged=ether2 vlan-ids=3
1) Если сейчас на бридже включить ingress-filtering=yes и установить frame-types=admit-only-vlan-tagged. Пропадет ли связь для vlan #3 между портами ether1 и ether2?
2) Если при добавлении портов не указывать ingress-filtering, но включить на бридже. ingress-filtering будет работать на портах автоматом или нет?
Ни как не могу разобраться.
Сергей
кто нибудь сталкивался с закрыванием винбокса при его сворачивании? (запускаю в винбоксе пару пингов, сворачиваю и он автоматом закрывается - как будто не свернул а на крестик нажал)
 Kerrang
кеш винбокса в %appdata% удали
Kerrang
ну перед этим пароли забекапь