Hap ac2, флешку кто нибудь подключал? 3 флешки пробовал, ни одной не видит. На выключенном девайсе подключал
прям сейчас подключил, всё работает, причем флешка капризная, не на всех компах заводиться
 res_nom


 Андрей
Ещё флешка греется сильно пока подключена
res_nom
 Андрей
Беда печаль, у меня за минуту нагревается прилично
res_nom
любое, прилично, можно измерить. Если трогаете(как бы это не звучало) и не обжигает, ну 37, если уже не приятно руку держать, сильно больше
Андрей
сбегал новую флешку купил, заработала сразу )
Андрей
И не греется
Cumberbatch
сбегал новую флешку купил, заработала сразу )
Note: Max supported partition size in RouterOS is 2TB and larger hard disk drives will not work. Except on CCR routers (Tile architecture) it is possible to use larger HDD in RouterOS if it is formatted with multiple partitions each smaller than 2TB.
Formatting the disk, in either of two supported file-systems (ext3 or fat32)
Андрей
8Гб, фат32
Максим
В фат32 не переваривает большое колличество мелких фаилов микрот. Списывался с саппортом указал им проблему. Они воспроизвели у себя... Сказали переходить на ext3... Должно помочь... Но что то я сомневаюсь... Форматнул диск... Жду когда логи позаписываются туда...
Cumberbatch
Максим
Что будет на ext3 адекватно работать с более 50000 мелких фаилов...
Cumberbatch
Что будет на ext3 адекватно работать с более 50000 мелких фаилов...
Если не секрет. Зачем?
Anonymous
Во интересно в РОС7 поддержку ext4 ввели?
Максим
В неделю с помощью 1с грузятся больше 10000 заказов. И отчёт о их загрузке сохраняется в фаилы на флешке на микроте... Микрот в роле smb сервера для логов...
Cumberbatch
Максим
Уже сейчас вкладка фаилов открывается 20 сек. При 6000 фаилов... Не могли сделать ирархию.. чтобы не разворачивался весь список сразу...
Максим
А такие были перспективы сделать нас на микроте...
Vladimir
Думаю, что от большого количества файлов не только микрот будет в ужас приходить. У меня был примерно такой кейз в 1с, пацаны хранили в одном каталоге несколько тысяч сканов сертификатов на товар.
Максим
Нас для логов в 1-2 гига в год? Но с большим количеством фаилов? Не рентабельно... А тут вроде микрот поддерживает шару но работать в ней не может...
Cumberbatch
Нас для логов в 1-2 гига в год? Но с большим количеством фаилов? Не рентабельно... А тут вроде микрот поддерживает шару но работать в ней не может...
Наверное кейс немного другой предусматривался.
Vladimir
Максим
Всего то надо убрать полное сканирование флешки при открытии вкладки фаилов и будет работать...
Да пишется в более 100 разных каталогов .
res_nom
немного офтоп, но... А действительно маршрутизатор с usb покупается для использования в качестве smb сервера, это ключевая особенность маршрутизатора? Что-то в консерватории не так, 100%. Куда сливать логи и как есть тыщи способов, но уж точно не в smb шару, на мт.
res_nom
В неделю с помощью 1с грузятся больше 10000 заказов. И отчёт о их загрузке сохраняется в фаилы на флешке на микроте... Микрот в роле smb сервера для логов...
и добавлю чуть, а 1с не умеет логировать действия и события, нужно именно на мт сохранять? а если флешка помрет, что тогда и зачем мертвые логи?
 😷Драничек
В неделю с помощью 1с грузятся больше 10000 заказов. И отчёт о их загрузке сохраняется в фаилы на флешке на микроте... Микрот в роле smb сервера для логов...
Это дурдом какой-то. Почему не хранить отчёты в самой 1с?
Midnight
Вы с помощью 1с наверное деньги зарабатываете?наверное 1с себе на логсервер уже заработал...
Cumberbatch
Так. Отклонились от темы. Давайте не будем развивать.
Denis
Добрый. Плиз подскажите. Через впн объединил две сети. Сеть1 и Сеть2. Друг друга видим. Как дать доступ определенным клиентам сеть1 к определенным хостам сеть2, все остальное блокировать?
 Nikita
Добрый. Плиз подскажите. Через впн объединил две сети. Сеть1 и Сеть2. Друг друга видим. Как дать доступ определенным клиентам сеть1 к определенным хостам сеть2, все остальное блокировать?
1. Создай в правила на файрволле в цепочке forward на основе ip адресов
src address- откуда и dst-address - куда для каждой пары разрешенных
2. Создай адрес лист (LANx) со списком сетей и сделай в цепочке forward action=drop src-address-list=LANx dst-address-list=LANx
Nikita
 Anton
Есть пример скрипта с vrrp, типа роль backup если не пингуется 8.8.8.8?
Nikita
Есть пример скрипта с vrrp, типа роль backup если не пингуется 8.8.8.8?
Мне кажется они там сами договариваются кто из них мастер, кто слейв. Если не пингуется 8.8.8.8 - выключай интерфейс, который смотрит в лан и включай обратно когда появится инет :) Топорненько, но работать будет.
Nikita
Мне кажется они там сами договариваются кто из них мастер, кто слейв. Если не пингуется 8.8.8.8 - выключай интерфейс, который смотрит в лан и включай обратно когда появится инет :) Топорненько, но работать будет.
Через netwatch можно /interface ether2 set disabled=yes как-то так наверное
Anton
Мне кажется они там сами договариваются кто из них мастер, кто слейв. Если не пингуется 8.8.8.8 - выключай интерфейс, который смотрит в лан и включай обратно когда появится инет :) Топорненько, но работать будет.
Жеска, там прост у микрота есть функционал со скриптами, у других такого не видел
Nikita
Ну или отключай ему vrrp на интерфейсе. Более лайтовый метод :)
Anton
ок, спс
Евгений
В какой стадии 7 версия, можно пробовать ставить или слишком сырая?
 Vadim
Евгений
Туда мультимимо и опенвпн юдп завезли?
Евгений
Написано что только для арм, а у меня предлагает на мипс ставить
Евгений
Конфиги несовместимы?
 Moneron 🇷🇺
Ну или отключай ему vrrp на интерфейсе. Более лайтовый метод :)
Зачем? Можно приоритет понизить и юзать preemtion mode (вроде так пишется). Вкл/выкл как-то совсем костыльно.
Moneron 🇷🇺
В какой стадии 7 версия, можно пробовать ставить или слишком сырая?
Вот именно в последней стадии она. Слишком сырая. Овпн по удп есть.
Moneron 🇷🇺
Написано что только для арм, а у меня предлагает на мипс ставить
С бета3 уже подо все платформы есть
Евгений
в общем пусть допиливают
Anonymous
Зачем? Можно приоритет понизить и юзать preemtion mode (вроде так пишется). Вкл/выкл как-то совсем костыльно.
это всеравно костыльно ,всеравно скриптофилия
Nikita
В какой стадии 7 версия, можно пробовать ставить или слишком сырая?
никаких продакшнов до тех пор, пока в стейбл (а лучше в багфикс) не выйдет 🤬
Roman
Немогу понять ситуацию: 2 провайдера, настроил и проверил уже все до мелочей. При переключении на второго провайдера наблюдаются проблемы с открытием некоторых сайтов. Закономерность до конца не установлена. Пинги, ресолв при этом ходят нормально. Куда копать?
https://sidorovich.pp.ua/network-hardware/mikrotik/mikrotik-chastichno-ne-otkryvaet-sajty
 Денис
https://sidorovich.pp.ua/network-hardware/mikrotik/mikrotik-chastichno-ne-otkryvaet-sajty
Благодарю. Сильно надеюсь что проблема была из-за опечатки в правилах Mangle. Передел на более прозрачную логику - пока работает
Петр
Всем привет. Допустим у меня две сети связанные по pptp 192.168.1.0/24 и 192.168.2.0/24. Настроены маршруты таким образом что все друг друга видят.
Вопрос, как правильно организовывать маршрутизацию, чтобы клиенты не видели все друг друга, а только нужные адреса и только нужные порты на этих адресах?
Денис
firewall
Денис
Запилить address list и дропать всех кто не внем
Петр
Я про роутинг спросил
Денис
и*
Денис
пакеты все равно проходят черех полную обработку
Петр
Если я буду гонять трафик до мт 2 то означает что нагрузил его тем чем не надо. Я не спроста спросил про роутинг, так как мне нужно чтобы вся сеть видела только один адрес из другой сети
Петр
Конкретный порт 445
Cumberbatch
Петр
Роутинг настройте до одного адреса
Про фильтрацию это понятно. Допустим у меня после одного служебного адреса появится еще один. В роутингах так же просто это можно будет добавить или есть какой то подводный камень ?
Anton
Зачем? Можно приоритет понизить и юзать preemtion mode (вроде так пишется). Вкл/выкл как-то совсем костыльно.
Понизить в зависимости от чего? Если можно понизить в зависимости от доступности 8.8.8.8, то ок
Anton
Volodymyr
Про фильтрацию это понятно. Допустим у меня после одного служебного адреса появится еще один. В роутингах так же просто это можно будет добавить или есть какой то подводный камень ?
Вы можете метить нужный трафик по выбранному условию и потом роутить помеченное куда Вам надо через именованную таблицу. Это если так уж нужно роутингом реализовать а не фильтром. )
Петр
Петр
Еще была замечена проблема с dns у dc. Через торч было видно как запросы клиентов сети 1 отправлялись примяком через сеть 2. У dc первичный днс сам на себя, а вторичный был противоположный дц...
Плюс все это по пптп.
Клиентам же dhcp раздавал настройки dns только внутренней сети, где первичный днс дс сети, а вторичный днс провайдера.
Или то что я сделал чушь полная и так делать не правильно ?
res_nom
Еще была замечена проблема с dns у dc. Через торч было видно как запросы клиентов сети 1 отправлялись примяком через сеть 2. У dc первичный днс сам на себя, а вторичный был противоположный дц...
Плюс все это по пптп.
Клиентам же dhcp раздавал настройки dns только внутренней сети, где первичный днс дс сети, а вторичный днс провайдера.
Или то что я сделал чушь полная и так делать не правильно ?
у вас AD вам нужно раздавать днс только своих КД. а выдавать вторым днс провайдера, крутые глюки. к МТ уже не имеет отношения
 Валентин
 Innokentiy
переходить на провод
Miha
Innokentiy
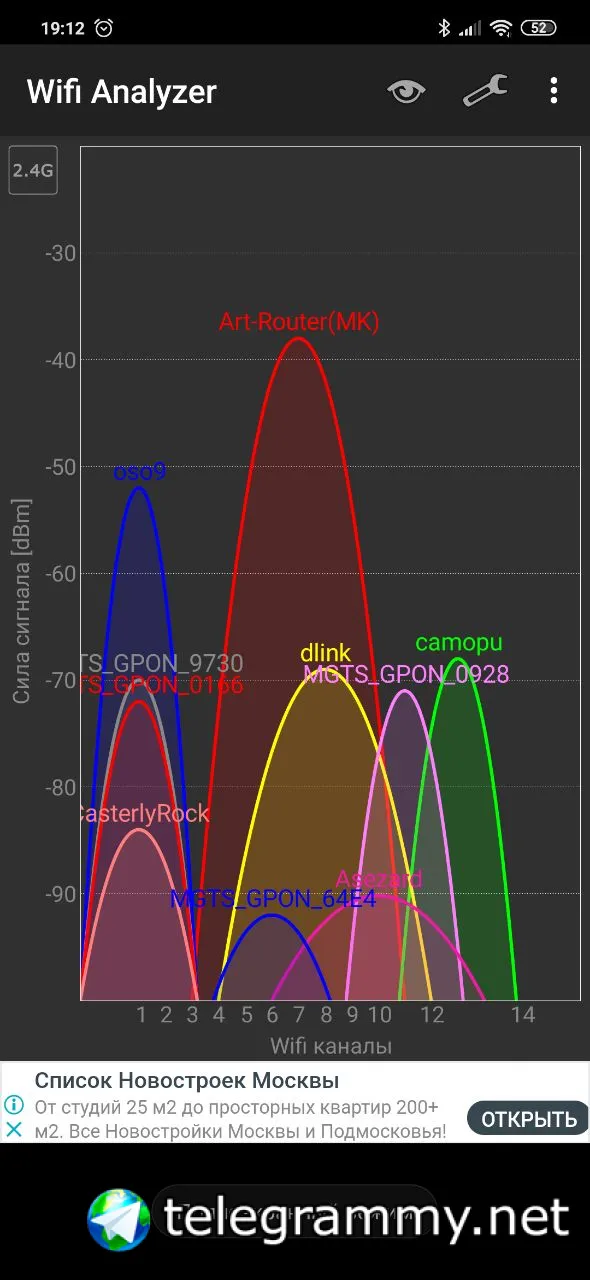
в телефоне не надо 80мбпс
Валентин
Реальная скорость это примерно 45-50% от канальной. А как её увеличить если клиентской устройство не умеет на ней работать.
Клиентское устройство поддерживает 40мгц, думал щас заведётся на нормальной скорости. Ок спс. Будем тестить hap ac2👍