 Dmitry


я тоже :) и в linux - это работает. но в mt, я всегда сам пишу /32 через инет, до внешнего ip сервера
 Anonymous
взлетело) всем пасиб.
 Nickolay
Подскажите пожалуйста, почему не получается опубликовать порт через ipsec туннель? Два роутера соеденены ipsec туннелем site2site, на одном роутере(назовем его сервером) есть внешний статический ip-адрес. Прописываю правило: add action=dst-nat chain=dstnat comment="camera" dst-port=554 log=yes protocol=tcp to-addresses=10.10.10.252 to-ports=554 - счетчики тикают, но такое впечатление, до адресата не доходит.
Cumberbatch
Nickolay
что в тунель пихаешь?
Не понял вопроса. У меня политики статические между сайтами: 192.168.0.0/24 ->10.10.10.0/24 - устройства из обоих сетей видят прекрасно друг друга.
Cumberbatch
Не понял вопроса. У меня политики статические между сайтами: 192.168.0.0/24 ->10.10.10.0/24 - устройства из обоих сетей видят прекрасно друг друга.
Тогда src nat ещё нужно. И нужно по PW посмотреть порядок когда IPSec отрабатывает и наты.
 Ivan
Тогда src nat ещё нужно. И нужно по PW посмотреть порядок когда IPSec отрабатывает и наты.
или как заметил выше надо роутинг правильный, хотя тогда в тенель больше пихать
Nickolay
Тогда src nat ещё нужно. И нужно по PW посмотреть порядок когда IPSec отрабатывает и наты.
подскажите как, не складывается пока картинка в голове. на клиенте который в конце туннеля там src-nat accept 10.10.10/24->192.168.0.0/24 и наоборот на сервере.
Ivan
еслинужна инфа кто именно подключился
Ivan
если нет то хваит ната
Ivan
в его случае да
 Алексей
День добрый, есть Hex S, PoE порт перестал отдавать питание, сам Hex S запитывался как через PoE так и через адаптер, в Hex S вставлялись как 48в устройства которые раньше работали, так mikrotik wap которому вроде 12 достаточно.
Сам 5 порт работает.
Есть ли опыт у кого ремонта?
Cumberbatch
подскажите как, не складывается пока картинка в голове. на клиенте который в конце туннеля там src-nat accept 10.10.10/24->192.168.0.0/24 и наоборот на сервере.
На сервере нужно два ната (src и dst) Что бы новый пакет попал под действие политики
Cumberbatch
День добрый, есть Hex S, PoE порт перестал отдавать питание, сам Hex S запитывался как через PoE так и через адаптер, в Hex S вставлялись как 48в устройства которые раньше работали, так mikrotik wap которому вроде 12 достаточно.
Сам 5 порт работает.
Есть ли опыт у кого ремонта?
Если принудительно poe на 5 порту включить? Тестером проверить?
Алексей
Если принудительно poe на 5 порту включить? Тестером проверить?
А как можно по-другому? Там только forced on
Алексей
Тестера честно говоря нет
Ivan
у меня глупый план созрел а на шифровать видео публичного доступа ?, если оно токо не совсем приватное
 Moneron 🇷🇺
я где-то встречал, что микротик генерирует статическую роут запись до ppp адреса через тот гейт, через который она соединялась
Это только при add default route
Nickolay
На сервере нужно два ната (src и dst) Что бы новый пакет попал под действие политики
dst я правильно вроде бы нарисовал, а вот с src подскажите пожалуйста.
Ivan
dst я правильно вроде бы нарисовал, а вот с src подскажите пожалуйста.
в твоем случае тебе все пакетики что приходят на проброс надо подогнать под политику тунеля
 Nikita
dst я правильно вроде бы нарисовал, а вот с src подскажите пожалуйста.
сорснать трафик, который летит из инета в туннель, чтобы сорс адрес оказался из приватной сети
Nikita
подскажите как, не складывается пока картинка в голове. на клиенте который в конце туннеля там src-nat accept 10.10.10/24->192.168.0.0/24 и наоборот на сервере.
кейс интересный, записал себе, буду делать слайды к следующему МУМу
Moneron 🇷🇺
Геморройщики с s2s. Транспорт пошифровали – а дальше роутами. Зачем все эти лишние наты? И что будете делать с ipv6? :)
Cumberbatch
dst я правильно вроде бы нарисовал, а вот с src подскажите пожалуйста.
Добавить одно правило нужно.
/ip firewall nat
add chain=srcnat src-address=0.0.0.0/0 \
dst-address=внешнийайпи protocol=tcp dst-port=портнакоторыйподклбчаешься \
action=src-nat to-address=192.168.0.1
Nikita
Cumberbatch
Nikita
Геморройщики с s2s. Транспорт пошифровали – а дальше роутами. Зачем все эти лишние наты? И что будете делать с ipv6? :)
я как раз на этом и остановлю свой доклад
Moneron 🇷🇺
я как раз на этом и остановлю свой доклад
Скрин из чата с моей мессагой вставь в последний слайд :)
Moneron 🇷🇺
А так =!1360 нельзя?
Нет. Он будет искать совпадение именно 1360. А задача – искать всё, что больше чем 1360. Поэтому либо !0-1360, либо 1361-65535
Nickolay
Добавить одно правило нужно.
/ip firewall nat
add chain=srcnat src-address=0.0.0.0/0 \
dst-address=внешнийайпи protocol=tcp dst-port=портнакоторыйподклбчаешься \
action=src-nat to-address=192.168.0.1
192.168.0.1 это внутренний локальный адрес роутера - правильно понимаю? что-то не срабатывает правило.
Nikita
192.168.0.1 это внутренний локальный адрес роутера - правильно понимаю? что-то не срабатывает правило.
да, серый адрес впн роутера, на котором у тебя туннельные полиси
покажи сорс-нат правило
Nickolay
add action=dst-nat chain=dstnat comment="registrator" dst-port=48887 log=yes protocol=tcp to-addresses=10.1.63.253 to-ports=80
add action=src-nat chain=srcnat dst-address=1.1.1.1 dst-port=48887 protocol=tcp src-address=0.0.0.0/0 to-addresses=192.168.0.252
Nickolay
где 10.1.63.253 - адрес регистратора за туннелем, 1.1.1.1 - внешний адрес, а 192.168.0.252 - это адрес внутренний этого же роутера.
Cumberbatch
add action=dst-nat chain=dstnat comment="registrator" dst-port=48887 log=yes protocol=tcp to-addresses=10.1.63.253 to-ports=80
add action=src-nat chain=srcnat dst-address=1.1.1.1 dst-port=48887 protocol=tcp src-address=0.0.0.0/0 to-addresses=192.168.0.252
А правила тикают? Firewall не фильтрует?
Nikita
add action=dst-nat chain=dstnat comment="registrator" dst-port=48887 log=yes protocol=tcp to-addresses=10.1.63.253 to-ports=80
add action=src-nat chain=srcnat dst-address=1.1.1.1 dst-port=48887 protocol=tcp src-address=0.0.0.0/0 to-addresses=192.168.0.252
правила сорс-нат срабатывают после фильтров, убедись, что на forward фильтрах есть пакеты
Nickolay
А правила тикают? Firewall не фильтрует?
dst - тикает, а src нет. Я правильно понимаю, что эти оба правила я прописываю на первом роутере, где есть внешний адрес?
Cumberbatch
Cronos
Добрый день! Знаю что тема избита и не раз обсуждалась, но вот может кто подскажет в такой проблеме про двух провайдеров как правильно маркировать трафик? Если кто даст ссылку буду блогадарен. Задача такая: имеется два офиса связанных через ВПН, к первому офису пришел второй провайдер. Необходимо со второго офиса получать доступ к OneDrive (Microsoft) через первой офис, второго провайдера.
Cumberbatch
Добрый день! Знаю что тема избита и не раз обсуждалась, но вот может кто подскажет в такой проблеме про двух провайдеров как правильно маркировать трафик? Если кто даст ссылку буду блогадарен. Задача такая: имеется два офиса связанных через ВПН, к первому офису пришел второй провайдер. Необходимо со второго офиса получать доступ к OneDrive (Microsoft) через первой офис, второго провайдера.
Давайте по порядку. Как вы определяете что трафик к one drive?
Cronos
Давайте по порядку. Как вы определяете что трафик к one drive?
add address=13.107.136.0/22 list=onedrive
add address=40.108.128.0/17 list=onedrive
add address=52.104.0.0/14 list=onedrive
add address=104.146.128.0/17 list=onedrive
add address=150.171.40.0/22 list=onedrive
Cumberbatch
add address=13.107.136.0/22 list=onedrive
add address=40.108.128.0/17 list=onedrive
add address=52.104.0.0/14 list=onedrive
add address=104.146.128.0/17 list=onedrive
add address=150.171.40.0/22 list=onedrive
Пропишите маршруты до этих сетей на втором роутере через впн. А на первом через второго провайдера.
Cronos
Пропишите маршруты до этих сетей на втором роутере через впн. А на первом через второго провайдера.
Немного уперся в проблему со вторым провайдером. Посмотрел решения в интернете. Все решают по разному. Как правильно отмаркирвоать трафик второго провайдера.
add action=mark-connection chain=prerouting connection-state=new in-interface=ether5 new-connection-mark=ISP2-mc passthrough=yes
add action=mark-routing chain=prerouting connection-mark=ISP2-mc new-routing-mark=ISP2-mr passthrough=no
Этого будет достаточно или необходимо forward и output маркировать?
Moneron 🇷🇺
Марк роутинг работает только в прероутинге и аутпуте
Cronos
Зачем вам красить трафик?
Сейчас речь идет про первый офис, второго провайдера. Два 0.0.0.0/0 не могут сущестовать в одной таблице . Я сначала маркирую трафик от каждого провайдера, а дальше планирую в роуте разрулить досуп к данным ресурсам.
Dmitry
Сейчас речь идет про первый офис, второго провайдера. Два 0.0.0.0/0 не могут сущестовать в одной таблице . Я сначала маркирую трафик от каждого провайдера, а дальше планирую в роуте разрулить досуп к данным ресурсам.
вам уже сказали, что достаточно маршрутов в сторону one-drive через второго оператора на маршрутизаторе в офис №1
Cronos
Nickolay
правила сорс-нат срабатывают после фильтров, убедись, что на forward фильтрах есть пакеты
прописал в форварде и поставил в самый вверх из 192.168.0.0/24 в 10.1.63.0/24 и обратно - счетчики тикают, устройства из сетей отлично друг с другом общаются.
Nickolay
но src-nat не срабатывает
 Stas
Cumberbatch
Nickolay
Разрешите весь форвард. Для теста
выключил вообще все в форварде, не тикнуло правило src-nat 😞
Nickolay
думаю проблема в этом правиле, что-то я не то прописал в нем.
Nickolay
так, странно, из локалки я попал на свой же внешний адрес по этому порту на регистратор! 😱
 Roman
так, странно, из локалки я попал на свой же внешний адрес по этому порту на регистратор! 😱
ну обычно так и можно.
Nickolay
ну обычно так и можно.
так вроде бы это hairpin nat называется, у меня только на один ресурс это было настроено, чтобы ссылочка открывалась и снаружи и снутри. Сейчас все поотключал в NAT, а все равно работает.
Roman
так вроде бы это hairpin nat называется, у меня только на один ресурс это было настроено, чтобы ссылочка открывалась и снаружи и снутри. Сейчас все поотключал в NAT, а все равно работает.
Возможно. Я не заморачивался с этим. Я по линукс-серверу знаю такую штуку, что если ты явно не запрещаешь ходить на внешку из локалки, то оно будет работать
Nikita
add action=dst-nat chain=dstnat comment="registrator" dst-port=48887 log=yes protocol=tcp to-addresses=10.1.63.253 to-ports=80
add action=src-nat chain=srcnat dst-address=1.1.1.1 dst-port=48887 protocol=tcp src-address=0.0.0.0/0 to-addresses=192.168.0.252
и не тикнет, ты уже dst-nat-ом заменил назначение
add action=src-nat chain=srcnat dst-address=10.1.63.253 dst-port=80 protocol=tcp src-address=0.0.0.0/0 to-addresses=192.168.0.252
Nikita
https://www.mikrotik-trainings.com/trainings_files/docs/MikroTik_PacketFlow_Routing24.jpg
Nickolay
и не тикнет, ты уже dst-nat-ом заменил назначение
add action=src-nat chain=srcnat dst-address=10.1.63.253 dst-port=80 protocol=tcp src-address=0.0.0.0/0 to-addresses=192.168.0.252
😮 как же я туплю! Спасибо, Никита! Все заработало!!! 🤯
Roman
https://www.mikrotik-trainings.com/trainings_files/docs/MikroTik_PacketFlow_Routing24.jpg
Так вроде Input и Output интерфейсы - это одни и те же интерфейсы, а не раздельные, как например в звуковой аппаратуре, где есть разделение на входящий сигнал и на исходящий
Ihar
 Nikita
Так вроде Input и Output интерфейсы - это одни и те же интерфейсы, а не раздельные, как например в звуковой аппаратуре, где есть разделение на входящий сигнал и на исходящий
Это уже полностью на усмотрение роутера. Могут в разные прокинуть, может и в этот же повернуть
Roman
Roman
Это уже полностью на усмотрение роутера. Могут в разные прокинуть, может и в этот же повернуть
А, точно. Я забыл, что так тоже делают)) Сори)
Moneron 🇷🇺
Moneron 🇷🇺
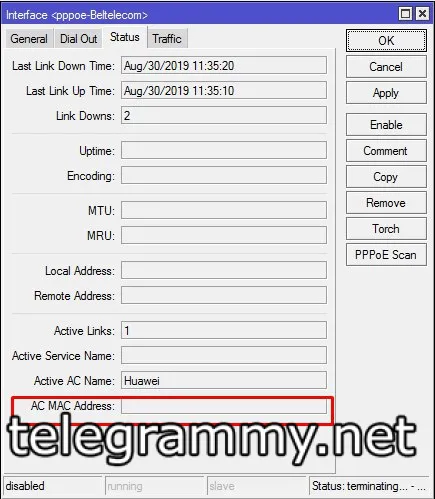
Это мак пппое-сервера
Ihar
Access Concentrator MAC Address
у меня он одинаковый на трёх разных маршрутизаторах, на всех трех поднимается pppoe соединение, и на всех трех есть проблема при одновременном поднятии соединения
Moneron 🇷🇺
у меня он одинаковый на трёх разных маршрутизаторах, на всех трех поднимается pppoe соединение, и на всех трех есть проблема при одновременном поднятии соединения
Значит, цепляетесь к одному концентратору провайдера