Будут некоторые слайды по site-to-site, но не очень глубоко. Презентация полностью по ike2 site-to-site будет на Бали через 2 месяца
Жалко, что site2site только через 2 месяца :(
 Nickolay


 Anonymous
На МТ security про это вроде разсказывают.
 Nikita
Вот бы все выступающие на муме делали такие крутые презентации, как @tarikin , что и смотреть видео не нужно :)
На мумах все выступают в первую очередь в рекламных целях
Anonymous
Сек
Nikita
MTCSE?
Anonymous
mtcse_outline_2019181161836.pdf
Anonymous
Человек чистым ipsec хочет это все сделать?
 Dmitrii
Будут некоторые слайды по site-to-site, но не очень глубоко. Презентация полностью по ike2 site-to-site будет на Бали через 2 месяца
ты по разным мумам спецом катаешься с похожей презенташкой? :)
Cumberbatch
Как ты себе это видишь? Две одинаковые полиси с разными метриками?:)
Главное что бы полиси были. А уж что поверх накрутить вообще не важно
Anonymous
Ладно то такое, тема хорошая можно и подождать.
Nikita
ты по разным мумам спецом катаешься с похожей презенташкой? :)
Думаю ты найдёшь отличия между Малайзийской и Мск. Я 3 недели делал для Москвы, переделывал у улучшал.
Nikita
ты по разным мумам спецом катаешься с похожей презенташкой? :)
В Индонезии будет site2site. Но да, стержень у всех трех одинаковый.
Николай
@tarikin я правильно понимаю что на одном изи mum будешь расказывать про ospf по верх чистого ipsec?
Nikita
Главное что бы полиси были. А уж что поверх накрутить вообще не важно
Ок, у меня две полиси, которые в одну и ту же сторону на двух разных пирах. Как их сделать фейловер?
Artem
А что там переводить? Там ясно все из pdf-ки! Настолько подробно все!
Вот я по ней и настроил ikev2)
Cumberbatch
Nikita
@tarikin я правильно понимаю что на одном изи mum будешь расказывать про ospf по верх чистого ipsec?
Поверх чистого не получится технологически
 Dmitry
Ок, у меня две полиси, которые в одну и ту же сторону на двух разных пирах. Как их сделать фейловер?
я смутно помню там были priority
 Moneron 🇷🇺
Николай
Поверх чистого не получится технологически
ок. я просто настраивал так, через ikev2 отдавал адрес, по верх этих адресов поднимал ip-ip а уже через него ospf гоняю
Николай
@tarikin а будет на mum в новой презентации больше про настройки клиентов?
Dmitry
Покажи скрин плиз. Мб успею добавить этот кейс еще в слайды
1. я могу путать с linux или cisco :)
2. у меня больше нет доступа
3. выдержка из wiki:
policy order is important starting form v6.40. Now it works similar as firewall filters where policies are executed from top to bottom (priority parameter is removed).
Nikita
@tarikin а будет на mum в новой презентации больше про настройки клиентов?
Будет про настройку микротика в качестве клиента
Dmitry
т.е. просто нумерованный список, first match, т.е. надо просто отключать политику по критерию - скрипты/netwatch
Nikita
1. я могу путать с linux или cisco :)
2. у меня больше нет доступа
3. выдержка из wiki:
policy order is important starting form v6.40. Now it works similar as firewall filters where policies are executed from top to bottom (priority parameter is removed).
Ну вот или руками эти полиси создавать в нужном порядке
Nikita
В 6.45 сделали привязку полиси к пиру. Если пир мертвый, полиси тоже выключается
Cumberbatch
Ну вот или руками эти полиси создавать в нужном порядке
Раньше без рекурсии тоже скриптом все route ставили
Dmitry
В 6.45 сделали привязку полиси к пиру. Если пир мертвый, полиси тоже выключается
наконец-то я вроде делал это скриптами
Nikita
В 6.45 сделали привязку полиси к пиру. Если пир мертвый, полиси тоже выключается
Про изменения в 6.45. Это кстати еще одна разница от прошлой презентации. Будет с учетом новых фишек 6.45
Николай
Московский MUM будет транслироваться на youtube?
Николай
mikrotik server ikev2 клиент windows7 home, винда не получает маршруты, при том же сертификате win10pro все прекрасно работает. есть идеи куда копать?
Cumberbatch
 Алексей
День добрый, есть Hex S, PoE порт перестал отдавать питание, сам Hex S запитывался как через PoE так и через адаптер, в Hex S вставлялись как 48в устройства которые раньше работали, так mikrotik wap которому вроде 12 достаточно.
Сам 5 порт работает.
Есть ли опыт у кого ремонта?
Николай
https://t.me/mikrotikclub/119139
и не вижу там моего случая((( win 10 pro получает маршрут, win 7 home нет...
 Ettercap
Кто-нибудь уже пробовал установить CHR на vps от ruvds за 30руб.?
Вроде, после 2-х этих команд CHR должен взлететь, но после перезагрузки снова линукс запускается.
wget https://download2.mikrotik.com/routeros/6.45.5/chr-6.45.5.img.zip
echo u > /proc/sysrq-trigger && gunzip -c chr-6.45.5.img.zip | dd of=/dev/vda
Anonymous
Всем привет, подскажите плиз. Есть микрот в россии и микрот на vps, между ними обыяный l2tp тунель. Какие надо прописать роуты, что бы микрот из россии ходил через удаенный микрот в инет? Что бы можно было с домашнег компа через удаленный инет сидеть. Что-то ничего не нагуглил
Cumberbatch
Всем привет, подскажите плиз. Есть микрот в россии и микрот на vps, между ними обыяный l2tp тунель. Какие надо прописать роуты, что бы микрот из россии ходил через удаенный микрот в инет? Что бы можно было с домашнег компа через удаленный инет сидеть. Что-то ничего не нагуглил
До сервера через шлюз провайдера. И 0.0.0.0/0 через l2tp
Anonymous
А как-то более развернуто? Я в это полный дуб :(
Moneron 🇷🇺
Тут и развернуть-то некуда…
Moneron 🇷🇺
Проще поставьте галочку add default route в настройках л2тп, он сам всё сделает
Vitaliy
А как-то более развернуто? Я в это полный дуб :(
Тут ещё вопрос - весь трафик нужно отправлять через VPS или только заблокированный в РФ.
Во втором случае всё интереснее, но и эффект того стоит - обычные сайты работают на максимальной скорости, а заблокированные просто работают через VPN.
 Roman
Тут ещё вопрос - весь трафик нужно отправлять через VPS или только заблокированный в РФ.
Во втором случае всё интереснее, но и эффект того стоит - обычные сайты работают на максимальной скорости, а заблокированные просто работают через VPN.
Через роуты можно отправлять трафик через впн, но не ставить его как дефаулт роут
 Стас
Господа доброй ночи, подскажите пожалуйста какие модели микротик работают с полноценным активным poe?
Василий
Господа доброй ночи, подскажите пожалуйста какие модели микротик работают с полноценным активным poe?
Питаются от полноценного активного PoE наверное все, кто может питаться от PoE.
А питают других полноценным активным PoE те, у кого в описании есть "802.3af/at". Например, CRS328-24P-4S+RM.
Стас
Питаются от полноценного активного PoE наверное все, кто может питаться от PoE.
А питают других полноценным активным PoE те, у кого в описании есть "802.3af/at". Например, CRS328-24P-4S+RM.
Нет, "пассивное пое " это просто dc-dc преобразователь. Норм poe работает через модуль согласование
Василий
Предлагаю посмотреть в таблицу: https://mikrotik.com/products/matrix
Василий
Нет, "пассивное пое " это просто dc-dc преобразователь. Норм poe работает через модуль согласование
Не думаю, что МикроТик врёт, когда пишет "802.3af/at" а не "Passive PoE". Уверен, что все модели с пометкой "802.3af/at" честно реализуют эти протоколы.
(впрочем, у меня мало практики с PoE)
Василий
Нет, "пассивное пое " это просто dc-dc преобразователь. Норм poe работает через модуль согласование
Кажется я понял, о чём Вы 😊
Наверное, кроме явного указания "af/at" следует рассмотреть тех, у кого комбинация характеристик такая:
PoE in - Passive PoE
PoE in input Voltage - 11-57V
Стас
Кажется я понял, о чём Вы 😊
Наверное, кроме явного указания "af/at" следует рассмотреть тех, у кого комбинация характеристик такая:
PoE in - Passive PoE
PoE in input Voltage - 11-57V
Имено)
А ещё пару раз подкололся на poe out, думал камеру подключить) а они не стартуют)
Anonymous
Anonymous
Проще поставьте галочку add default route в настройках л2тп, он сам всё сделает
Хмм, не знал о такой галочке) поищу, спасибо
Anonymous
Спасибо всем кто отписал
Nikita
и не вижу там моего случая((( win 10 pro получает маршрут, win 7 home нет...
Винда не принимает split-include, она посылает dhcp запрос и RouterOS ей подставляет ответ с нужными маршрутами. Вин7, не посылает dhcp
Anonymous
 Anonymous
 Anonymous
 Anonymous
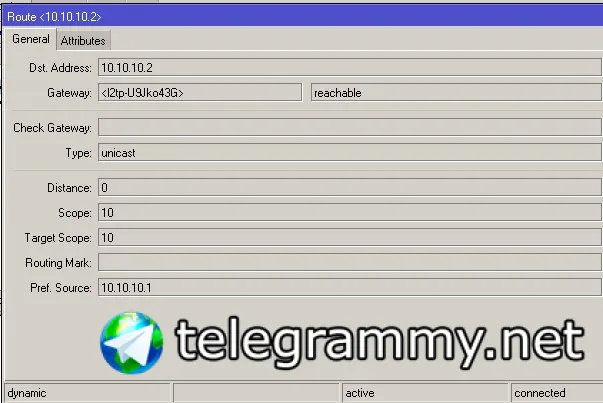
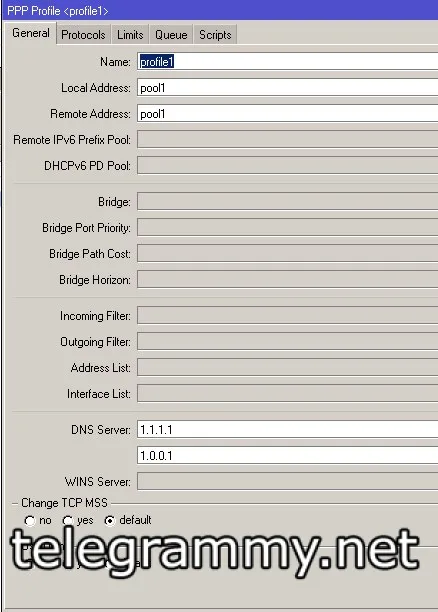
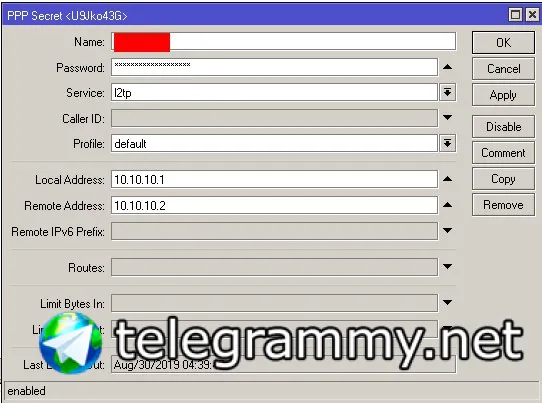
Поднял L2tp пишет конект типа все ок, инет через удаленный микрот так и не ходит. Куда копать? Явно роуты. Дефаулт роуты не прокатили.
В нате scrna маскарад для ppp прописал
Нужен ли только порт 1701 или ещё что-то открыть?
Nikita
укажи маршрут до 0.0.0.0/0 через l2tp с метрикой меньше, чем метрика в инет
 Чиркин
И он станет неактивен
Nikita
ради проверки создай роут до 8.8.8.8 через L2tp и убедись, что пинги ходят
Чиркин
Нужно прописать роут до l2tp сервера и /0 через l2tp-client
Nikita
и после этого садись изучать роутинг инженерию, а лучше сразу на MTCNA
Nikita
активным будет маршрут до 0/0 с наименьшей метрикой из всех имеющихся
Dmitry
активным будет маршрут до 0/0 с наименьшей метрикой из всех имеющихся
получится роутинг луп для самого l2tp сервера через туннель.
Nikita
получится роутинг луп для самого l2tp сервера через туннель.
я где-то встречал, что микротик генерирует статическую роут запись до ppp адреса через тот гейт, через который она соединялась