С каждым клиентом – на своей скорости. Просто медленные клиенты занимают больше эфирного времени.
прально, больше эфирного времени, пока точка исполняет хендшейк, она работает на минимальной скорости, какой у вас там стандарт включен для обратной совместимости? B? значит все будут курить бамбук, пока кривой клиент на 1 мегабит в секунду в точку долбится.
 Artemy

 Artemy
Клиенты самые разные, от телефона до ТСД
новые телефоны нормально переключаются, со старыми да, были проблемы, избавляйтесь от таких.
 taksa
Господа , в дудке нестандартный порт winbox так и через костыли ?
 void
Всем привет
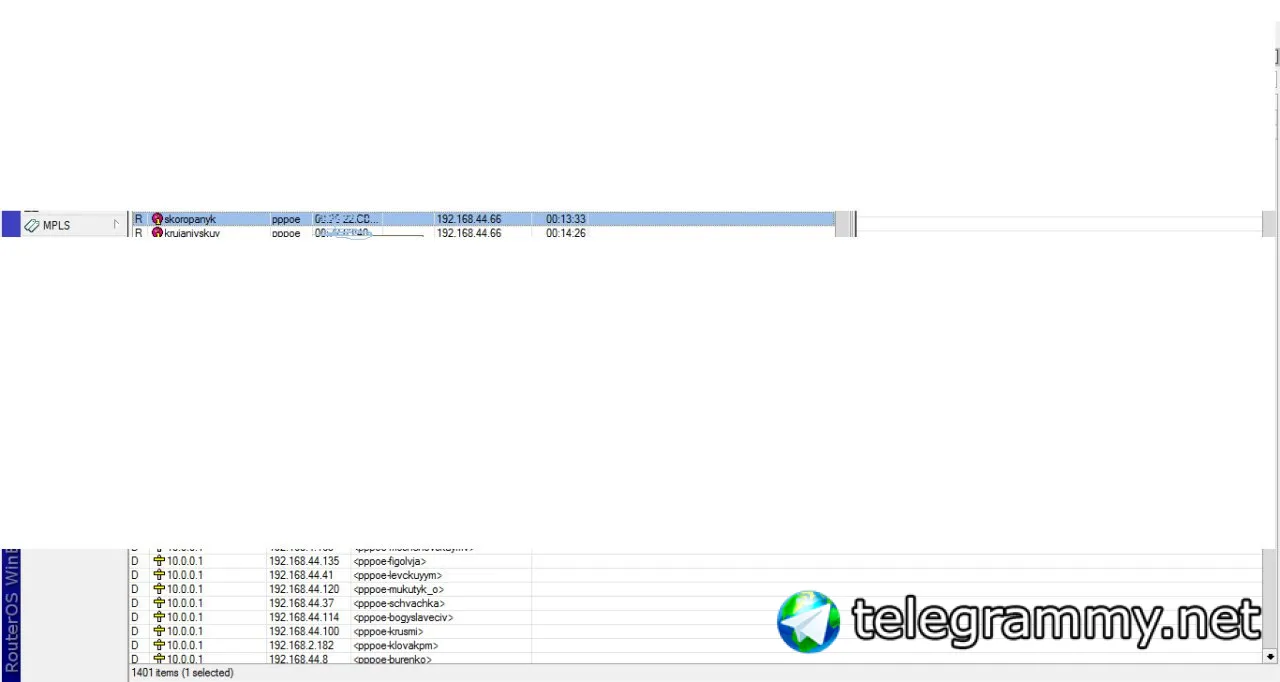
В списке лизеров отображаются записи с нулевыми мак адресами, а в арп записи нормальные. В чем может быть проблема?
 😷Драничек
Это адреса, которые уже заняты кем-то, но МТ их не выдавал. Вроде так
Alex
 Alex
pool микротика стоит
 Aybek
/rules@GroupButler_bot
 Group Butler
/rules@GroupButler_bot
Соблюдай простые правила, и всё будет хорошо.
1) Не используй обсценную лексику. Никак. Ни явно, ни завуалированно. Карается баном.
2) Старайся писать одну мысль одним сообщением. Не флуди по два-три слова.
3) Не оффтопь. Здесь это не приветствуется.
4) Не спорь с администрацией.
5) Размещение объявлений/вакансий ТОЛЬКО через согласование с администрацией группы. Иначе – read only на 14 суток.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
 Moneron 🇷🇺
Komrat
 Komrat
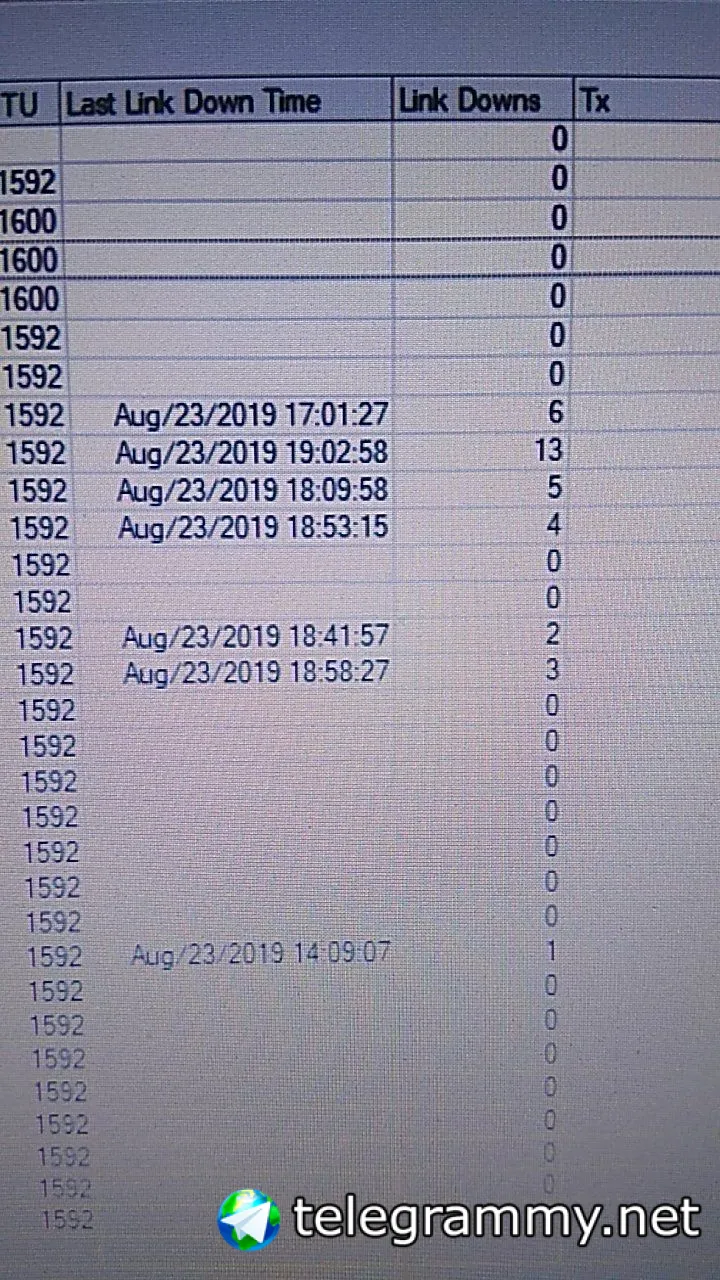
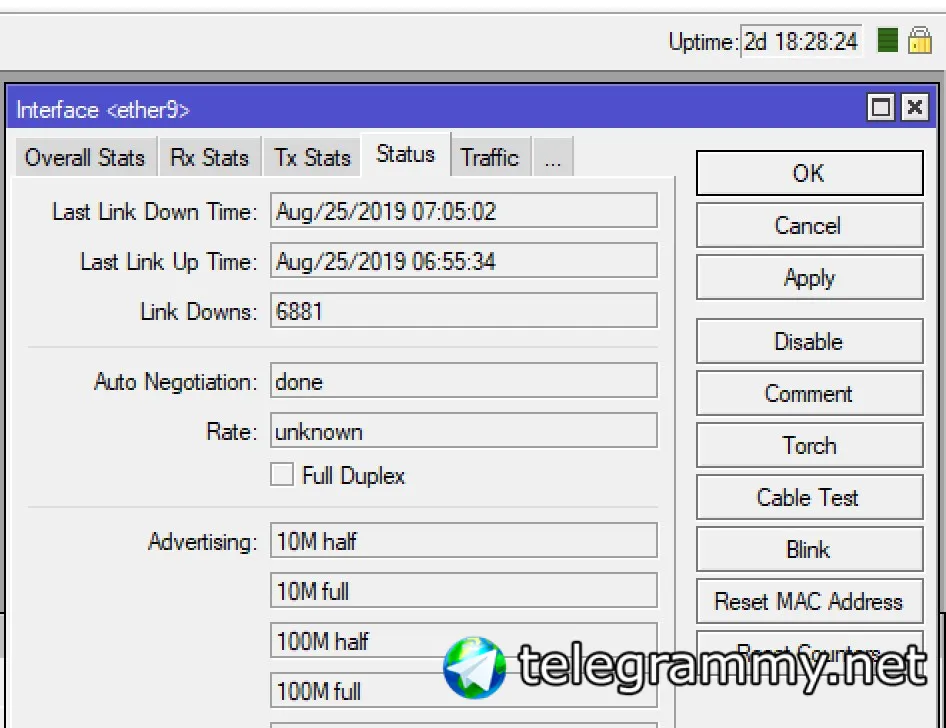
И кстати, время link downs, почему-то из будущего, хотя системное время роутера чёткое
 Innokentiy
И кстати, время link downs, почему-то из будущего, хотя системное время роутера чёткое
 Innokentiy
не. это я так, оффтоплю
Anonymous
Ну ясень пень , дудка по этому порту цепляется к микротам.
.
Приветствую. Прошу помочь, подсказать, где глянуть.
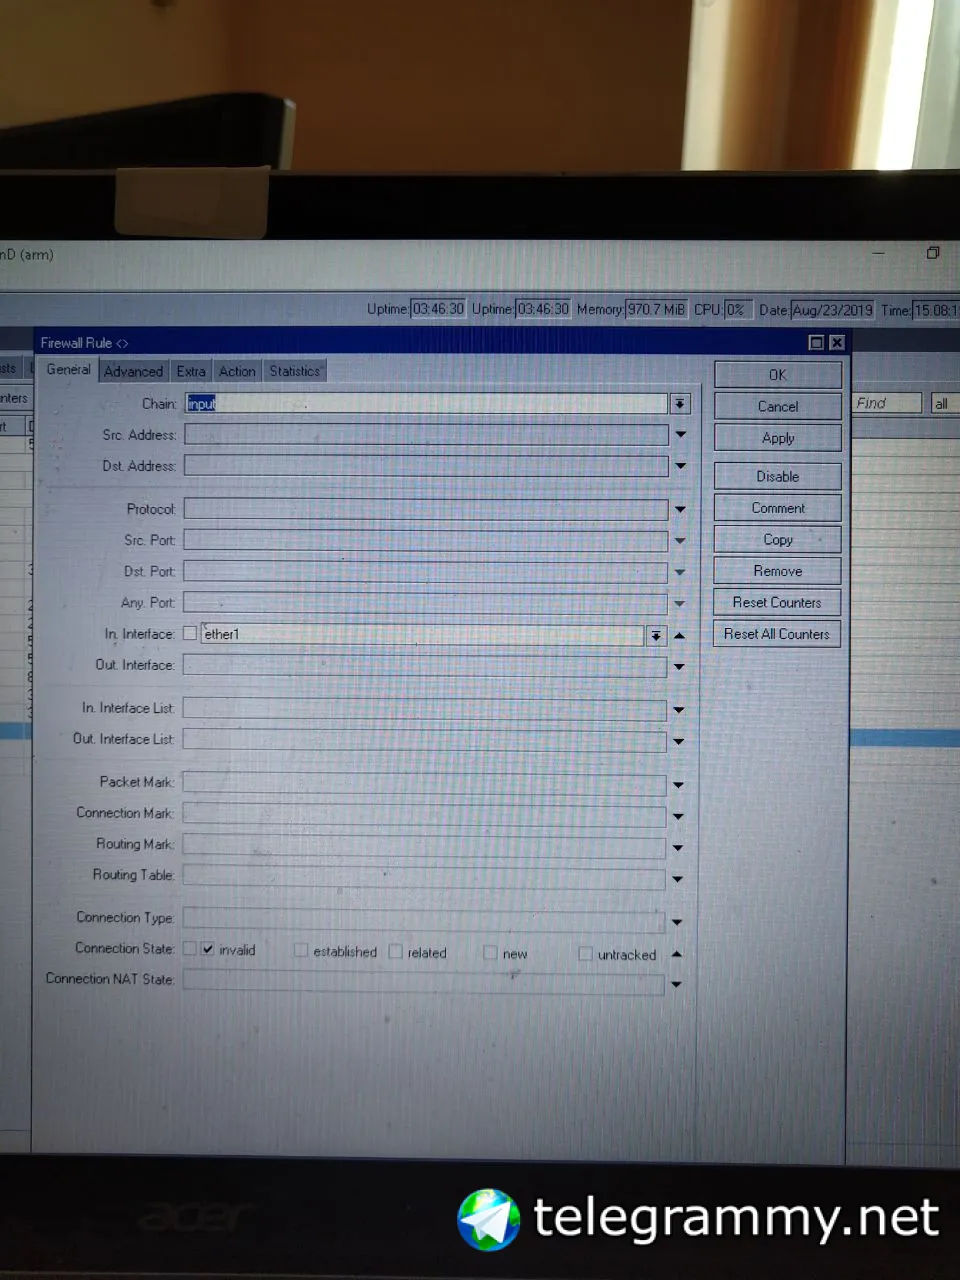
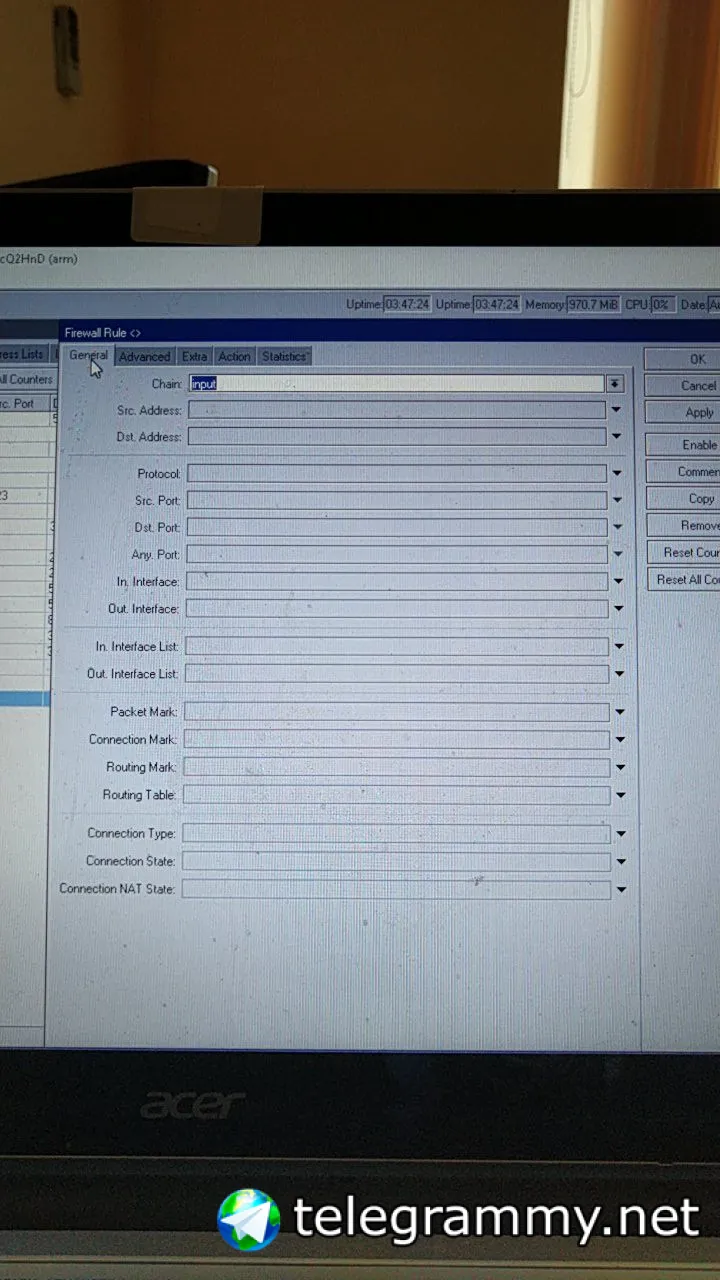
Гостевая сеть блокируется фаерврлом.
Предпоследние правило блокирует invalid пакеты с внешнего интерфейса.
Последнее правило блокирует все входящие пакеты, которые не попадают под правила на всех интерфейсах без указания в Connection state
Выкл это правило, работает. при вкл не работает.
Прошу помощи.
.
 .
 Dmitrii
Последнее правило дроп все. Соответственно поскольку с ним не работает - до него нет разрешающего правила для гостевой сети
.
Спасибо. Какие могу быть варианты исключения при этом правиле?
На идентичном RB4011 C WiFi точь в точь переписываю последнее правило, работает, тут ни в какую.
Dmitrii
Никаких исключений быть не должно. Последнее правило дроп олл всегда должно быть, чтобы случайно дыру не оставить смотрите торчем куда и откуда идёт трафик и разрешайте в правиле выше новом
 Ян
Чуваки, а что взять под капсман? ( 20штук cap ac) а в качестве управления надо что мощное?
Igor
Здравствуйте коллеги! MikroTik RB260GSP, так же известный как Hex PoE. Через него собираюсь запитывать 3 hap ac lite и 1 hex S, то есть примерно 2 ампера. По паспорту, данный коммутатор может выдать до 2,2 А суммарно. Но вопрос в другом, если запитать его через PoE-инжектор по первому порту, его же родным 2,5А блоком питания, всё ли будет хорошо?
Igor
Производитель заявляет следующее "Коммутатор RB260GSP может раздавать PoE-питание на 2-5 портах (до 1 А на порт, суммарно до 2.2 А на все порты). Этот функционал доступен как в случае питания самого устройства RB260GSP через блок питания (джек), так и в случае его питания по технологии PoE посредством порта Ether1 (но это не рекомендуется в ситуациях с раздачей большой мощности устройством RB260GSP)."
Igor
Или если хотя бы использовать первый порт как резервирование питания, в случае отвала основного питания. Он кратсрочно должен выдержать пару лет?
 Андрей
Чуваки, а что взять под капсман? ( 20штук cap ac) а в качестве управления надо что мощное?
Если только в качестве управления, без трафика, поставте виртуалку с лицензией free. У меня крутится на 800МГц, на 128 памяти, в капсмане 14 точек.
 Vassiliy
Чуваки, а что взять под капсман? ( 20штук cap ac) а в качестве управления надо что мощное?
Если будете трафик гонять не через capsman, то вот 👆🏻
Ян
А если трафик будет?
Ян
Небольше 200 мегабит в общем
😷Драничек
Разверните контроллер на одном из капов
 Aleksandr
Модель RB260GSP
ОС SwOS
Это точно не Hex POE
😷Драничек
Не знаю))
Aleksandr
Hex POE RB960PGS
Андрей
Вот и я не знаю, поэтому и спрашиваю про железку)
Опять таки, 200 мегабит с какими условиями? Если правил гора - загнется 100%, если с базовыми - может и прожует, надо тестить. Может у коллег есть опыт частного случая
.
Innokentiy
200 мегабит капсмановского форвардинга с правилами вряд ли дадут нагрузку больше, чем 200 мегабит мппе
Innokentiy
производительность мппе можно грубо оценить по самой маленькой цифре в спеках на сайте мт
Innokentiy
которая 25 ip filter rules на 64-байтных пакетах
Innokentiy
то есть, условно говоря, 3011 с его 100мбпс в этом сценарии может хватит, а может и нет
Innokentiy
а вот 4011 с его 300мбпс уже с запасом справится
Artemy
2011 в чистом л2 без фаервола с капсман форвардингом тянет 50 точек при загрузке проца 30-40%. Это порядка 100-150 юзеров с частыми подключениями/отключениями ( улица )
.
Никаких исключений быть не должно. Последнее правило дроп олл всегда должно быть, чтобы случайно дыру не оставить смотрите торчем куда и откуда идёт трафик и разрешайте в правиле выше новом
Смотрю торчем на гостевую сеть. Вижу пакеты RX rate идут, TX rate не идут
.
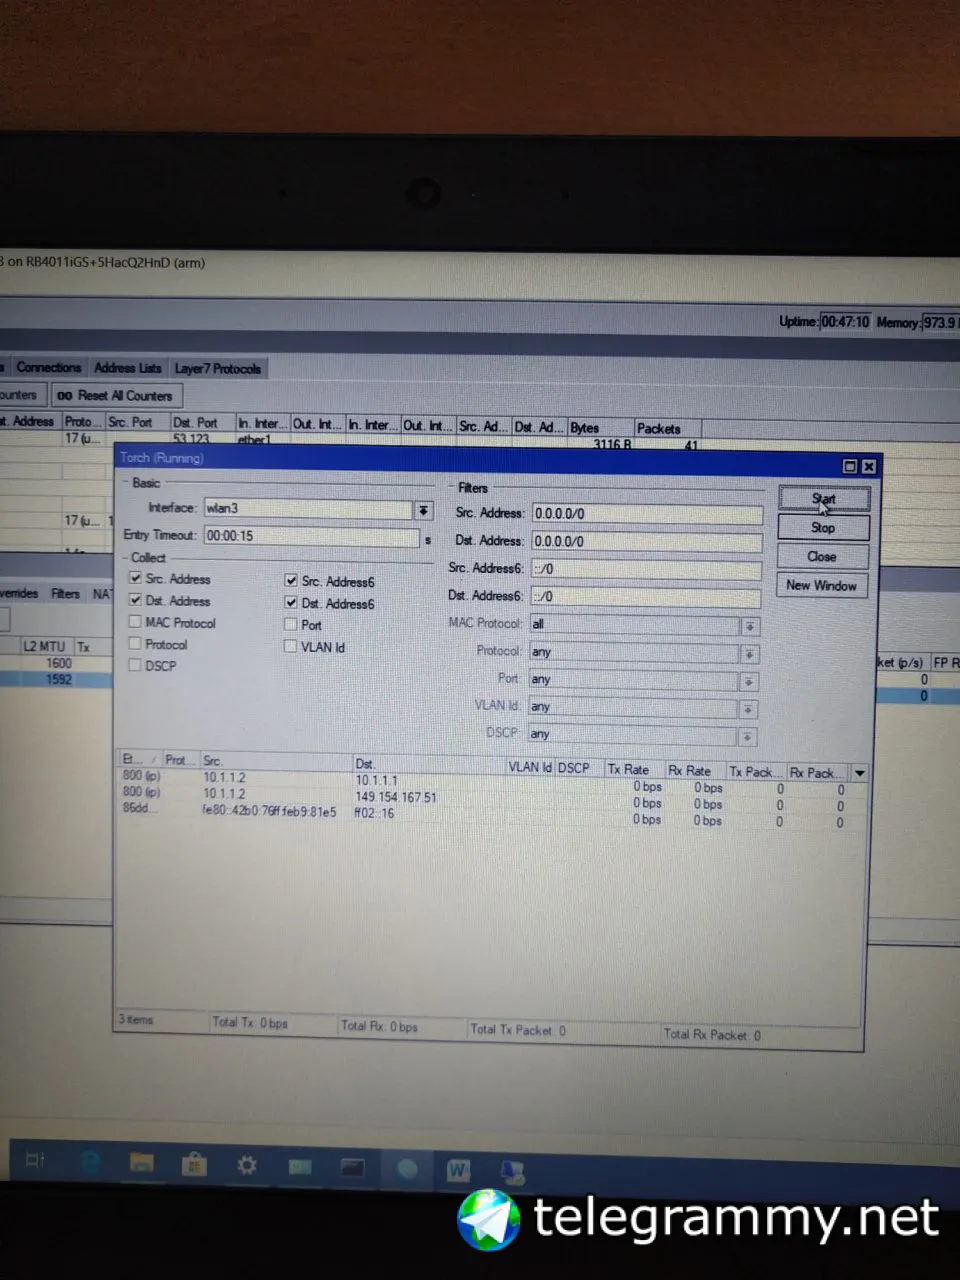 .
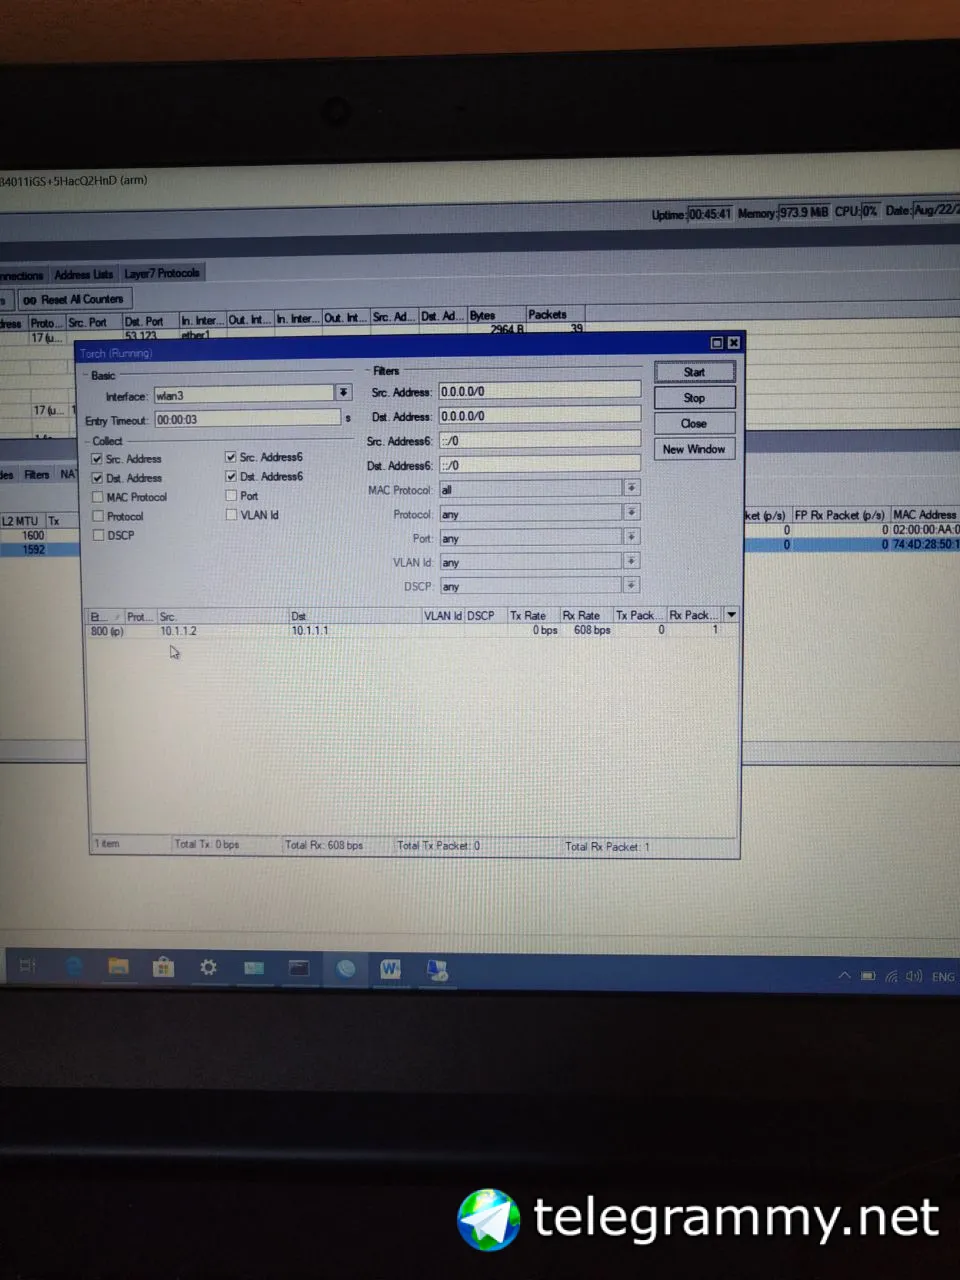 .
Куда ещё глянуть,прошу подсказать.
Хотя, странная картина выходит. Часть приложений работает, в частности пишу в нашу группу, а часть приложений, напр speedtest нет
В не гостевой сети этого не происходит, пакеты ходят.
Хочу добавить
В гостевой сети пинги не идут на ружу, но при это vpn устанавливается и при vpn подключении пинги наружу идут.
 Dmitry
Эхх... Может уже хватит гадать и пора выложить правила fw ? И схему?
Innokentiy
ну со схемой каждый дурак сможет, а вы так догадайтесь
.
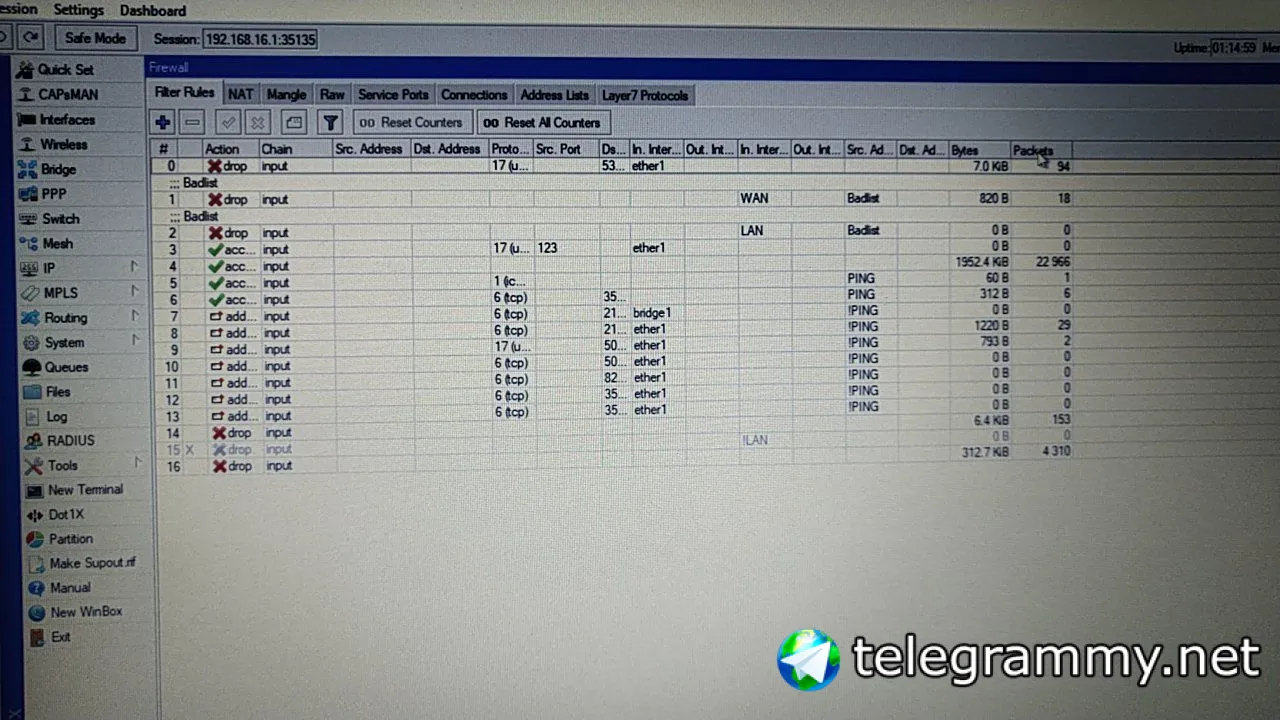 Dmitry
Ip firewall export
Dmitry
А не этот ваш winbox :)
.
Прошу подсказать, как сделать экспорт.
Да.Winbox мой
Dmitry
Открыть терминал в winbox, набрать команду, которую я написал
.
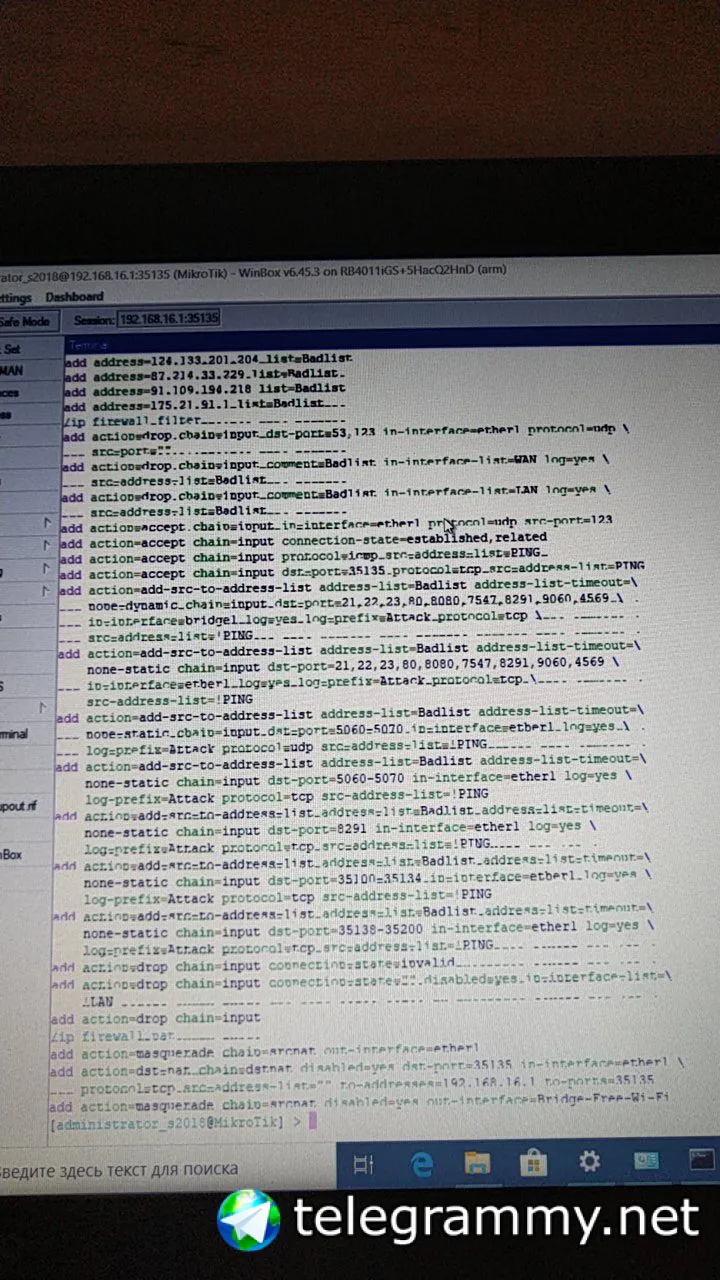 .
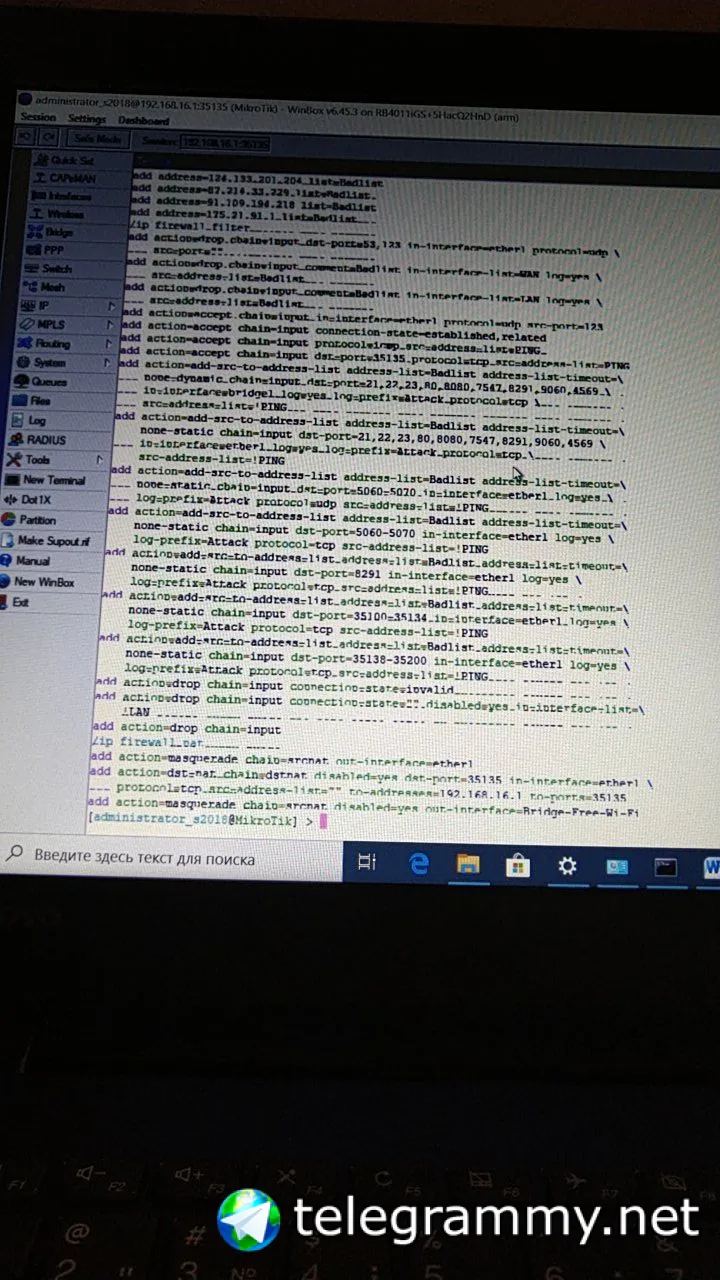 .
Может у файл прикрепить?
Innokentiy
скопируйте, выложите на pastebin, сюда ссылку
 Maxim
А если дропать только на wan проблема не уходит?
.
Ну вот сразу видно, что это copy/paste откуда-то, так ?
Раньше настраивал по инструкции один роутер,второй, работает до сих пор. Третий не работает.
Maxim
Днсом кто в сети является?
Maxim
Сначала сам роутер локальной сети, потом dns провайдера
Так он закрыт первым и последним правилом
Maxim
У клиентов днса нет)
Maxim
Вру, первым не закрыт, но оно не нужно
Maxim
Сделай input udp 53 accept from lan accept
.
Так он закрыт первым и последним правилом
Закрывается последним правило. Выключал все, и дошел до последнего правила. Затык в последнем правиле, он и рубит гостевую сеть
Maxim
А первое не нужно потому что есть последнее)
Maxim
Да и маскарад в сторону вайфая выглядит странно
Dmitry
А первое не нужно потому что есть последнее)
Первое - custom chain input_dst-port53, где в нее jump я так и не понял