Добрый день! Прошу помощи.
ПК в сети работают по проводу и WI-FI, настройки получают по dhcp
RB4011 с WI-FI
Прошивка 6.45.3
После вкл на бридже reply- only все отваливается, и пинги к RB4011 тоже не идут
Остаётся только подключения на WINBOX, благо которое не закрыл.
Выкл reply-only работает, включаешь, все отваливается
Прошу помочь.
а галочка стоит add arp for leases?
 Nickolay


 Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.46beta34 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-646beta34-testing-08-22-2
 Vitaliy
А подскажите, какая производительность у hAP lite?
Странно себя ведёт - при нагрузке порядка 30 мегабит CPU уходит в 100% load (причём если грузить wifi -> nat -> интернет, то уже на 30 ему совсем плохо, в обратную сторону может и 40 вытянуть).
Подключение по DHCP, настроен NAT, клиенты подключены по WiFi.
Единственное - работает больше года (или даже полутора), конфиг с тех времён особо и не обновлялся, а вот версия самая последняя.
Это точно не DNS атака, DNS закрыты, да и по профайлингу dns ест менее 1%.
 Moneron 🇷🇺
Фасттрек включите
Vitaliy
Фасттрек включите
Включен и даже показывает, что через него основной трафик летит.
Он может в проц упираться на этих самых 30-40 мегабитах с hw offload или это явно косяк с конфигами?
 Dmitry
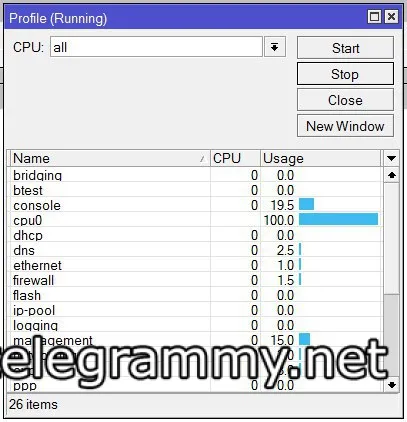
/tool profile
 Vitaliy
причём terminal в winbox открывается уже пару минут и никак не откроется.
Dmitry
хммм ... не все видно, но как бы отъедающий console + management в районе 35%
Vitaliy
что самое странное - клиент уже перестал качать, а уже больше минуты нагрузка те же самые 100% CPU 😩
Vitaliy
хммм ... не все видно, но как бы отъедающий console + management в районе 35%
это он мне такое про winbox пишет.
Dmitry
полностью вывод покажите
Dmitry
закройте winbox - зацепитесь по ssh
Vitaliy
вот полный вывод. тут вообще странно:
Vitaliy
spi и supout.rif жрут проц, никто не знает, что это за звери?
Dmitry
где полный вывод ? мой совет - прошить в long-term, обновить загрузчик, сбросится в blank - перенастроить маршрутизатор, опираясь на старый конфиг и внимательно вычитывая changelog на предмет изменений функционала, который используется в вашем конфиге.
Dmitry
supout.rif - генерируется при нештатных ситуациях с маршрутизатором
spi - serial interface, но на hap-lite его нет, если конечно не модем в него воткнут
Vitaliy
где полный вывод ? мой совет - прошить в long-term, обновить загрузчик, сбросится в blank - перенастроить маршрутизатор, опираясь на старый конфиг и внимательно вычитывая changelog на предмет изменений функционала, который используется в вашем конфиге.
он завис окончательно, перезагружал по питанию.
сейчас полный вывод уже нет смысла делать?
после перезагрузки без нагрузки он себя чувствует хорошо.
сейчас попробую в long term перешить.
да, спасибо, попробую пересоздать конфиг с нуля с моими настройками.
модема в нём нет, у него вообще нет USB интерфейса.
 Myname_vladimir
c переходом на 6.45.3 не у кого проблем с l2tp+ipsec не прибавилось? у меня один почему пакеты инвалиды получаются
 Nikita
Myname_vladimir
один прод перевел с 6.45.2 на 3 на 6.45.2 норм все, на 3 хрень...настройки соответсвенно одинаковые
Дм
у меня проблема
Дм
только gre c ipsec
Дм
на одном норм, а на другом sip голос теряется
Дм
до этого работало, я переделал немного ipsec
Дм
и обновил микротики
 Alex
Привет. Объясните плиз такую вещь. CapsMan, datapath, local forwarding. Отключаем, прописываем бридж. Между CapsMan и AP будет создан инкапсулирующий туннель. Что это за волшебный туннель такой?
Александр
Подскажите, кто настраивал CAPsMAN, там можно отдельно для каждой точки настроить мощность?
Alex
Подскажите, кто настраивал CAPsMAN, там можно отдельно для каждой точки настроить мощность?
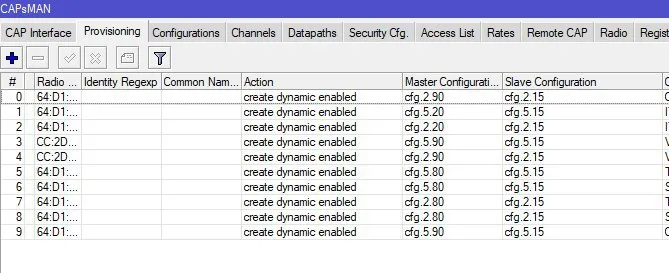
Можно.. Provisioning мак своей точки и другую конфу ей
Александр
то есть, вручную
Александр
ок, спасибо
Александр
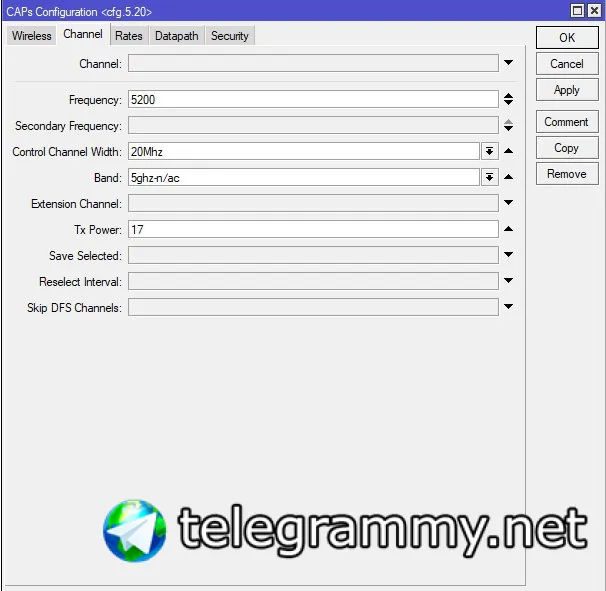
стоп.. а нде там мощность выбирать?
Александр
там все равно ссылка идет на ssid
 Александр
это configuration, где указывается масса настроек вместе, и это все для всех точек. Мне нужно чтобы ссид был один, а некоторые точки снизить по мощности
 😷Драничек
Нет. Вы можете ко всем точкам одну конфу провижить, можете на каждую точку свою. В этом и смысл капсмана
Александр
ну вот мне нужно, чтобы 40 точек работали с 2мя ssid, но все разные по мощности
Александр
мне, что 40 конфигураций создавать, с одним и дем же ssid?
😷Драничек
 😷Драничек
Используйте вкладку Channels. В нужный конфигурациях выберете уже законфигуриную мощность
Александр
То есть, если у меня 40 точек, по 3 ssid, и на каждую точку нужна разная мощность.. то мне нужно создать 120 конфигураций?
Александр
что-то я туплю под вечер
😷Драничек
У вас прям все 120 SSID будут разной мощности?
Александр
второй вопрос.. VLAN Mode в вкладке Configuration->Datapath и просто Datapath - одно и то же?
Александр
Ну не прям 120 ssid разной мощности, но в разных vlan, а точки хотелось бы настроить, для каждого помещения отдельно, чтобы не ровномерно работали
😷Драничек
Да
Александр
второй вопрос.. VLAN Mode в вкладке Configuration->Datapath и просто Datapath - одно и то же?
В приоритете, я как понимаю Configuration->datapath?
😷Драничек
ИМХО, чем такое городить, достаточно отбивку по сигналу ставить. Чтобы при минимальном сигнале точка отбивала MAC и клиент цеплялся к другой
Александр
Точки оказались гораздо мощнее чем я думал
Александр
Но принцип понял
😷Драничек
Так установите им одинаковую мощность в пределах разумного
😷Драничек
Ибо крутить до предела мощность не нужно
😷Драничек
Ну не прям 120 ssid разной мощности, но в разных vlan, а точки хотелось бы настроить, для каждого помещения отдельно, чтобы не ровномерно работали
Клиент все равно будет до последнего держаться за слабый сигнал. Если прям хотите "бесшовность", делайте в Access list отбивку по сигналу
 Petr
Коллеги, добрый вечер.
Не подключается к pptp серверу на микротике из-за файрвола
/ip firewall filter
add action=accept chain=input comment=accept_established,related,untracked connection-state=established,related,untracked
add action=drop chain=input comment=drop_invalid connection-state=invalid
add action=accept chain=input comment=accept_icmp protocol=icmp
add action=accept chain=input comment=accept_to_winbox dst-port=8291 protocol=tcp src-address-list=NOCLIST
add action=accept chain=input comment=accept_to_pptp dst-port=1723 protocol=tcp src-address-list=NOCLIST
add action=drop chain=input comment=drop_all
Это default файрвол с дырками под winbox и pptp
Правило есть, но не работает, режется drop ными правилами.
В тоже время winbox работает.
😷Драничек
В логи же пишет каким правилом режется
Petr
Вторым: add action=drop chain=input comment=drop_invalid connection-state=invalid
Petr
Если его выключить, то последним add action=drop chain=input comment=drop_all
Александр
да-да.. мне важно было понять
😷Драничек
Вторым: add action=drop chain=input comment=drop_invalid connection-state=invalid
/ip firewall service-port export а тут оно включено?
Petr
Спасибо, было отключено!
Petr
Заработало!
 Raul
То есть, если у меня 40 точек, по 3 ssid, и на каждую точку нужна разная мощность.. то мне нужно создать 120 конфигураций?
Не нужно будет делать все вручную. Делайте сколько нужно конфигураций, создаёте 3 конфигурации, например vlan100, vlan200, vlan300. Создаёте provision указываете эти конфигурации, vlan100 master, vlan100 и 200 slave, и делаете mode=create enable. После этого у вас создаться по 3 интерфейса для каждого радио модуля. И для каждого master интерфейса можно будет указать мощность ручками, их будет по количеству радио модулей.
Через access list не лучшая идея рубить клиентов( так говорят сами MikroTik)
😷Драничек
А как их лучше рубить? Я других вариантов не знаю
Raul
А как их лучше рубить? Я других вариантов не знаю
Есть ещё один, но очень специфичный способ, и нужен только когда точки стоят в одном помещении. На каждую точку будет подключено одинаковое количество клиентов
load-balancing-group (string; Default: )
Tags the interface to the load balancing group. For a client to connect to interface in this group, the interface should have the same number of already connected clients as all other interfaces in the group or smaller. Useful in setups where ranges of CAPs mostly overlap
😷Драничек
Спасибо. Но такое мне не подхит. Цель - взять ноутбук и дойти до производства, по складам и т.д., чтобы в это время 1С не оборвалась.
CTpaHHoe
c переходом на 6.45.3 не у кого проблем с l2tp+ipsec не прибавилось? у меня один почему пакеты инвалиды получаются
были проблемы с gre. решилось созданием в Raw правила notrack для gre. попробуй, может с IPsec тоже поможет
Raul
А как их лучше рубить? Я других вариантов не знаю
А через access list почему не лучшая идея. Например будем убивать всех, у кого меньше -75. До того как такое выключили ноутбук на -80 работал, а теперь не сможет подключиться. Но все зависит от конкретной ситуации. Если точек много стоит, и они перекрывают друг друга, то это наверное единственный способ, если клиент держится до последнего.
CTpaHHoe
Я tcp established подкручиваю до двух часов, кто-то до 15 минут.
спасибо, уменьшил до двух часов. теперь понаблюдаю, как повлияет на регистрацию телефонов
Moneron 🇷🇺
Телефоны обычно по удп регистрируются
Cumberbatch
были проблемы с gre. решилось созданием в Raw правила notrack для gre. попробуй, может с IPsec тоже поможет
Gre теперь попадает в инвалиды. Нужно выше ставить accept явно.
CTpaHHoe
Телефоны обычно по удп регистрируются
а что с ними можно сделать? соединение с АТС висит, а регистрации нет. АТС по туннелю доступна. весьма помогло прописать black hole с большим весом для маршрута к АТС.
Moneron 🇷🇺
Ну и оставьте блэкхол. Самый действенный способ
Александр
Не нужно будет делать все вручную. Делайте сколько нужно конфигураций, создаёте 3 конфигурации, например vlan100, vlan200, vlan300. Создаёте provision указываете эти конфигурации, vlan100 master, vlan100 и 200 slave, и делаете mode=create enable. После этого у вас создаться по 3 интерфейса для каждого радио модуля. И для каждого master интерфейса можно будет указать мощность ручками, их будет по количеству радио модулей.
Через access list не лучшая идея рубить клиентов( так говорят сами MikroTik)
Да... вчера внимательней почитал вики, так и сделал. А переключение сделаю аксесс листом, тоже не вижу альтернатив. Клиентов не много, а точек много.
 MR.MD
/rules@GroupButler_bot
 Group Butler
/rules@GroupButler_bot
Соблюдай простые правила, и всё будет хорошо.
1) Не используй обсценную лексику. Никак. Ни явно, ни завуалированно. Карается баном.
2) Старайся писать одну мысль одним сообщением. Не флуди по два-три слова.
3) Не оффтопь. Здесь это не приветствуется.
4) Не спорь с администрацией.
5) Размещение объявлений/вакансий ТОЛЬКО через согласование с администрацией группы. Иначе – read only на 14 суток.
В целях защиты от спама, ссылки и пересланные сообщения от новых пользователей автоматически удаляются. Ограничение действует первые сутки.
Artemy
Клиент все равно будет до последнего держаться за слабый сигнал. Если прям хотите "бесшовность", делайте в Access list отбивку по сигналу
это от драйверов клиента зависит и их настроек. если у вас винда, курите в сторону параметра roaming agressiveness. Обычно замечательно все переключается. Акцесс-листами отбивать - плохая идея, кривой клиент будет долбиться в точку непрерывно, угадайте, на какой скорости в это время будет работать точка?)
😷Драничек
это от драйверов клиента зависит и их настроек. если у вас винда, курите в сторону параметра roaming agressiveness. Обычно замечательно все переключается. Акцесс-листами отбивать - плохая идея, кривой клиент будет долбиться в точку непрерывно, угадайте, на какой скорости в это время будет работать точка?)
Клиенты самые разные, от телефона до ТСД
Moneron 🇷🇺
это от драйверов клиента зависит и их настроек. если у вас винда, курите в сторону параметра roaming agressiveness. Обычно замечательно все переключается. Акцесс-листами отбивать - плохая идея, кривой клиент будет долбиться в точку непрерывно, угадайте, на какой скорости в это время будет работать точка?)
С каждым клиентом – на своей скорости. Просто медленные клиенты занимают больше эфирного времени.
Artemy
То есть, если у меня 40 точек, по 3 ssid, и на каждую точку нужна разная мощность.. то мне нужно создать 120 конфигураций?
делайте статические интерфейсы и указывайте в каждом любой параметр персонально для каждой точки, для статических интерфейсов даже провижн рисовать не надо.