 Nikita


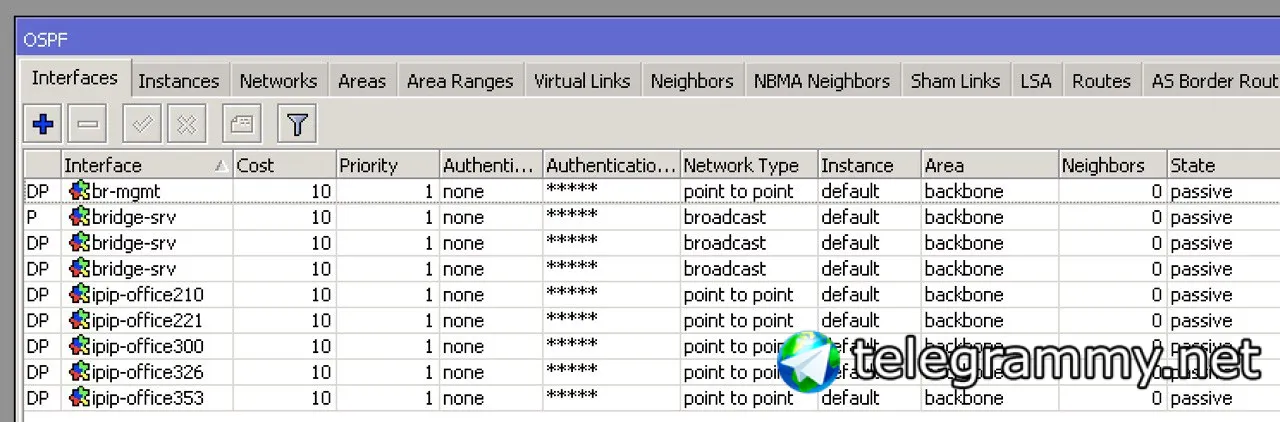
все интерфейсы в статусе пассив
 Cumberbatch
Надеялся что есть какой-то нюанс который позволяет не гонять весь траф туда-сюда в одном сегменте 😁
На клиентах пропишите маршрут нужный. Руками или через dhcp
Nikita
я добавлял all и задавал пассив + ставил point-to-point. Все интерфейсы динамические
Nikita
 Nikolai
Господа, подскажите, почему может ospf routes может не наполняться? Есть 2 тестовых девайса(R1(главный роутер) и R2). Сосетство установлено, routes таблица наполнена. Но если на R2 с эмитировать падение аплинка, то на R2 neighbors растет state changes, LSA наполнилось а в routes есть только подсеть самой ospf. То етсь соседство вроде устанавливается но не полное. На обоих firewall filter и nat выключены полностью.
Если роутера только два и линк через ethernet, измените в свойствах интерфейса "broadcast" на "point-to-point". Это избавит от проблем выбора dr/bdr
Neoll
Если роутера только два и линк через ethernet, измените в свойствах интерфейса "broadcast" на "point-to-point". Это избавит от проблем выбора dr/bdr
уже пробую, пока тесты проходят на ура. Спасибо!
Nikita
 Nikita
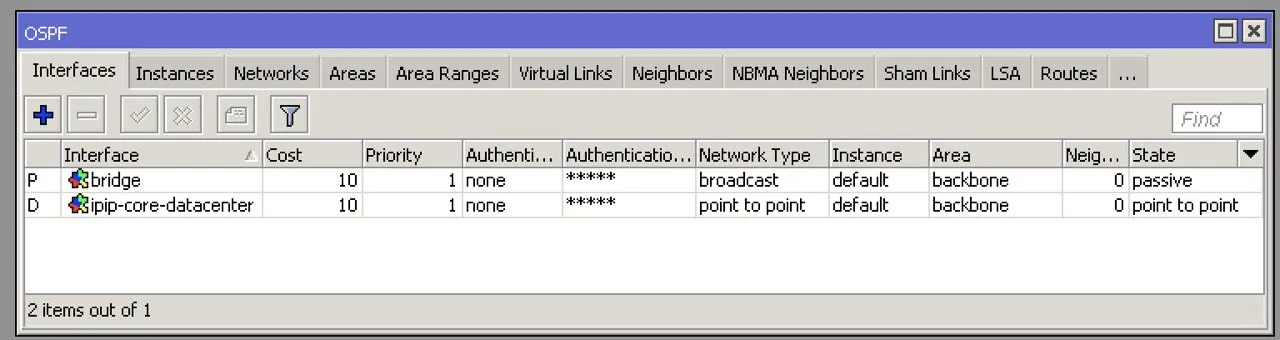
хм, сделал статическую запись - появился сосед
Cumberbatch
Nikita
чо они все пассивными стали? откуда берется дефолтное значение?
Cumberbatch
Вообще в дефолте последних версий добавили all с пассивом
Cumberbatch
Но эта запись видно
Nikita
all я удалил )
Nikita
пфф
Nikita
перевел все интерфейсы на статику
Nikita
а почему пассивный интерфейс не видит соседей? Я так понимаю он все видит, но никому не отвечает.. не?
Cumberbatch
а почему пассивный интерфейс не видит соседей? Я так понимаю он все видит, но никому не отвечает.. не?
if enabled, do not send or receive OSPF traffic on this interface
Сергей
всем привет, подскажите, capsman режет скорость почти в два раза, это нормально?)
 Innokentiy
наблюдал такое на 4011 в 5ггц
Innokentiy
не подебил
Сергей
причем local forwarding не помогает
Сергей
режет с 80 до 40-30
Evgeny
И IPsec с 300 до 3)))
Сергей
ну т.е. это нормально?)
Innokentiy
не, серьезно. с локальным конфигом цепляется на 300 мегабит, с капсманом на 150 (и то в бета прошивке)
Cumberbatch
у меня все гуд цепляется. если что пишите
Nikolai
не, серьезно. с локальным конфигом цепляется на 300 мегабит, с капсманом на 150 (и то в бета прошивке)
Проверяйте весь отдаваемый с капсмана конфиг. Есть ли что-то оставили undefined / по-умолчанию, что в локальном конфиге явно на точке прописывали. Особенно по физике - band, frequency, rts/cts csma/ca, tx-power.
Также убедитесь, что при работе с CapsMan в бридже интерфейс не добавляется дважды (wlan1 и CapN)
 Артем
экспрес вопрос
при попытке загрузки прошивки выдает ошибку
Couldn't perform action - not permitted (9)
Nikolai
прав нет у пользователя
vsl
не, серьезно. с локальным конфигом цепляется на 300 мегабит, с капсманом на 150 (и то в бета прошивке)
Как найдете, отпишитесь. Аналогичные проблемы, но я нуб, разобраться не смог почему
Innokentiy
Как найдете, отпишитесь. Аналогичные проблемы, но я нуб, разобраться не смог почему
отписываюсь: 2.4 работает норм, 5ггц я тупо выключил
Innokentiy
но я тоже нуб
Tymur
но я тоже нуб
Ну если так, наверное, мы все тут нубы 😂 А по сути вопроса - это на последних прошивках? А то я внимания не обращал на скорости уже давно, завтра как клиентов набежит днём потестирую на hap ac2 и hap lite ac
Innokentiy
да, причем на последней стабильной было совсем грустно - 54 мегабита, на последней тестовой 150
Innokentiy
это именно 5ггц и именно 4011
Tymur
Я точно могу сказать что пару недель назад с ноутбука по 5Ггц на hap lite тащило 1903 для Windows на реальной скорости ~110Мбит - значит канальная была не меньше 150. Там longterm 6.43.13
Tymur
Завтра поцепляюсь сам и посмотрю за клиентами
Tymur
Но конфиги для capsman на chr давно были созданы
 Raul
Я точно могу сказать что пару недель назад с ноутбука по 5Ггц на hap lite тащило 1903 для Windows на реальной скорости ~110Мбит - значит канальная была не меньше 150. Там longterm 6.43.13
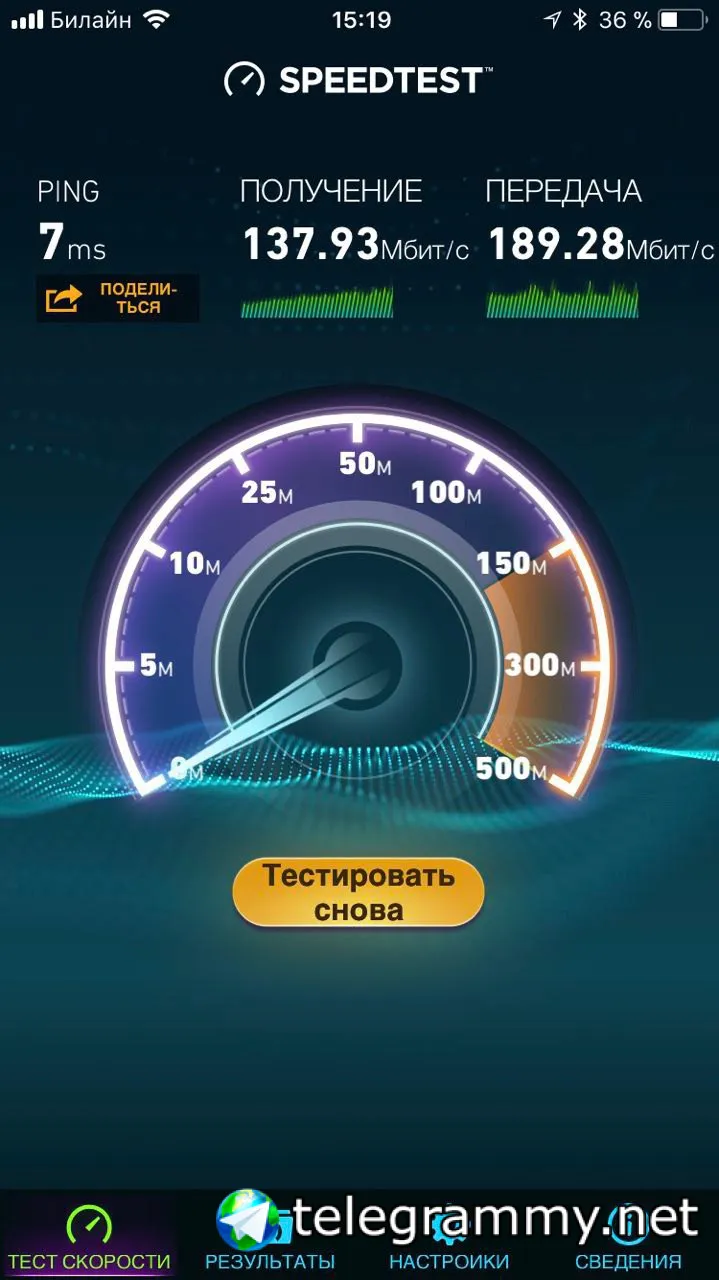
На hap ac lite порты 100Мб/с. Если только бондинг сделать. Я года два назад для эксперимента объеденял два порта в бондинг и тестил с помощью спид теста 5 на hap ac lite.
Raul
 Cumberbatch
 Tymur
На hap ac lite порты 100Мб/с. Если только бондинг сделать. Я года два назад для эксперимента объеденял два порта в бондинг и тестил с помощью спид теста 5 на hap ac lite.
Нет, бондинга нигде нет и вы напомнили мне почему все новые точки у нас hap ac2 - именно ради гигабита. У того кабинета значит ac2. Завтра могу, если не забуду, и канальные скорости показать и замеры iperf прогнать
Tymur
И там, кстати, к ним ещё poe инжекторы сразу забыл гигабитные, пришлось позже доставать
 Moneron 🇷🇺
Вольтаж не указан. Может в нем ответ?
Это оптический кабель, вряд ли по стеклу можно гонять электричество.
Moneron 🇷🇺
Есть тут кто профи по ospf? С чего начать отладку когда 0 соседей на интерфейсе?
Фаервол. Посмотри 89 протокол в прероуте
Moneron 🇷🇺
я добавлял all и задавал пассив + ставил point-to-point. Все интерфейсы динамические
ну так вот и причина. Интерфейсы с соседями нужно теперь добавить вручную и снять passive
Moneron 🇷🇺
экспрес вопрос
при попытке загрузки прошивки выдает ошибку
Couldn't perform action - not permitted (9)
У пользователя отсутствует политика policy
Moneron 🇷🇺
 asd
А есть такое что nbma ospf немного дольше получает маршруты , нежели broadcast ?
Или это только у меня так
Cumberbatch
А есть такое что nbma ospf немного дольше получает маршруты , нежели broadcast ?
Или это только у меня так
приорити с одно стороны 1 с других 0
asd
но если один приоритетный линк отвалился то он также быстро переключает на резервный.
asd
Короче на мощных радиомостах broadcast включил , пока проблем нет а на слабых nbma
 Roman
Короче на мощных радиомостах broadcast включил , пока проблем нет а на слабых nbma
Эфир не засоряется из-за броадкаста?
Cumberbatch
Короче на мощных радиомостах broadcast включил , пока проблем нет а на слабых nbma
я на wireless не ставлю nmba. опытным путем пришел к тому что если есть ap-bridge и station то вполне можно priority на ap-bridge ставить - 1, а на station - 0.
asd
я на wireless не ставлю nmba. опытным путем пришел к тому что если есть ap-bridge и station то вполне можно priority на ap-bridge ставить - 1, а на station - 0.
ага , тоже так хочу но есть у меня одна круговая там 4 роутера обмениваются ospf ом там пока nbma. Вот хочу переделать в каждую сторону по радиомосту. Что бы зимой пить горячий кофе в -45
asd
а так очень помогло , ушел от одного бродкаст домена
Cumberbatch
Cumberbatch
я чет не рискнул так затестить линк слабый 36 мбит
Одна проблема с моей схемой. Нельзя одновременно перегружать и ap и station. В 2-х из 10 может не подняться ospf. Сбрасываю регистрацию на ap и все гуд. Но с nmba процент примерно такой же был не установления соседства
asd
Одна проблема с моей схемой. Нельзя одновременно перегружать и ap и station. В 2-х из 10 может не подняться ospf. Сбрасываю регистрацию на ap и все гуд. Но с nmba процент примерно такой же был не установления соседства
понял , у меня тоже было что падал ospf на одном роутере. Но это из за слабого линка иногда смотрю на клиенте tx трафик падает до 9 мбит
asd
точнее не трафик а пропускная способность
Null
Just finished my IKE2 lab tests to connect MikroTik router as an IKE2 client to my free public IKE2 demo lab, that is available as a part of my MUM Malaysia presentation.
MikroTik RouterOS ike2 client setup instructions
1. Upgrade Router OS to version 6.45.1
2. Get your client certificate .p12 bundle by submitting form https://forms.gle/nZTDK2wex5nneqo6A
3. Upload and install your client certificate+key .p12 bundle (example c02@vpn.ike2.xyz)
4. Rename cert_export_c02@vpn.ike2.xyz.p12_1 to ca.ike2.xyz
5. Rename cert_export_c02@vpn.ike2.xyz.p12_0 to c02@vpn.ike2.xyz
6. Upload and install cert_export_vpn.ike2.xyz.crt certificate (download from t.me/tropicalengineer post) NO PASSWORD
7. Rename cert_export_vpn.ike2.xyz.crt_0 to vpn.ike2.xyz
8. Apply the RouterOS vpn.ike2.xyz-client.lab.rsc script that is published below
9. Try to ping /tool ping 192.168.88.1 src-address=192.168.188.1
10. Try to ping /tool ping 8.8.8.8 src-address=192.168.188.1
Feel free to contact me directly via telegram @tarikin
Posting from:
🇮🇩 Indonesia, Bali, Canggu, Finns beach club
Null
Null
Nikita
@moneron @nickolostsoul @dfggdg5wg @kpcp85
 Антон Курьянов
thx
Nikita
трафик в инет полетел через туннель?