Простите пожалуйста за немного оффтопный вопрос. Кто-то покупал мачту под sxt или же lhg? Поделитесь опытом, какую именно мачту в загородный дом брать лучше, сколько стоит. А то впервые с такой задачей столкнулся
Подойдет любая труба :)
 Nickolay


 vsl
Подойдет любая труба :)
Да так всегда и было в основном, а сейчас набрал в интернете, оказывается специализированных много телескопических, не знаю насколько надёжны они. Выше леса все равно, видимо, не задрать. Пытаюсь понять, можно ли как-то более менее снизу все прикрепить, а потом тупо поднимать вверх, раздвигая и ещё для поиска сигнала опять же снизу крутить эту красоту, устал карлсоном по крышам
Вдруг какие-то удобные есть и все ими уже давно пользуются, а я не знаю
vsl
Cumberbatch
Да так всегда и было в основном, а сейчас набрал в интернете, оказывается специализированных много телескопических, не знаю насколько надёжны они. Выше леса все равно, видимо, не задрать. Пытаюсь понять, можно ли как-то более менее снизу все прикрепить, а потом тупо поднимать вверх, раздвигая и ещё для поиска сигнала опять же снизу крутить эту красоту, устал карлсоном по крышам
Вдруг какие-то удобные есть и все ими уже давно пользуются, а я не знаю
Вышку закажите. Она 17-22 метров. Проверьте как будет ловить. Потом думать нужно
vsl
Вышку закажите. Она 17-22 метров. Проверьте как будет ловить. Потом думать нужно
Где заказать и какую?
vsl
С машиной что ли?
vsl
Аа понял
 Nikita
Кто там просил IKE2 site-to-site? Я зъделяль 🙂
 Илья
Nikita
я буду подсказывать, опираясь на свой демо конфиг, а ты уж сам конвертируй под свой
 Moneron 🇷🇺
Anonymous
@MAleksey81 будет жить. Поприветствуем!
Nikita
Выливай в канал
Завтра скину на канал кусок кода для подключения микротика к моей публичной ике2 демо-лабе
 asd
Всем привет подскажите , есть 2 провода между роутерами , один на 9 этаже второй на первом. Что бы их задействовать оба эту нужно bonding использовать?
asd
Точно, аналог ether channel это.
Cumberbatch
Всем привет подскажите , есть 2 провода между роутерами , один на 9 этаже второй на первом. Что бы их задействовать оба эту нужно bonding использовать?
Что бы их использовать оба нужно их дотянуть до одной точки.
asd
Что бы их использовать оба нужно их дотянуть до одной точки.
Получается идут оба кабеля параллельно , один повредился, протянули другой.
Anonymous
Artem будет жить. Поприветствуем!
Anonymous
@jay_si_court будет жить. Поприветствуем!
Anonymous
Oleg O будет жить. Поприветствуем!
 Psix
@tarikin а есть возможность сделать запрос пароля при подключении клиента vpn по твоей схеме?
 Андрей
Psix
Пароля?
Есть такая необходимость, 1 клиент обслуживается приходящим бухом 1 раз в неделю. Остальное время доступа в vpn быть не должно. А сейчас доступ по сертификату, т.е. постоянный
 Innokentiy
тогда нужен не site2site
Innokentiy
Кто там просил IKE2 site-to-site? Я зъделяль 🙂
Innokentiy
нужна какая-то другая схема?
Psix
Изначальная, client to site
Cumberbatch
Nikita
Есть такая необходимость, 1 клиент обслуживается приходящим бухом 1 раз в неделю. Остальное время доступа в vpn быть не должно. А сейчас доступ по сертификату, т.е. постоянный
Я вообще не понял вопроса. Чем сертификат не подходит? Причем тут бухгалтер раз в неделю? Хочешь лимитировать по времени возможность подключения к впн серверу в строго ограниченное время? Для этого есть файрволл.
Nikita
Заблокировать вручную доступ клиента по конкретному сертификату - отключить соответствующий ipsec identity. Угнанные или утратившие актуальность сертификаты отзываются.
Anonymous
@Neoll будет жить. Поприветствуем!
Neoll
Господа, подскажите, почему может ospf routes может не наполняться? Есть 2 тестовых девайса(R1(главный роутер) и R2). Сосетство установлено, routes таблица наполнена. Но если на R2 с эмитировать падение аплинка, то на R2 neighbors растет state changes, LSA наполнилось а в routes есть только подсеть самой ospf. То етсь соседство вроде устанавливается но не полное. На обоих firewall filter и nat выключены полностью.
 Сергей
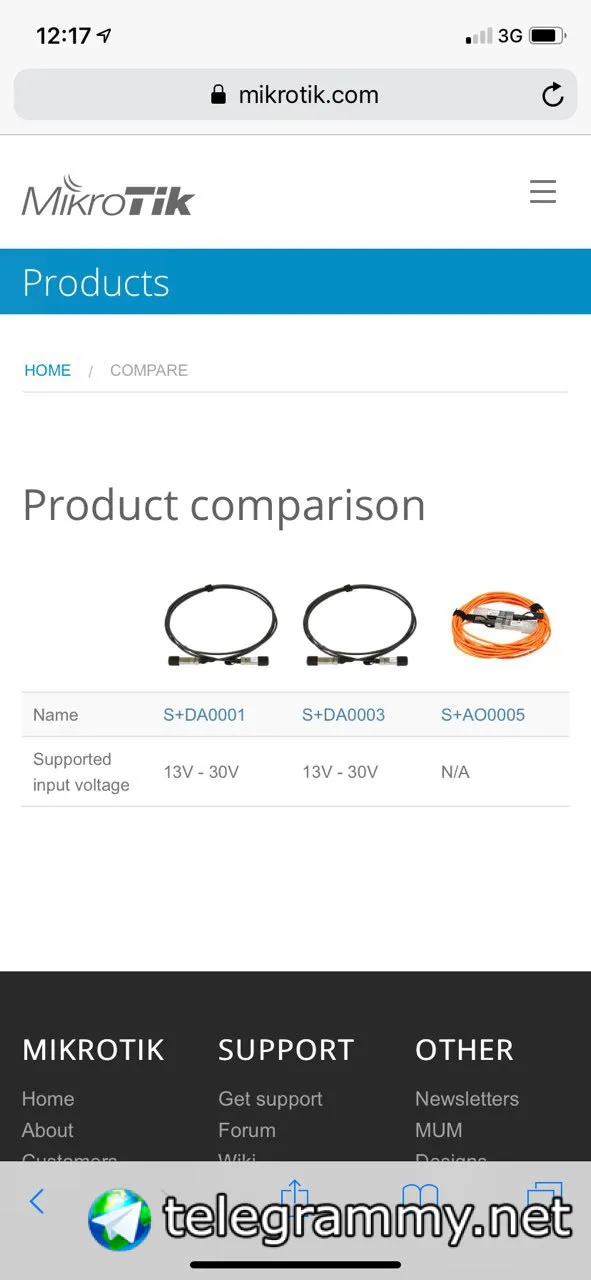
коллеги, кто юзает intel x710 и микротик ? не поджигается линк на "оранжевом" кабеле, на старом "черном" все ok
х710 вставлен в esxi 6.0. микроты ccr1009 и crs328. между микротами линк ok.
Cumberbatch
Господа, подскажите, почему может ospf routes может не наполняться? Есть 2 тестовых девайса(R1(главный роутер) и R2). Сосетство установлено, routes таблица наполнена. Но если на R2 с эмитировать падение аплинка, то на R2 neighbors растет state changes, LSA наполнилось а в routes есть только подсеть самой ospf. То етсь соседство вроде устанавливается но не полное. На обоих firewall filter и nat выключены полностью.
На р2 networks что прописано? Какие сети не добавляются в таблицу routes?
Cumberbatch
Neoll
На р2 networks что прописано? Какие сети не добавляются в таблицу routes?
на r2 серый адрес /32 на бридж loopback, /30 соединяющая вланом R1 и R2, и локальная подсеть для dhcp. А сети должны добавляться все с R1. R1 должен быть ядром сети которому все сооющают свои сети. А R2 должны анонсить свои статические сети и принимать от R1 маршруты
Neoll
"Все должны знать обо всех"
Сергей
Оранжевый не 2-х парный? 😄
оранжевый это новый модный dac S+AO0005
чорний это старый S+DA0001
Cumberbatch
на r2 серый адрес /32 на бридж loopback, /30 соединяющая вланом R1 и R2, и локальная подсеть для dhcp. А сети должны добавляться все с R1. R1 должен быть ядром сети которому все сооющают свои сети. А R2 должны анонсить свои статические сети и принимать от R1 маршруты
На р1 в networks что прописано?
Что redistribution включено на р1 и р2?
 DaySandBox
Message from Neoll deleted. Reason: new user and external link (?)
DaySandBox
Message from Neoll deleted. Reason: new user and external link (?)
 Сергей
иии ?
Cumberbatch
На р1 в networks что прописано?
Что redistribution включено на р1 и р2?
@Neoll :
на R1 прописаны много сетей, в данном случае тут влан до тестового стенда. /30 на вланах не более. /routing ospf instance print Flags: X - disabled, * - default 0 * name="default" router-id=10.200.0.21 distribute-default=never redistribute-connected=as-type-1 redistribute-static=as-type-1 redistribute-rip=no redistribute-bgp=no redistribute-other-ospf=no metric-default=1 metric-connected=20 metric-static=20 metric-rip=20 metric-bgp=auto metric-other-ospf=auto in-filter=ospf-in out-filter=ospf-out
Сергей
ответ надеюсь найти в супорте
Psix
Сертификат на флешку. Флешка с собой. Не?
Полностью подошло бы, но как это сделать? Без установки сертификата не подключается. Устанавливать-удалять каждый раз?
 Сергей
Подскажите как l2tp поднять только с определенного интерфейса (есть 2wan и l2tp ) надо 1й туннель поднимать только с 1 wan, а 2й только со второго.
Сергей
На данный момент в файерволе драпаю пакеты, с 1wan на 2 ip l2tp сервера и со 2 го на 1 ip. Работает, но думаю можно красивее.
Cumberbatch
На данный момент в файерволе драпаю пакеты, с 1wan на 2 ip l2tp сервера и со 2 го на 1 ip. Работает, но думаю можно красивее.
Либо route прописать до первого l2tp server через gw wan1 а до второго через gw wan2
Сергей
Action какой?
Cumberbatch
Сергей
Либо route прописать до первого l2tp server через gw wan1 а до второго через gw wan2
А если wan1 отпадёт например?
Сергей
Маршрут стухнет тоже
Cumberbatch
Сделайте ещё по одному маршруту с метрикой 2 наоборот
Nikita
Есть тут кто профи по ospf? С чего начать отладку когда 0 соседей на интерфейсе?
Nikita
Что-то нажала и все пропало (с)
asd
Есть тут кто профи по ospf? С чего начать отладку когда 0 соседей на интерфейсе?
а в lsa есть что нить ?
 Diana
 Maxim
Теоретический вопрос: есть шлюз 1.1 и есть шлюз 1.2
1.1 у всех основной, на нем есть маршрут до сети 2.0 через 1.2. Вопрос - будет ли идти весь трафик до 2.0 через 1.1 или только служебный будет проходить, а клиенты сразу через 1.2 будут идти?
Cumberbatch
Есть тут кто профи по ospf? С чего начать отладку когда 0 соседей на интерфейсе?
Firewall. Networks. Ip, если порт в бридже, должен быть на бридже
Cumberbatch
asd
Кстати заметил приложение mikrotik на ios не показывает ages в lsa ospf
asd
Те клиенты у которых шлюз 1.2 будут через него и идти до 2.0 а те что за 1.1 будут через 1.2
Cumberbatch
Теоретический вопрос: есть шлюз 1.1 и есть шлюз 1.2
1.1 у всех основной, на нем есть маршрут до сети 2.0 через 1.2. Вопрос - будет ли идти весь трафик до 2.0 через 1.1 или только служебный будет проходить, а клиенты сразу через 1.2 будут идти?
Клиенты пойдут сначала на 1.1 а потом на 1.2. Узел не знает что будет на след хопе
Maxim
Клиенты пойдут сначала на 1.1 а потом на 1.2. Узел не знает что будет на след хопе
Надеялся что есть какой-то нюанс который позволяет не гонять весь траф туда-сюда в одном сегменте 😁