 Vlad


Всем привет
Vlad
выпустили новый релиз программы
Vlad
MupsBox v1.1.51 (14 июня 2019г.)
Версия БД обновлена до 1.11 (после запуска программы необходимо обновить версию БД )
Обновлены все службы (Для обновления необходимо остановить службы и перезаписать их в папку MupsBox)
Модуль Devices добавлены -
Фильтрация роутеров по группам
Фильтрация роутеров по ключевым словам, ип адресам и т.д.
Возможность выгрузить отфильтрованный или весь список устройств в Exel файл.
Заходить на устройство из программы через winbox или ssh (Необходимо в папку с программой поместить утилиты winbox и putty)
Возможность активировать или деактивировать устройство.
Configurator – добавлен модуль VPN lite
Модуль Backup — теперь можно бэкапить на локальные папки на сервере (Роутеры за NAT).
Модуль Backup — появилось возможность делать экспорт файл по пути (Export Path)
Модуль Backup – добавлен модуль Diff (пока в ручном режиме)
Модуль Syslog добавлена возможность удаления содержимого
Все пароли хранятся в зашифрованном виде
Vlad
Прога для работы с микротиками
Vlad
Юзайте на здоровье ))
 Nikita
Прога для работы с микротиками
Которая шифрует пароли ключами, которые не известны ни одному товарищу майору :) Но это не точно
Vlad
Которая шифрует пароли ключами, которые не известны ни одному товарищу майору :) Но это не точно
Никита выкинь комп и все сетевые устройства, а то вдруг какой то товарищь майор знает ключи для расшифровки твоих паролей ))
Nikita
 Maksim
Завтра тут будет. Только тут. В группу рус не буду, там не поймут :)
что-то слова расходятся с действительностью)
 Геннадий
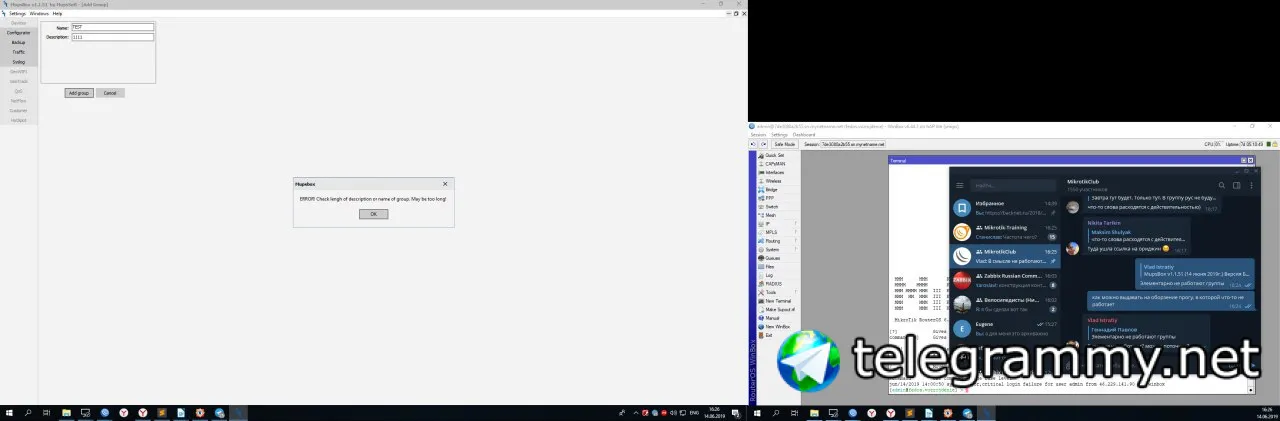
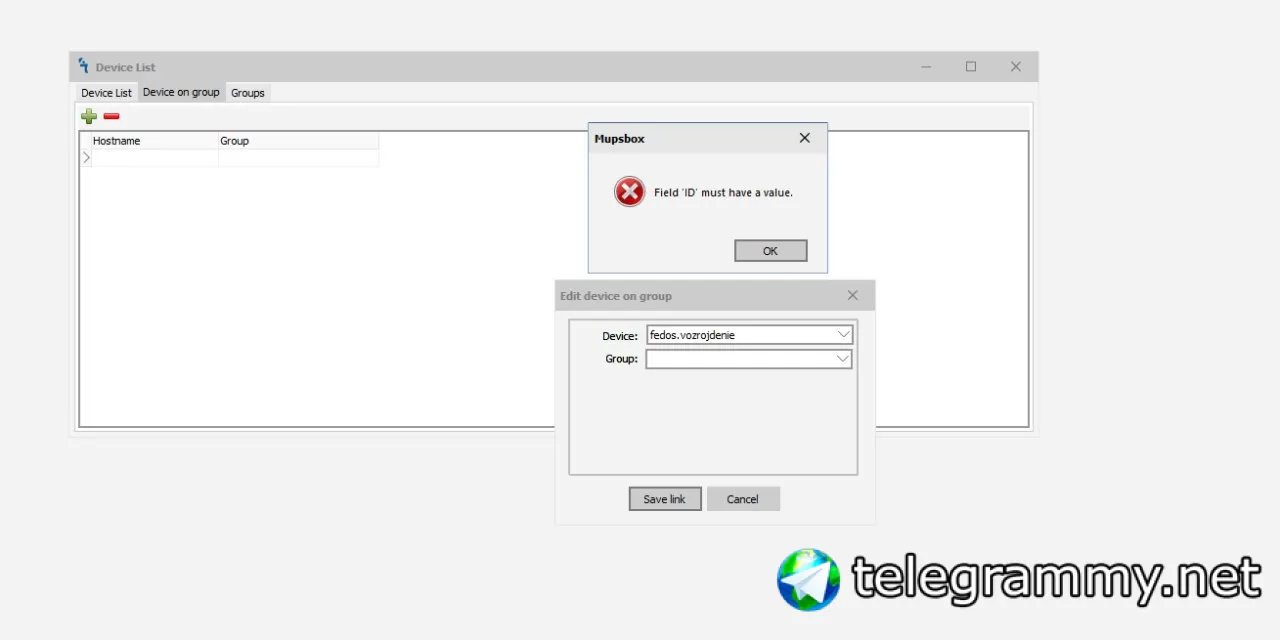
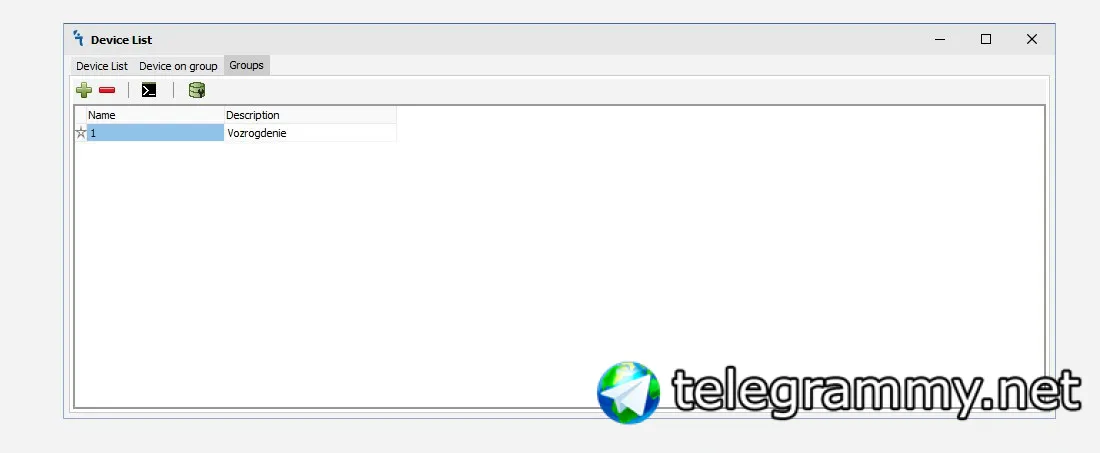
как можно выдавать на оборзение прогу, в которой что-то не работает
Геннадий
 Геннадий
 Геннадий
 Геннадий
при этом группа "есть"
Vlad
А версия БД какая?
Геннадий
скачанная с сайта
Геннадий
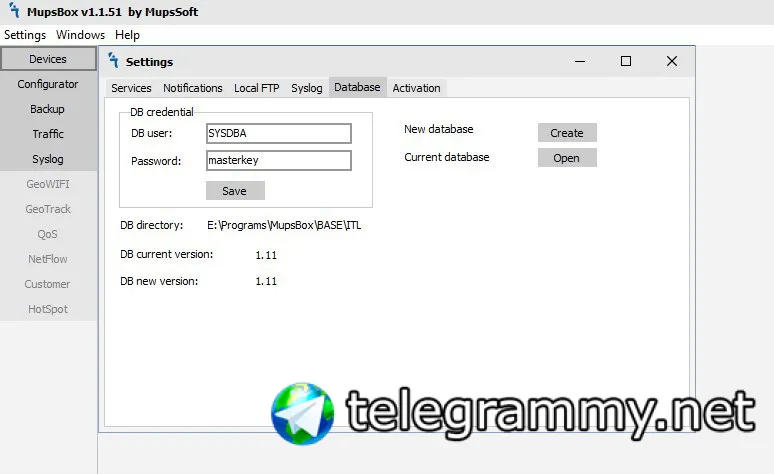 Vlad
проверил все работает
Геннадий
у вас да, но у клиента нет
Геннадий
это значит что не работает
Vlad
БД с нуля или уже существовала?
Геннадий
без разницы, работает ли у вас, у вас может стоять огромный набор всего, что потребуется.
клиенту не предоставлена информация о том, что надо, что бы работало.
Геннадий
толко что поставил
Геннадий
вот прямо только что, увидя вашу прогу
Геннадий
с вашего сайта
Геннадий
с нуля, под правами админа
Vlad
по инструкции делали все?
Vlad
с нуля все проверил работает
Vlad
какая система?
Геннадий
10 про
Геннадий
путти даже не увидела в корне программы
 asd
Всем привет , скажите плиз сколько примерно будет стоить лицензия 5ггц моста длиной 10 км?
Vlad
sxt lite 5 *2
 Alex
Скорее всего, человек интересуется, сколько будет стоить легализовать частоту в диапазоне 5Ггц
asd
Vlad
около 60 тыров
Vlad
разово но может и больше
 Nickolay
Ссылки запрещены, потому дублирую сюда
Presentation slides <MikroTik IPSec ike2 VPN server: Easy and clear step-by-step guide> from MUM Malaysia 2019 are available to download from this original post
Posting from:
🇲🇾 Malaysia, Kuala Lumpur city center
Никита, огромное спасибо! Нереально большой труд, видно что очень тщательно готовился и много времени потрачено, настолько все подробно изложено!
Nikita
Никита, огромное спасибо! Нереально большой труд, видно что очень тщательно готовился и много времени потрачено, настолько все подробно изложено!
Вся презенташка запилена на Пхукете с видом на море и девочек в бикини 😝
Nickolay
Вся презенташка запилена на Пхукете с видом на море и девочек в бикини 😝
Я бы не смог себя замотивировать в данной обстановке :)))
Nikita
Я бы не смог себя замотивировать в данной обстановке :)))
у меня уже обратно белый цвет кожи :))))
 Ilya
Ссылки запрещены, потому дублирую сюда
Presentation slides <MikroTik IPSec ike2 VPN server: Easy and clear step-by-step guide> from MUM Malaysia 2019 are available to download from this original post
Posting from:
🇲🇾 Malaysia, Kuala Lumpur city center
Никита, спасибо за труд! Ждал пдфку, уже даже лабу на Еве подготовил, хочу перевести прод на ике2)
Nikita
Никита, спасибо за труд! Ждал пдфку, уже даже лабу на Еве подготовил, хочу перевести прод на ике2)
Респект за лаб работы в Еве ) Профессиональный подход!
Ilya
Так удобно же)
 Stas
Ребята в дом идет один кабель от провайдера по pppoe, можно ли ретранслировать провайдерский ip на 2 устройства?
Vlad
Ребята в дом идет один кабель от провайдера по pppoe, можно ли ретранслировать провайдерский ip на 2 устройства?
Опишите задачу, не понятно что вы хотите получить? Это как можно ли присвоить один и тот же адрес на два дома
Stas
Опишите задачу, не понятно что вы хотите получить? Это как можно ли присвоить один и тот же адрес на два дома
да, или пробросить микротиком этот адрес другому роутеру, при этом сам с него выходил в инет
Vlad
да, или пробросить микротиком этот адрес другому роутеру, при этом сам с него выходил в инет
)) пропишите один и тот же ип адрес в сети на 2 компах и посмотрите результат это будет ответ на ваш вопрос4
Stas
)) пропишите один и тот же ип адрес в сети на 2 компах и посмотрите результат это будет ответ на ваш вопрос4
эх... печалька. А если ippoe, pppoe выделят провайдеры, то одним проводом могу запитать 2 устройства?
Vlad
эх... печалька. А если ippoe, pppoe выделят провайдеры, то одним проводом могу запитать 2 устройства?
Обратитесь к провайдеру сначала ))
Stas
)) пропишите один и тот же ип адрес в сети на 2 компах и посмотрите результат это будет ответ на ваш вопрос4
а еще, можно ли 2 микротиками rb952 замутить кластер с ьалансировкой нагрузки?
 Yakov
да, или пробросить микротиком этот адрес другому роутеру, при этом сам с него выходил в инет
второй роутер не нужен, нужен свитч и нат на первом роутере
Nickolay
да, или пробросить микротиком этот адрес другому роутеру, при этом сам с него выходил в инет
Так поместить один за второй роутер, первый получит адрес от провайдера и через него будет в интернет попадать второй роутер :)
Stas
Так поместить один за второй роутер, первый получит адрес от провайдера и через него будет в интернет попадать второй роутер :)
но тогда серый айпи, и фишки роутера пропадут😭
Stas
а нсчет кластеров в виде 2 роутеров с функцией балансировки нагрузки?
Nickolay
Ходите через первый роутер, у вас только один адрес
Геннадий
на микротике есть свой халявный ddns
Геннадий
с указанием времени обновления
Stas
на микротике есть свой халявный ddns
а динамический айпи принимает? А имя дднс переминовать монно?
Геннадий
динамический понимает, он для этого и сделан
Yakov
а динамический айпи принимает? А имя дднс переминовать монно?
да, нет, но можно завести в своем домене алиас
Геннадий
имя не надо переименовывать, его надо через chname прибивать к домену
Nikita
Опа, у меня уже третье место в рейтинге консультантов РФ микротик ^_^
https://mikrotik.com/consultants/europe/russia
 Yuriy
Я за впн
VPN хорошо, но не всегда применим. И не всякий VPN. Например, при доступе с мобильных операторов очень часто не проходит ни pptp, ни l2tp. ПРи этом "голый" RDP работает норм. Также бывает, что нужно настроить доступ с мобильных устройств, например, с планшетов. Настраивать vpn клиента на планшете с каким-нибудь несвежим андроидом - то ещё удовольствие.
Также при включении vpn если не накладывать дополнительных ограничений vpn клиент получает доступ во всю сеть, а это "несекьюрно".
Еще - при наличии vpn происходит двойное шифрование - сначала RDP шифруется средствами клиента и сервера, затем он еще раз шифруется VPN-тоннелем. Это суперсекьюрно, но явно излишне, и вносит пусть и небольшие, но задержки в работу приложений через RDP.
Для решения этих проблем я для своих инсталляций применяю технологию ping knocking. Суть - во все правила dst-nat добавляем на вкладке Advanced - Src. Address List с именем, например, allow_ip.
Пишем правила:
/ip firewall filter
add action=accept chain=input comment="defconf: accept established,related,untracked" connection-state=established,related,untracked protocol=!icmp
add action=jump chain=input in-interface=pppoe-out1 jump-target=KnockKnock protocol=icmp
add action=add-src-to-address-list address-list=list1 address-list-timeout=10s chain=KnockKnock log=yes packet-size=328
add action=add-src-to-address-list address-list=list2 address-list-timeout=10s chain=KnockKnock log=yes packet-size=728 src-address-list=list1
add action=add-src-to-address-list address-list=allow_ip address-list-timeout=3h chain=KnockKnock log=yes packet-size=528 src-address-list=list2
add action=accept chain=input dst-port=8291 in-interface=pppoe-out1 protocol=tcp src-address-list=allow_ip
Последнее правило - как пример открытия управления микротиком по винбокс только для адрес листа allow_ip. Если у вас открыто еще что-то - для защиты кнокингом в соответствующие разрешающие правила также нужно добавить src-address-list=allow_ip.
Первое правило - из дефолтного файерола, к нему надо добавить protocol=!icmp, иначе технология не работает (угадайте, почему :).
Далее идут три правила, создающие отдельную цепочку KnockKnock и анализирующие приходящие пинги на длину пакета. Если приходит пакет длиной 328, затем в течение 10 сек - 728, затем в течение 10 сек - 528 - сорс адрес такого "стучащего" добавляется в адрес лист allow_ip на 3 часа. Время можно указть своё. Длины пакетов - также свои. Подобрать такую последовательность практически нереально, т.к. никакой информации об открытии порта хакер не получает, пока не подберет все три размера, и каждые 10 ссек надо начинать сначала. Ну и - в логе роутера будут видны попытки. Легитимному же пользователю достаточно дать вот такой cmd файл:
ping mikrotik_wan_ip_or_dns_name -n 1 -l 300
ping mikrotik_wan_ip_or_dns_name -n 1 -l 700
ping mikrotik_wan_ip_or_dns_name -n 1 -l 500
Обратите внимание, что размер пакета в cmd файле меньше на 28 байт - размер заголовка ip. Комбинации ставьте свои, не ставьте целые сотни, иначе будет легко подобрать. Для мобильный устройств андроид есть бесплатная программа Knock on Ports, в ней все настраивается интуитивно просто.
Таким образом получаем роутер, закрытый ото всего мира, и пускающий к себе и в проброс портов dst-nat только после "стука". Можно изменять доступ меняя комбинацию портов и рассылая действующим пользователям новый cmd / комбинацию для Knock on Ports.
Недостаток - в отличие от vpn при наличии нарушителя, имеющего доступ к каналу связи, размеры пакетов высвечиваются элементарно wireshark'ом.
Пользуйтесь для повышения защищенности своих роутеров.
Yuriy
а если на пальцах по чайничьи? 😁 хотя б че гуглить то, rdp же на одном порту работает если все пробросить как клиент поймет на который переходить
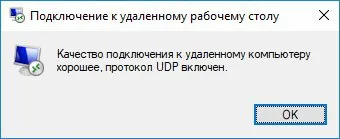
RDP работает на одном порту, но использует два протокола tcp и udp. Без udp он работает, но чуть хуже - больше время отклика. Поэтому помимо "проброса портов" tcp рекомендуется также прописывать парное ему такое же правило для udp. Виндовый клиент при этом определяет наличие проброса автоматически и пишет:
Yuriy
 Yuriy
внешний будет 3390 а в правилах ната на 3389
Из практики - лучше не использовать порты, близкие к 3389. По сети рущет огромное количество сканеров в поисках открытых rdp и последующим перебором паролей. Также не рекомендуется ставить порты типа 13389, 23389 и т.д. - раньше это защищало от сканирования, т.к. сканировали только порты поблизости от 3389. Теперь же сразу сканируют и 13389 и 23389, т.к. такой проброс визуально удобен и им пользуется большое количество людей.
В сл раз я расскажу как за 5 минут сделать небольшую ids/ips систему средствами только микротика, на коленке и за 5 минут, без использования скриптов. :)
Yuriy
Да , но когда стучится с мобильного оператора , то на вашем ИП ещё 1000 устройств, из которых заражено бутфлрсами 10-15%. И надеется на файл ту бан ещё надо от перебора
В общем, согласен, поэтому см. предыдущее сообщение. На практике же - надо чтобы из этих 1000 устройств кто-то набрел за это время (3 часа, и можно уменьшить - от этого установленное по RDP соединение не разорвется, только новое не поднимется), и отсканил порт, и начал и успешно завершил перебор... Маловероятно.