 Обсессивно беспечное начало основополагающих раздумий


Что именно ок?
 Геннадий
 Обсессивно беспечное начало основополагающих раздумий
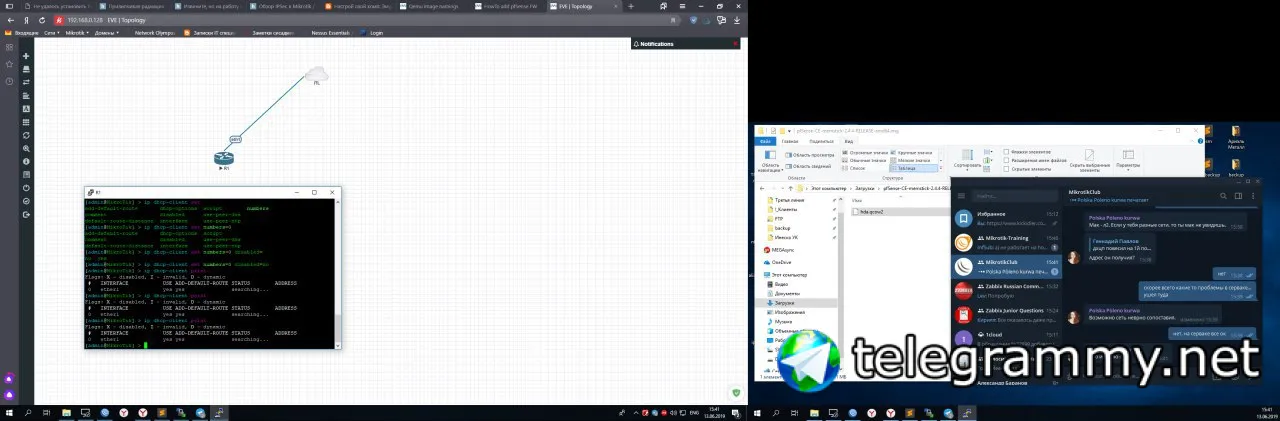
На еве прописан адрес на интерфейсе, допустим, пнет9, машине внутри выдавана и подключена сеть клауд9.
Пропиши на этой машине адрес из подсети пнет9, проверь доступность евы.
Обсессивно беспечное начало основополагающих раздумий
Anonymous
Кажется имел с этим дело уже, раньше как-то по другому называлось ?
Обсессивно беспечное начало основополагающих раздумий
Геннадий
ева видна мной по ip адресу, сетевуха одна, доступ у евы в мою сетьс есть
 Andrey
ева видна мной по ip адресу, сетевуха одна, доступ у евы в мою сетьс есть
https://zotovp.wordpress.com/2018/08/05/eve-ng-nat-to-outside-of-lab-eve-ng-nat-%D0%B2-%D1%81%D0%B5%D1%82%D0%B8-%D0%B2%D0%BD%D0%B5-lab/
Andrey
посмотри настройки сетевых адаптеров
Геннадий
спс, пойду читать
Обсессивно беспечное начало основополагающих раздумий
ева видна мной по ip адресу, сетевуха одна, доступ у евы в мою сетьс есть
Ладно, я умываю руки.
 Albert
Всем привет. Кто знает, можно ли на dhcp микрота настроить так, что бы он передавал ptr записи на dns контроллера домена?
Albert
а-записи вроде как передает
 Dmitry
Всем привет. Кто знает, можно ли на dhcp микрота настроить так, что бы он передавал ptr записи на dns контроллера домена?
нет, это настраивается на клиенте
 Danil
Вопрос:
Есть 3011 и 3 НРЕ свича подключенные к микроту транком из 2х портов. Свичи соединены между собой так же транками.
Как правильно завести второй транк с последнего свича в цепочке обратно в микротик для отказоустойчивости, чтобы оно работало без петель.
В транке есть несколько ВЛАНов
Danil
читал на вики что СТП/РСТП не работает нормально с вланами
Tymur
читал на вики что СТП/РСТП не работает нормально с вланами
Не та вики наверное была, для VLAN нужен MRSTP и недавно его таки завезли. Вот стабильность работы всё никак не дойду проверить
https://wiki.mikrotik.com/wiki/Manual:Spanning_Tree_Protocol#Multiple_Spanning_Tree_Protocol
Danil
У меня на транке есть нетегированый трафик (влан 1) и ещё несколько влан интерфейсов. Кажды подключен в свой бридж на роутере.
Получается на всех бриджах включать МРСТП?
 Evgeny
Поидее RSTP нормально работает между транковыми портами (если свитчи шлют BPDU в нетегированном виде). Но если где-то есть пересечения VLAN-ов, то возможны петли внутри VLAN-ов, тогда нужен MSTP. Его 3011 вроде только программно умеет
 Nikita
 Nikita
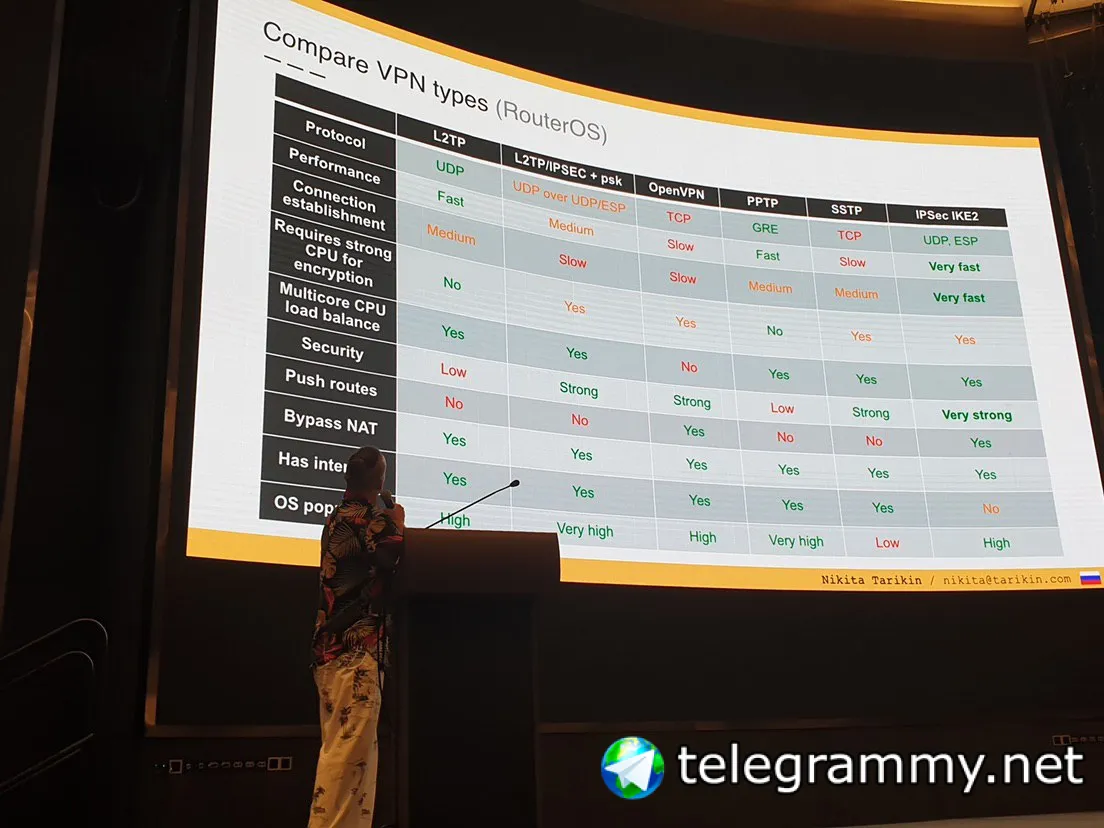 Nikita
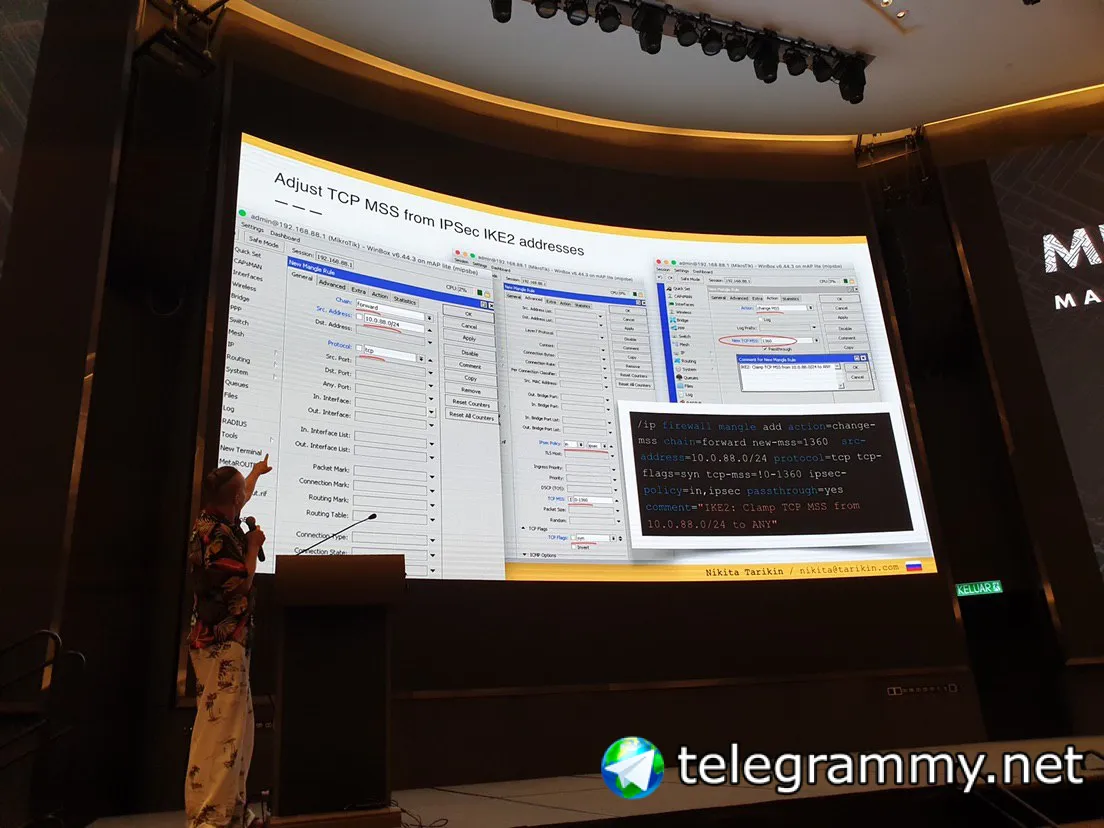 Nikita
 asd
 Yakov
на сайте мума они когда появятся?
Dmitry
Вопрос:
Есть 3011 и 3 НРЕ свича подключенные к микроту транком из 2х портов. Свичи соединены между собой так же транками.
Как правильно завести второй транк с последнего свича в цепочке обратно в микротик для отказоустойчивости, чтобы оно работало без петель.
В транке есть несколько ВЛАНов
Включить rstp, обеспечить одинаковую конфигурацию всех транковых портов. И все будет нормально. Mstp/pvst - в такой конфигурации не нужен.
Nikita
на сайте мума они когда появятся?
Как только нарежут и зальют видео, мне придёт письмо, я залью
 Nickolay
Как только нарежут и зальют видео, мне придёт письмо, я залью
Эххх, обидно, долго ждать :(((
Nikita
Эххх, обидно, долго ждать :(((
Завтра тут будет. Только тут. В группу рус не буду, там не поймут :)
Nickolay
Завтра тут будет. Только тут. В группу рус не буду, там не поймут :)
Только пдф или и видео?
Nikita
 Nikita
 Nikita
 Nikita
 Nikita
 Nikita
 Danil
Включить rstp, обеспечить одинаковую конфигурацию всех транковых портов. И все будет нормально. Mstp/pvst - в такой конфигурации не нужен.
Буду пробовать. В прошлый раз при включенном по умолчанию на бриджах стп сеть падала сразу
Nickolay
Буду пробовать. В прошлый раз при включенном по умолчанию на бриджах стп сеть падала сразу
Рстп отрабатывает отлично на транковых портах, делал на реальном железе лабу на столе, с двумя crs326 и одним ццр1009.
Nikita
Только пдф или и видео?
Видео есть пока в общей трансляции, пусть сами нарезают. Я выложу только свою PDF презентацию
 jabb3rd
https://kirils.org/slides/2019-06-13_campaigns_public.pdf
jabb3rd
Презентация Кирилла Соловьева на тему безопасности RouterOS
jabb3rd
Это не MUM, но, думаю, будет кому-то полезно.
 Сергей
Завтра тут будет. Только тут. В группу рус не буду, там не поймут :)
щас немного обидно было (
Nikita
щас немного обидно было (
Наверное не только у меня одного сложилось ощущение, что там слишком много кухонных админов и «настройщиков 1с и видеонаблюдения». Года 2 назад там было почище в общем:)
Nikita
Профессиональных quickset инженеров со своим особым мнением
jabb3rd
Профессиональных quickset инженеров со своим особым мнением
😂👍 надо будет запомнить формулировку
 Moneron 🇷🇺
Ближе к теме, ребят. Мы здесь не для того, чтобы обсуждать кого-то. Никит, завтра кинь в личку материал, оформлю пост в канале, кину сюда ссылку.
Anonymous
Доброе утро, прокинули до точки оптику, на том конце поставили медяк, в микрот воткнули sfp (порт sfp+), принудительно забили скорость до 100Mbps, линк есть но данные не идут, Rx по нулям, что может быть ? Выкинуть sfp и воткнуть медяк, или где-то есть шаманство....
Moneron 🇷🇺
Какой сфп? 100М или 1,25G?
Anonymous
100
Moneron 🇷🇺
100
100base lx работают только на девайсах с комбо-портами. В обычных sfp они не взлетят, там только 1,25G
Tymur
Вот да, sfp+ порт и 100М как-то, мне кажется, для микротиков не пойдёт
Tymur
Там сто даже не во всех простых sfp работают, а в sfp+...
Anonymous
да там точка 300+ метров (1 комп), ну а микрот какой есть такой есть :D, спасибо буду подрядчикам моск мучать...
Tymur
 Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.45beta62 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-645beta62-testing-06-14
Alexander
Всем привет. Подскажите, купил 2 шт. GrooveA 52 ac, а там интерфейс только 5 Ггц., в спецификации там написано, что 2,4 есть. Может его как-то включать нужно?
Moneron 🇷🇺
Moneron 🇷🇺
Alexander
Всё понял. 1 карта и канал на выбор)))
 Dmitrii
- winbox: added "System/SwOS" menu for all dual-boot devices
Dmitrii
- lte: added passthrough interface subnet selection
Dmitrii
прямо праздник
Dmitrii
коллеги, а кто пробросы DST-NAT использует - страдаете от невозможности указать hostname в качестве to_addresses?
Меня раздражает необходимость прибивать ip серверов гвоздями к хостам, а при переезде на разные ноды Hyper-v кластера они еще и маки меняют, что сопряжено с проблемами.
 Nikolai
коллеги, а кто пробросы DST-NAT использует - страдаете от невозможности указать hostname в качестве to_addresses?
Меня раздражает необходимость прибивать ip серверов гвоздями к хостам, а при переезде на разные ноды Hyper-v кластера они еще и маки меняют, что сопряжено с проблемами.
ARP живет 30 секунд. Если IP нода сохраняяет, проблем особых быть не должно.
Dmitrii
Не сохраняет, потому что у нее меняется мак, и она получает новый. Либо прибивать адрес к ноде, либо в правилах менять каждый раз
Nikolai
Не сохраняет, потому что у нее меняется мак, и она получает новый. Либо прибивать адрес к ноде, либо в правилах менять каждый раз
На серверах обычно держат static IP. На то они и серверы.
Раздавать серверам адреса по dhcp, это от лукавого.
Dmitrii
На серверах обычно держат static IP. На то они и серверы.
Раздавать серверам адреса по dhcp, это от лукавого.
Статика не масштабируется, у меня много мелких сервисов проброшено на разные хосты в DMZ
Nikolai
Это издержки содержания парка серверов. Те же базовые серверы dhcp, dns, ad требуют фиксированных IP.
Dhcp это не для серверных систем.
Cumberbatch
Статика не масштабируется, у меня много мелких сервисов проброшено на разные хосты в DMZ
Разводите через одну железку на которой на разных портах висят соответствие разных адресов хостов
Геннадий
Было бы здорово, что бы ВСЕ места , где указывается адрес, можно было указать адрес
Cumberbatch
Геннадий
Нет, в части из них он резолвит и прибивается ип