 Cumberbatch

 Cumberbatch
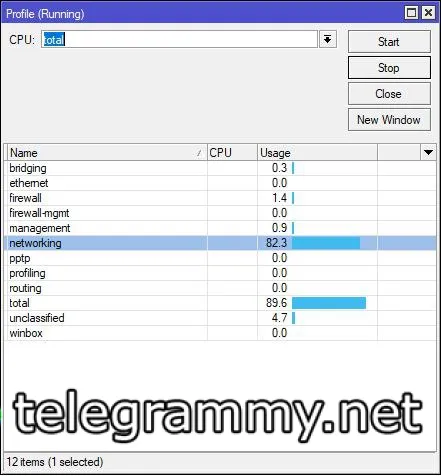
http://joxi.ru/GrqBJBNi46JxPm - подскажите кто тут виноват в чем? 100% загрузки роутера (:
Закройте окно интерфейсы. Иногда открытое окно интерфейсы в винбокс приводило к нагрузке 100%
 Vlad
 Цукерберг
Закройте окно интерфейсы. Иногда открытое окно интерфейсы в винбокс приводило к нагрузке 100%
Попробую и это, но Вин ночью офф всегда :(
 Дмитрий
подскажите а кто кроме OpenVPN еще умеет пушить маршруты применительно к микроту ?
 Dmitry
подскажите а кто кроме OpenVPN еще умеет пушить маршруты применительно к микроту ?
IKEv2 но не всем и не всегда
Дмитрий
больше нет вариантов?
Dmitry
больше нет вариантов?
Их больше нет, потому что они не предусмотрены другими VPN-протоколами, а не потому что их не умеет MT
Дмитрий
ок, думаю вдруг чего не знаю, и кто то все таки умеет ...
Дмитрий
какие варианты решения ? только статика со стороны клиента ?
Dmitry
какие варианты решения ? только статика со стороны клиента ?
неоднократно тут обсуждалось, зависит в большей степени от клиента - есть куча презентаций с MUM (Р. Козлов и Чудин, например)
Дмитрий
с каким ключем погуглить ?
Dmitry
там не только про IKEv2
Дмитрий
псб, посмотрю
Cumberbatch
с каким ключем погуглить ?
Вообще я тоже l2tp сегменты (которые кроме rip2 ничего не умеют) вводил в ospf через redistribution rip
 Mikrotik new version checker
🔥 [testing] New version has been released!
Version: 6.45beta50 (testing)
#mikrotik #routeros #update #packages #checker #testing #new
https://telegra.ph/Changelog-645beta50-testing-05-21
 Дмитрий Тютык
А есть вариант btest client организовать на сторонней платформе? Интересует *nix и win
Дмитрий Тютык
Без chr
 Moneron 🇷🇺
Погуглите btest.exe, раньше был на сайте, потом выпилили. Но лучше юзайте iperf
Дмитрий Тютык
На стороне клиента не всегда есть где iperf развернуть. Тут есть надобность указать что в скорости ОПСОС виноват, либо конечное оборудование. На ОПСОС у меня МТ смотрит, а вот конечка разная
Александр
Предлагаю закончить. Александр все настроит потом отпишет.
Так, пока отпуска и майские праздники, в общем я разрбрался, но не совсем понял почему так:
Напомню ситауацию IPSec+IPIP между двумя микротиками, после того как начинаю пинговать с одного микротика(скажем "А"), соединение поднимаются, и пакеты начинают бегать. Бегают в течении часа-двух, затем туннель умирает, и с микротика "B", я не могу достучаться до микротика "А". И снова по кругу(Пинг с "А", соединение поднимается на пару часов и умирает)
Александр
Проблема была в том что умирало соединение по протоколу "ip-encap"
Александр
После того как добавил его в цепочку input стороны "А", все заработало
Александр
Может показаться глупым вопрос, но может кто объяснить почему так. Под вечер, уже сам не могу сообразить
Александр
На стороне "Б" в input я "ip-encap" не прописывал.
Cumberbatch
На стороне "Б" в input я "ip-encap" не прописывал.
Правила сравните с двух сторон. Внимательно. И будет все понятно.
 Руслан
доброй ночи кто скажет реально ли с одного порта организовать recive а с другого трансмит на микротике?
Александр
Правила сравните с двух сторон. Внимательно. И будет все понятно.
Перепроверил, но и настраивал все на основе default config
Cumberbatch
Перепроверил, но и настраивал все на основе default config
У вас на втором точно было не дефолт. Мутно было
Александр
на втором я сбросил на дефолт и добавил совсем чуть чуть своего
Александр
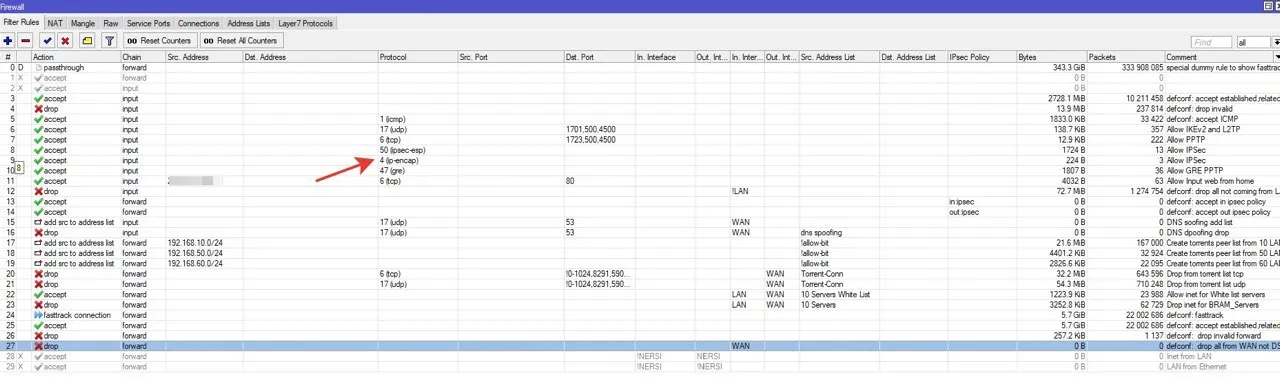 Александр
вот скрин правил второго(сторона «А»), стрелкой отметил, после добавления какого правила все заработало. Но на втором этого правила нет
Александр
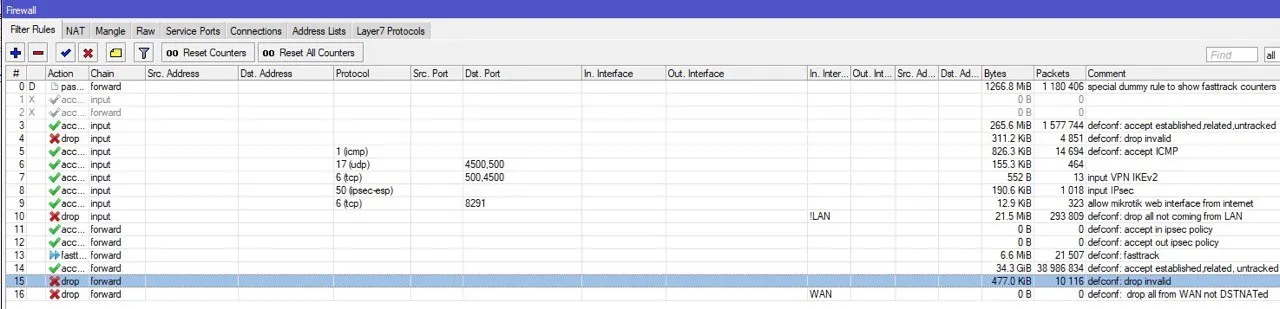 Александр
вот другой(сторона «B»)
Александр
Меня смущает то что счетчики правил где разрешены политики ipsec, стоят по нулям
Cumberbatch
Меня смущает то что счетчики правил где разрешены политики ipsec, стоят по нулям
Вы картинки показываете. По ним мало что сказать можно.
/ip firewall exp сделаете на pastebin для обеих железок.
Александр
Сторона «B», которая по истечению времени не может достучаться: https://pastebin.com/m7z9qnb8
Александр
Сторона «А», пинг, с которой пробуждает IPSec https://pastebin.com/h3TiYUgb
Александр
Заработало, когда на стороне «А», добавил «add action=accept chain=input comment="Allow IPSec" protocol=ipencap», но я не понимаю почему, заработало
Cumberbatch
Александр
сторона «А»
Александр
https://pastebin.com/EubXdA0E
Александр
Сторона «B» https://pastebin.com/vHYhYeCu
Cumberbatch
посмотрим завтра
Александр
ок
Moneron 🇷🇺
Dmitry
ок
Имхо, у вас нормально не работал keep-alive на ipip, для его работы в MT достаточно добавленного правила с одной из сторон. Соответственно, туннель будет жив пока есть трафик и соответственно его зашифрует ipsec. Generic timeout для contrack как раз в районе 3-х часов
Dmitry
Подробнее можно узнать, отключив правило и включив log на drop-rule
Александр
Только это не ipsec, а ipip.
нуу.. ipsec+ipip, ipsec, как транспорт без создания туннеля. траффик с ipsec в созданные ipip туннель - так же?
Александр
мне просто интерфейс для маршрутизации нужен
Александр
Имхо, у вас нормально не работал keep-alive на ipip, для его работы в MT достаточно добавленного правила с одной из сторон. Соответственно, туннель будет жив пока есть трафик и соответственно его зашифрует ipsec. Generic timeout для contrack как раз в районе 3-х часов
Не нашел такого параметра. Но в принципе да. соединение живое пока в connections есть соединение по протоколу «ipencap», как только его убиваю, то пакеты перестают ходить.
Александр
Заводится все пингом со стороны «А», в то время как со стороны «Б», хоть ты тресни пинг не идет.
Александр
От сюда и непонимание, Почему пинги со стороны «B» не идут при одинаковой конфигурации?
Александр
Имхо, у вас нормально не работал keep-alive на ipip, для его работы в MT достаточно добавленного правила с одной из сторон. Соответственно, туннель будет жив пока есть трафик и соответственно его зашифрует ipsec. Generic timeout для contrack как раз в районе 3-х часов
Ну, а в чем неправильность? соединение когда-то должно закрываться. Вопрос в том что оно открывается только стороной «А»
Dmitry
Не нашел такого параметра. Но в принципе да. соединение живое пока в connections есть соединение по протоколу «ipencap», как только его убиваю, то пакеты перестают ходить.
https://wiki.mikrotik.com/wiki/Manual:Interface/IPIP
Параметр keep-alive
Александр
https://wiki.mikrotik.com/wiki/Manual:Interface/IPIP
Параметр keep-alive
Так, увидел - этот параметр у меня пуст
Dmitry
По дефолту 10,10 - но такие пакеты не должны дропаться хотя бы одной из сторон
Александр
Ну, что даст, если я поставлю его? Я как понимаю сединение ipcap, будет умирать, через заданный в kreepalive промежуток времени при отсутствии трафика
Dmitry
Нет, оно всегда будет живо при доступной второй стороне
Александр
По дефолту 10,10 - но такие пакеты не должны дропаться хотя бы одной из сторон
В приниципе так и есть. я включил на одной из стороно input на на протокол ipencap - оно работает
Dmitry
Ещё раз включите логи, хотя бы на accept правиле и посмотрите какие пакеты ходят, затем отключите его, дропните в conntrack соединение и смотрите в логи на drop-rule. Это и будет ответом на все вопросы
Александр
Вопрос, в том что я не понял почему? а второй вопрос заключается в том, что я не понимаю почему у меня не обрабатываются правила политик ipsec(13,14) на первом скрине
 Александр
лог со стороны «А» где вместо дропаю ipencap
Александр
кстати, добавление аналогичного правила(input accept ipencap), на стороне «B» к успехам не привели
Александр
То есть, вопрос: почему сторона «B» без явно разрешающего в цепочке ipencap, пропускает ipencap траффик, а сторона «B» при те хже параметрах нет?(соединение поднимается пости пинга стороны «B», стороной «А» но в обратном направлении не работает)
Yevhen
Cumberbatch
То есть, вопрос: почему сторона «B» без явно разрешающего в цепочке ipencap, пропускает ipencap траффик, а сторона «B» при те хже параметрах нет?(соединение поднимается пости пинга стороны «B», стороной «А» но в обратном направлении не работает)
Вопрос в другом. Почему у вас работало без добавления ipencap потому как new пакеты входящие на wan порт должны были дропаться. Может в интерфейс лист на Б у вас порт WAN внесён?
Александр
Да, внесен. Но на стороне «B» у меня дропается все кроме LAN
Cumberbatch
Да, внесен. Но на стороне «B» у меня дропается все кроме LAN
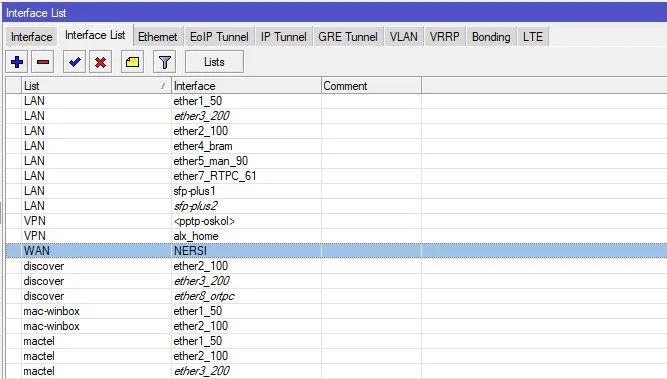
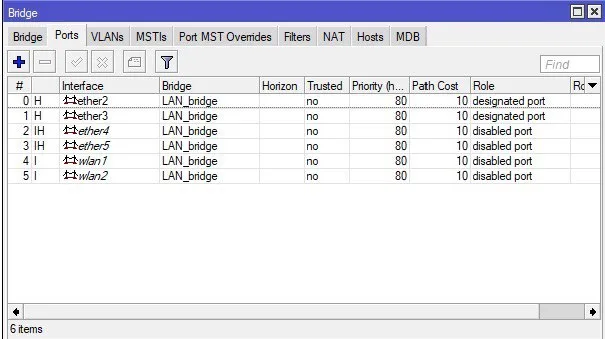
Покажите листы LAN на обеих железках и опишите какие порты «внешние»
Александр
сторона «B»
Александр
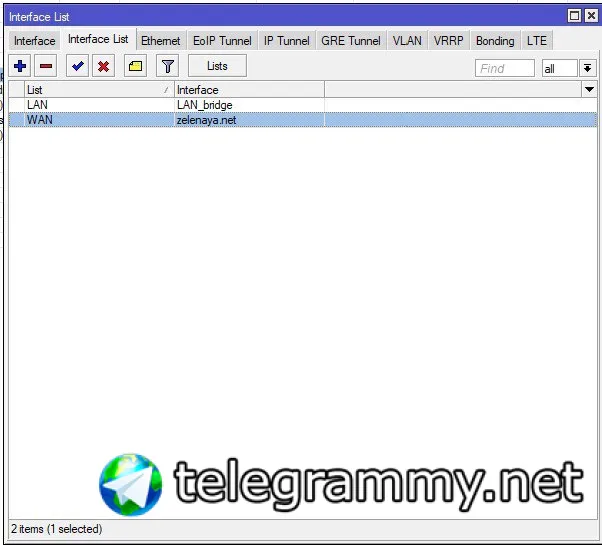 Александр
 Cumberbatch
Александр
 Cumberbatch
Александр
ок, понял. Посижу на досуге, разберусь почему оно идет, отпишусь тогда
Moneron 🇷🇺
Покажите листы LAN на обеих железках и опишите какие порты «внешние»
Тут проще сразу запросить:
/ip fi ex
/ip ip ex
/int ip ex
/int list ex
с двух сторон на пасту. Иначе кусками собирать паззл приходится.