1. LACP
2. Да
3. Сколько прожует свитч 3011
1. т.е. ставлю 802.3ad
 Danil


 Dmitry
да
Danil
1. LACP
2. Да
3. Сколько прожует свитч 3011
интерфейс управления НР висит на VLAN 1 - нуно ли мне создавать его на стороне 3011 и подключать куда то или он будет доступен как то еще?
Dmitry
VLAN 1 - должен умереть, делайте native - если хотите его оставить.
Danil
VLAN 1 - должен умереть, делайте native - если хотите его оставить.
вот тут не понял к сожалению.
ВЛАН 1 как бы дефолтный и есть по умолчанию.
НР получает адрес от микротика по дхцп - если я сделаю бондинг, то куда мне его включить на стороне МТ чтобы оно и дальше так работало?
сейчас на свиче НР есть 3 группы портов собраных каждая в свой влан и подключено тремя кабелями в микротик - я хочу соединить двумя кабелями в режиме бондинга и пустить по ним все вланы.
вопрос, что делать с влан 1, чтобы по нему был доступен НР для управления?
создать на бондинге инетерфейс ВЛАН 1 и добавить в бридж ? насколько я понял этот ВЛАН №1 несколько особенный
Dmitry
где сейчас висит адрес, который необходим для dhcp network ?
Danil
где сейчас висит адрес, который необходим для dhcp network ?
не совсем понял вопроса.
сейчас порт который подключен к МТ член ВЛАН 1 и ВЛАН 10 на НР и на МТ в бридже, и соответсвенно получает адрес с ДХЦП на этом бридже.
Danil
От свича к МТ идет сейчас 3 кабеля - порты на МТ в разных бриджах.
Я хочу переделать порты на свиче в режим транк (3 ВЛАНа) + бондинг 2х портов.
непонятно что делать с ВЛАН 1 для доступа к управлению свичем НР. Консоли на нем нет и потерять его управление будет ОЧЕНЬ досадно
 Alexander
От свича к МТ идет сейчас 3 кабеля - порты на МТ в разных бриджах.
Я хочу переделать порты на свиче в режим транк (3 ВЛАНа) + бондинг 2х портов.
непонятно что делать с ВЛАН 1 для доступа к управлению свичем НР. Консоли на нем нет и потерять его управление будет ОЧЕНЬ досадно
это же пока песочница? что мешает пока оставить на hp один из портов аксессом в 1 влане, чтоб можно было исправить ошибку. кроме того, можно же сменить на свитче management vlan на тот же 10
Dmitry
честно, не понимаю без конфига, зачем какие-то бридж-интерфейсы при трех проводах к MT
Alexander
модель свитча не увидел, типа 1810?
Danil
честно, не понимаю без конфига, зачем какие-то бридж-интерфейсы при трех проводах к MT
ну изначально не я это делал.
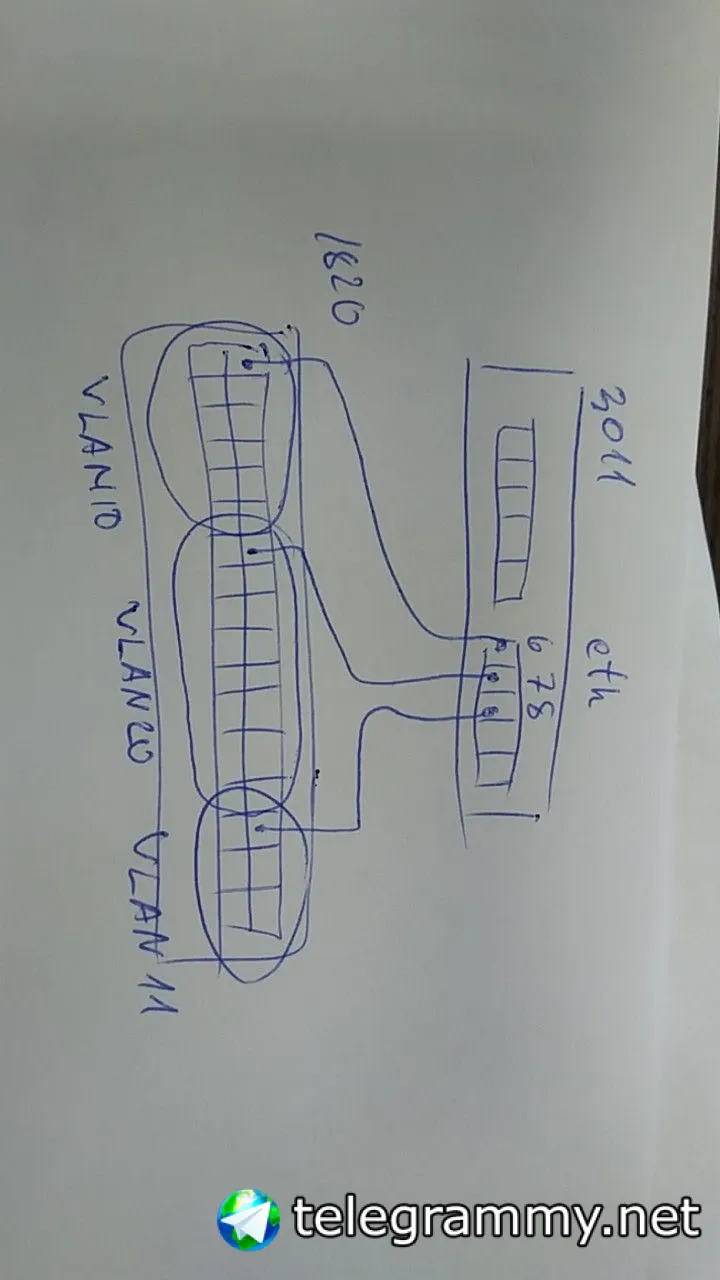
на МТ есть 3 бриджа с разными подсетями
на свиче порты разделены на 3 ВЛАНА. Все порты в группах в режиме антаггед
Danil
 Danil
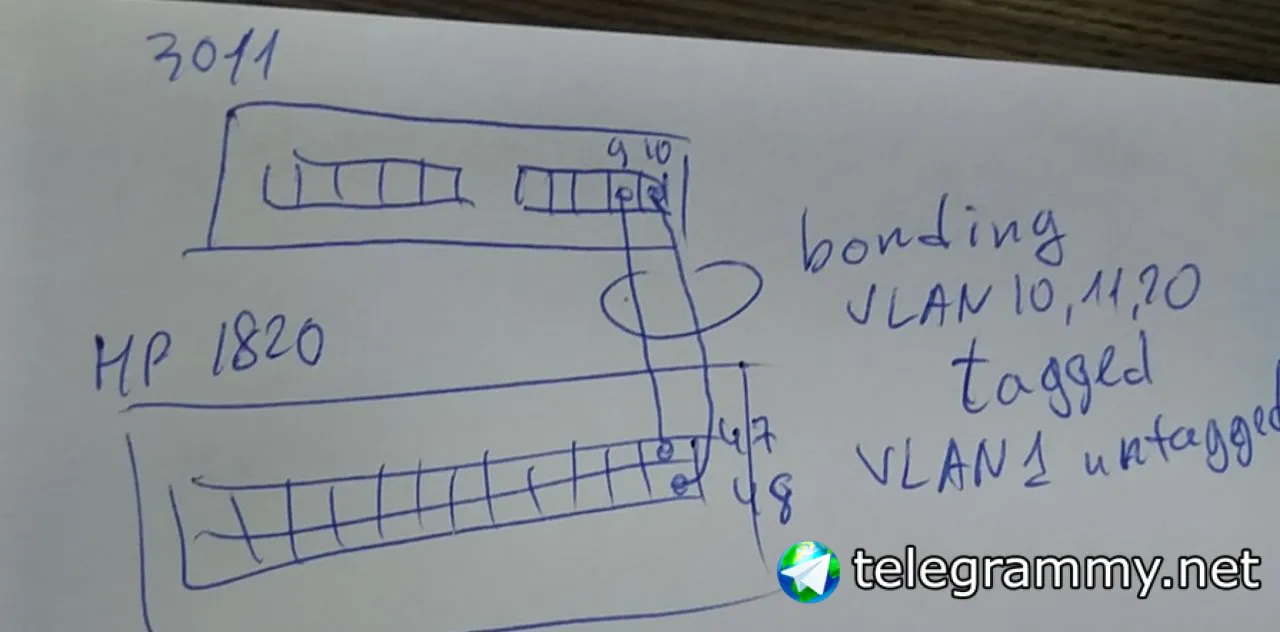
Я хочу переделать эту схему на подключение 2мя кабелями с бондингом и ВЛАНАМи в режиме таггед поверх транка
Danil
Вот что написано в мане от НР:
When a member port is added to a trunk, it loses any previous VLAN
memberships and acquires those of the trunk. When deleted from a trunk, a port loses the VLAN
memberships of the trunk and acquires untagged membership in VLAN 1.
Danil
Т.е. транк будет сразу членом ВЛАН 1 в режием антаггед (аксес)
Danil
И вот как мне его подключить в микротике? Добавить бондинг в бридж? Но тогда все вланы тоже в этот бридж прилетят
Danil
 Dmitry
0. Переделать управление на hp на vlan, отличный от 1
1. Собрать lacp
2. Собрать все порты 3011 в один bridge, с учётом lacp (если он так умеет)
3. Поверх этого bridge создать vlan-ы и перенести ip на них
Danil
Т.е. бондинг включить в отдельный бридж, на нем создать вланы и уже их включать в другие бриджи (подсети)?
По пункту 0. Зачем менять дефолтный влан на свиче?
 Moneron 🇷🇺
Danil
Короче говоря по моему вопросу собрал лабу.
0. Настроил бондинг между HP и МТ
1. Настроил ВЛАНы на бондинг интерфейсе на стороне МТ и закинул их в отдельные бриджи
2. сам бондинг закинул в бридж для доступа к НР - свич получает адрес по дхцп
вроде все работает как задумано, нужно теперь потестировать скорости чем то
 Sergey
добрый день! провайдер жалуется на бродкаст шторм приходящий с нашего ван порта, и иногда отрубает в связи с этим порт на пару десятков секунд, по которому мы получаем от него инет, как поймать бродкаст трафик? в правилах что я пишу ни форвард ни аутпут трафик данного типа не ловится, через бридж фильтр и через айпи файервол включая в настройках бриджа use ip firewall пробовал, я уж не говорю про то, как его ограничить, даже просто оцифровать не могу
Dmitry
маршрут в интерфейс ?
Sergey
Пока не могу посмотреть но дефолтный там через шлюз провайдера
Sergey
Не интерфейс указан, если я правильно понял вопрос
 Чиркин
 Cumberbatch
Можно
RouterOS supports BCP (Bridge Control Protocol) for PPP, PPTP, L2TP and PPPoE interfaces.
Ya
Парни вакухи можно постить тут ?
Moneron 🇷🇺
В личку сначала скиньте
Cumberbatch
добрый день! провайдер жалуется на бродкаст шторм приходящий с нашего ван порта, и иногда отрубает в связи с этим порт на пару десятков секунд, по которому мы получаем от него инет, как поймать бродкаст трафик? в правилах что я пишу ни форвард ни аутпут трафик данного типа не ловится, через бридж фильтр и через айпи файервол включая в настройках бриджа use ip firewall пробовал, я уж не говорю про то, как его ограничить, даже просто оцифровать не могу
Порт в который линк от оператора в бридже? Если да то что ещё в этом бридже?
Sergey
Нет
Sergey
Я только чтобы бридж фильтр попробовать создавал бридж, так вообще бриджа нет
Sergey
Оставим на крайний случай этот вариант, спасибо
Sergey
Я в Петербурге, офис в Екатеринбурге
Ya
#вакансия
Город и адрес офиса: Сочи
Формат работы: офис
Занятость: полная
Зарплатная вилка: от 50к до 60к
Зависит от скилла
ОБЯЗАННОСТИ
Настройка системы централизованного управления и резервного копирования конфигураций сетевого оборудования.
Организация единой сети внутри компании, настройка vpn для внешних соединений.
Организация приоритизации голосового и служебного трафика в офисах компании.
Ограничение доступа в корпоративной сети на развлекательные ресурсы и соц.сети.
Организация системы мониторинга устройств в корпоративной сети.
Организация системы оповещения о сбоях критически важных компонентов системы (недоступность каналов связи, большая загрузка каналов, и т.д.).
Разработка визуальной карты сети с динамическим обновлением статусов оборудования.
Инвентаризация договоров на оказание услуг связи (интернет) для приведения в соответствие с установленными стандартами в компании.
Администрирование ip телефонии Asterisk/FreePBX. Составление и сопровождение схем маршрутизации.
Конфигурация маршрутизации входящих/исходящих звонков.
Настройка системы под бизнес-требования, доработка или создание интерфейсов контроля и мониторинга телефонии и зависимых сервисов.
ТРЕБОВАНИЯ
Знание и опыт работы с Linux (Ubuntu/Debian CentOS, pfSense) на уровне администрирования;
Знание Сетевого стека, понимание роутинга, знание сетевых протоколов и сервисов (TCP/IP, AD, DNS, RDP, DHCP, VPN);
Опыт работы с Zabbix. (snmp, zagent, умение собирать статистику с разных устройств по разным протоколам);
Опыт работы с оборудованием Mikrotik;
Опыт работы с ansible (написание плейбуков, тестирование, контроль выполнения);
Опыт работы с sip телефонией на базе asterisk (понимание работы контекстов, умение работать с логами и cdr, диалпланом и маршрутами, умение настраивать кастомные задачи, знания принципов работы VoIP протокола, практические навыки конфигурации);
Опыт работы c git\gitlab (умение построить ci\cd pipe будем преимуществом);
Опыт работы sip по tcp + tls (понимание работы и умение дебага сервиса);
Опыт и понимание работы с tcpdump\wireshark + sip стак;
Опыт создания архитектур серверных приложений и баз данных. Уверенные знания SQL, опыт написания сложных запросов.
Знание Nginx и MySQL на уровне администрирования;
Будет преимуществом владение PHP и JavaScript.
Название компании: Единый Центр Защиты - Контакт телеграм @antitrustx

ребятки есть у кого сборка нетинстал чтоб зарутить 6.43
или как рутите
чтоб не убить роутер
рут нужен на роутерос
как получить
Moneron 🇷🇺
Никак
у кирилса есть какие то патчи
норм они?
не залогинится на прямую?
Bomberman
А зачем оно вообще?
дайте рецепт
Moneron 🇷🇺
Не флудите, пожалуйста. Пишите в одном сообщении.
без внешнего днс локального
чет у меня легкое недоумение с вас
неужели вы не рутили?
Bomberman
Зачем?
 Alexandr
Оставим на крайний случай этот вариант, спасибо
Либо пусть пров сменит. Тож бывает если длинк
Sergey
Спасибо
 Дмитрий Тютык
А в этом чате тренеры не от mikrotik-courses есть?
 Innokentiy
есть)
Roman
Лол
Дмитрий Тютык
Да просто на курс от них на MTCRE в мае не попал, все раскупили, а до октября Екб ждать не вариант. А в Перми в этом году их и не ждать. Вот и думаю где пораньше и поближе найти можно
Дмитрий Тютык
Интересно радиус Пермь - Екб, Тюмень, Уфа, Ижевск, Киров. Сложнее Казань, НиНо
 Андрей
На сайте микротика полный список есть
Андрей
https://mikrotik.com/training/europe
Dmitry
Dmitry
Ааа... Хорошо
Дмитрий Тютык
У Саши Романова я MTCNA получил )) хотел к нему в Екб попасть на MTCRE
Dmitry
Речь про то, что группа в мае переполнена
А много ли уже записано на bgp в Москве к Чудину в декабре?
Moneron 🇷🇺
А много ли уже записано на bgp в Москве к Чудину в декабре?
Тут вопрос не по адресу, я не в курсе :)
Дмитрий Тютык
Попробую в СПб тогда. Отпуск не дают, может так заеду в любимый город
 Цукерберг
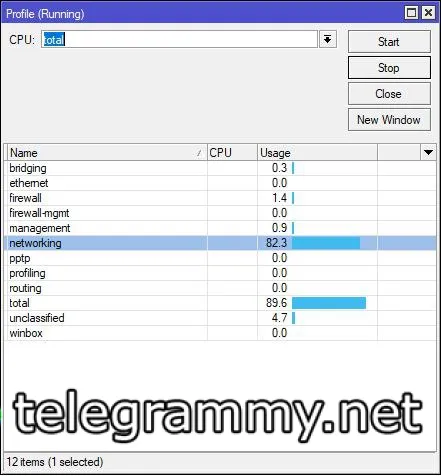
http://joxi.ru/GrqBJBNi46JxPm - подскажите кто тут виноват в чем? 100% загрузки роутера (:
Цукерберг
не могу понять что за менеджмент :(
Цукерберг
в 100% проц роутера загружен утром.
 Vlad
Такая же проблема со вчерашнего для CPU на 100% на CCR1009 6.40.8