 Psix


а по адресу можно как-то понять, выделен ли он конкретному пользователю в виде "белого" или используется в пуле внешних ip провайдера для ната?
 Dmitry
нет
 Cumberbatch
Sergey
иногда можно понять по доменному имени, если есть, бывает типа 123nat.someisp.com
Sergey
можно еще сканером пройтись, вдруг там чего скажет
Cumberbatch
иногда можно понять по доменному имени, если есть, бывает типа 123nat.someisp.com
Если следят за обратной зоной
Dmitry
Если следят за обратной зоной
а обычно на нее забивают, если или генерят один раз при выделении пула
Psix
ясно. жаль.
Dmitry
вы бы проблему изначальную писали
Dmitry
провайдеру честно нет смысла закидывать в выделенных по договору IP кого-то еще, ну разве что в случае каких-то проблем на небольшое время
Psix
да просто не получается подключиться к микротику (не Я ставил). Не важная проблема, можно и доехать, вопрос был больше теоретический.
Sergey
сканером пройдитесь, возможно покажет сервисы
Dmitry
всегда есть возможность поставить teamviewer и ломануться через локалку ;)
Psix
всегда есть возможность поставить teamviewer и ломануться через локалку ;)
неа, с той стороны нет PC :)
Dmitry
если с той стороны нет живых, нужно иметь аппаратную доп. лазейку, хотя бы возможность ребута по SMS
 Aba
 jabb3rd
ну по сравнению с позапрошлогодним когда добрые хакеры (и не очень добрые) просканили весь инет в поиске дырявых винбоксов это так...
С винбоксом в прошлом году эксплоит писал, а что в позапрошлом было?
Евгений
Ну или в прошлом, время быстро идет
 sergey🎃rest
провайдеру честно нет смысла закидывать в выделенных по договору IP кого-то еще, ну разве что в случае каких-то проблем на небольшое время
некто в днс прописыал имена и юрлица с адресами 🙈😂
 Danil
Господа, вопрос по капсману:
стоит ли включать в конфигурации local forwarding и client-to-client forwarding
Dmitry
local-forwarding - зависит от топологии, client-to-client - это нужно, если предоставляется доступ к корп. ресурсам, а не просто доступ в инет и то, очень сомнительно.
Danil
У меня сейчас 2 точки висит на ~30 клиентов и обе опции отключены. По вайфаю ринги иногда взлетают до 500-700 мс. Эфир загажен сильно.
Что можно покрутить в плане улучшения работы?
 Nickolay
 Dmitry
У меня сейчас 2 точки висит на ~30 клиентов и обе опции отключены. По вайфаю ринги иногда взлетают до 500-700 мс. Эфир загажен сильно.
Что можно покрутить в плане улучшения работы?
tx-rate на клиента :) / разнос по частотам / мощность - настройка радио / третья точка
Dmitry
Danil
по частотам точки разнесены / мощность стоит 20 дБм / канал 20 Мгц g/n для 2,4 ГГц
Dmitry
не сильный я спец по радио - но 20dBm - это много, это же почти максимальная мощность
Dmitry
по частотам точки разнесены / мощность стоит 20 дБм / канал 20 Мгц g/n для 2,4 ГГц
в стационарных подключениях применяется метод выравнивания секторов, т.е. чтобы уровни сигналов были не ниже -65, и не выше -55 и используемые модуляции были одинаковы для сектора (как правило равны самому плохому клиенту) - но в случае мобильных устройств - это все не работает, хотя тут упоминался подобный метод
Самое главное забыл - это делается переопределением basic/supported mcs и порядком их следования
Danil
нашел тут вполне подробный и правдивый мануал по Капсману
https://2keep.net/mikrotik-capsman-v2-hap-ac-lite/
Danil
может кому и пригодится
Danil
а вот тут про реальную пропускную способность сетей
https://habr.com/ru/post/431404/
Андрей
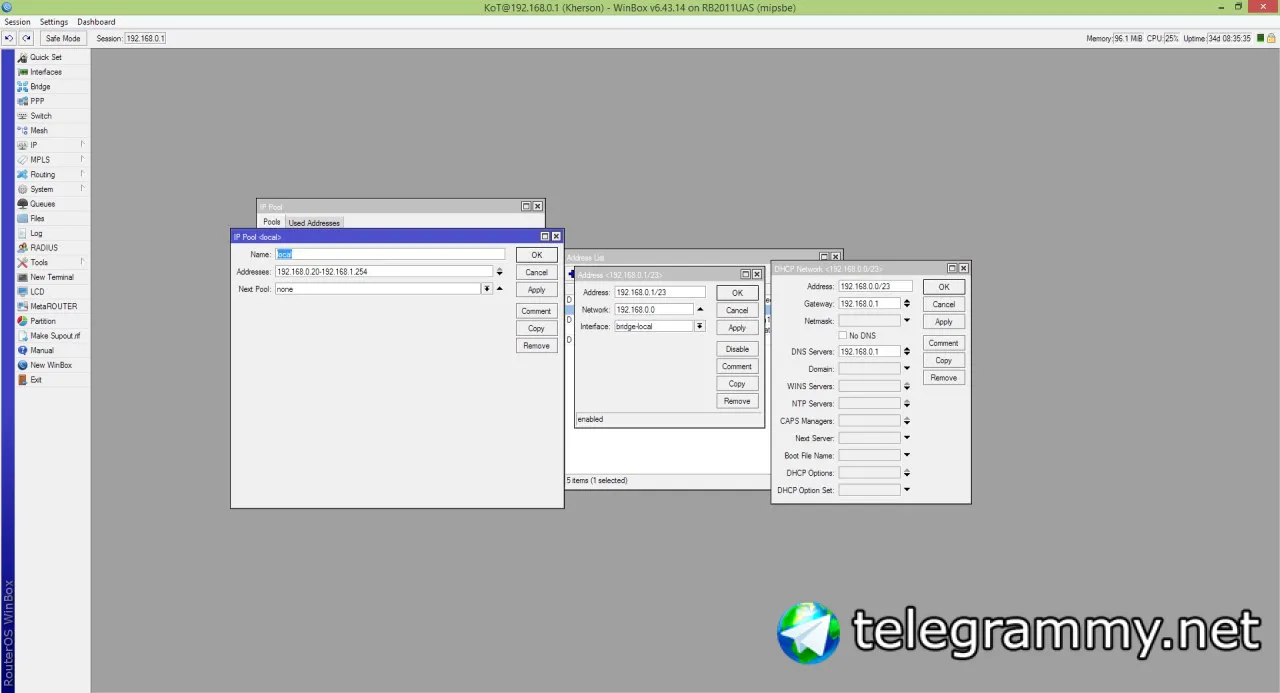
Всем добрый день. Помоги пожалуйста.. уже голова кругом идёт.. не знаю что и делать....Есть офис: в нём была сеть 192.168.0.0/24 и всё было круто и хорошо) Потом пришёл я! 😂 И сменил маску подсети на 23 ) тоесть увеличил размер сети). Потом я вручную в DHCP Leases указал одному ПК получать IP 192.168.0.181 а второму 192.168.1.181 . Потом начинаю их пинговать друг друга. Пинг начиает идти только через какое-то вермя(около минуты) до этого консоль материться на @Заданный узел недоступен.@ и потом связь появляеться... есл перестать пинговать(обрвать подключение) через какое-то время (мин 5-10) история повторяеться... можно сказать что связь устанавливаеть но очень долго... Что я блин не вклчил?) а?) Что может быть?)
 faq123
Андрей
 Андрей
Вот так?
Андрей
всё изменил
Андрей
вроде бы
Cumberbatch
Андрей
Так там вроде и стоит 23
Андрей
192.168.0.0/23
Андрей
Так?
sergo
третье поле сверху на правом скрине Netmask В него указать 23
Cumberbatch
Так там вроде и стоит 23
Логично можно и не указывать судя по вики
netmask (integer: 0..32; Default: 0) The actual network mask to be used by DHCP client. If set to '0' - netmask from network address will be used
Андрей
получают все клиент всё нормально 255.255.254.0
Midnight
а вот тут про реальную пропускную способность сетей
https://habr.com/ru/post/431404/
Интересно что за цех на фотке
 Цукерберг
ну вот, удалили(
Цукерберг
Цукерберг
Не понял к чему пост на профиль вк и авито
просто хотел спросить, знает ли кто его, т.к данный чел меня на $ кинул, можно сказать, прислал 9 модулей из них 2 не рабочих БУшных
Cumberbatch
просто хотел спросить, знает ли кто его, т.к данный чел меня на $ кинул, можно сказать, прислал 9 модулей из них 2 не рабочих БУшных
Обратитесь в полицию.
Закрыли тему
 Vassiliy
 Vassiliy
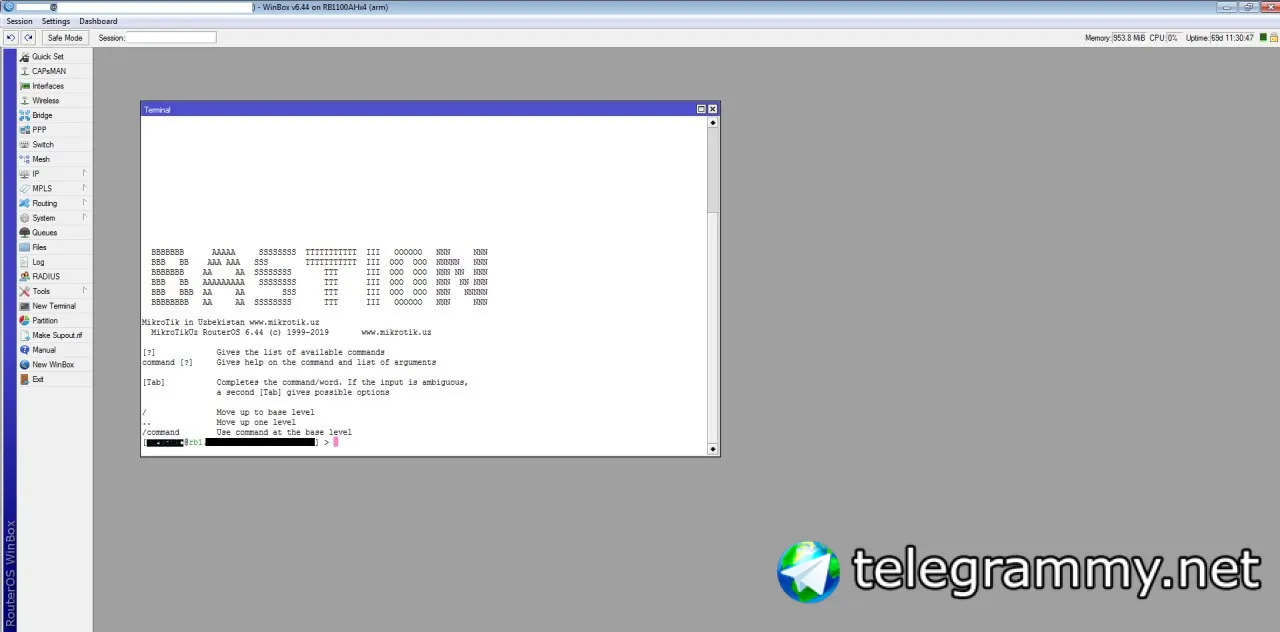
удивляюсь, оно в проде стоит, и физ доступа нету, я бы его нетинсталом
 Cooper
Очередной болгенос
Vassiliy
возможно что это тов. майор
Vassiliy
оно и обновляется через packages - update, и остается с этой надписью.
 Alex
сейчас в дверь постучат. жди.
Cumberbatch
Флуд заканчиваем
 Oleg
Конечно видели))
Dmitry
так че за прикол я так и не понял?)
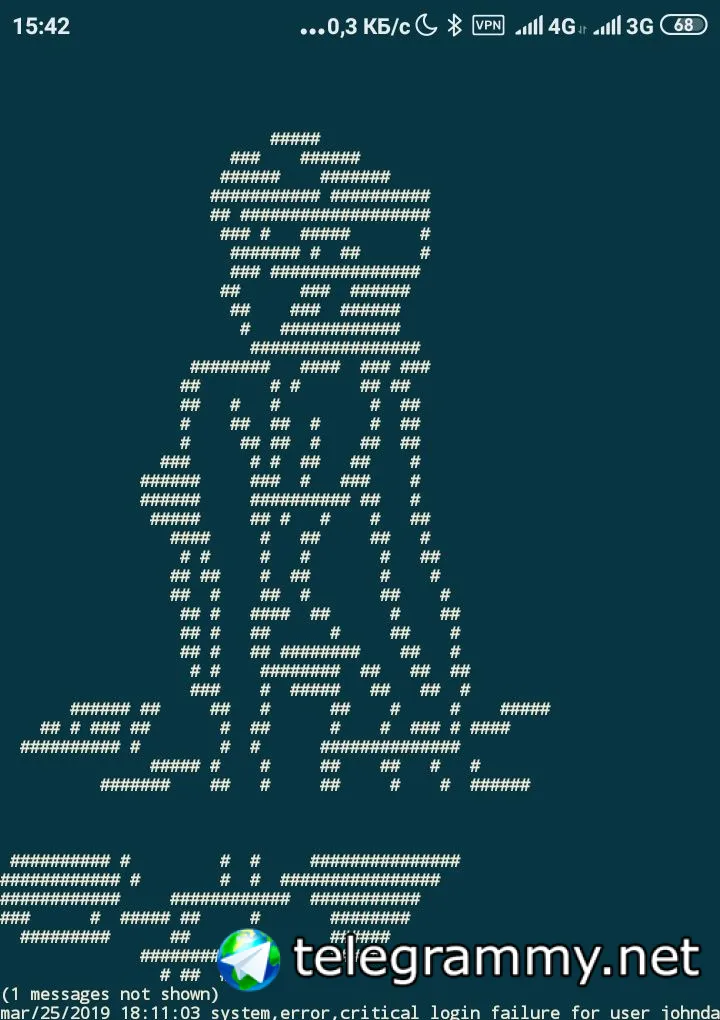
хммм ... кто-то знает как менять эту картинку? я вот не знаю
Vassiliy
/system note - это не то. Тут в прошивке изменено. Давайте закрываем тему.
 Alexander
https://wiki.mikrotik.com/wiki/Manual:System/Note
Alexander
/system note - это не то. Тут в прошивке изменено. Давайте закрываем тему.
http://www.itlearnweb.com/2017/01/how-to-change-mikrotik-login-banner.html
Dmitry
http://www.itlearnweb.com/2017/01/how-to-change-mikrotik-login-banner.html
+1 у кого-то был доступ до внутренностей system ; то, что вы пишете сначала покажет MIKROTIK bla bla потом ваши надписи
тут же изменена сама надпись и copyrights
Виталий
Так, народ, очередной глупый вопрос подвезли
Как на МТ сделать маршрут к шлюзу по типу линуксового pointopoint?
Суть вопроса - чудо-провайдер даёт статику x.x.x.111 /25. При этом трафик между абонентами они режут (слава Ктулху), и для доступа к любому "соседу" по провайдеру надо городить маршрут вида x.x.x.77/32>x.x.x.1
На на каком-нибудь дебиане сделал бы address=x.x.x.111, netmask=255.255.255.255 + pointopoint x.x.x.1 и все робит
 Андрей
ip address add address=x.x.x.77 network=x.x.x.1
ip r add gateway=x.x.x.1
Виталий
x.x.x.111 это мой адрес
x.x.x.77 это один из соседей
x.x.x.1 это общий с "соседями" шлюз
Андрей
в address указывайте свой
Андрей
отдельного маршрута на соседей не понадобится
Dmitry
x.x.x.111 это мой адрес
x.x.x.77 это один из соседей
x.x.x.1 это общий с "соседями" шлюз
здорово, если трафик между абонентами фильтруется, то хоть обпишись маршрутами - он все равно будет зафильтрован, не?
Андрей
я так понимаю, речь про отсутствие общего броадкаст домена
Виталий
здорово, если трафик между абонентами фильтруется, то хоть обпишись маршрутами - он все равно будет зафильтрован, не?
Через шлюз пожалуйста, через бродкаст фигвам конечно. Задача и есть обойти бродкаст с такими лошадиными масками
Cumberbatch
Через шлюз пожалуйста, через бродкаст фигвам конечно. Задача и есть обойти бродкаст с такими лошадиными масками
Так добавьте необходимые маршруты с маской /32 через Общий шлюз