 Alex


Оно требует что бы открывающая и закрывающая скобки были в одной строке {}. Это как то можно обойти?
 Cumberbatch
Оно требует что бы открывающая и закрывающая скобки были в одной строке {}. Это как то можно обойти?
... do={\r\
\n/system routerboard upgrade\r\
\n:delay 1s;\r\
\n:if ( [get status] = \"Do you really want to upgrade firmware\?\") do={ \
y }\r\
\n}"
Alex
/ip pool {\r\
\n:local poolname;\r\
\n:local name;\r\
\n:local nam;\r\
\n:put "dhfkjdsflkjdshjfkhdsf\"\"gffdgd";\r\
\n}
expected command name (line 1 column 11)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
 Aba
Приветствую. Подскажите, кто писал скрипты под микрот: есть ли событийность? Может хотя бы на запуск скриптов?
 Владимир
Aba
Ну и сразу по поводу отладки, есть чтото? мб интерпритатор какой нибудь
Aba
Приведите пример плиз
Запуск/передача управления кода по событию. Обычная система событийности в языках, речь про нее.
Aba
К примеру на манер C# или Pascal: onLogin - событие срабатывающие при логине пользователя и передающее управление на соответсвующий хендлер(функцию)
Vladimir
Приветствую. Подскажите, кто писал скрипты под микрот: есть ли событийность? Может хотя бы на запуск скриптов?
Ну так сразу только нетватч или шедулер в голову приходит
Vladimir
Можно извратиться и паразить лог шедулером пеиюриодически, ловя события, ну и все
Aba
Ну так сразу только нетватч или шедулер в голову приходит
Да вроде и про то и про то читал в вики, там либо описано криво (что уже встречал в вики :) ) либо не решает мой таск
Vladimir
А не, ещё вроде в некоторых местах можно скрипт вызвать - типа в дхцп клиенте
Aba
Можно извратиться и паразить лог шедулером пеиюриодически, ловя события, ну и все
Да выход то я найду, просто хочется красиво и нормально сделать, хоть и костыль делаю) но костыльный костыль делать не хочется) костыль^2)))
Vladimir
А задача-то какая?
Aba
Ща еще раз нетвоч гляну
Vladimir
Ужас какой)
Aba
А то в микроте ведь не запилии) ни 802.11k/v/r ни band steering
Vladimir
Так это и в клиентах запилили не во всех
Aba
Так это и в клиентах запилили не во всех
Ну хз, куча чипов от интела, айфоны с 4s, да и остальные. Ну а band steering от клиента не зависит.
Aba
Инфы по клиентам не нашел точной, но у меня есть стойкое убеждение (судя по инфе которую я находил в инете) это чисто программная реализация.
Cumberbatch
Реализация band steering (если верно выразился)
Вариант такой. Так как все события в логах есть то запускать скрипт на старте и смотреть логи
Aba
Вариант такой. Так как все события в логах есть то запускать скрипт на старте и смотреть логи
ну да, это вариант, либо при старте и цикл вечный, либо раз в Ч минут стартовать и проверять. Вечный цикл, в случае печального интерпретатора (пока не писал, хз как там дела) может оказаться болью для микрота...
Vladimir
Ну хз, куча чипов от интела, айфоны с 4s, да и остальные. Ну а band steering от клиента не зависит.
Можно отпинывать клиента в 2.4, но не факт, что он после этого прицепится к 5 - может так до потери пульса в 2.4 и стучать
Aba
Так это и в клиентах запилили не во всех
К примеру с десяток чипов интела поддерживают 802.11kvr, но только на вин10...
Aba
Можно отпинывать клиента в 2.4, но не факт, что он после этого прицепится к 5 - может так до потери пульса в 2.4 и стучать
У меня домашнее применение, девайсы подконтрольные, так что это облегчает задачу. Собственно в этом моя задумка. Отпинывать клиента от 2.4 при хорошем сигнале.
Aba
В случае если он поддерживает 5ггц
Vladimir
Я чот мож путаю, но у меня дома сделано тупо реджектом по уровню сигнала. Как сделал - так прям всегда 5ггц в телефоне вижу
Aba
Я чот мож путаю, но у меня дома сделано тупо реджектом по уровню сигнала. Как сделал - так прям всегда 5ггц в телефоне вижу
Даа) я тоже колупался с этим и тоже так подумал) реджект есть в acl capsman. В обычном acl wireless, есть authentication=no. Почитал вики по поводу обычного acl, настроил, поиглася не пашет, собственно как и написано в вики, при установке этого флага, аутентификация будет запрещена (а мне нужен как запрет аутентификации, так и деаутентификация в случае если коннект уже есть). Ну думаю, надо капсмен настраивать, там все таки есть экшн и реджект))))
Aba
даже не лез в вики, преред тем как заморачиваться с капсменом) настроил и в итоге микрот мне половым органом по губам поводил) как оказалось action=reject в acl capsman идентично authentication=no в обычном acl wireless.
Vladimir
Ещё правда телефону пришлось сказать, что мне приоритетна скорость, а не совместимость - и стало норм
Aba
Который так же не будет дропать коннект, он просто запретит аутентификацию...
Aba
Ещё правда телефону пришлось сказать, что мне приоритетна скорость, а не совместимость - и стало норм
Тут хз, у меня xiaomi и huawei. Как минимум в xiaomi таких настроек не нашел.
Aba
В huawei не искал особо, но ситуация та же. Уходишь от точки - реконнект на 2.4ггц, возвращаешься к точке - так и остается висеть на 2.4ghz
Vladimir
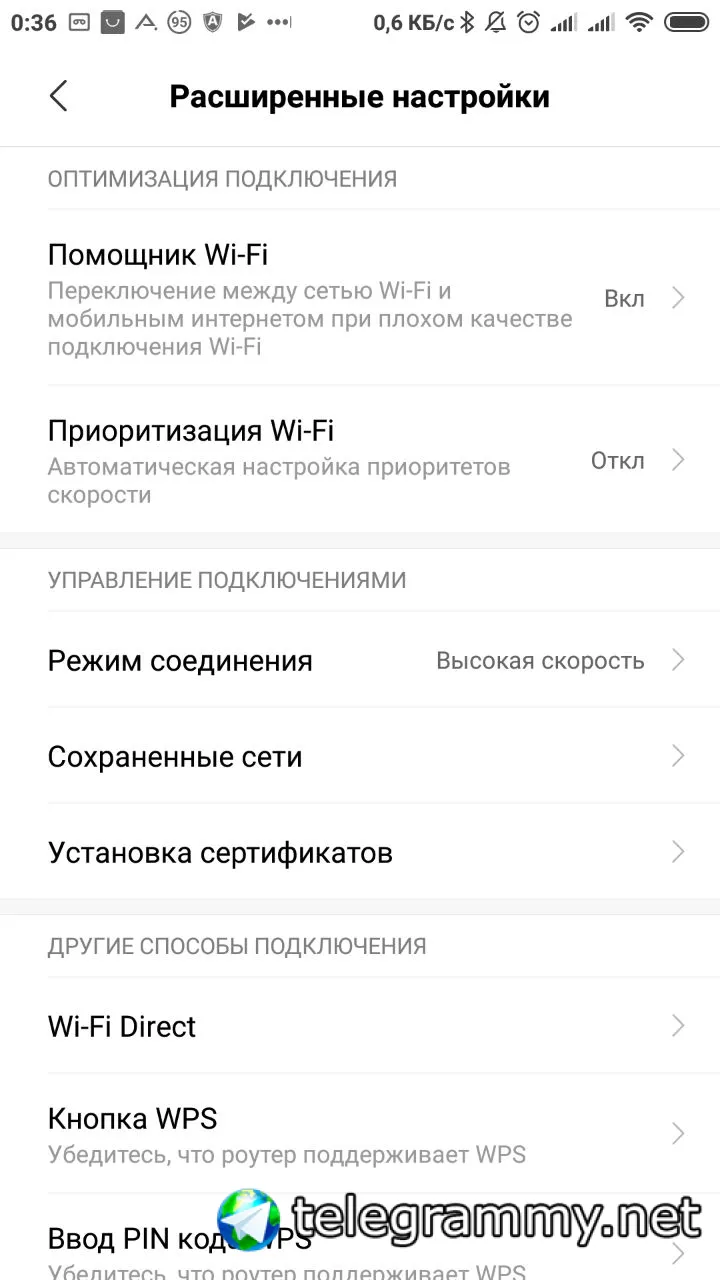
Режим соединения вон высокая скорость как раз на ксяоми
Anonymous
Всем привет
Aba
 Vladimir
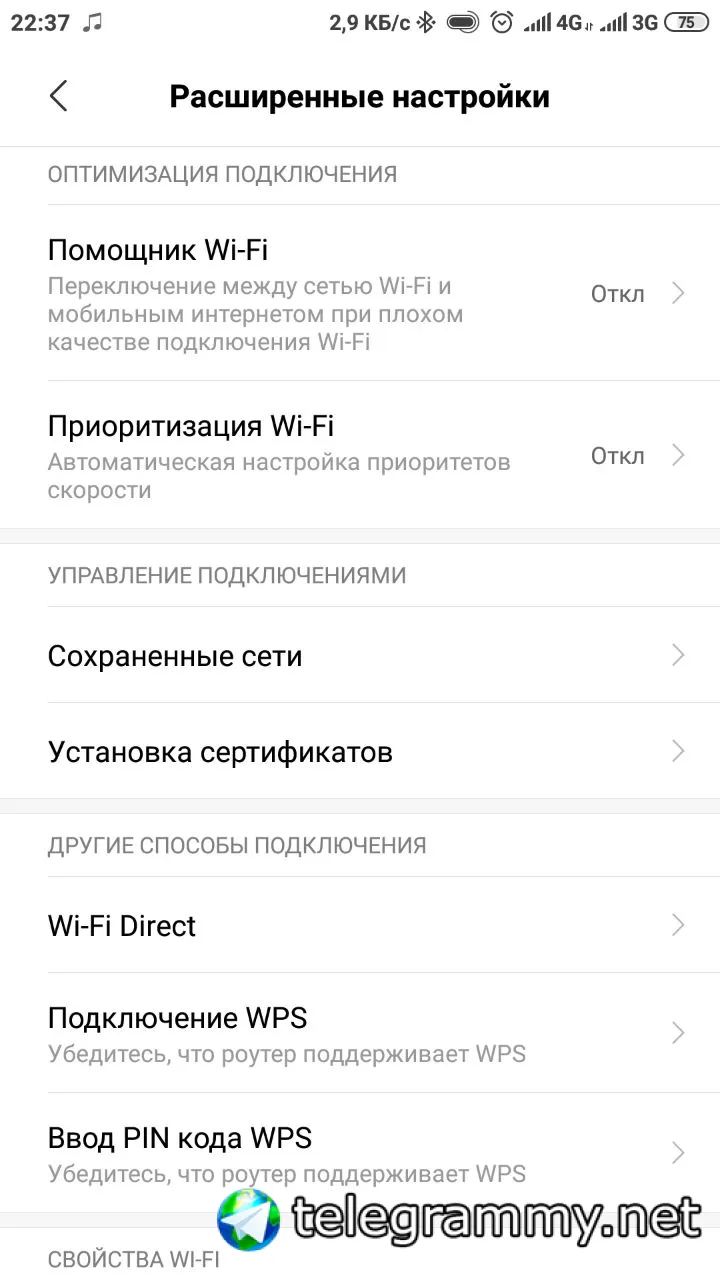
Тут хз, у меня xiaomi и huawei. Как минимум в xiaomi таких настроек не нашел.
Это в расширенных настройках WiFi
Aba
 Vladimir
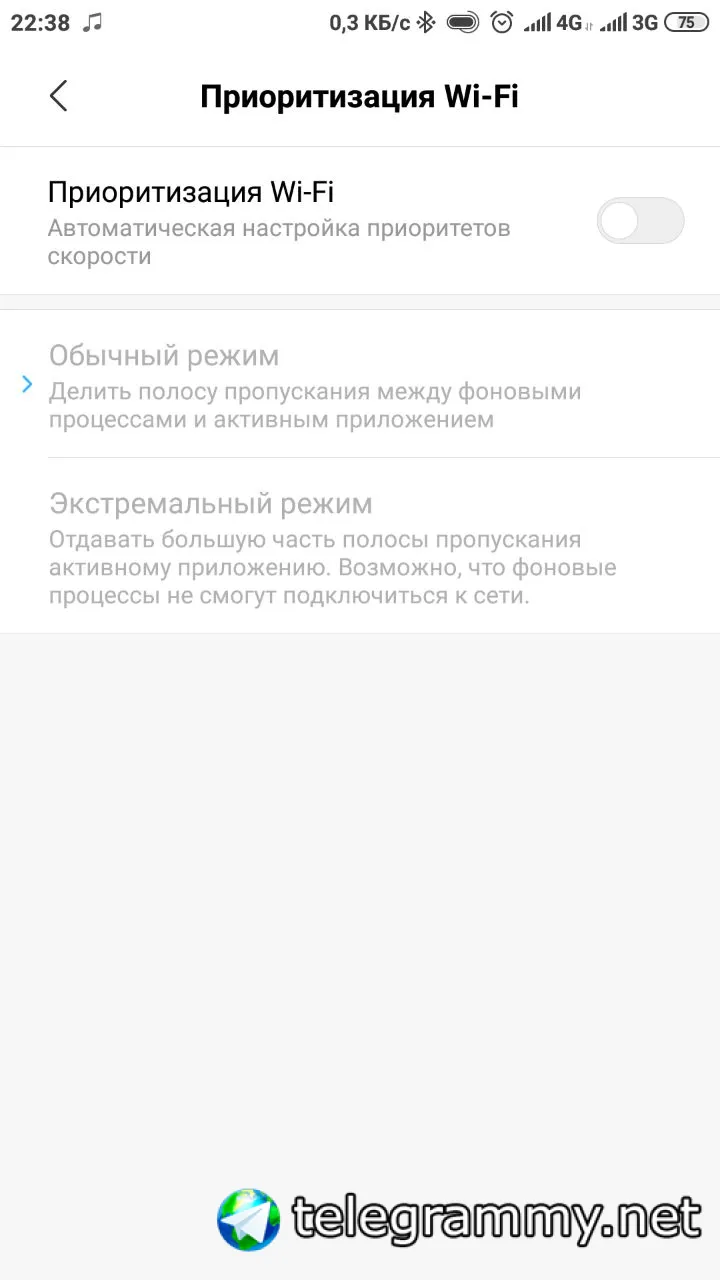
Не, это не то. У вас и правда такого пункта не видно, как у меня (
Aba
Не, это не то. У вас и правда такого пункта не видно, как у меня (
Ага. У меня 10.2 (mi5s plus). PS можно на ты ;)
Cumberbatch
Не нужно флуда. Ближе к теме
Aba
Не нужно флуда. Ближе к теме
Да собственно и обсуждаем решение данной ситуации, авопросы уже задал :)
Cumberbatch
Да собственно и обсуждаем решение данной ситуации, авопросы уже задал :)
Решение в лоб разные сиды для 2 и 5. На худой конец все клиенты которые 2 и 5 имеют более менее нормальный алгоритм выбора точки доступа / диапазона.
Aba
Мб с отладкой подскажете? Есть чего? Или все echo/print?
Vladimir
Ага. У меня 10.2 (mi5s plus). PS можно на ты ;)
Ну мож у меня работает, потому что две точки доступа, и я между ними обычно. Тогда только нетвоч и выкидывать клиента
Vladimir
Мб с отладкой подскажете? Есть чего? Или все echo/print?
Из консоли system script run - кажет ошибки
Vladimir
Решение в лоб разные сиды для 2 и 5. На худой конец все клиенты которые 2 и 5 имеют более менее нормальный алгоритм выбора точки доступа / диапазона.
Вообще вот не все имеют нормальный алгоритм выбора
Aba
Alex
/ip pool {\r\
\n:local poolname;\r\
\n:local name;\r\
\n:local nam;\r\
\n:put "dhfkjdsflkjdshjfkhdsf\"\"gffdgd";\r\
\n}
expected command name (line 1 column 11)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
expected command name (line 1 column 1)
Кто-то уже заморачивался со скриптами. Весь код надо начинать с { и завершать }. Ещё вычищать всякие табы и переносы
Alex
Alex
Кто-то уже заморачивался со скриптами. Весь код надо начинать с { и завершать }. Ещё вычищать всякие табы и переносы
Добрые люди вот подкинули...
cat input.rsc | tr '\n' '\r' > /tmp/out.rsc && sed -i -e '$a\' /tmp/out.rsc && ssh <ROUTER> < /tmp/out.rsc
Alex
Это не совсем то что хотелось, но все же.
Alex
Микротику нужно что то с этим парсером сделать.
Alex
Не знаю что. Но это нужно как то решить. Это не дело, когда бъешься с какой то ерундой полдня
CTpaHHoe
Не знаю что. Но это нужно как то решить. Это не дело, когда бъешься с какой то ерундой полдня
попробуйте писать скрипты в крайнем случае, когда других средств нет
 Denis
Не знаю что. Но это нужно как то решить. Это не дело, когда бъешься с какой то ерундой полдня
Мисье видимо уже забыл как делать из гмна, палок и ветра. Здравствуйте Александр, привет вам из туманного альбиона Владивостока.
Alex
Vadim
Мисье видимо уже забыл как делать из гмна, палок и ветра. Здравствуйте Александр, привет вам из туманного альбиона Владивостока.
Привет однофамилец! Впервые встретил однофамильца, да еще и в техническом чате.
Виталий
"Микротег дно" кричали они...
Виталий
Доброе (не факт) утро (факт)!
Никогда такого не было и вот опять у Cisco нашли глобальный баг, но в этот раз всё совсем неприятно. Вернее бага аж два, просто идут они держась за ручки. Громкое имя уже тоже выдали: Theangrycat.
Первый, классический, косяк в Cisco IOS, позволяющий удалённо получать рутовый доступ до девайса. Вроде ничего супер нового, но смотрим на второй: он позволяет обходить Trust Ancor, а значит с железом можно вытворять действительно всё.
Уязвимость продемонстрирована на Cisco ASR 1001-X, но исследовали утверждают, что готовы легко повторить фокус на любом циско железе с якорем. Cisco патч уже выпустила (нет), но проблему признала. Есть ещё одна интересность - вряд ли подобный патч получится поставить по удалёночке и кому-то придётся побегать ножками.
https://thrangrycat.com/
Евгений
Доброе (не факт) утро (факт)!
Никогда такого не было и вот опять у Cisco нашли глобальный баг, но в этот раз всё совсем неприятно. Вернее бага аж два, просто идут они держась за ручки. Громкое имя уже тоже выдали: Theangrycat.
Первый, классический, косяк в Cisco IOS, позволяющий удалённо получать рутовый доступ до девайса. Вроде ничего супер нового, но смотрим на второй: он позволяет обходить Trust Ancor, а значит с железом можно вытворять действительно всё.
Уязвимость продемонстрирована на Cisco ASR 1001-X, но исследовали утверждают, что готовы легко повторить фокус на любом циско железе с якорем. Cisco патч уже выпустила (нет), но проблему признала. Есть ещё одна интересность - вряд ли подобный патч получится поставить по удалёночке и кому-то придётся побегать ножками.
https://thrangrycat.com/
ну по сравнению с позапрошлогодним когда добрые хакеры (и не очень добрые) просканили весь инет в поиске дырявых винбоксов это так...
Евгений
Я уверен и по сей день сотни их необновленных, публичных роутеров
Виталий
ну по сравнению с позапрошлогодним когда добрые хакеры (и не очень добрые) просканили весь инет в поиске дырявых винбоксов это так...
Ну тут руку приложили дырявые настройщики, у которых винбокс торчит наружу. Те, у кого не торчит, и не пострадали. А в случае с angrycat какой бы ты матерый сетевик не был, ягодицы потеребонькают
 Dmitry
вы внимательно читали? :) я вот не нахожу описания уязвимости первого бага
Евгений
Ну тут руку приложили дырявые настройщики, у которых винбокс торчит наружу. Те, у кого не торчит, и не пострадали. А в случае с angrycat какой бы ты матерый сетевик не был, ягодицы потеребонькают
по умолчанию он торчит, и там не ежи всякие пострадали в основном, а домашние
Dmitry
ну вот описание первого бага:
https://tools.cisco.com/security/center/content/CiscoSecurityAdvisory/cisco-sa-20190513-webui
Dmitry
мне вот интересно, кто-то настраивает Cisco через WebUI 🙂
Dmitry
у нас вот вообще даже директории необходимые для web - тупо, удаляются
 Aleksandr
мне вот интересно, кто-то настраивает Cisco через WebUI 🙂
Есть такие кадры, а еще есть catalyst express 500 там вобще только вэб. И любители network asistant
 Roman
Добрый день. Подскажите, если использовать прошивку (long-term), в отличии от (stable), то будет все нормально или лучше все же перейти на (stable)?
 sergey🎃rest
и там и там будет все нормально
Cumberbatch
Добрый день. Подскажите, если использовать прошивку (long-term), в отличии от (stable), то будет все нормально или лучше все же перейти на (stable)?
Для прода лучше лонг. Мой взгляд. Но тестирование никто не отменял
Roman
Ага, понял, спс)