 Anton


при пинге на 100.1 в логах вижу (упрощённо)
input: in: gre out: (unknown) 192.168.150.50->192.168.100.1
Anton
при пинге на 200.1 в логах вижу
input: in: gre out: (unknown) 192.168.150.50->192.168.200.1
output: in: (unknown) out: gre 192.168.200.1->192.168.150.50
Anton
т.е. входящий пинг с 150.50 на 100.1 микрот видит, но ответ не формирует
 Dmitry
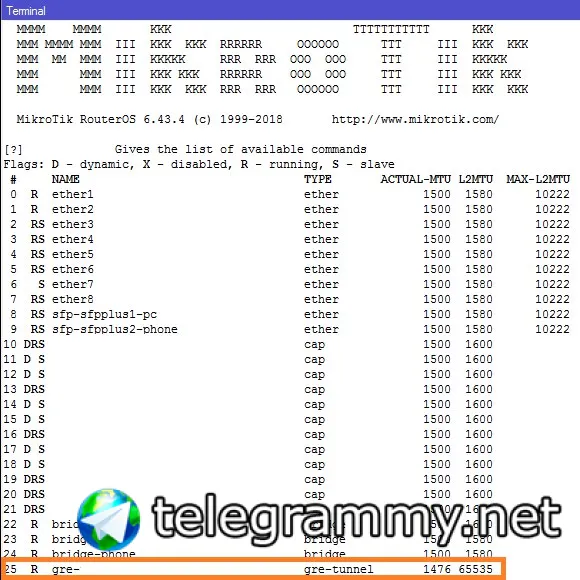
/interface print
Anton
а в случае пинга с 192.168.150.50 адрес этого же микрота 192.168ю200.1 всё корректно, есть входящий пакет и исходящий
Anton
на втором?
Dmitry
да, где два bridge
Anton
 Dmitry
/ip route print where connect
Anton
на МТ1 прошивка 44.2, на МТ2 43.4
Anton
скрин дать не могу) там есть оба бриджа с указанным ип и подсеткой и есть gre 192.168.111.250/30 для МТ2
Anton
все ADC
Anton
DISTANCE 0
Rodion
В любой непонятной ситуации - используй торч 👍
Anton
обучи, MASTER!
Dmitry
на MT1:
192.168.0.0/16 через 192.168.111.250
в FW:
input - выше всех established/related + accept in interface=gre
forward - выше всех established/related + accept от локальной сетки - куда-угодно
output - разрешить все
на MT2:
192.168.150.0/24 через 192.168.111.249
в FW:
input - выше всех established/related + accept in interface=gre
forward - выше всех established/related + accept от address-list, куда включены все локальные сетки - куда-угодно
output - разрешить все
Dmitry
Routes with interface as a gateway
Value of gateway can be specified as an interface name instead of the nexthop IP address. Such route has following special properties:
Unlike connected routes, routes with interface nexthops are not used for nexthop lookup.
И даже в wiki MT про GRE, используется endpoint туннеля:
https://wiki.mikrotik.com/wiki/Manual:Interface/Gre
Dmitry
обучи, MASTER!
/tool torch interface=wan0 src-address=0.0.0.0/0 dst-address=0.0.0.0/0 ip-protocol=any mac-protocol=any port=any
Anton
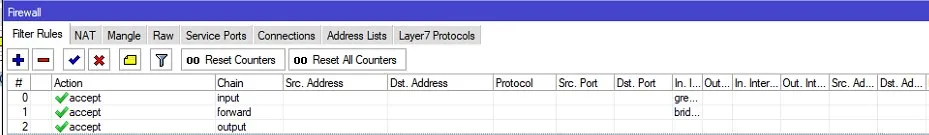
firewall MT1
Anton
 Anton
верно?
Dmitry
я с трудом понимаю картинки (честно, без сарказма и прочего), потому что пользуюсь только ssh - но вроде да
 Alexander
Помогите с решением задачки - задачку то решил, но есть побочные неудобство, конфиги микротиков с описанием проблемы по ссылке
https://pastebin.com/ftYaZwPj
Dmitry
Помогите с решением задачки - задачку то решил, но есть побочные неудобство, конфиги микротиков с описанием проблемы по ссылке
https://pastebin.com/ftYaZwPj
фильтровать dhcp на eoip интерфейсах ?
Anton
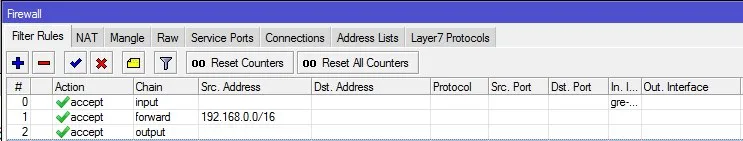
МТ2
Anton
 Anton
шлюз в маршрутах поменян
Anton
пинг не идёт
Anton
/tool torch interface=wan0 src-address=0.0.0.0/0 dst-address=0.0.0.0/0 ip-protocol=any mac-protocol=any port=any
применительно к моей ситуации что указывать и как интерпретировать результаты?
Anton
трассировка с МТ2 клиента 192.168.150.50
Anton
tool traceroute 192.168.150.50
# ADDRESS LOSS SENT LAST AVG BEST WORST
1 192.168.111.249 0% 2 65.9ms 52.6 39.2 65.9
2 100% 2 timeout
3 100% 2 timeout
4 100% 2 timeout
5 100% 2 timeout
6 100% 2 timeout
Cumberbatch
Cumberbatch
И со второй стороны аналогично
Anton
И со второй стороны аналогично
tracert 192.168.100.1
Трассировка маршрута к 192.168.100.1 с максимальным числом прыжков 30
1 <1 мс <1 мс <1 мс 192.168.150.1
2 * * * Превышен интервал ожидания для запроса.
3 * * * Превышен интервал ожидания для запроса.
Dmitry
сразу таймаут валится
надоело гадать, отключайте файер - accept any to any в forward и input (и output, если вы его фильтруете) первым правилом - проверяйте работу. Работает - с маршрутизацией все ок, проблема в фаере (а она у Вас 100% имхо именно там), не работает - проверяйте маршруты
Anton
надоело гадать, отключайте файер - accept any to any в forward и input (и output, если вы его фильтруете) первым правилом - проверяйте работу. Работает - с маршрутизацией все ок, проблема в фаере (а она у Вас 100% имхо именно там), не работает - проверяйте маршруты
с обеих сторон сделал все 3 правила accept на все 3 направления траффика
Anton
пинг не идёт
Dmitry
а примерчик хотя бы один можно?
Примерно так /ip firewall filter add chain=forward action=drop src-address=0.0.0.0/0 dst-address-type=broadcast dst-port=67 out-interface=eoip
на всех трех точках
Cumberbatch
с обеих сторон сделал все 3 правила accept на все 3 направления траффика
Покажите на вжелезках
/ip fw fi exp
/ip ro exp
Anton
Покажите на вжелезках
/ip fw fi exp
/ip ro exp
я давал эту инфу выше, или нужен конфиг чтоб воспроизвести?
Anton
полностью весь конфиг или касательно gre?
Cumberbatch
Лучше касательно ваших адресов
Anton
/ip fw fi exp не выполняется на fi ругается
 Cooper
А дописать
Vadim
 Cumberbatch
Vadim
Сейчас все в бэкбоне. Вроде все работает, смущает что в логе часто выходит state change from Full to Down
Dmitry
Cumberbatch
Сейчас все в бэкбоне. Вроде все работает, смущает что в логе часто выходит state change from Full to Down
Стабильность каналов проверяйте
Vadim
Ничего не рвется. Пинг стабилен по обоим.
Cumberbatch
Сейчас все в бэкбоне. Вроде все работает, смущает что в логе часто выходит state change from Full to Down
Ищите id пересекающиеся? Опечатка например
Anton
Покажите на вжелезках
/ip fw fi exp
/ip ro exp
MT1
/ip route
add distance=1 dst-address=192.168.0.0/16 gateway=192.168.111.250
/ip firewall filter
add action=accept chain=input protocol=gre src-address=внешний IP MT2
add action=accept chain=forward protocol=gre src-address=внешний IP MT2
add action=accept chain=forward protocol=gre dst-address=внешний IP MT2
add action=accept chain=output protocol=gre dst-address=внешний IP MT2
add action=accept chain=input in-interface=gre-tunnel
add action=accept chain=forward in-interface=gre-tunnel
add action=accept chain=forward out-interface=gre-tunnel
add action=accept chain=output out-interface=gre-tunnel
MT2
/ip route
add distance=1 dst-address=192.168.150.0/24 gateway=192.168.111.249
/ip firewall filter
add action=accept chain=input src-address=192.168.150.50
add action=accept chain=output dst-address=192.168.150.50
add action=accept chain=input protocol=gre src-address=внешний IP MT1
add action=accept chain=forward protocol=gre src-address=внешний IP MT1
add action=accept chain=forward protocol=gre dst-address=внешний IP MT1
add action=accept chain=output protocol=gre dst-address=внешний IP MT1
add action=accept chain=input in-interface=gre-tunnel
add action=accept chain=forward in-interface=gre-tunnel
add action=accept chain=forward out-interface=gre-tunnel
add action=accept chain=output out-interface=gre-tunnel
Vadim
id уникальны. заданы по адресам лупбеков. опечаток нету. \
Dmitry
id уникальны. заданы по адресам лупбеков. опечаток нету. \
влючайте debug - смотрите почему падает
Dmitry
аналогично в обратной последовательности с MT2.
проверить ping c MT до 100.x указав src=150.1 (если вы фильтруете весь icmp, то ССЗБ)
проверить с маршруты (в то числе маски) на компе, с которого проверяете
Anton
MT1: /ip route check 192.168.100.1 src-ip=192.168.150.1
/ip route check 192.168.100.1 src-ip=192.168.150.1
status: ok
interface: gre-tunnel
nexthop: 192.168.111.250
Dmitry
/ip route check 192.168.100.1 src-ip=192.168.150.1
status: ok
interface: gre-tunnel
nexthop: 192.168.111.250
с обратной строны ? вангую can't bind socket ;)
Vadim
влючайте debug - смотрите почему падает
Ignoring OSPFv2 Hello packet: BFD is not up пишет. BFD с обоих сторон включен.
Alexander
Cumberbatch
Ignoring OSPFv2 Hello packet: BFD is not up пишет. BFD с обоих сторон включен.
Смотрите настройки bfd
Anton
с обратной строны ? вангую can't bind socket ;)
не угадал)
/ip route check 192.168.150.1 src-ip=192.168.100.1
status: ok
interface: gre-tunnel
nexthop: 192.168.111.249
Dmitry
а какой протокол выбрать?
https://en.wikipedia.org/w/index.php?title=Dynamic_Host_Configuration_Protocol&action=edit&section=3
Cumberbatch
Dmitry
не угадал)
/ip route check 192.168.150.1 src-ip=192.168.100.1
status: ok
interface: gre-tunnel
nexthop: 192.168.111.249
если адресация next-hop верна остатется только файр, пинг между микротами - я не увидел
Anton
с обратной строны ? вангую can't bind socket ;)
на МТ1
ping 192.168.100.1 src-address=192.168.150.1
выдаёт таймаут
ping 192.168.200.1 src-address=192.168.150.1
норм
Anton
если адресация next-hop верна остатется только файр, пинг между микротами - я не увидел
я подправил немного правило на МТ2, было
/ip firewall filter
add action=accept chain=input src-address=192.168.150.50
add action=accept chain=output dst-address=192.168.150.50
стало
/ip firewall filter
add action=accept chain=input src-address=192.168.150.0/24
add action=accept chain=output dst-address=192.168.150.0/24
и картина не поменялась
Dmitry
/ip route print where dst-address ~"192.168.100.*" c двух сторон
Anton
192.168.200.1 на МТ2 пингуется отовсюду, и с МТ1 и с клиентов за МТ1, а 192.168.100.1 - нет
Alexander
udp
ругается что eoip слэйв интефейс и говорит вешать фильтр на бридж, но на этом бридже висит и DHCP///
Anton
/ip route print where dst-address ~"192.168.100.*" c двух сторон
на МТ1 пусто, на МТ2 - показан бридж
Vadim
Смотрите настройки bfd
Увеличил вдвое интервалы. Ничего не изменилось. Там и настроек то никаких нету больше. Или не там ищу? /routing bfd?