 Vassiliy


Коллеги, приветствую!
Возникла ситуация, RouterOS не показывает настройки IPSec, winbox - просто пустые вкладки (в других рахделах все отображается), веб интерфейс перестает отвечать при переходе в раздел IPSec, SSH показывает такое:
[username@rb1.hostname] > ip ipsec export
# apr/16/2019 10:34:21 by RouterOS 6.44.2
# software id = AU6U-DIYW
#
# model = CCR1072-1G-8S+
# serial number = 92C708484D7A
#interrupted
[username@rb1.hostname] >
Железка - CCR1072-1G-8S+
CPU - ~ 1-2%, в логе упомининия IPSec нет, в logging уже включил ipsec,!debug.
Было ли у кого такое?
 Alex
Коллеги, приветствую!
Возникла ситуация, RouterOS не показывает настройки IPSec, winbox - просто пустые вкладки (в других рахделах все отображается), веб интерфейс перестает отвечать при переходе в раздел IPSec, SSH показывает такое:
[username@rb1.hostname] > ip ipsec export
# apr/16/2019 10:34:21 by RouterOS 6.44.2
# software id = AU6U-DIYW
#
# model = CCR1072-1G-8S+
# serial number = 92C708484D7A
#interrupted
[username@rb1.hostname] >
Железка - CCR1072-1G-8S+
CPU - ~ 1-2%, в логе упомининия IPSec нет, в logging уже включил ipsec,!debug.
Было ли у кого такое?
У многих после обновления РОС такое было. Или назад откатите, или ждите фикс с новой прошивкой
 Dmitry
Коллеги, приветствую!
Возникла ситуация, RouterOS не показывает настройки IPSec, winbox - просто пустые вкладки (в других рахделах все отображается), веб интерфейс перестает отвечать при переходе в раздел IPSec, SSH показывает такое:
[username@rb1.hostname] > ip ipsec export
# apr/16/2019 10:34:21 by RouterOS 6.44.2
# software id = AU6U-DIYW
#
# model = CCR1072-1G-8S+
# serial number = 92C708484D7A
#interrupted
[username@rb1.hostname] >
Железка - CCR1072-1G-8S+
CPU - ~ 1-2%, в логе упомининия IPSec нет, в logging уже включил ipsec,!debug.
Было ли у кого такое?
в Web-е часто достаточно сбросить кэш браузера, а вообще вы не указали версию RoS.
в changelog часто упоминается о наличии фич доступных только из cli - может быть с этим связано как-то.
Cumberbatch
Vassiliy
всем спасибо, откачу на 6.44
Алексей
А есть ли у микротика модели с 2мя sfp и чтобы был wifi на внешней антенне?
Алексей
О, спс, почти что надо, только там 5GHz. А такой же модели на 2.4 нет?
 Moneron 🇷🇺
О, спс, почти что надо, только там 5GHz. А такой же модели на 2.4 нет?
У Вас 2х miniPCI-e, воткните туда r11e-модуль на 2,4
Алексей
О, спс!
Ivan
Всем привет!
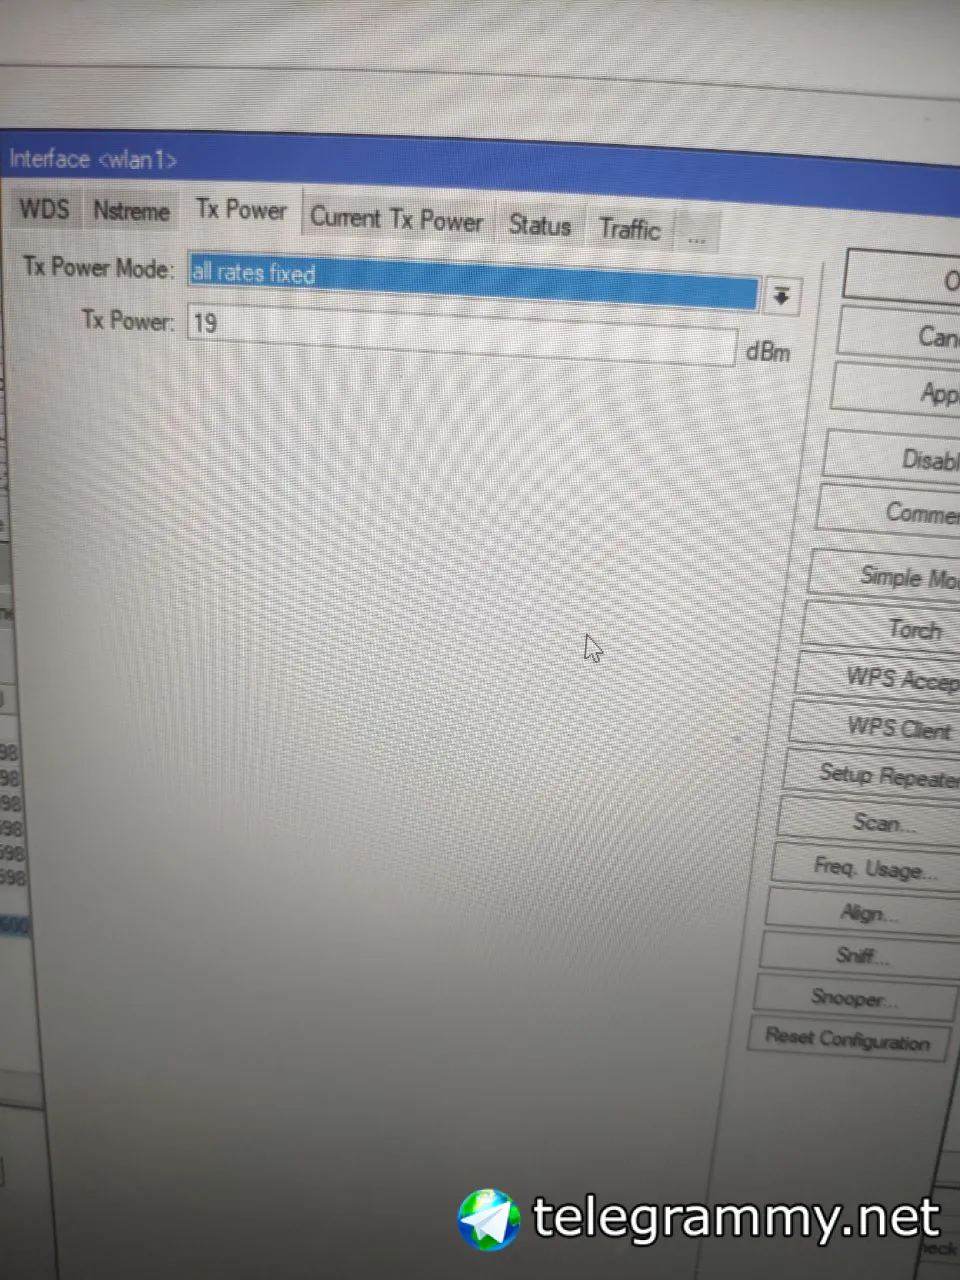
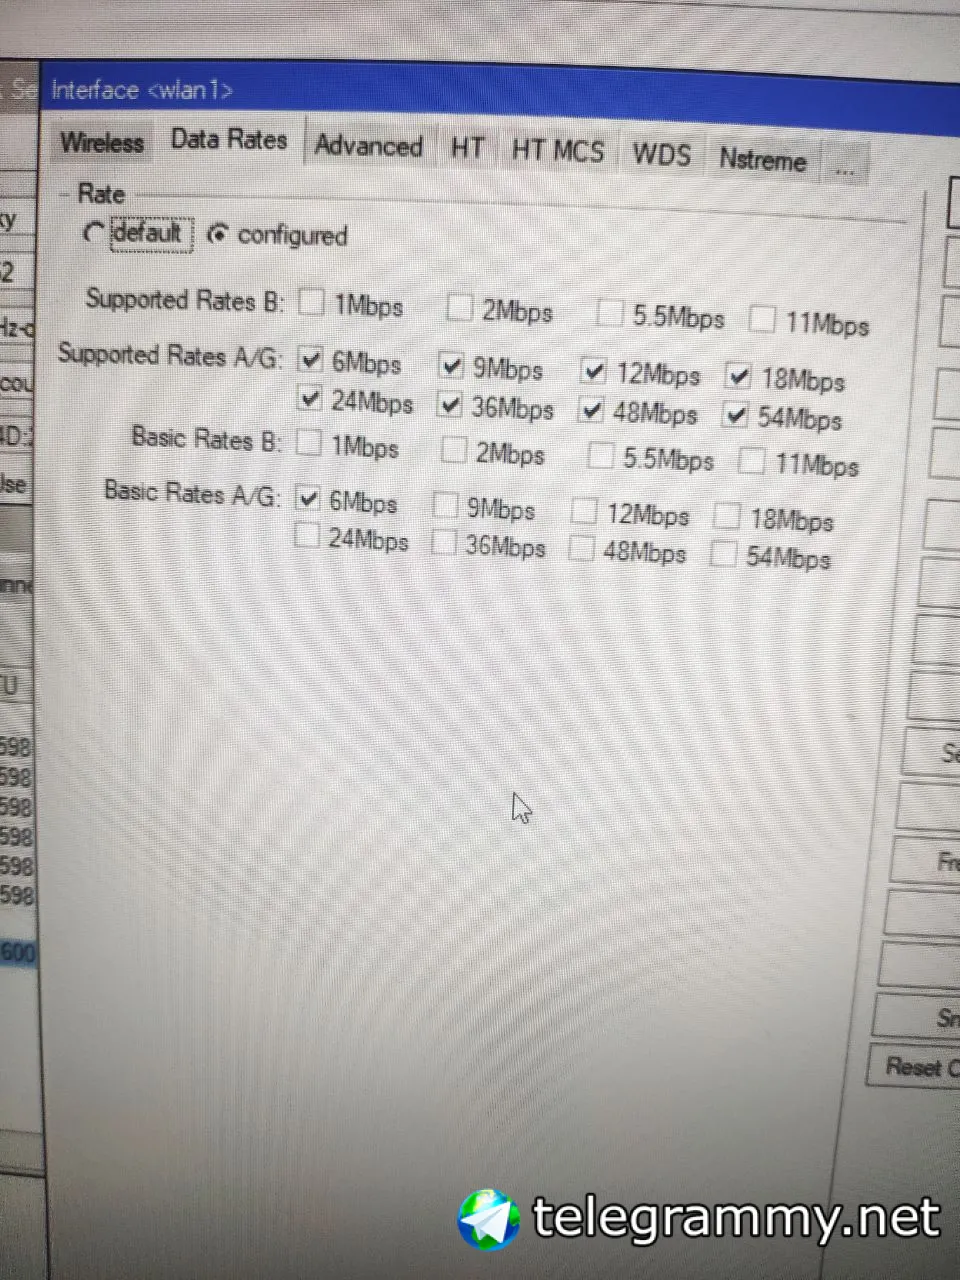
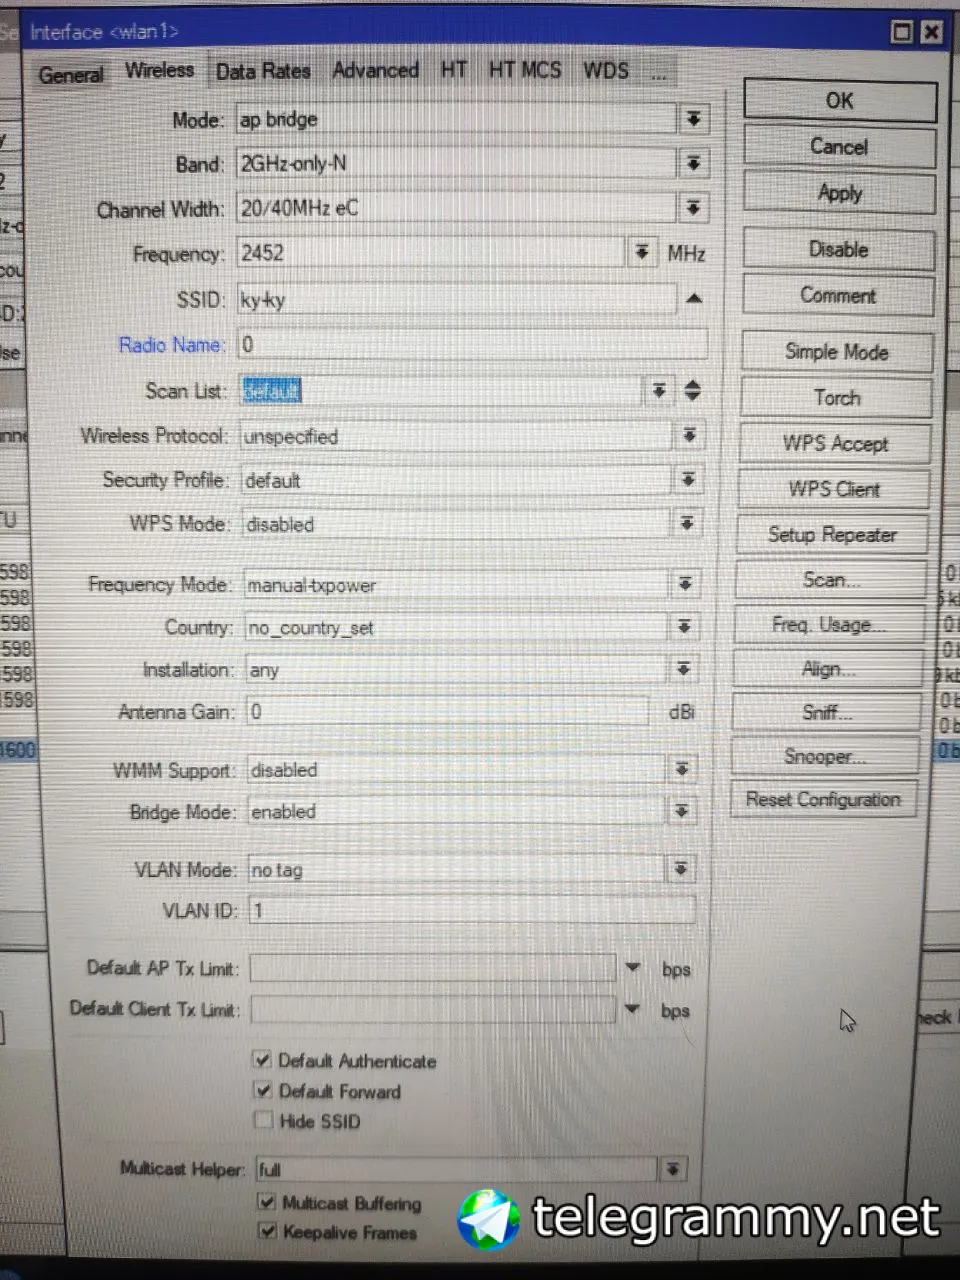
Вчера пару часов ковырял wifi микрота, в итоге больше 50-52 Мб добиться не смог с переменными падениями до 30-34, до этого tenda на этом же месте выдавала и выдает 76-80 по вафле стабильно. В интернете нашел кучу подобных статей, но решения там так и нет. Кто-то решил эту загадку? Ширина 40, судя по всему, не работает. На других роутерах с простой настройкой на ширине 40 выдает больше 75, как и на тенде
Ivan
 Ivan
 Ivan
 Чиркин
Коллеги. Подскажите watchdog по какому принципу отрабатывает при отсутствии ответа одного пинга или нескольких?
 Alexander
При отсутствии 6 пингов подряд (пинги отправляются каждые 10 секунд. А вообще https://wiki.mikrotik.com/wiki/Manual:System/Watchdog
Чиркин
Спасибо
 Alexander
Доброго времени суток!
Скажите, а можно в описание чата добавить ссылочку на сайт для выкладывания кода?
Где-то после этих строк:
Мы рады приветствовать нас в нашем тёплом ламповом чате! Здесь обсуждаются компьютерные сети и всё, что связано с оборудованием MikroTik. Также есть канал с новостями: @mikrotik_rus. P. S. Мат=бан.
Cumberbatch
Всем привет!
Вчера пару часов ковырял wifi микрота, в итоге больше 50-52 Мб добиться не смог с переменными падениями до 30-34, до этого tenda на этом же месте выдавала и выдает 76-80 по вафле стабильно. В интернете нашел кучу подобных статей, но решения там так и нет. Кто-то решил эту загадку? Ширина 40, судя по всему, не работает. На других роутерах с простой настройкой на ширине 40 выдает больше 75, как и на тенде
Посмотрите настройки отсюда
set [ find default-name=wlan1 ] adaptive-noise-immunity=ap-and-client-mode \ band=2ghz-onlyn channel-width=20/40mhz-Ce country=russia \ default-authentication=no disabled=no distance=indoors frequency=2422 \ hw-protection-mode=rts-cts keepalive-frames=disabled mode=ap-bridge \ multicast-helper=full preamble-mode=long security-profile=wifi ssid=2G \ tx-power=18 tx-power-mode=all-rates-fixed wireless-protocol=802.11 \ wmm-support=enabled wps-mode=disabled
Moneron 🇷🇺
Давайте обойдёмся без политики в нашем канале.
Alexander
+
 Dmitrii
@moneron тут недавно был вопрос по триалу - в вики написано 24часа
Dmitrii
как оно реально сейчас?
 Yakov
как оно реально сейчас?
Есть рос для виртуалки (chr) и для железки (mips, x86 и т.д. Первое имеет бесплатную лицензию с ограничением по скорости портов в 1 mbit, и 60 дневный триал без ограничений для всех платных уровней. Второе имеет несколько уровней лицензирования описанных в таблице, L0 это суточный триал полнофункциональный (запускается после установки и до активации ключа, если таковой имеется) L1 это бессрочная демка обрезанная по функционалу
Alexander
Хочу задать вопрос, но предварительно подготовив код - подскажите сайт (забыл) куда код выложить?
Yakov
Pastebin
 Danil
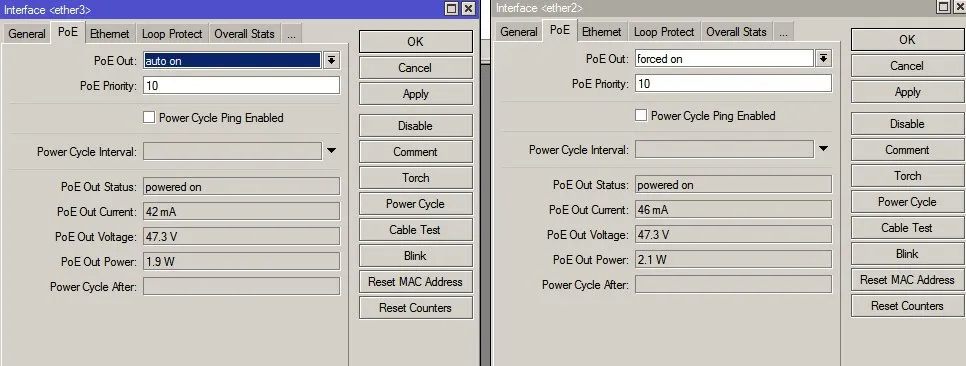
Господа, кто пользовался сАР АС - если вход РоЕ 48 В, то на выходе будет работать устройство рассчитанное на 48 В af/at?
 Vasily
Да
Vasily
 Vasily
а питаеться от cisco 3560
Vasily
Правдо у меня MT hEX PoE
Dmitry
Все знают, но вот удалось проверить - купил обычный hap (951Ui-2nD) для опытов, нарвался на not enough space при обновлении с 6.43.4 на 6.43.14.
Решатеся скачиваением all_packages.zip нужной версии, заливкой всех нужных вам пакетов на устройство в корень, перезагрузкой.
К сожалению, весь ненужный функционал придется исключить - устройство обновляется нормально, устанавливая сразу все залитые пакеты (чего для меня неожиданно: думал нужно сначала system, затем все остальное).
Дальнейшее обновление потребует аналогичной процедуры, скорее всего - проверю позже, но это не точно 😊
Dmitry
После этого можно удалять любые пакеты?
да, они больше не часть bunde-packages , а сами по себе
 Maxim
Всем привет. Напомните пожалуйстта, чтобы открыть superchanel и прочие радости, нужно обязательно NetInstall-ом шить или можно просто обновиться прошивкой с сайта, положенной в Files?
Dmitry
итого, по сравнению с стандартным NPK, у меня выкинуты ups и ipv6
Dmitry
а кто может подсказать, что за директория disk1 в корне на этом обычном hap ?
 Otto
ups никогда не входил в стандартный бандл
Dmitry
ну кмххм ... может быть и так, но тут он уже был
Vasily
Dmitry
ups никогда не входил в стандартный бандл
ок, загрузил hap ac lite - да, отличие в пакетах следующие (тут то уж точно bundle) - удалены ipv6 и hotspot (видимо на обычном hap, кто-то уже обновлялся пакетами, я не обратил внимания - чудный мир б/у)
Anton
двойное ку всем
Anton
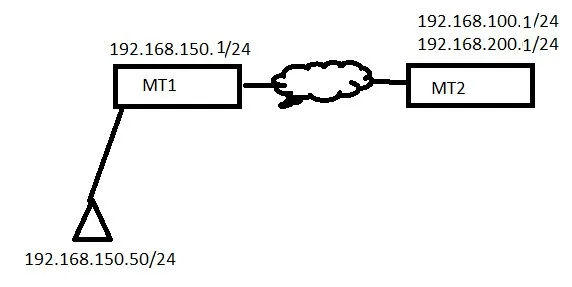
на 8 портовом роутере есть 2 бриджа, по 4 порта в каждом. на одном бридже 192.168.100.0/24 сеть, на втором 192.168.200.0/24 сеть
Anton
с другим роутером поднят gre тоннель
Anton
оба микроты
Anton
со второго роутера пингуется только адреса из 200 сетки, а из 100 нет
Anton
куда копнуть?
Dmitry
в маршрутизацию, в firewall forward
Anton
 Anton
пингую с клиента, все маршруты настроены (нужная подсетка заворачивается на gre интерфейс)
Anton
на мт2 0 и 1 правила input + output с 150.50 accept
Dmitry
покажите маршруты с MT1 и MT2, и правила /ip firewall filter c MT1
Anton
при пинге на 100.1 в логах вижу (упрощённо)
input: in: gre out: (unknown) 192.168.150.50->192.168.100.1
Anton
при пинге на 200.1 в логах вижу
input: in: gre out: (unknown) 192.168.150.50->192.168.200.1
output: in: (unknown) out: gre 192.168.200.1->192.168.150.50
Dmitry
эммм... гадание по логам это, конечно, интересно - но лучше покажите, что я попросил
Anton
готовлю, сообщение дописывал
Anton
МТ1 маршрут:
Anton
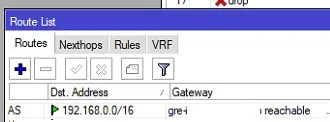 Anton
МТ2 маршрут
Anton
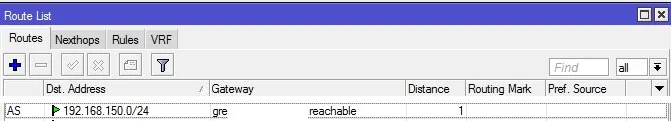 Anton
файервол с МТ1:
Anton
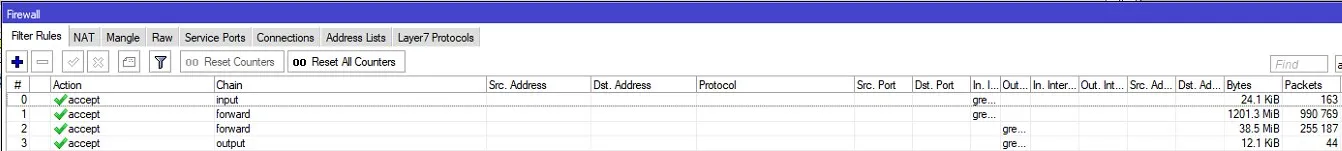 Dmitry
обычно у GRE есть какая-то адресация и желательно указывать endpoint как gateway для маршрутов
Anton
сразу же ниже 2 правила разрешающие gre для белых айпишников
Anton
а разница? указать ип или интерфейс?
Anton
это отдельная тема на MTCNA )
если на интерфейс навешан адрес, смысл статически где-то этот адрес использовать, если можно указывать сам интерфейс?
 Alexander
а разница? указать ип или интерфейс?
интерфейс можно указывать только для PPP-протоколов. с остальными может вести себя неправильно
Dmitry
если на интерфейс навешан адрес, смысл статически где-то этот адрес использовать, если можно указывать сам интерфейс?
и вы не показали firewall c MT2
Moneron 🇷🇺
обычно у GRE есть какая-то адресация и желательно указывать endpoint как gateway для маршрутов
Для гре и статик роутинга – не принципиально, ибо гре на мт – п-т-п
 Innokentiy
поправил))
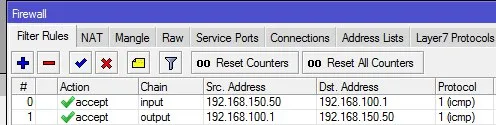 Anton
далее 2 правила разрешающие гре между белыми адресами, и далее 4 правила разрешающие весь траффик по гре
Dmitry
ну а 200.1 где ?
Anton
200 и без этого пингуется, не пингуется 100