2 вариант
Там где статика dst nat. To address указывайте адрес до которого уже должен быть маршрут.
 Cumberbatch


 Алексей
Цель какая? Зайти на RDP из центрального офиса в Филиал? Или зайти на внешний адрес по RDP Центрального офиса и редирекнуться на RDP в филиале?
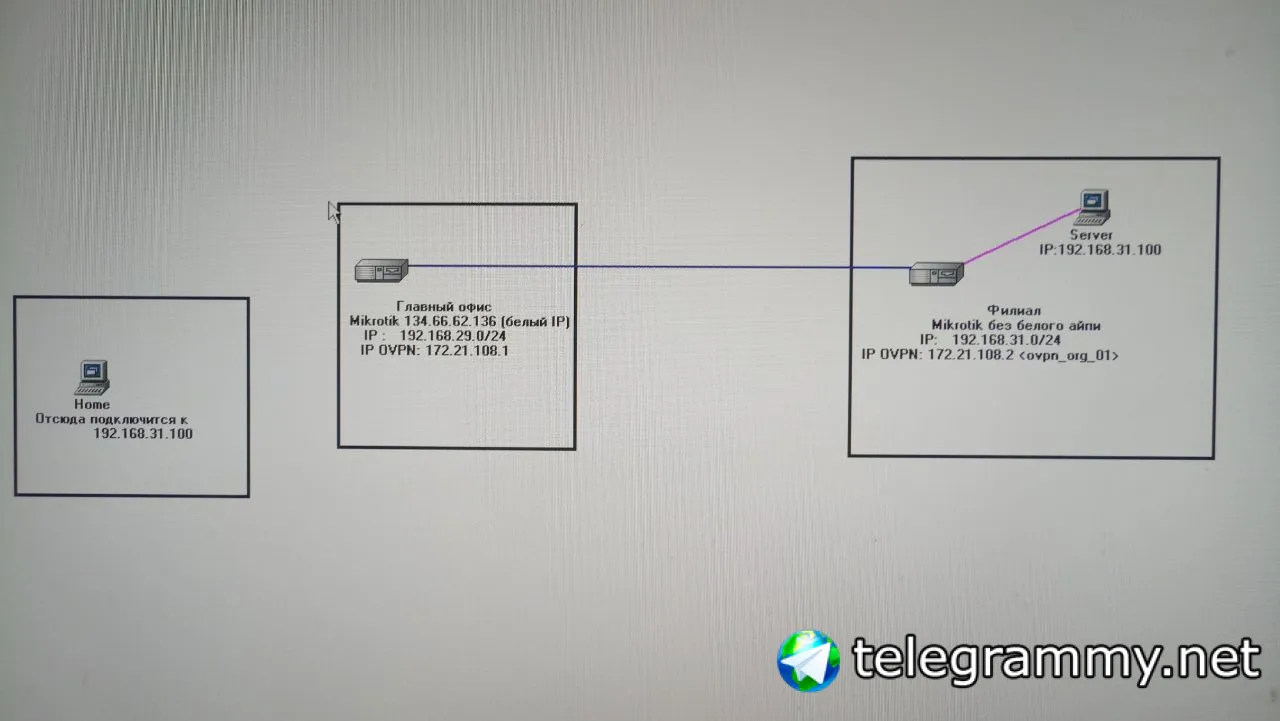
в голове есть белый айпи а в бренче нет его, задача: ходить на комп в бренче по белому айпи головы :)
Алексей
не забудьте маскарад на тонель повесить
Алексей
Зачем?
я когда к себе домой ходил по такой же схеме, без маскарада не заводилось, обратные пакеты видимо не туда уходили
 Stas
спасибо
 Maxim
 jabb3rd
Информация для присутствующих многоуважаемых благородных донов. Сегодня наблюдал ситуацию. Микротик с открытым winbox (ошибка, надо прикрывать файером или использовать порткнокинг). Ранее (сентябрь 2018) был взломан через непропатченную уязвимость. Все последствия влома откатили на имевшийся бекап конфигурации, уязвимость пропатчили (октябрь 2018) . Т.е. никаких закладок и скриптов на роутере не оставалось. Но : пароль на управление не был изменен (ошибка - надо обязательно менять пароль). В субботу, 30.02.2019 некто зашел на роутер винбоксом. Отключил получение DNS от провайдера (pppoe) и настроил DNS серверы вручную. Также в планировщик вставлен запускаемый раз в минунт скрипт, получающий команды с удаленного сервера.
Предположительно: в момент взлома был скопирован хэш пароля админа (или сам пароль?). А теперь злоумышленники "обходят" ранее скомпрометированные устройства и ставят на них свои DNSы, чтобы пропускать трафик клиента через свои серверы. И ставят скрипт для будущих дел.
Рекомендация: поменять пароли на ранее скомпрометированных устройствах.
Не менять пароль – квинтэссенция глупости, конечно же. Именно про это ещё в апреле 2018 писали на официальном форуме MikroTik.
jabb3rd
Летом ради прикола решил пройтись по Бразилии скриптами в поисках уязвимого винбокса, тогда наковырялось порядка 35к логинов/паролей. Если составить словарь и пройтись теперь – интересно, сколько можно найти «гудов»?..
Maxim
а какой обратный маршрут? пакет прилетел с ван-порта головы
С ван порта. Потом dst-NAT заменили адрес получателя, он улетит в филиал на сервер RDP. Сервер будет отвечать нам. Он ответит на адрес с которого прилетел этот пакет, и он улетит в интернет через провайдера филиала. RDP клиент пошлёт этот пакет на три буквы
Алексей
Алексей
я и пишу про маскарад
Maxim
Можно обойтись маркировочкой чтобы пакеты возвращались в центральный офис
Алексей
Можно обойтись маркировочкой чтобы пакеты возвращались в центральный офис
ну тогда объясни человеку как маркировать))))))))))))))))
Maxim
ну тогда объясни человеку как маркировать))))))))))))))))
маркируем коннекшены, закидываем в таблицу, дефолт в таблице - центральный офис чеерз туннель
Алексей
маркируем коннекшены, закидываем в таблицу, дефолт в таблице - центральный офис чеерз туннель
или просто вешаем маскарад :))))))))))))))
Maxim
или просто вешаем маскарад :))))))))))))))
маскард на всё - это уже проблема с односторонней видимостью
Алексей
маскард на всё - это уже проблема с односторонней видимостью
Не на всё, а на тонель :) чтоб, через тонель летящим пакетам, перебивать сорс
Maxim
Не на всё, а на тонель :) чтоб, через тонель летящим пакетам, перебивать сорс
По-факту это NAT между локальными сетями. По-мне так это такое-себе решение.
Алексей
По-факту это NAT между локальными сетями. По-мне так это такое-себе решение.
ну можно не маскарадить а за сорснатить, адрес-то известен, поэтому ничего страшного не случится особо-то...
Maxim
ну можно не маскарадить а за сорснатить, адрес-то известен, поэтому ничего страшного не случится особо-то...
вот! теперь условия начали включаься)))
Maxim
можно провернуть эту операцию с парой адресов - но как говориться костылём это быть не перестанет)
Алексей
можно провернуть эту операцию с парой адресов - но как говориться костылём это быть не перестанет)
кстати манглы дороже должны будут выйти в итоге :)
Maxim
кстати манглы дороже должны будут выйти в итоге :)
есть нагрузочные тесты этой инсталяции с примерами конфигураций?
Алексей
есть нагрузочные тесты этой инсталяции с примерами конфигураций?
тестов нет, но я предполагаю что даже по подсчету конечных правил через которые эти пакеты должны будут проходить можно судить о том что всё-таки выйдет дешевле...
Алексей
также можно предположить, что, скорее всего, чуваку иногда нжкуно будет ходить скорее всего, на сервак в бренче, поэтому там можно и просто маскарадом обойтись
Maxim
тестов нет, но я предполагаю что даже по подсчету конечных правил через которые эти пакеты должны будут проходить можно судить о том что всё-таки выйдет дешевле...
Количество правил и грузливость каждого из них нужно оценивать на тестовом стенде. Я, к примеру, знаю что NAT это дорого. А добавить метку - это не дорого.
Stas
не забудьте маскарад на тонель повесить
маскарад поставить на тунель со стороны филиала, или с головного центра? Если так: add action=masquerade chain=srchat out-interface=<ovpn-org_01>, то не работает
Алексей
Алексей
маскарад поставить на тунель со стороны филиала, или с головного центра? Если так: add action=masquerade chain=srchat out-interface=<ovpn-org_01>, то не работает
естественно маршруты везде до всего должны быть
Алексей
это первое условие
Cumberbatch
маскарад поставить на тунель со стороны филиала, или с головного центра? Если так: add action=masquerade chain=srchat out-interface=<ovpn-org_01>, то не работает
Вам нужно dst nat только и роуты. Никого masquerade не нужно
Cumberbatch
Единственно дефолт маршрут обратный должен идти к статике
Cumberbatch
Если это не возможно то коннекшен марк и роутмарк. Причём уже на филиальном микроте
Stas
 Алексей
Если это не возможно то коннекшен марк и роутмарк. Причём уже на филиальном микроте
это все заменяется одним правилом маскарада на головном
Stas
уже хотел спрашивать как через саркировку, но в фаерволле закрыт конект и с помощью маскарада на тунель заработал
Алексей
Алексей
Stas
если сделаю через маркировку и роутемарк, то снизится нагрущка на проц?
Алексей
если сделаю через маркировку и роутемарк, то снизится нагрущка на проц?
а сейчас нагрузка есть когда по рдп подключаешься?
Maxim
если сделаю через маркировку и роутемарк, то снизится нагрущка на проц?
какая железка то хоть?
Алексей
или это всего 2-3%?
Stas
а в целом какая нагрузка?
на нем висит DNs addblock list. Там 2000~ записей, поэтому 50-60% всегда
Алексей
на нем висит DNs addblock list. Там 2000~ записей, поэтому 50-60% всегда
ну прирост на 2-3% скорее несущественный
Алексей
врядли с манглами будет ниже
Maxim
на нем висит DNs addblock list. Там 2000~ записей, поэтому 50-60% всегда
Вы про эту штуку? https://blog.hook.sh/mikrotik/adblock-with-dns/
Stas
Эффективно работает?
слишком. Некоторые яндекс страницы портит, т.к. там как раз dns имя среди списка adblock
 Artem
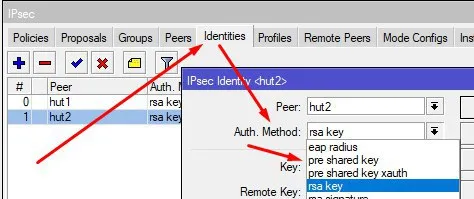
ребят, курю сейчас ipsec в последней прошифвке тиков, не могу найти preshared secret O0
Artem
куда подевали ?
Artem
точнее в настройках пира нету вообще параметра preshared
 Artem
спасибо
Stas
а кто делал простукивание порта через icmp?
Stas
тьфу ip адреса через icmp
 Alexey
шта?
 Vlad 😎
 Vyacheslav
 Vyacheslav
 Vyacheslav
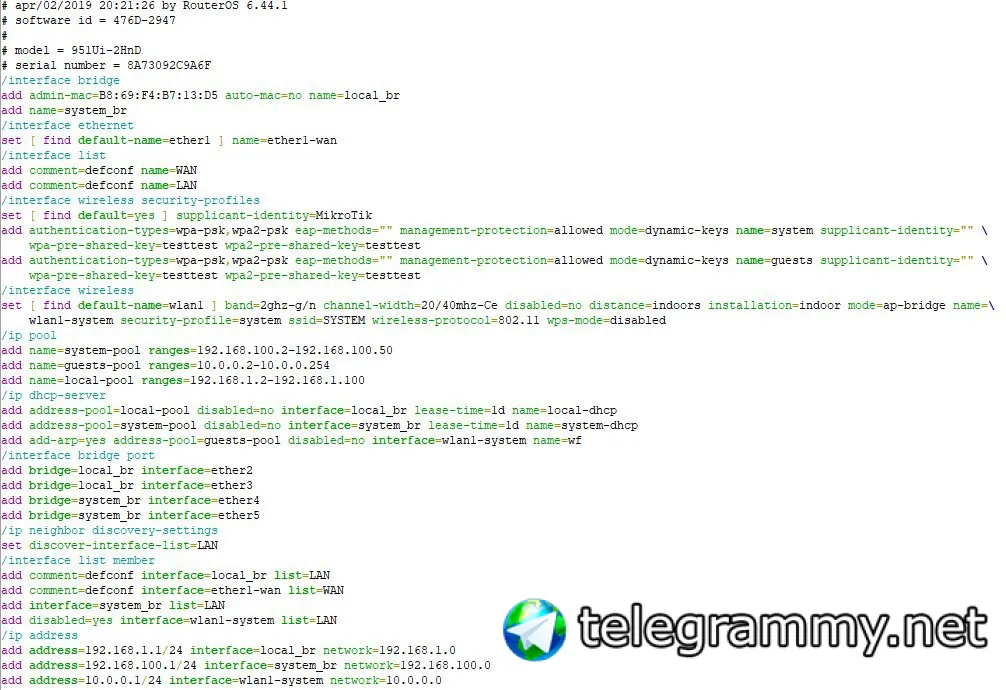
до обновления прошивки все работало
Cumberbatch
Cumberbatch
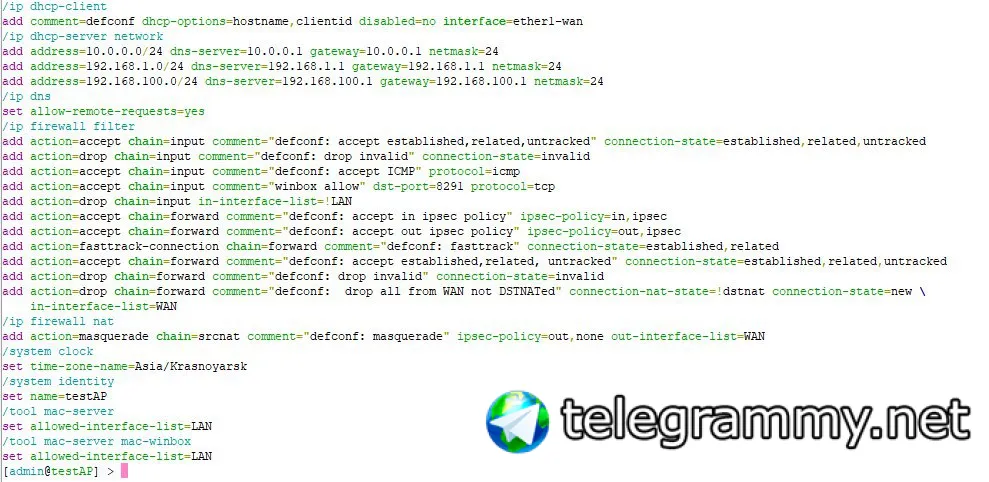
где? можешь носом ткнуть? =)
Именно вашим правилом которое вы указали
add action=drop chain=input in-interface-list=!LAN
Vyacheslav
Причем это правило в дефолтном конфиге вшито. как так то?
Илья
Всем привет. А то, что микротик зеркалит только rx трафик это норма?
Илья
Или нужно какие то костыли подпирать что бы порт целиком зеркалил?
Илья
☺️
Cumberbatch
Причем это правило в дефолтном конфиге вшито. как так то?
Добавьте в лист LAN все интерфейсы с которых нужно выходить в интернет. В дефолте именно это подразумеватся
Vyacheslav
понял, спасибо
Vyacheslav
а если так чтобы не добавлять? могу просто разрешить 53 порт
Cumberbatch
а если так чтобы не добавлять? могу просто разрешить 53 порт
Ну можно. Либо днс не микрот указать. Но выглядит уже как костыль
Vyacheslav
ок