 Constantin


внезапно наткнулся на интерфейс pwr-line1 в hAP lite. Оно только с особенным зарядником работает или как вообще?
 Dmitry
если у Вас microUSB , то с указанным блоком питания работать будет
 Михаил
 Oleg
Здравствуйте!
Посоветуйте VPN Free (pptp) для отправки уведомлений в телеграм. Сейчас использую vpnbook.com но там очень часто меняется пароль на подключение
Cumberbatch
Oleg
1.1.1.1
он только для мобильных устройств, и как я понял это не совсем vpn а больше похож на DNS сервер )
я хочу на mikrotik поднять pptp интерфейс и через него направлять весь трафик api.telegram.org
Cumberbatch
 Moneron 🇷🇺
Подозреваю что только дефолт группу можно поставить
Через ограничения это задаётся. В юзермане проще сначала в веб-морде разобраться
 Sergey
 Андрей
спасибо. Отключил.
Андрей
похоже где то в правилах фаервола включено логирование
Sergey
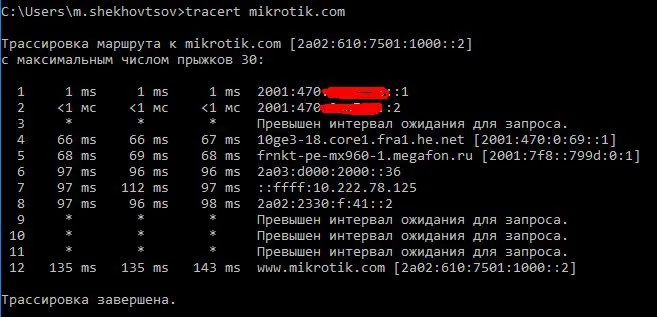
там прям на схеме видно что аж 4 девайса
 Maxim
 Андрей
там прям на схеме видно что аж 4 девайса
так у них в рекомендациях всегда было - по 1 репиторуВиФи на каждую комнату - для гарантированного отличного сигнала))
Sergey
так у них в рекомендациях всегда было - по 1 репиторуВиФи на каждую комнату - для гарантированного отличного сигнала))
кстати допустим отель, несколько домов из бруса двух этажных, в каждом доме по 4 квартиры, в каждую квартиру по вай фай ставить ?
Sergey
конечно бы красиво + мощность точек занизить, но чет выходит дорого :(
Андрей
кстати допустим отель, несколько домов из бруса двух этажных, в каждом доме по 4 квартиры, в каждую квартиру по вай фай ставить ?
ну так мы то с вами знаем что там 1 роутер все этажи прошьёт, а "хозяину" отеля нагрузят полный багажник этих репитеров
Maxim
кстати допустим отель, несколько домов из бруса двух этажных, в каждом доме по 4 квартиры, в каждую квартиру по вай фай ставить ?
Встречались заказчики, которые пытались поставить одну SXTшку на такой объект. Снаружи. На столбе. Типа у всех сигнал на максимуме, и нифига не работает. Дёшево! Чё уж там!
Sergey
Встречались заказчики, которые пытались поставить одну SXTшку на такой объект. Снаружи. На столбе. Типа у всех сигнал на максимуме, и нифига не работает. Дёшево! Чё уж там!
там расположение домов такое что наверное можно 3 внешних поставить, что бы в окна светили
Sergey
но не одну
Sergey
одну это будет гнусно, в туалете почти не будет сигнала
Maxim
там расположение домов такое что наверное можно 3 внешних поставить, что бы в окна светили
А телефон, простите из сортира, досветит до этой точки на столбе?
Sergey
ну и естественно в отели такие чет жаба душит заказчиков покупать сап ац, значит будут сап лайты, 2.4 и два десятка штук
Андрей
Встречались заказчики, которые пытались поставить одну SXTшку на такой объект. Снаружи. На столбе. Типа у всех сигнал на максимуме, и нифига не работает. Дёшево! Чё уж там!
ну вот и ответ - 1ой точки мало - ставим в каждую комнату... так то не думаю что прям золотые будут... это ж репитеры... сколько они стоят?
Sergey
репитеры? или всё таки точки доступа
Sergey
нафиг репиторы
Maxim
ну и естественно в отели такие чет жаба душит заказчиков покупать сап ац, значит будут сап лайты, 2.4 и два десятка штук
hAP ac lite - по прайсу 50$ - два диапазона
Sergey
вот бы мелкую как кап лайт точки
 Innokentiy
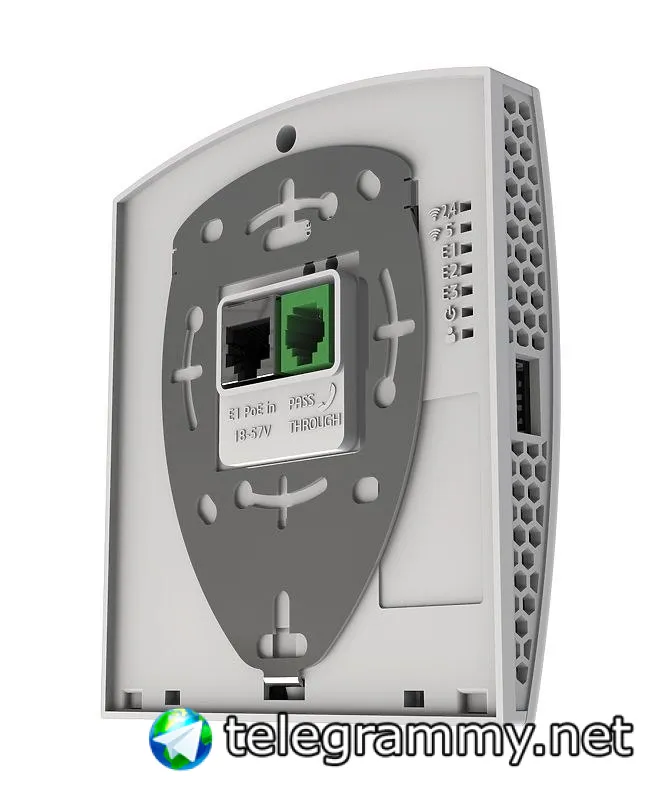
так для отелей есть же точки в подрозетники
Sergey
так для отелей есть же точки в подрозетники
такую хрень в доме из бруса некуда всунуть , там внешнии розетки
Maxim
это полноценный марштузатор
Открою секрет, тут всё даже с одним портом - полноценный маршрутизатор)
Sergey
В смысле что на видное место не повесишь?
для кап лайта можно корпуса распеатать нужного цвета или покрасить под дерево
Innokentiy
https://mikrotik.com/product/wsap_ac_lite
 Yakov
Открою секрет, тут всё даже с одним портом - полноценный маршрутизатор)
Особенно mAP забавно выглядит )
Maxim
для кап лайта можно корпуса распеатать нужного цвета или покрасить под дерево
https://mikrotik.com/product/RBcAPL-2nD-307#fndtn-gallery
Innokentiy
такую хрень в доме из бруса некуда всунуть , там внешнии розетки
там от подрозетника требуется только лишь чтобы из него провод выходил
Innokentiy
сам монтаж идет на плоскую пластину, ничего не утоплено в стену
Maxim
Особенно mAP забавно выглядит )
Да, я его называю: "бздя"))) в основном как анализатор спектра использую)
Innokentiy
 Alex
видисо, аналог индикатора USR на мапах
Maxim
Кстати получается самая дешевая индур железка с двумя диапазонами
не, там все по 49,95$ с двумя диапазонами
Yakov
49 за wsAP
Sergey
wsap по сути другое изсполнение hap ac lite но без непое портов
 Dmitrii
не совсем, ее нельзя в каскады собирать.
Dmitrii
а, ну да, POE и тот и тот не умеют подавать питание
 Yuriy
Информация для присутствующих многоуважаемых благородных донов. Сегодня наблюдал ситуацию. Микротик с открытым winbox (ошибка, надо прикрывать файером или использовать порткнокинг). Ранее (сентябрь 2018) был взломан через непропатченную уязвимость. Все последствия влома откатили на имевшийся бекап конфигурации, уязвимость пропатчили (октябрь 2018) . Т.е. никаких закладок и скриптов на роутере не оставалось. Но : пароль на управление не был изменен (ошибка - надо обязательно менять пароль). В субботу, 30.02.2019 некто зашел на роутер винбоксом. Отключил получение DNS от провайдера (pppoe) и настроил DNS серверы вручную. Также в планировщик вставлен запускаемый раз в минунт скрипт, получающий команды с удаленного сервера.
Предположительно: в момент взлома был скопирован хэш пароля админа (или сам пароль?). А теперь злоумышленники "обходят" ранее скомпрометированные устройства и ставят на них свои DNSы, чтобы пропускать трафик клиента через свои серверы. И ставят скрипт для будущих дел.
Рекомендация: поменять пароли на ранее скомпрометированных устройствах.
Moneron 🇷🇺
И закрыть наглухо управление снаружи. Оторванными руками :)
Innokentiy
но сначала оторвать руки
Yuriy
Поражаюсь наглости гадов. Даже логи за собой не затерли... Заходил с IP 217.149.111.254
Dmitrii
что это тебе даст?
https://www.nic.ru/whois/?searchWord=217.149.111.254
Innokentiy
набить морду по IP
Yuriy
что это тебе даст?
https://www.nic.ru/whois/?searchWord=217.149.111.254
Закину очередной айпишник в блеклист IDS/IPS.
 Stas
Задача такая: через статику подключится по рдп на клиентскую машину. Клиентская машина находится в другом филлиале и между организациями проброшен опенвпн, где филиал является клиентом, а микротик со статикой серв
Maxim
Innokentiy
Закину очередной айпишник в блеклист IDS/IPS.
дак это ж рандомный адрес из очередного ботнета
Innokentiy
эдак проще вайтлист сделать, чем ждать, пока блеклист заполнится всем интернетом
Maxim
Задача такая: через статику подключится по рдп на клиентскую машину. Клиентская машина находится в другом филлиале и между организациями проброшен опенвпн, где филиал является клиентом, а микротик со статикой серв
Если между филиалами есть туннель - замечательно. Настройте маршрутизацию между сетями и ходите по внутренним адресам филиалов.
Stas
Если между филиалами есть туннель - замечательно. Настройте маршрутизацию между сетями и ходите по внутренним адресам филиалов.
так и работает, но клиеньский филиал в черной дыре, требуется из дома подключение.
Dmitry
так и работает, но клиеньский филиал в черной дыре, требуется из дома подключение.
подключайтесь к головному офису, дальше по внутренней маршрутизации до филиала
Maxim
Через внешний ip адрес, либо ddns
Какова задача языком домохозяйки: я хочу чтобы <указать желаемое>. Что сделано: <указать настроенное>. Что не работает хотя должно: <можно ничего не писать если не сделано>
Maxim
подключайтесь к головному офису, дальше по внутренней маршрутизации до филиала
да лишь бы у филиального офиса был маршрут в сеть VPN клиентов....
Stas
у филиала поднят инет на сим карте без возможности белого айпи. В NAT прописал по инструкциям манулам проброс рдп. маршрутизация между конечными пулами ip есть. Выложу схему, есди надо. В данный момент работает через l2tp
Maxim
у филиала поднят инет на сим карте без возможности белого айпи. В NAT прописал по инструкциям манулам проброс рдп. маршрутизация между конечными пулами ip есть. Выложу схему, есди надо. В данный момент работает через l2tp
Цель какая? Зайти на RDP из центрального офиса в Филиал? Или зайти на внешний адрес по RDP Центрального офиса и редирекнуться на RDP в филиале?