 Nikita


Коллеги, кто может глянуть дефолт конфиг на CCR ?
 Dmitrii
сбросил в итоге что ли?
Nikita
нет еще
Nikita
я пробился через виндовую тачку на ike2
Nikita
получил адрес в нужной сети, но пинги вовнутрь не пошли, хотя должны
Nikita
на мак оси все четко, винда - темный лес
Nikita
писал статик роуты, тишина
 Mikhail
пофиг на чём покажет дефолтный конфиг
Mikhail
с любого?
Mikhail
Могу глянуть дефолтный на CCR1009-7G-1C-1S+. Надо?
 Александр
/system default-configuration print
system default-configuration print
script: #| LAN:
#| IP on ether1: 192.168.88.1/24;
:log info Starting_defconf_script_;
#-------------------------------------------------------------------------------
# Apply configuration.
# these commands are executed after installation or configuration reset
#-------------------------------------------------------------------------------
:if ($action = "apply") do={
# wait for interfaces
:local count 0;
:while ([/interface ethernet find] = "") do={
:if ($count = 30) do={
:log warning "DefConf: Unable to find ethernet interfaces";
/quit;
}
:delay 1s; :set count ($count +1);
};
/ip address add address=192.168.88.1/24 interface=ether1 comment="defconf";
}
#-------------------------------------------------------------------------------
# Revert configuration.
Александр
Это на CCR1009-7G-1C-1S+
Nikita
спасибо
Nikita
IP on ether1: 192.168.88.1/24;
Dmitrii
@tarikin ты же на своем CCR можешь сделать
Dmitrii
и посмотреть
Nikita
@tarikin ты же на своем CCR можешь сделать
я как раз его и пытаюсь его достать обратно онлайн )
Mikhail
https://pastebin.com/gQSTbmcL а у меня такой
Nikita
будем ресетать, хостер упырь, отказался давать доступ к аварийтному ether порту моего тика. Отказался игнором на три письма с одинаковой просьбой. Даже не отказом. ПРосто игнор
Dmitrii
вам дали рядом виртуалку, вы сделали IKE получили адрес внутри сети и не получается достучаться до CCR с выданного ike до его адреса?
Nikita
да
Nikita
есть подозрение, что там не только роутинг съехал, но и файрволл
Nikita
не просто так машина отвалилась
Nikita
Ресетнули тачку, зашел через мак винбокс, откатил рос до 6.42.12, заметил, что фирмваря вернулась на заводскую 6.27
Nikita
сразу после ресета
Nikita
обновил фирмварю, ребутнул
Nikita
восстановил из бэкапа на состояние 6.42.12, роутер ушел и не вернулся
Nikita
там же если не верный пароль/ключ от бэкапа - роутер сразу сообщит же?
Dmitrii
Да
Midnight
Офтопик,но на али ссд самсунг ево 960 на 250 гиг меньше 3кр шас идут...
Alex
Офтопик,но на али ссд самсунг ево 960 на 250 гиг меньше 3кр шас идут...
И вы точно знаете, что это не подделка?)
Midnight
Судя по отзывам да,самсунги для кетайского рынка....я рискну
 D.͙
Понимаю, что ситуация может попадать в категорию платиновых, но все же. Суть - есть впска и микротик, задача - поднять между ними некоторый тоннель и заворачивать весь внешний траффик с клиентов за микротиком через впс. Нагрузка не такая большая, суммарно по всем клиентам ~500 метров за день, микротик - hex. Сейчас все работает через опенвпн. Собственно, вопрос - стоит от воспользоваться правилом не сломано - не чини, или же есть причины, по которым приличные люди избегают связки микротик+openvpn, и переходят на что-то другое?
 Innokentiy
ответьте себе на вопрос "чтобы что"
D.͙
ответьте себе на вопрос "чтобы что"
Себе-то я вроде ответил, потому пока оно так и крутится. Однако, учитывая сложную дружбу микротика и опенвпн я не исключаю, что могут быть какие-то подводные камни, о которых я, дилетант, даже и не догадываюсь.
Ну типа, бест практисы различные ведь не зря и не на пустом месте пишутся.
Vladimir
Себе-то я вроде ответил, потому пока оно так и крутится. Однако, учитывая сложную дружбу микротика и опенвпн я не исключаю, что могут быть какие-то подводные камни, о которых я, дилетант, даже и не догадываюсь.
Ну типа, бест практисы различные ведь не зря и не на пустом месте пишутся.
Самый очевидный подводный камень в том, что hex не тянет 500 Мбит/сек по openvpn.
Midnight
Там речь шла о 500 мбит/сутки...
Mikhail
500мбайт может?
Cumberbatch
Себе-то я вроде ответил, потому пока оно так и крутится. Однако, учитывая сложную дружбу микротика и опенвпн я не исключаю, что могут быть какие-то подводные камни, о которых я, дилетант, даже и не догадываюсь.
Ну типа, бест практисы различные ведь не зря и не на пустом месте пишутся.
Если работает. И если не знаете что делать. Не ломайте. Если интересно соберите стенд отдельный на Еве или физически и играйтесь. Когда поймёте что хотите то вперёд.
Петр
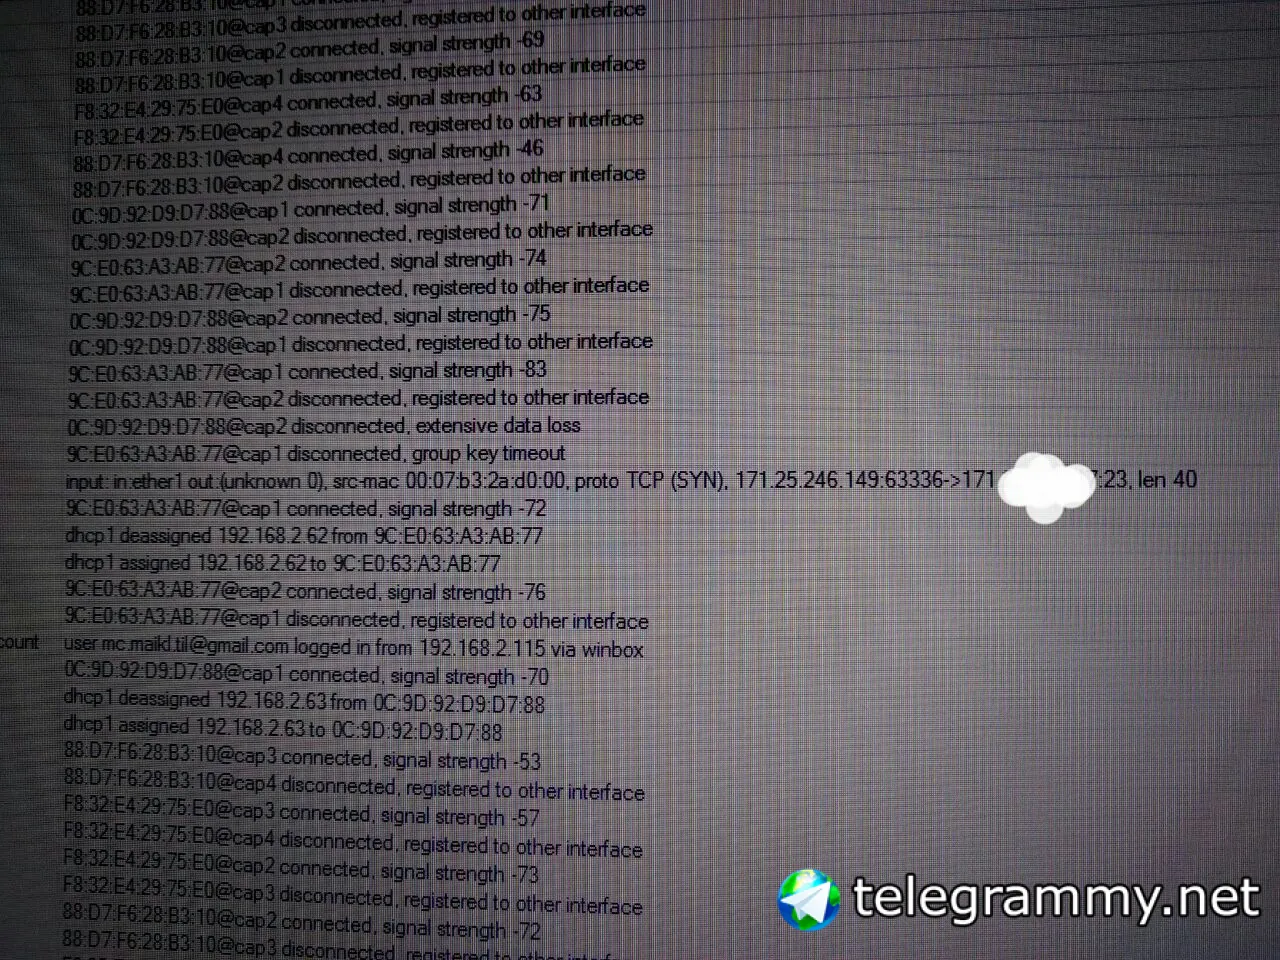
Доброго времени суток. Имеются непонятные мне логи, есть ли этому какое-то разумное объяснение ?
Петр
 Петр
Длинная строчка
Cumberbatch
 Обсессивно беспечное начало основополагающих раздумий
Это я понял, но как, если имеется правило блокировки
В фурриволле или в сервисах?
Петр
В фурриволле или в сервисах?
В сервисах отключено все кроме винбокса с явным указанным ип админа.
Петр
В фаерволе есть ловушка из правил.
Петр
Но в эту ловушку, почему то не попадают данные адреса
Петр
Более того, этот адрес туда попал и был забанен на 7 дней. После 6 часов, пропал из Address list
Петр
Кто знает, что за софт или сервис использует порт 7547 ?
Петр
Сканят порты: 7547, 23, 8291
 Sergey
TR-069
Илья
tr-069
Петр
Понял, спасибо.
Петр
Есть такая программа ammy admin и сказывается мне, что это дыра. Кто как блокирует ее на уровне сети ?
Dmitrii
есть много программ такого класса, кроме нее
Петр
Попробовал через Layer-7 но, что-то она не блочит коннект до хоста
Петр
есть много программ такого класса, кроме нее
Я понимаю, мне нужен какойто рабочий способ как можно бороться с ними в сети
 Oleg
https://www.techrepublic.com/article/unpatched-vulnerability-in-mikrotik-routeros-enables-easily-exploitable-denial-of-service-attack/
Dmitrii
1. Добавить на микротике в его DNS сервисе левый Host A для имени rm.ammyy.com (например 127.0.0.1) — работает замечательно 🙂
Dmitrii
для каждой программы - отдельно надо банить. Teamviewer тоже по DNS можете
Петр
для каждой программы - отдельно надо банить. Teamviewer тоже по DNS можете
Teamviewer забанил найдя все его ip через адрес лист
Петр
1. Добавить на микротике в его DNS сервисе левый Host A для имени rm.ammyy.com (например 127.0.0.1) — работает замечательно 🙂
А как именно это правильно сделать ?
Dmitrii
добавить на вашем внутреннем DNS сервере, который вы используете имя teamviewer.com и rm.ammyy.com
Петр
добавить на вашем внутреннем DNS сервере, который вы используете имя teamviewer.com и rm.ammyy.com
У меня он на домен контроллере
Dmitrii
создай там stub-зону с такими именами и там запись А на @ на 127.0.0.1
D.͙
Самый очевидный подводный камень в том, что hex не тянет 500 Мбит/сек по openvpn.
А, ну я говорил про мегабайты траффика - просто там нагрузка сильно неравномерная, но я не видел, чтобы по каналу там больше 50 мбит/с в пике было.