 Innokentiy


уже ж обсуждалось здесь стопицот раз
 Moneron 🇷🇺
Это наверно эксперементальный тик, украденный их лаборатории микротик)))) умеет поверлайн через бп
Нада было смотреть анонсы евромума. Скоро появятся в продаже бп с поддержкой пауэрлайн. Будет актуально для свежих устройств с питанием через микро-усб
 Владимир
 Vladislav
Привет всем!
Парни подскажите пожалуйста с очередями на хотспоте. Как понял хотспот создает для каждого клиента свою динамическую очередь. Попробовал в настройках профайла установить родительской ту очередь которую я создал сам, но все равно вылезает динамика без родителя и с неограниченным трафиком. Полез гуглить, нашел следующую ссылку https://wiki.mikrotik.com/wiki/Hotspot,_apply_different_limits_and_different_traffic_priorities
Отсюда вопросы:
а) можно как то заставить хотспот смотреть именно в ту очередь, что создал сам?
б) Если нет, и приходиться ограничивать как в мануале то параметр Rate (txrate/rxrate) дает максимальную скорость каждому или группе клиентов?
Заранее спасибо
 Alex
Всем привет!
А правда, что капсман из коробки теперь v2 ?
А то что-то нигде не нахожу доппакета wireless-cm2
 Dmitry
CAPsMAN v2 is working starting from RouterOS v6.22rc7. - является частью пакета wireless, насколько я помню
Alex
спасибо!
 Otto
Cumberbatch
Коллеги, тут пипец наивысшей категории случился. Спустя несколько дней после обновления до 6.43.13 отвалился CCR1009. Перестал пинговаться. При этом пингуется с соседней по аплинку тачке. По всем признакам пропал дефолт шлюз. Кто-то из знакомых упоминал, что сталкивался с подобным багом на  CCR 6.43+ (якобы записи в роут таблица и в файрволле без комментариев могут самопроизвольно исчезать). Роутер жестко отфайрволлен от всего мира, разрешен только входящий с любого ip адреса l2tp/ipsec.
Хостер дал VPN туннель до аплинк сегмента, через него пропавший начал отвечать на пинги. Куча сорс-натов по пути. При это через весь этот временный мост не строится l2tp/ipsec до пропавшего тика.
У кого есть какие соображения помимо быстренько метнуться из Малайзии в Стокгольм и ресетнуть беднягу?
Помогите @tarikin если кто может
Dmitry
у меня CCR c 43.13 - такой проблемы нет
Игорь
6,44,1 проблем не наблюдаю
 Андрей
Anonymous
у меня тоже какая то дичь была после обновления. пропал почему то интерфейс который поднимал PPPoE для подсоедиения к инету
Anonymous
ну я его руками создал и все заработвало. как будто тупо просто удалилась строчка из конфига
Anonymous
Господа вы меня пугаете
 Сергей
спасибо за инфо, обновлять свой ccr на 6.43.13 пока не буду
Dmitry
Коллеги, тут пипец наивысшей категории случился. Спустя несколько дней после обновления до 6.43.13 отвалился CCR1009. Перестал пинговаться. При этом пингуется с соседней по аплинку тачке. По всем признакам пропал дефолт шлюз. Кто-то из знакомых упоминал, что сталкивался с подобным багом на  CCR 6.43+ (якобы записи в роут таблица и в файрволле без комментариев могут самопроизвольно исчезать). Роутер жестко отфайрволлен от всего мира, разрешен только входящий с любого ip адреса l2tp/ipsec.
Хостер дал VPN туннель до аплинк сегмента, через него пропавший начал отвечать на пинги. Куча сорс-натов по пути. При это через весь этот временный мост не строится l2tp/ipsec до пропавшего тика.
У кого есть какие соображения помимо быстренько метнуться из Малайзии в Стокгольм и ресетнуть беднягу?
Помогите @tarikin если кто может
по поводу проблемы, если там действительно потерян шлюз по умолчанию, достаточно попросить оператора или хостера включить у себя proxy-arp ?
Dmitry
у меня тоже какая то дичь была после обновления. пропал почему то интерфейс который поднимал PPPoE для подсоедиения к инету
у меня как раз PPPoE - ничего не пропало ;)
Anonymous
А кто то ставит обновления отложено или последнюю версию сразу?
Dmitry
А кто то ставит обновления отложено или последнюю версию сразу?
выходит версия, ждем пару недель - читаем внимательно changelog и официальный форум (там есть ветка по новым релизам), если нет проблем в функционале, который работает у Вас - шьемся. Есть стэнд - еще лучше.
Anonymous
 Dmitrii
@tarikin хостер виртуалку может дать в том же сегменте?
Dmitrii
чтобы убрать все SRC-nat на всем пути?
 Diana
Anonymous
делал своё зеркало с задержкой в 2 недели в обновлении, потому что если несколько тысяч устройств, лучше не облажать с прошивкой
Anonymous
Но что то с CCR постоянно какие то хлопоты происходят
 kodi
Подскажите диаграмму направлености mikrotik wap be.
Dmitrii
делал своё зеркало с задержкой в 2 недели в обновлении, потому что если несколько тысяч устройств, лучше не облажать с прошивкой
зеркало делал как, по доменному имени?
 Nikita
у меня CCR c 43.13 - такой проблемы нет
Коллеги ответили, что скорее всего отвалилась запись статик роута без наличия комментария
Dmitrii
статик роута default GW?
Nikita
выходит версия, ждем пару недель - читаем внимательно changelog и официальный форум (там есть ветка по новым релизам), если нет проблем в функционале, который работает у Вас - шьемся. Есть стэнд - еще лучше.
Ждал пол года когда 6.43 выйдет в багфикс, никаких current / stable
Nikita
мне дали винду в том же WAN сегменте
Nikita
да, только что дали, попробую ike2 / l2tp/ipsec построить
 Maksim
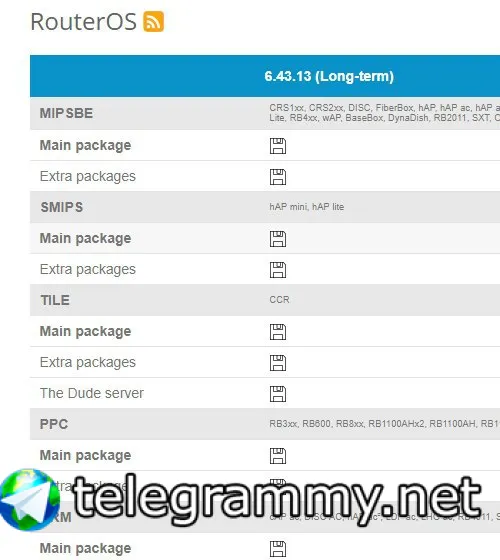
а чем вам 6.43.13 не stable?
Maksim
 Петр
Всем привет. Блокирую все подключения на адрес внутри сети на порт 3389. Но меня все равно туда пускает. В чем причина ?
Dmitrii
Потому что внутри сети запрос идёт бродкастом на сервер сразу
Dmitrii
А не через МТ
Dmitrii
Либо нужно уточнение откуда и куда подключение
 Олег
Всем привет. Блокирую все подключения на адрес внутри сети на порт 3389. Но меня все равно туда пускает. В чем причина ?
Если все в одной L2 сети, то трафик идет напрямую. Чтобы ограничить, надо хост в другую подсеть вынести
 Mikhail
Потому что внутри сети запрос идёт бродкастом на сервер сразу
Только не бродкастом, но в целом да
 Master
Всем привет. Блокирую все подключения на адрес внутри сети на порт 3389. Но меня все равно туда пускает. В чем причина ?
Или использовать внутренний фаервол на сервере с рдп
Mikhail
Если все в одной L2 сети, то трафик идет напрямую. Чтобы ограничить, надо хост в другую подсеть вынести
Или включить use ip firewall в настройках бриджа
Петр
Либо нужно уточнение откуда и куда подключение
Создал 2 адрес листа в одном указал откуда идет коннект во втором указал на какие машины. И не але
Cumberbatch
Dmitrii
Создал 2 адрес листа в одном указал откуда идет коннект во втором указал на какие машины. И не але
Оба а одной подсети /24?
Петр
Схему опишите.
Есть мт (...3.1), есть гипервизор (...3.5), есть DC(...3.3). Хочу чтобы с 3.5 нельзя было подключиться по рдп на 3.3
Cumberbatch
Есть мт (...3.1), есть гипервизор (...3.5), есть DC(...3.3). Хочу чтобы с 3.5 нельзя было подключиться по рдп на 3.3
Если 3.5 и 3.3 воткнете шнурками в 3.1. На 3.1 бридж и юзе айпи фв то можно
Mikhail
Это vlan filtering ?
Это глобальная настройка для всех бриджей. В винбоксе это выглядит как кнопка Settings в менюшке bridge
Петр
Mikhail
Только учти что это достаточно сильно может нагрузить проц
Петр
Если 3.5 и 3.3 воткнете шнурками в 3.1. На 3.1 бридж и юзе айпи фв то можно
3.3 без физического интерфейса, это виртуалка.
Mikhail
Лучше да, вынести в отдельный L3
Mikhail
чтобы роутило через микрот а не бриджом было
Mikhail
да
Artem
Хеллоу всем. Есть такая схема:
Сlient<—>Internet<—>MT1<—>VPN<—>MT2.
Задача такова (к примеру) что нужно винбоксом зайти на mt2 через mt1. Сделал я так: на mt1 у меня dst-nat до нужного сервиса на mt2 + mangl'om я мечу connection mark весь трафик который dst-nat и затем делаю по connection mark src-nat всего dst-nat трафика чтобы у меня mt2 отвечал не client напрямую а mt1 через vpn.
Вопрос - я всё правильно сделал? Или как-то криво?
PS: Оно то всё работает, но что то мне подсказывает что я сделал как то костыльно и через жопу.
Cumberbatch
Хеллоу всем. Есть такая схема:
Сlient<—>Internet<—>MT1<—>VPN<—>MT2.
Задача такова (к примеру) что нужно винбоксом зайти на mt2 через mt1. Сделал я так: на mt1 у меня dst-nat до нужного сервиса на mt2 + mangl'om я мечу connection mark весь трафик который dst-nat и затем делаю по connection mark src-nat всего dst-nat трафика чтобы у меня mt2 отвечал не client напрямую а mt1 через vpn.
Вопрос - я всё правильно сделал? Или как-то криво?
PS: Оно то всё работает, но что то мне подсказывает что я сделал как то костыльно и через жопу.
А просто маршрутизацией никак? Поднять между клиентом и мт1 vpn и вперёд
Artem
Не вариант vpn. На MT2 могут быть разные публичные сервисы для неопределенного круга лиц.
Artem
Вопрос именно о том как корректно сделать DST-NAT с MT1 до MT2.
 Vitalii
у меня тоже какая то дичь была после обновления. пропал почему то интерфейс который поднимал PPPoE для подсоедиения к инету
у меня недавно вообще все интерфейсф отвалились в unkown
Vadim
у меня недавно вообще все интерфейсф отвалились в unkown
И сейчас в капсмане в акцесслистах после перезагрузки в unknown падают.
Vadim
6.43.12
Vitalii
в капсмане еще есть логика, потому что после перезагрузки он новые интерфейсы создает
Vadim
В том то и дело. Листы сразу подгружаются, а интерфейсы по мере подключения кап. Как победить чет не знаю. Причем если в листе прописан мак, то все сохраняется. Если нулями забить, то правило не отрабатывает.
Vitalii
Сделать капы не динамическими
Vadim
Хм. Точно. Вечером попробую. Спасибо.