 Cumberbatch


а потом если коннекшен все равно будет то покажите скрин его
Виталий
Всем привет
Прошу помощи с дебагом пптп
https://pastebin.com/pEnRrrT7
на сервер X.X.X.X подключаюсь с другого роутера, но с этого 952 подключение не идет. Инет у него юсб-свисток
 Dmitry
эта команда даёт интересные результаты... всё отваливается и не восстанавливается пока не ребутнешь роутер...
в логе сыплет сообщениями о мертвой фазе 2
Вот рабочий пример, я сделал на своем маршрутизаторе:
https://pastebin.com/3JFt00hZ
src-list - можно добавить по вкусу в prerouting, у меня ничего не зависает - фаза 1 и 2 перегенириуются быстро
Dmitry
Всем привет
Прошу помощи с дебагом пптп
https://pastebin.com/pEnRrrT7
на сервер X.X.X.X подключаюсь с другого роутера, но с этого 952 подключение не идет. Инет у него юсб-свисток
14:43:07 interface,info ether3 link up (speed 100M, full duplex)
У Вас тунель через ether3 ? ааа USB-свисток ...
Виталий
Нет, это левак вклинился, подключили что-то патчкордом
Dmitry
Нет, это левак вклинился, подключили что-то патчкордом
вы через 3G получаете маршрутизируемый IP-адрес или частный ?
Виталий
вы через 3G получаете маршрутизируемый IP-адрес или частный ?
Нет, серый. Этот роутер клиент.
Виталий
Сервер с белым адресом x.x.x.x
Dmitry
Нет, серый. Этот роутер клиент.
Жизнь жестока, у Вашего 3G оператора связи д.б. pptp-хелпер в нате, а его судя по всему нет, но я могу ошибаться.
Виталий
Жизнь жестока, у Вашего 3G оператора связи д.б. pptp-хелпер в нате, а его судя по всему нет, но я могу ошибаться.
Ни разу такого за 7 лет не встречал
Виталий
Сейчас попробую с компа за этим микротом
 Diana
Ни разу такого за 7 лет не встречал
кстати, мой сотовый оператор не могет пптп. из локалки с телефона работает, а с 3г нет
Виталий
Ну вот завожу на винде, тоже нет. Похоже вы правы. Опсос йота
Виталий
Шиндоус сообщает что gre не проходит
Bomberman
Вот рабочий пример, я сделал на своем маршрутизаторе:
https://pastebin.com/3JFt00hZ
src-list - можно добавить по вкусу в prerouting, у меня ничего не зависает - фаза 1 и 2 перегенириуются быстро
у меня не фазы глючат, а при попытке подключения ошибка "packet is retransmitted by XXX.XXX.XXX.XXX"
Dmitry
Ну вот завожу на винде, тоже нет. Похоже вы правы. Опсос йота
так, оно и есть - судя по логу у вас поднимается соединение по tcp 1723, а при попытке поднять GRE нет ответов от уданенной стороны (LCP, нет ни одного ответа)
Виталий
так, оно и есть - судя по логу у вас поднимается соединение по tcp 1723, а при попытке поднять GRE нет ответов от уданенной стороны (LCP, нет ни одного ответа)
Скажите мне, как художник художнику: для l2tp GRE не нужен?
Dmitry
у меня не фазы глючат, а при попытке подключения ошибка "packet is retransmitted by XXX.XXX.XXX.XXX"
я привел рабочий пример, посмотрите - может чем-то будет полезен
Cumberbatch
Тогда возможно у вас косяк в том что пакеты бегают не правильно
Перечитайте @bomberman1983
Dmitry
у меня не фазы глючат, а при попытке подключения ошибка "packet is retransmitted by XXX.XXX.XXX.XXX"
и я кстати не понимаю зачем все это нужно, потому что роутер большую часть времени/пакетов занимается пересылкой транзитного трафика, соот-но fasttrack имеет смысл включать только в forward.
Стало быть IPSec, если он правильно настроен и правильно настроен NAT, никогда не должен fast-track-аться, как трафик сгенерированный самим маршрутизатором.
Наверное это имеет смысл для чистых IPSec-туннелей, но я их ни разу не использовал
 Aleksandr
 Sergey
Комрады кто нить настраивал Capsman+radius+Win2012
 😷Драничек
Коллеги, а Kid Control в МТ просто отключает маршрут 0.0.0.0/0? Или как он определяет к какому интерфейсу отключить доступ ребенку
 Moneron 🇷🇺
Коллеги, а Kid Control в МТ просто отключает маршрут 0.0.0.0/0? Или как он определяет к какому интерфейсу отключить доступ ребенку
Делает динамический реджект в фаерволе на адреса кидовых девайсов
😷Драничек
Спасибо, попробую
Bomberman
Друзья, скажите, а как-то можно победить проблему того, что при задании коста динамического интерфейса на L2TP-сервере, после отключения/подключения клиента, интерфейс в OSPF переходит в unknown?
 Сергей
Создать loopback?!
Bomberman
поподробнее....
Сергей
поподробнее....
https://itproffi.ru/ospf-mikrotik-polnaya-instruktsiya-po-nastrojki-ospf-na-mikrotik/
Тут хорошо и просто описано
Moneron 🇷🇺
Bomberman
Создать статический биндинг для этого юзера?
Спасибо, Александр!
Вы, как всегда, на высоте)))
Bomberman
 Evgeniy
Привет все, ребята, такой вопрос не понимаю почему происходит замирание траффика по l2tp+ipsec, на секунды 3. Периодичность тоже не могу понять
Evgeniy
У кого-то было что-то подобное
Evgeniy
Это что
Evgeniy
Но смотрю uptime нет разрывов
Cumberbatch
Ключи пересоздаются?
Сергей
Подскажите, есть православный способ пушить маршрут до сайта?
На данный момент сайт через адрес лист (сайт не один) маркируется и перенапровляется силами firewall на каждом из машрутизаторов... Дико не удобно. Пробую центролизовать с помощью ospf, но выходит как то костыльно
Cumberbatch
Подскажите, есть православный способ пушить маршрут до сайта?
На данный момент сайт через адрес лист (сайт не один) маркируется и перенапровляется силами firewall на каждом из машрутизаторов... Дико не удобно. Пробую центролизовать с помощью ospf, но выходит как то костыльно
Скриптом статик раут на пограничном
404
Привет. Вопрос по CAPsMAN, сможен ли он стабильно переключать точки доступа, если клиент движется с большой скоростью? На практике никто не сталкивался?
Сергей
Так и делаю...
Выглядит как то дико костыльно
Надеялся что кто-то реализовал по проще
Cumberbatch
Привет. Вопрос по CAPsMAN, сможен ли он стабильно переключать точки доступа, если клиент движется с большой скоростью? На практике никто не сталкивался?
Скорость света всяко больше скорости движения. Разница?
Cumberbatch
Так и делаю...
Выглядит как то дико костыльно
Надеялся что кто-то реализовал по проще
Вы описали другой способ
Сергей
Вы описали другой способ
Реализация с помощью ospf который пушит статик маршруты с пограничного созданные скриптом)
Пробный вариант централизации такой...
404
Скорость света всяко больше скорости движения. Разница?
Клиент движется со скоростью 100км, справиться?
Vladimir
Капсман ничего не переключает, он только опосредованно может влиять. А так решение принимает клиент. Как и всегда в WiFi
Vladimir
Опосредованно влиять - скидывать клиентов при определённом уровне сигнала. Но клиент вполне может пробовать ту же точку до потери пульса
Cumberbatch
Сергей
По идеи наличие скрипта
Воспринимаю такое как костыль
По молчанию и ответу уважаемого предположу что все так и делают
PS может в ROS7 будет в этом направлении больше феншуя
Cumberbatch
Клиент движется со скоростью 100км, справиться?
Ух. Главное что бы зоны были побольше. Могу предложить расширять одну точку репитерами. И таким образом «покрытие одной точки» вырастит.
Cumberbatch
По идеи наличие скрипта
Воспринимаю такое как костыль
По молчанию и ответу уважаемого предположу что все так и делают
PS может в ROS7 будет в этом направлении больше феншуя
А признак того почему доступ до узла возникает именно в этом направлении какой?
Сергей
Разные направления...
Есть провайдер с хорошим выходом на контент-провайдеров, есть vpn для доступа до блокируемых сайтов, есть вход с белым ip, есть точки резерва каналов
Cumberbatch
Разные направления...
Есть провайдер с хорошим выходом на контент-провайдеров, есть vpn для доступа до блокируемых сайтов, есть вход с белым ip, есть точки резерва каналов
Ну так и редистребьютте маршруты с узлов без скриптов.
Сергей
Всё просто когда знаешь подсети, но сложнее когда сегодня у сайта один ip, а завтра другой
или это вовсе не статичный ip, а dyndns....
FoxPDLL
Всё просто когда знаешь подсети, но сложнее когда сегодня у сайта один ip, а завтра другой
или это вовсе не статичный ip, а dyndns....
Чует сердце мое, велосипед изобретаете Вы.
FoxPDLL
Бачив я где-то сайт что по бжп любому желающему список ркн отдает.
FoxPDLL
Принимаете его на одном микроте и навешиваете дестанейшн для всех полученных маршрутов хоть в блжкхол хоть в интерфейс а хоть в айпи
FoxPDLL
Всё просто когда знаешь подсети, но сложнее когда сегодня у сайта один ip, а завтра другой
или это вовсе не статичный ip, а dyndns....
https://m.habr.com/ru/post/413049/
Dmitry
У нас так сделано и сегодня я получил over 200k маршрутов и mpls label exceed. Только я наоборот блокирую, а не обхожу
 FSB_Belarus
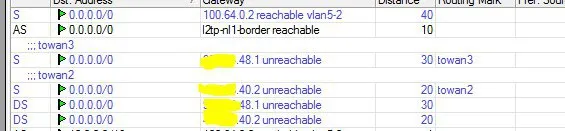
Приветствую! Весь трафик идёт в VPN (маршрут на l2tp-nl-border). Вопросик: как манглом сделать белые списки по адрес-листу? (с наименьшим влиянием на проиводительность). Т.е. пускать их напрямую на аплинки, минуя основной маршрут. Условие - 3 аплинка (interface list uplinks)
FSB_Belarus
 Cumberbatch
Приветствую! Весь трафик идёт в VPN (маршрут на l2tp-nl-border). Вопросик: как манглом сделать белые списки по адрес-листу? (с наименьшим влиянием на проиводительность). Т.е. пускать их напрямую на аплинки, минуя основной маршрут. Условие - 3 аплинка (interface list uplinks)
Создайте раут таблицы с нужным шлюзом. И манглом роут марк ставьте на нужную таблицу для пакетов подпадающих под условия
FSB_Belarus
Создайте раут таблицы с нужным шлюзом. И манглом роут марк ставьте на нужную таблицу для пакетов подпадающих под условия
ок, спасибо, а failover можно как-то огранизовать? (есть роут таблицы на каждого isp - towan2, towan3, towan4). если маршрут в одной из них будет unreachable, как пускать пакеты на следующую по приоритету таблицу?
Cumberbatch
ок, спасибо, а failover можно как-то огранизовать? (есть роут таблицы на каждого isp - towan2, towan3, towan4). если маршрут в одной из них будет unreachable, как пускать пакеты на следующую по приоритету таблицу?
Врф и внутри каждого несколько метрик с рекурсивными маршрутами как изволите. Можно один фрф для всех нужных аплинков сделать и там метриками рулить. Либо шлюз через ip%interface
Сергей
Бачив я где-то сайт что по бжп любому желающему список ркн отдает.
В если сайт не в ркн блок листе?
Bomberman
Доброе утро, коллеги!!
Скажите, а можно как-то в роутах прибить гвоздями статический роут так, чтобы при недоступности шлюза этот роут оставался актуальным? Ибо если отваливается один из шлюзов провайдеров, то активным становится другой и соединение L2TP идёт через него, а через него уже установлено другое соединение L2TP. Из-за этого эти соединения начинают флапать рандомно, так как с одного внешнего IP установить 2 коннекта L2TP+IPSec нельзя..
Moneron 🇷🇺
Доброе утро, коллеги!!
Скажите, а можно как-то в роутах прибить гвоздями статический роут так, чтобы при недоступности шлюза этот роут оставался актуальным? Ибо если отваливается один из шлюзов провайдеров, то активным становится другой и соединение L2TP идёт через него, а через него уже установлено другое соединение L2TP. Из-за этого эти соединения начинают флапать рандомно, так как с одного внешнего IP установить 2 коннекта L2TP+IPSec нельзя..
Добавить в табличку ещё один такой же роут с типом blackhole
Bomberman
Добавить в табличку ещё один такой же роут с типом blackhole
должна быть именно пара роутов?
Moneron 🇷🇺
А какие варианты, если падает коннектед сеть? Только альтернативный маршрут. А в другую таблицу/шлюз не даст улететь блекхол
Bomberman
check gateway c blackhole стоит ставить?
Bomberman
Спасибо ещё раз, Александр!
Bomberman
а дистанс такой же оставить или, всё же, больше сделать?
Moneron 🇷🇺
а дистанс такой же оставить или, всё же, больше сделать?
Для одинаковых роутов обязательно разный дистанс. Иначе рандом будет