 Sergei


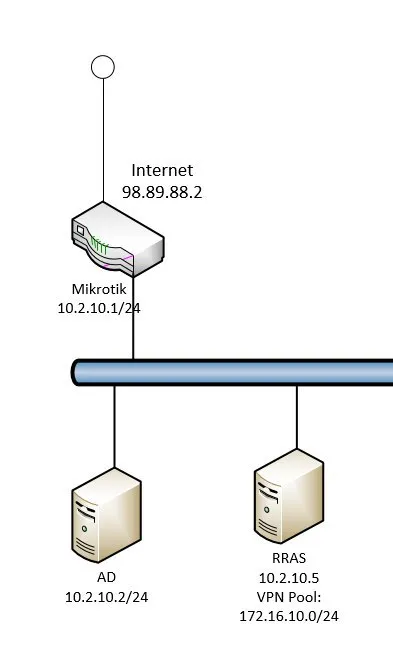
как то так
Sergei
прошу прощения забыл указать маску у RRAS (10.2.10.5/24)
 Cumberbatch
 Anton E
подскажите пожалуйста, с микротиком дело имею 1 раз. До этого был асус.
Anton E
подключил хдд к роутеру, а расшарить мультики ребенку на тв получится на микротике?
Cumberbatch
подключил хдд к роутеру, а расшарить мультики ребенку на тв получится на микротике?
Dlna в микроте нет. Smb v1 есть.
Anton E
смб попробовал, работает
Anton E
а как видео смотреть? вариантов нет?
Anton E
ну на сммарт тв
Anton E
фиг знает
Anton E
это отдельный софт или в роутере ковырять?
Anton E
спасибо сейчас посмотрю
 Dmitry
спасибо сейчас посмотрю
Поставив wrt прошивку, вы как минимум, потеряете нормальный драйвер для радио. Для не atheros чипов в первую очередь.
Anton E
понял, спасибо
Cumberbatch
понял, спасибо
Гляньте в сторону MetaRouter и wrt.
https://wiki.mikrotik.com/wiki/Manual:Metarouter
Midnight
В смарт тв всегда есть юсб дырка....и с винтами она работает
Anton E
туда сюда не вариант тыкать
 Raul
Поставив wrt прошивку, вы как минимум, потеряете нормальный драйвер для радио. Для не atheros чипов в первую очередь.
а можно ссылку про это? на вики( https://wiki.mikrotik.com/wiki/Manual:Metarouter) ничего про wireless нет. В metaroute нельзя же добавлять беспроводные интерфейсы?
p.s. никогда не пользовался metaroute
Cumberbatch
Midnight
По мне так лучше нормальный медиасервер делать,чем вот так....
Midnight
С файлопомойкой,торентом,самбой,длна и тд...
Midnight
Типа армбиан с надстройкой
Midnight
У меня openmediavault к примеру
 Sergey
а можно ссылку про это? на вики( https://wiki.mikrotik.com/wiki/Manual:Metarouter) ничего про wireless нет. В metaroute нельзя же добавлять беспроводные интерфейсы?
p.s. никогда не пользовался metaroute
можете забыть, в современные роутеры его не добавляют
Sergey
Перемычку медную между фазами поставить
Cumberbatch
Ок, чат вот мой вопрос: возможен ли проброс портов за nat без использования mangle при двух провайдерах?
Можно. Работает это так. Статика от ISP не обязательна. Делают алиасы на серверах. И с каждого isp dst-nat на нужный алиас. И в роут рулах по src направляют ответ в нужную таблицу.
 Vlad
Добрый день. Вопрос может кто сталкивался: Линк не поднимается. Есть CCR-1009 и CRS317. Пытаюсь соединить их с помощью DAC кабел. На роутере порт SFP на коммутаторе SFP+.
 Alexander
 Alexander
 Alexander
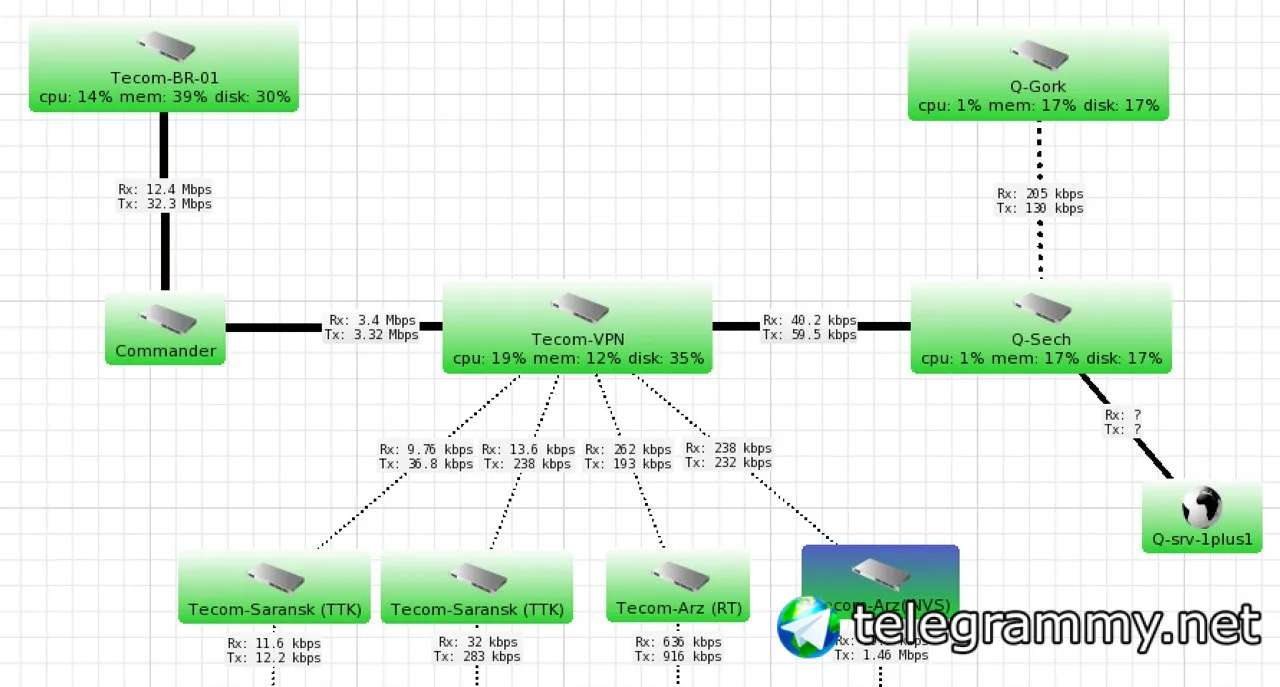
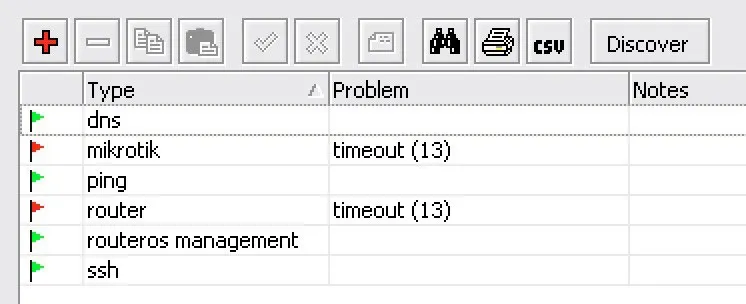
Уже смотрел Firewall там запретов никаких нет, так же IP-Firewall-Connections. Тоже все включено ничего криминального. Причем большинство параметров отдает без проблем.
Alexander
 Alexander
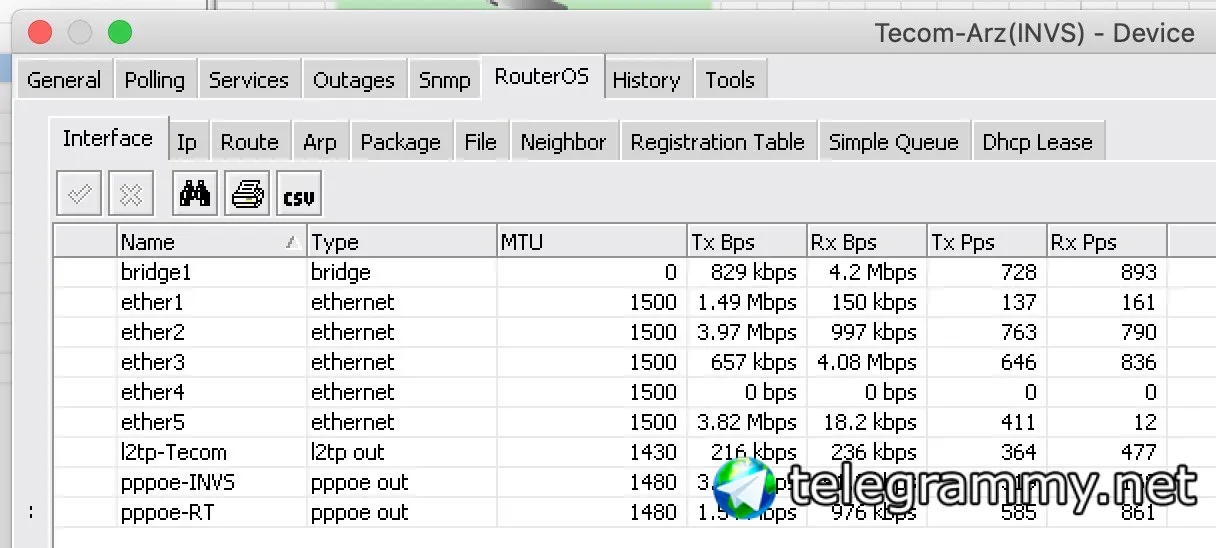
Это может быть связано с тем, что роутер может не поддерживать данные протоколы? Не работают оба устройства на RB750GL
Dmitry
Проверьте настройки SNMP. Эти пробы по SNMP работают, а те, что у Вас зелёные - проверка открытых портов
Dmitry
Vlad
Mikrotik S+DA0001 1 м в данном случае
Dmitry
Так Вы получается S+ толкаете в порт SFP на 1009?
Vlad
Да
Dmitry
Ну поэтому и не работает :)
Vlad
SFP+ Занят для другого коммутатора
Vlad
но в настройках подежка 1.25G у кабеля есть и порты 317 тоже могут поднимать 1.25 по монуалу
 Moneron 🇷🇺
Добрый день. Вопрос может кто сталкивался: Линк не поднимается. Есть CCR-1009 и CRS317. Пытаюсь соединить их с помощью DAC кабел. На роутере порт SFP на коммутаторе SFP+.
С двух сторон отключайте автосогласование и включайте жёстко гигабит дуплекс
Vlad
Спасибо. Щас попробую
Alexander
Vlad
С двух сторон отключайте автосогласование и включайте жёстко гигабит дуплекс
Заработало. Печально что на авто не пашет
Moneron 🇷🇺
Заработало. Печально что на авто не пашет
Сам давно наткнулся на это. Гигабит – ручками, 10Г – работает авто.
Vlad
Да я уже и SFP модули побывал. Самое интересное если оба порта SFP+ а модули SFP то заводится без проблем
Bomberman
привет всем!
есть такие правила - https://pastebin.com/7zPDrJUT
почему-то, всё равно вижу соединения в контраке
почему, никто не скажет?
Dmitry
привет всем!
есть такие правила - https://pastebin.com/7zPDrJUT
почему-то, всё равно вижу соединения в контраке
почему, никто не скажет?
соединение уже существовало, когда были добавлены правила?
Dmitry
по соединению наверняка бегают данные, стало быть оно не будет закрыто по timeout-ам в connection-tracking, стало быть будет в списке.
/ip ipsec installed-sa flush ; /ip ipsec remote-peers remove [ find ]; /ip firewall connection remove [ find where protocol=ipsec-esp ]
Dmitry
ну и соот-но все сломается!
Bomberman
по соединению наверняка бегают данные, стало быть оно не будет закрыто по timeout-ам в connection-tracking, стало быть будет в списке.
/ip ipsec installed-sa flush ; /ip ipsec remote-peers remove [ find ]; /ip firewall connection remove [ find where protocol=ipsec-esp ]
а вот фиг там, всё равно соединения опять появляются
 Vitalii
Может правило не работает
Dmitry
а вот фиг там, всё равно соединения опять появляются
/ip ipsec installed-sa flush ; /ip ipsec remote-peers remove [ find ]; /ip firewall connection remove [ find where protocol=ipsec-esp ]; /ip firewall connection remove [ find where protocol=udp src-address~".*:4\?500\$" ] - проверить, sa - удаляются, peers - удаляются, соединения отсутствуют, Ваши правила работают (счетчик растет)
Dmitry
но вообще в wiki исключается трафик, который ходит внутри IPSec
Bomberman
/ip ipsec installed-sa flush ; /ip ipsec remote-peers remove [ find ]; /ip firewall connection remove [ find where protocol=ipsec-esp ]; /ip firewall connection remove [ find where protocol=udp src-address~".*:4\?500\$" ] - проверить, sa - удаляются, peers - удаляются, соединения отсутствуют, Ваши правила работают (счетчик растет)
эта команда даёт интересные результаты... всё отваливается и не восстанавливается пока не ребутнешь роутер...
в логе сыплет сообщениями о мертвой фазе 2
Bomberman
 Cumberbatch
?
Проверьте что не опечатались в вайт листе. Правила ещё раз гляньте. Все должно работать
Cumberbatch
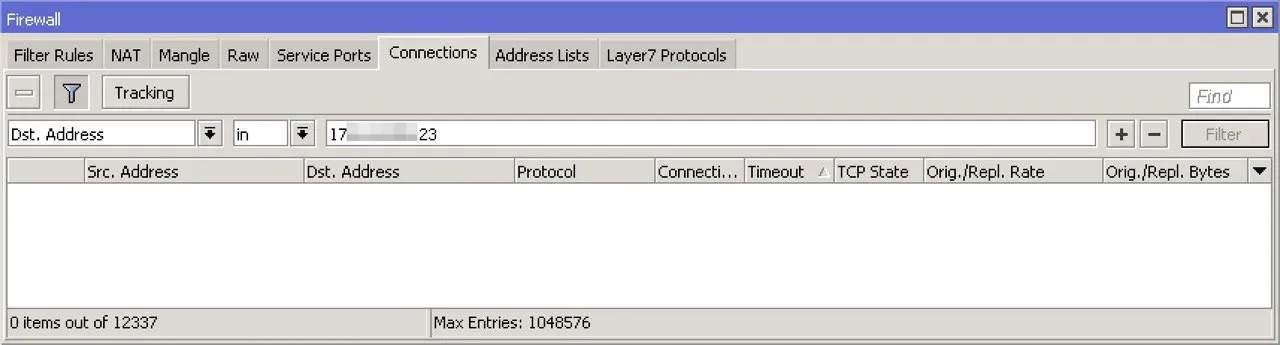 Bomberman
Проверьте что не опечатались в вайт листе. Правила ещё раз гляньте. Все должно работать
Я в нём точно не опечатался, вайтлист актуален точно. Ибо на него стоит доступ к винбокс
Cumberbatch
Я в нём точно не опечатался, вайтлист актуален точно. Ибо на него стоит доступ к винбокс
вайт лист там что за адреса у вас?
Cumberbatch
все? и локальный? это адреса SA DST/SRC ?
Cumberbatch
если правила в accept перевести счетчики тикают?
Cumberbatch
ну отлично. переводите в notrack и peer передерните.