 Cumberbatch


Давайте схему рисуйте. Флудить не нужно
 V 🏴☠️
Да причём тут схема? У меня вопрос с соксом, всё, что не касается сокса я уже сделал
V 🏴☠️
Вопрос простой - как сделать, чтоб на какой IP клиент соксом пришёл - с того и вышел?
Cumberbatch
 Nikolai
Внешних тоже есть, да
Можно ли сделать некую таблицу соответствий:
На IP 1.1.1.1 ходим с 95.11.22.33
На IP 8.8.8.8 ходим с 95.11.22.34
и т.д.
Вы этого хотите?
V 🏴☠️
Nikolai
Ну и выходите на них так. Нафига тогда socks ?
V 🏴☠️
Ну и выходите на них так. Нафига тогда socks ?
Для отдельного компа, у которого софту надо выходить в инет сразу с нескольких IP, которые являются теми же, с которого выходят остальные компы
V 🏴☠️
Можно ли сделать некую таблицу соответствий:
На IP 1.1.1.1 ходим с 95.11.22.33
На IP 8.8.8.8 ходим с 95.11.22.34
и т.д.
Вы этого хотите?
add action=src-nat chain=srcnat out-interface=ether1 src-address=192.168.8.1 \
to-addresses=1.1.1.1
Nikolai
"выходить в инет сразу с нескольких IP"
Он так и будет выходить, если DST-IP разные.
Nikolai
В критерии src-nat ввести критерий dst-address
V 🏴☠️
DST - это не те IP, с которых вышли те, кто в gre. dst там могут быть разные, динамические, тупо имена
V 🏴☠️
socks тут не будет являться dst же
Cumberbatch
DST - это не те IP, с которых вышли те, кто в gre. dst там могут быть разные, динамические, тупо имена
Последний раз предупреждаю. Давайте схему
Nikolai
имена вообще не проблема
Nikolai
Последний раз предупреждаю. Давайте схему
Чел даже критерии выбора IP сформулировать не может, кроме "адрес прокси". Какое уж ему тут схему сформулировать...
😎
V 🏴☠️
Чел даже критерии выбора IP сформулировать не может, кроме "адрес прокси". Какое уж ему тут схему сформулировать...
😎
Какие критерии? В софте есть настройка - использовать несолько прокси серверов. Каждый из прокси - это отдельный адрес, который слушает socks
Nikolai
пример проксёвой настройки еще
V 🏴☠️
Аналог скидывал выше для 3proxy
Nikolai
Давно скидывали? Ща полезу листать
V 🏴☠️
пример проксёвой настройки еще
В клиенте просто указывается, что этот функционал должен использовать эту прокси, другой функционал - другую
V 🏴☠️
Вот пример куска конфига 3proxy, решающий данный вопрос
proxy -n -a -i1.1.1.1 -e1.1.1.1 -p64895
V 🏴☠️
Вот пример куска конфига 3proxy, решающий данный вопрос
proxy -n -a -i1.1.1.1 -e1.1.1.1 -p64895
Тут указывается какой ip слушать 3proxy и с какого выпускать в инет при подключении клиента на этот ip
Cumberbatch
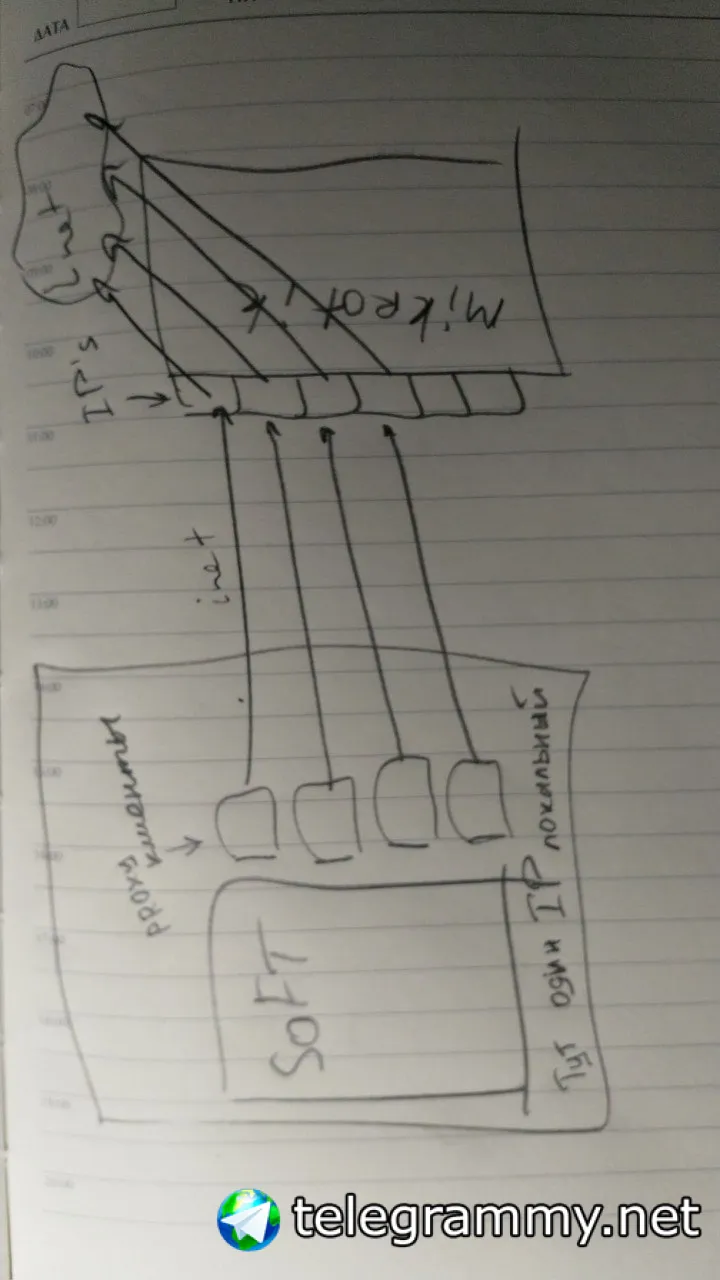 Cumberbatch
Ответ от прокси приходит с того же адреса на который запрос на прокси отправляется?
V 🏴☠️
Ответ клиенту? Ну наверное да, обычно так прокси и работает
Nikolai
Вот пример куска конфига 3proxy, решающий данный вопрос
proxy -n -a -i1.1.1.1 -e1.1.1.1 -p64895
А чего это "i" и "e" там одинаковые? Точно?
V 🏴☠️
Если -e указать другим, то трафик пойдёт на улицу с другого IP
Nikolai
Вопрос не в конфге 3proxy
V 🏴☠️
-i - это то, что слушает прокси. -e, это с какого ip данные подключения выгонять вовне
Nikolai
Вопрос "КАК НА КЛИЕНТЕ ВЫБИРАЕТСЯ IP/PORT"
Nikolai
proxy -n -a -i1.1.1.1 -e1.1.1.1 -p64895
Это промежуточная прокся. Для трансляции.
Где НА КЛИЕНТЕ указывается какую проксю и для чего выбирать?
V 🏴☠️
Вопрос "КАК НА КЛИЕНТЕ ВЫБИРАЕТСЯ IP/PORT"
Я не понимаю этого вопроса. Все прокси серверы заполняются в конфиге, софт грубо говоря посылает GET и PUT через те прокси, которые указаны в конфиг. Разное тело GET и PUT - разные прокси
V 🏴☠️
Вот даже элементарно в браузере поменял IP прокси, получил в 2ip.ru другой ip
Nikolai
Софт который шлёт GET и PUT как решает по какой проксе пойти?
Cumberbatch
Ответ клиенту? Ну наверное да, обычно так прокси и работает
Ну тогда все как я вам и сказал. Входящий коннекшен из вне маркируете. И в зависимости от dst разносите по раут таблицам где в дефол рауте указываете тот pref src на который пришёл изначально запрос
V 🏴☠️
Софт который шлёт GET и PUT как решает по какой проксе пойти?
По тому, что содержится внутри GET и PUT
Nikolai
А прокси он находит как, по звёздам?
V 🏴☠️
А прокси он находит как, по звёздам?
Да блин, в конфиге всё прописано, вопрос не в софте, он просто работает, он умеет выбирать нужные прокси для разных запросов
V 🏴☠️
Nikolai
Воот!
"он умеет выбирать нужные прокси для разных запросов."
Каким образом выбирается нужный прокси?
Cumberbatch
Конкретный ip из вашего пула
Нужно столько раз маркировать сколько у вас адресов
Cumberbatch
Автоматом никак
V 🏴☠️
src всегда тот IP, который выдан провайдером. Ещё раз, если вдруг упустили - mikrotik chr, находится в ДРУГОЙ физической сети, слушает порт, выставленный в интернет, клиенты ходят к нему через инет, а не через локалку. На проксю ходит ОДИН комп, у него так же ОДИН IP локальный
Cumberbatch
 Nikolai
src всегда тот IP, который выдан провайдером. Ещё раз, если вдруг упустили - mikrotik chr, находится в ДРУГОЙ физической сети, слушает порт, выставленный в интернет, клиенты ходят к нему через инет, а не через локалку. На проксю ходит ОДИН комп, у него так же ОДИН IP локальный
КАКИМ ОБРАЗОМ СОФТ ВЫБИРАЕТ АДРЕС КОНКРЕТНОЙ ПРОКСИ ?
ПО КАКОМУ ПРИЗНАКУ?
V 🏴☠️
Автоматом никак
Автоматом можно по приколачиванию меток к хэшу src IP, это тоже не проблема, если что.
dst разный, я не знаю каким будет dst, а сам socks не является dst, если я правильно понимаю. Если socks - это dst - то тогда поправьте меня
Cumberbatch
V 🏴☠️
КАКИМ ОБРАЗОМ СОФТ ВЫБИРАЕТ АДРЕС КОНКРЕТНОЙ ПРОКСИ ?
ПО КАКОМУ ПРИЗНАКУ?
Да не важно это. Вот совсем не в софте дело
V 🏴☠️
Руками приколочено всё это
Cumberbatch
Автоматом можно по приколачиванию меток к хэшу src IP, это тоже не проблема, если что.
dst разный, я не знаю каким будет dst, а сам socks не является dst, если я правильно понимаю. Если socks - это dst - то тогда поправьте меня
Знаю. Но конекшен останется даже если вы делаете dst nat
V 🏴☠️
Вот этот GET ходит на 1.1.1.1
Вот этот PUT ходит на 2.2.2.2
Nikolai
ВАЖНО, ЧТО ИМЕННО РУКАМИ ПРОПИСАНО
Nikolai
Чтобы похожее на микротике прописать
V 🏴☠️
ВАЖНО, ЧТО ИМЕННО РУКАМИ ПРОПИСАНО
Да тупо даже кусок URL может отличаться, а имя, ip и прочее может быть одинаковым
V 🏴☠️
Вот выбрал софт регуляркой слово ololo в URL, отправил на определённый прокси
Nikolai
Вот выбрал софт регуляркой слово ololo в URL, отправил на определённый прокси
Микротиком такую хрень не сделать по url.
По host можно. По port можно. По url нельзя.
V 🏴☠️
V 🏴☠️
Поэтому и говорю, что софт тут ни при чём
Nikolai
Поэтому и говорю, что софт тут ни при чём
И socks заставить так отвечать нельзя на микротике.
V 🏴☠️
Сокс вообще как то фаерволлом микротика управляем? Кроме тех случаев, когда надо закрыть порт для сокс или открыть. Или сокс - это вообще отдельная служба, которая не подчиняется правилам маршрутизации внутри микрота и ходит исключительно на default route?
Cumberbatch
Можно пример правила?
add action=mark-connection chain=forward comment="forward proxy 1" connection-state=new dst-address=1.1.1.1 in-interface=ISP new-connection-mark=cin_ISP-1.1.1.1 \
passthrough=yes
add action=mark-routing chain=prerouting connection-mark=cin_ISP-1.1.1.1 new-routing-mark=rout_ISP-1.1.1.1 passthrough=no
add action=mark-connection chain=forward comment="forward proxy 2" connection-state=new dst-address=2.2.2.2 in-interface=ISP new-connection-mark=cin_ISP-2.2.2.2 \
passthrough=yes
add action=mark-routing chain=prerouting connection-mark=cin_ISP-2.2.2.2 new-routing-mark=rout_ISP-2.2.2.2 passthrough=no
Nikolai
это вообще отдельная служба, которая подчиняется правилам маршрутизации внутри микрота.
Ходит как и все, по одной заданной таблице маршрутизации. По-умолчанию = default route.
Выбор таблицы не зависит от пути в url. Только от destination IP/port.
 Yakov
Блин, я задачу понял, но подсказать ничего толком не могу )
Yakov
Есть микротик выставлен наружу кучей адресов, на нем сокс слушает все эти внешние адреса, есть клиент в интернете у которого в зависимости от каких-то параметров подставляется в качестве прокси один из внешних адресов тика, задача чтобы из тика запрос проксированный выходил с того же адреса на который он пришёл, а не дефолтного... так? )
Cumberbatch
Есть микротик выставлен наружу кучей адресов, на нем сокс слушает все эти внешние адреса, есть клиент в интернете у которого в зависимости от каких-то параметров подставляется в качестве прокси один из внешних адресов тика, задача чтобы из тика запрос проксированный выходил с того же адреса на который он пришёл, а не дефолтного... так? )
Только прокси на другой железке как я понял. Сначала этот запрос дальше переслать нужно
Yakov
Не, прокся 3proxy в качестве примера как это работало, задача переехать на рос
Nikolai
add action=mark-connection chain=forward comment="forward proxy 1" connection-state=new dst-address=1.1.1.1 in-interface=ISP new-connection-mark=cin_ISP-1.1.1.1 \
passthrough=yes
add action=mark-routing chain=prerouting connection-mark=cin_ISP-1.1.1.1 new-routing-mark=rout_ISP-1.1.1.1 passthrough=no
add action=mark-connection chain=forward comment="forward proxy 2" connection-state=new dst-address=2.2.2.2 in-interface=ISP new-connection-mark=cin_ISP-2.2.2.2 \
passthrough=yes
add action=mark-routing chain=prerouting connection-mark=cin_ISP-2.2.2.2 new-routing-mark=rout_ISP-2.2.2.2 passthrough=no
Гм. Причем тут forward? На хосте с проксей это input.
Socks для обслуживания пришедшего запроса сам инициирует новый исходящий connection (output), который не будет отмаркирован.
V 🏴☠️
Только прокси на другой железке как я понял. Сначала этот запрос дальше переслать нужно
Нене. Никого никуда пересылать не надо. Запрос сразу на прокси сервер приходит
V 🏴☠️
Вернее не так. Проходит, а не приходит
V 🏴☠️
Гм. Причем тут forward? На хосте с проксей это input.
Socks для обслуживания пришедшего запроса сам инициирует новый исходящий connection (output), который не будет отмаркирован.
Вот как ему сказать, что output должен быть тем же адресом, что и инпут?