 Dmitry


:) nag.ru
 KoTuK
А ещё
👣Aлександр ️
 Raul
👣Aлександр ️
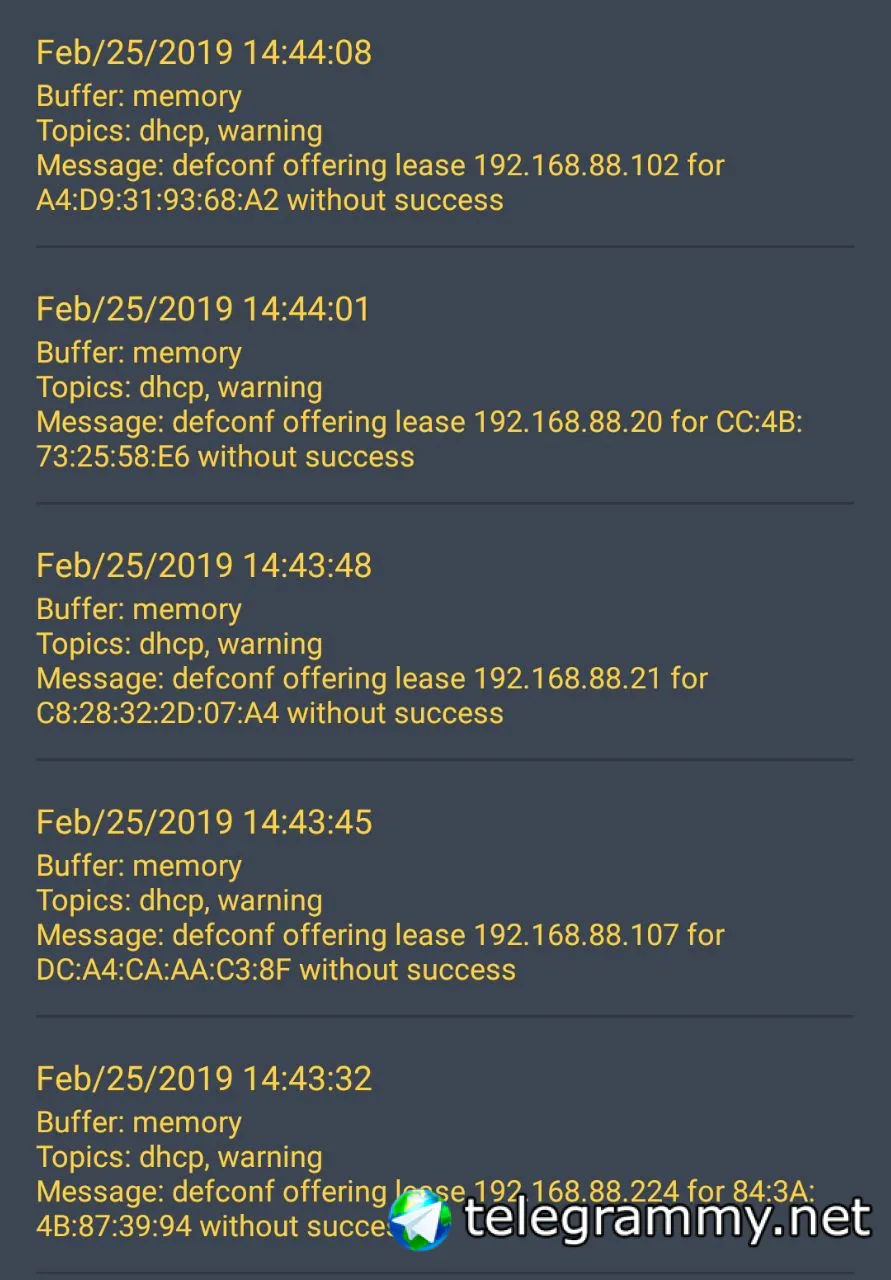
Есть но не ходят
Raul
Есть но не ходят
петля в сети? Сильные помехи? Включили микроволновку? Клиенты на 2 только сидят, или на 5 тоже?
👣Aлександр ️
Будто в момент подключения новых устройств ломается caps
👣Aлександр ️
Было подозрение на петлю( Нех восстанавливал bin файлом от одного из AC(сейчас он кап,раньше был капсман))
👣Aлександр ️
Сделал несёт и import кофига
Raul
Было подозрение на петлю( Нех восстанавливал bin файлом от одного из AC(сейчас он кап,раньше был капсман))
обновите все устройства до послейдний версии bugfix(longterm) ROS и не забудьте про firmware.
👣Aлександр ️
Они все на stable
Raul
Они все на stable
запустите утилиту /interface wireless spectral-history number=wlan1 range=2.4 . Посмотрите какие каналы заняты. Лучше запускать с такими ключами, чтобы видеть весь спектор 2.4, а так вам нужны частоты от 2412 до 2462.
p.s. все клиенты отвалятся от этого итерфейса.
👣Aлександр ️
2.4 нет. Все на 5ке
 Аня 🕊
запустите утилиту /interface wireless spectral-history number=wlan1 range=2.4 . Посмотрите какие каналы заняты. Лучше запускать с такими ключами, чтобы видеть весь спектор 2.4, а так вам нужны частоты от 2412 до 2462.
p.s. все клиенты отвалятся от этого итерфейса.
у меня spectral-history не отключает клиентов
 Innokentiy
подозрительно
 Evgeny
Было подозрение на петлю( Нех восстанавливал bin файлом от одного из AC(сейчас он кап,раньше был капсман))
Вы один девайс восстанавливали бэкапом от другого?
👣Aлександр ️
Da
👣Aлександр ️
Потом сбросил через winbox. Но чувствую что стоило netinstall использовать
Evgeny
Потом сбросил через winbox. Но чувствую что стоило netinstall использовать
Это очень плохая практика. Если хотите перенести конфигурацию с одного устройства на другое, используйте export/import. В бэкапе содержится не только конфигурация, но и маки, например. Соотв-но у Вас могут в сети задублироваться маки, а это, сами понимаете, хреново.
Evgeny
Либо у физ. интерфейсов есть кнопка Reset MAC. Но все равно бэкап нужно восстанавливать только на той железке, где он был сделан. Это правильнее
👣Aлександр ️
Благодрю за совет! На эти грабли я хорошо наступил) Больше не хочется. Тем более когда речь идёт о capsman. Ведь как всем известно, работает он на неизведанной латвийской магии)
👣Aлександр ️
Завтра утром буду netinstall`ом перешивать. Надеюсь дело только в этом.. Плюс новая прошивка будет.
Что думаете об "ARP for leases"? Нужен он для офисной сети?
Evgeny
Завтра утром буду netinstall`ом перешивать. Надеюсь дело только в этом.. Плюс новая прошивка будет.
Что думаете об "ARP for leases"? Нужен он для офисной сети?
В DHCP? Смотря что хотите получить. Поидее эта штука используется когда отключен динамический arp на интерфейсах, например, для защиты от левых устройств.
Evgeny
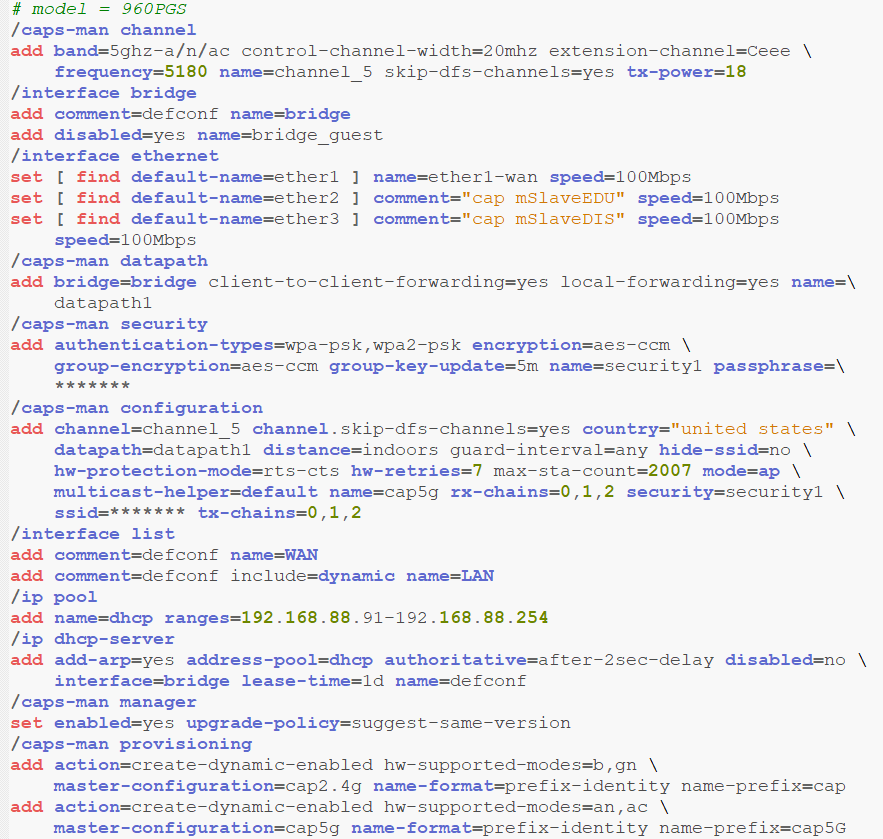
Если хотите получить от кого-то здесь более детальный ответ по вашей проблеме, опишите чуть подробнее конфиг - включен ли local forwarding, кто выступает DHCP. Что с клиентами, которые не могут получить адрес по wifi? Они на границе зоны с плохим уровнем сигнала или в идеальных условиях?
👣Aлександр ️
 Nikolai
Магии в капсмане особо никакой нет. Надо правильно настроить точки под его управление - это половина успеха.
 V 🏴☠️
Мангл на конекшен при инпуте. И потом на Output либо нат либо роут марк. И в каждой таблице свой pref src
Про мангл не очень понял. Соединения поступают на определённый адрес, а не интерфейс
Nikolai
Про мангл не очень понял. Соединения поступают на определённый адрес, а не интерфейс
socks с роутера самостоятельно создаёт новое исходящее соединение. Создаётся оно на базе таблицы маршрутизации main.
Если трафик прокси нельзя как-то выделить (например по пункту назначения или порту), то исходящим получите только IP-адрес из main, указаный в pref.source.
V 🏴☠️
То есть я могу в pref source указать ip, на который socks получил соединение и дальше метками или натом разрулить?
Nikolai
pref.source будет для всех порожденных микротиком соединений по маршруту. не только от прокси.
Nikolai
например, за обновлениями микротик пойдет с pref.source указанного для маршрута на сервера вендора. или с pref.source для 0.0.0.0/0 если специфичного маршрута на сервер обновлений нет.
Cumberbatch
Про мангл не очень понял. Соединения поступают на определённый адрес, а не интерфейс
Вот эти конеекшены и маркируете. И потом на их основе роутинг марк на определенную таблицу где нужный преф срц
V 🏴☠️
Nikolai
Вот эти конеекшены и маркируете. И потом на их основе роутинг марк на определенную таблицу где нужный преф срц
Вопрос только - как ИМЕННО ЭТИ коннекшны выделить?
Nikolai
Входящие видны по порту прокси.
Исходящие коннекты будут новые.
V 🏴☠️
Соединение прилетает на определённый адрес. Не интерфейс, а именно адрес, ибо провайдером выдана подсеть.
V 🏴☠️
Чего входящие? Входящий IP всегда один
V 🏴☠️
Порт у прокси тоже только один
Cumberbatch
Чего входящие? Входящий IP всегда один
Вы говорили что много адресов у вас на одном интерфейсе
V 🏴☠️
src address один, за ним куча клиентов, которые ломятся на разные ip, которые слушает socks
Cumberbatch
src address один, за ним куча клиентов, которые ломятся на разные ip, которые слушает socks
Тогда задачу заново озвучьте
 Alex
pref.source будет для всех порожденных микротиком соединений по маршруту. не только от прокси.
Кстати а пинг с терминала winbox тоже от этого адреса идет ?
Cumberbatch
Кстати а пинг с терминала winbox тоже от этого адреса идет ?
Да если не указано дополнительно
V 🏴☠️
Есть mikrotik chr, на нём есть один интерфейс с подсетью (допустим, /28, но это не важно). Запущен socks, он слушает все адреса, которые есть в подсети. Необходимо чтобы клиент, пришедший на определённый адрес, вышел в инет с этого же адреса (to address в NAT, например). Сейчас же, на какой бы IP клиент ни пришёл за прокси, исходящим всегда является тот, у которого default route (он, кстати, отличается от остальной подсети)
Nikolai
у пинга можно задать source принудительно.
V 🏴☠️
Хорошо, клиенты тоже ходят с микротика, но там один адрес
V 🏴☠️
Просто в 3proxy это решаемо стандартными средствами указаниями двух опций. -i и -e
Cumberbatch
Есть mikrotik chr, на нём есть один интерфейс с подсетью (допустим, /28, но это не важно). Запущен socks, он слушает все адреса, которые есть в подсети. Необходимо чтобы клиент, пришедший на определённый адрес, вышел в инет с этого же адреса (to address в NAT, например). Сейчас же, на какой бы IP клиент ни пришёл за прокси, исходящим всегда является тот, у которого default route (он, кстати, отличается от остальной подсети)
Вот все равно не понял. Приведите пример как идёт трафик
V 🏴☠️
Вот все равно не понял. Приведите пример как идёт трафик
Вот пример куска конфига 3proxy, решающий данный вопрос
proxy -n -a -i1.1.1.1 -e1.1.1.1 -p64895
Nikolai
Хорошо, клиенты тоже ходят с микротика, но там один адрес
если у вас два микротика на концах, нафига вам прокси? Поднимите туннель и сможете разруливать по src-ip клиентов.
V 🏴☠️
если у вас два микротика на концах, нафига вам прокси? Поднимите туннель и сможете разруливать по src-ip клиентов.
Туннель - не софтовое решение
V 🏴☠️
Один браузер в туннель не завернуть
V 🏴☠️
Тут софт, у которого указан десяток прокси серверов, этому софту не сказать, что эту операцию делай через этот туннель, эту - через другой
Nikolai
Далее NAT - чисто софтовое. iptables
Innokentiy
мяу
V 🏴☠️
gre туннель там тоже есть. С src-nat и прочими девицами
Nikolai
Тут софт, у которого указан десяток прокси серверов, этому софту не сказать, что эту операцию делай через этот туннель, эту - через другой
У вас на одном компе нужны несколько исходящих адресов сразу?
Или таки "один комп - один IP"?
V 🏴☠️
У вас на одном компе нужны несколько исходящих адресов сразу?
Или таки "один комп - один IP"?
Есть несколько компов в сети, которые выходят в инет через gre туннель, у каждого компа свой внешний IP, который рулится через src-nat и прочие непотребства. Есть отдельный комп с софтом, в софте задаётся Nное количество прокси, которые должны иметь выход с тех же IP адресов, что и для gre. Тут привязка настройка софта + определённый комп в сети
Nikolai
я понимаю, что ныкается бухгалтерия и интернет-банкинг. Однако внутренность задачи по-прежнему неясна
V 🏴☠️
Нет, тут никто не ныкается
V 🏴☠️
Если бы просто ныкалась бухня - делалось бы всё сильно проще
Nikolai
Просто непонятна цель Nного количества прокси.
По какому принципу они выбираются из списка?
V 🏴☠️
Настройками
V 🏴☠️
Есть настройка - использовать IP компа N1
Nikolai
То есть задача "пользователь выбирает себе IP из списка для выхода в мир сам?".
Сейчас делается вариант с перетыканием адреса прокси в софте?
V 🏴☠️
Нет, софт автоматический. Конфиг прописывается один раз, в нём задаётся сразу много соответствий комп-IP
V 🏴☠️
Nikolai
"Есть отдельный комп с софтом," и "в нём задаётся сразу много соответствий комп-IP".
О каких IP идет речь? Внешний.внутренний?
У отдельного "компа с софтом" внутренний IP один?
V 🏴☠️
О внешних
V 🏴☠️
У отдельного компа - один IP внутренний, да
Nikolai
Так.
На разные внешние IP, надо ходить с разных адресов?
Список этих IP есть?
V 🏴☠️
Список локальных IP есть
Nikolai
 V 🏴☠️
Внешних тоже есть, да
V 🏴☠️
=)