 Innokentiy


зачем вам капсман для двух точек?
Innokentiy
настройте их руками
 Ярослав
настройте их руками
кхм, а есть плавный переход от точки к точке без сельских технологий? можно название или ссылку?
Innokentiy
его и в капсмане нет
Innokentiy
у микротиков нормального роуминга нет. вообще. никак. даже за деньги, смиритесь с этим
Innokentiy
то, что есть - деассоциация от одной точки и ассоциация с другой по хотению клиента
Innokentiy
капсман к этому никакого отношения не имеет
 Юрий
у микротиков нормального роуминга нет. вообще. никак. даже за деньги, смиритесь с этим
Да в принципе роуминга в 802.11 нету. Только свистелки типа 802.11 k/r, но это подобие роуминга.
404
Удалил порт из bridge, и winbox теперь не видит роутер. Как решить?
 Raul
 Vitalii
По умолчанию на лан портах мак сервер включён
Vladimir
По умолчанию на лан портах мак сервер включён
В последних версиях дефолтного конфига он, вроде как, на дефолтный бридж из лан-портов настроен.
Vitalii
Ну
Vitalii
Отсюда следует что человеку в соседний лан порт надо воткнуться
 Dmitry
Подскажите пожалуйста, у меня есть несколько точек с динамическими адресами, использую микротиковский клоуд, которые подключаются по IPSEC к головному маршрутизатору. В качестве костыля скриптом постоянно переписываю DST SA адреса, так как микротик не умеет в этом месте сам... В скрипте используется конструкция: проверка, изменился ли адрес. Если поменялся, то переписываем. Но адрес не меняется, а скрипт все равно переписывает тот же самый ip, и соответственно в этот момент туннель переподключается. :if ($ResolvedIpWithMaskFromComment!=$IpDstAddr or $ResolvedIpFromComment!=$IpSaDstAddr) do={
Мне кажется в таких случаях пишется более общая политика по типу трафика, с использованием my-id и xauth. По поводу скрипта, не очень понятно но string value обычно сравниваются в кавычках.
Dmitry
Коллеги, кто-нибудь сталкивался с проблеой: настроен CAPsMAN, 5 cAP подключено. Все было нормально пару месяцев, потом поставили АТСку и начались обрывы и задержки у вай-фай клиентов. Вынес телефонию в другую подсеть - ничего не поменялось. У вайфай телефонов такая же проблема
Обрывы и задержки - это как? Логи? Общей рекомендацией будет wmm & qos для voice + выделение всего голоса в отдельный vlan. В inet-е есть огромные guide про VoWLAN у других вендоров, гуглится по словам WMM & QoS Profiles. Но они не сделают Вас счастливым :)
404
Нужна помощь. Wlan1в режиме station, создал wlan2, закинул его в бридж. На Wi-Fi интернет раздаётся, а вот на lan порты нет
Dmitry
Нужна помощь. Wlan1в режиме station, создал wlan2, закинул его в бридж. На Wi-Fi интернет раздаётся, а вот на lan порты нет
Что за устройство и что вы хотите?
404
Hap2 Lite. Подключить его по Wi-Fi к точке доступа, и раздать интернет
 Sergey
Hap Lite 2 HL2 ?
Dmitry
Hap2 Lite. Подключить его по Wi-Fi к точке доступа, и раздать интернет
Скиньте ссылку на него на сайте mikrotik.com раздел hardware
Cumberbatch
Dmitry
То есть у вас точка с одним физическим беспроводным интерфейсом и вы хотите чтобы она была клиентом другой ap + раздавала услугу по проводу и wireless (то есть сама была ap)? Если только только по проводу - добавьте wlan1 в бридж к лан портам. Wlan2 - удалите
Dmitry
Если второе - то это вроде wds-slave, конфигурация и нужно знать что там за ap, к которой вы подключаетесь
404
А в Nat одно правило нужно прописать или несколько?
Dmitry
А в Nat одно правило нужно прописать или несколько?
Nat тут не причем, вы окажитесь в одном L2, с исходной точкой и проводные клиенты будут получать ip от нее. Что за исходная точка к которой подключается ваш микротик?
404
Dmitry
Если проводные клиенты не получают ip - переключитесь в настройках wlan1 в station-pseudobridge или pseudo-bridge-clone
 Ettercap
 404
Если проводные клиенты не получают ip - переключитесь в настройках wlan1 в station-pseudobridge или pseudo-bridge-clone
Ещё обнаружил что по поводу у меня получают не те ip адреса которые в pool
Dmitry
Ещё обнаружил что по поводу у меня получают не те ip адреса которые в pool
Правильно они получают адреса напрямую от wifi-модема yota
Dmitry
Dmitry
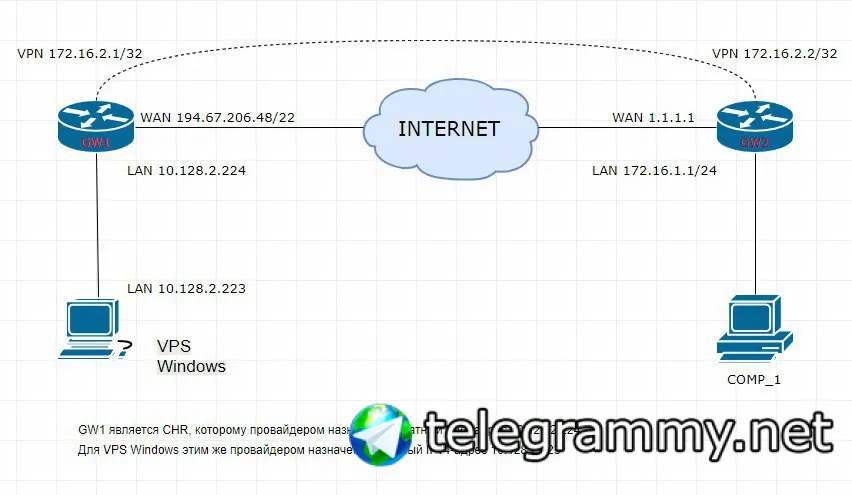
Маршрут по умолчанию на компах в сторону gw
Ettercap
Ip route через удаленные концы туннеля в клиентские сети с двух сторон
они есть, не помогает
Ettercap
 Ettercap
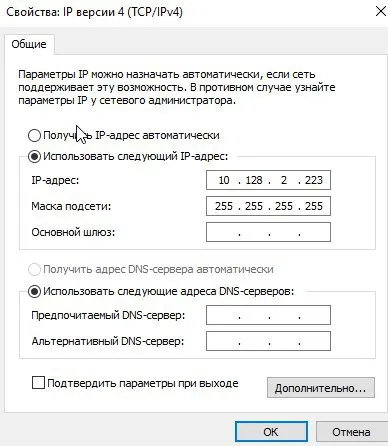
Шлюзом ему пропишите локальный адрес gw1
ок, какой? Я уже чего только не пробовал. Пинг проходит с GW1
Vladimir
10.128.2.224
Ettercap
ругается на маску
Ettercap
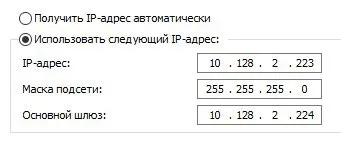
сделал маску 255.255.255.0, все равно с GW2 нет связи на VPS
Dmitry
Шлюз прописали?
Vladimir
сделал маску 255.255.255.0, все равно с GW2 нет связи на VPS
Не исключаю что проблема в маршрутах и/или правилах файервола.
 Ettercap
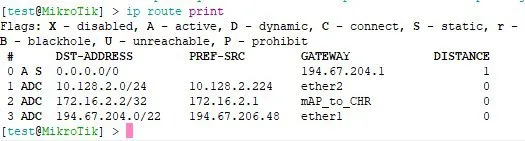 Vladimir
Если это с gw1, то маска слишком маленькая
Vladimir
На gw2 только. На его сеть не хватает уже.
 Nickolay
Мне кажется в таких случаях пишется более общая политика по типу трафика, с использованием my-id и xauth. По поводу скрипта, не очень понятно но string value обычно сравниваются в кавычках.
У меня используется site-to-site чистый ipsec, xauth я вообще не использую, только IKEv2 PSK и планирую на сертификаты перейти. На каждый пир своя политика. Оставил только такое условие: $ResolvedIpFromComment!=$IpSaDstAddr и заработало.
Ettercap
Если это с gw1, то маска слишком маленькая
да, это с gw1. Пробовал маску /9. Не изменилось ничего
Dmitry
У меня используется site-to-site чистый ipsec, xauth я вообще не использую, только IKEv2 PSK и планирую на сертификаты перейти. На каждый пир своя политика. Оставил только такое условие: $ResolvedIpFromComment!=$IpSaDstAddr и заработало.
my-id и xauth м.б. использованы и в site-2-site, когда один из концов имеет динамический адрес
Dmitry
Но у вас ike2, тут не подскажу
Bomberman
Коллеги, кто-нибудь сталкивался с проблеой: настроен CAPsMAN, 5 cAP подключено. Все было нормально пару месяцев, потом поставили АТСку и начались обрывы и задержки у вай-фай клиентов. Вынес телефонию в другую подсеть - ничего не поменялось. У вайфай телефонов такая же проблема
А если телефонию отключить - прям задержки пропадают?
 Аня 🕊
Привет!
У меня есть интерфейс с туннелем, в него направляется часть пакетов (для этого поднята BGP маршрутизация).
Вопрос: почему когда интерфейс туннеля активен ко мне не проходят входящие соединения (настроен проброс портов)?
Аня 🕊
Ах, есть ощущение, что не все входящие соединения, а с тех адресов, которые попадают в префиксы BGP.
Как сделать, чтобы эта маршрутизация влияла только на исходящие соединения?
Аня 🕊
Поправила с помощью mark connection и mark routing вот так https://serverfault.com/questions/658361/how-to-make-connections-answer-from-the-same-gateway-they-entered-in-routeros
Теперь работает, но запросы извне с тех самых подверженных адресов проходят очень медленно
Dmitry
Mtu? Mss?
 Dmitry
Поправила с помощью mark connection и mark routing вот так https://serverfault.com/questions/658361/how-to-make-connections-answer-from-the-same-gateway-they-entered-in-routeros
Теперь работает, но запросы извне с тех самых подверженных адресов проходят очень медленно
Предположу, что вы делаете обход блокировок через туннель. Сейчас вы заворачиваете ответные пакеты через основной интерфейс, который смотрит на провайдера, который, в свою очередь, выполняет требования закона о блокировках. Для провайдера это выглядит как попытка получить доступ к заблокированным ресурсам. Если ip не входит в реестр, но расположен рядом с блокируемыми, то его всё равно могут блокировать, т.к. некоторые провайдеры делают агрегацию адресов в подсети, как и сервис, который отдаёт вам префиксы
Кирилл
Всем привет, помогите разобраться в чем причина.
Один из компов перестал иметь доступ в интернет, ругается на ДНС.
Настройки никакие не меняли (вчера всё работало). Пингуется только по АРП.
Cumberbatch
Всем привет, помогите разобраться в чем причина.
Один из компов перестал иметь доступ в интернет, ругается на ДНС.
Настройки никакие не меняли (вчера всё работало). Пингуется только по АРП.
Комп заболел. Платочком его. И спиртиком. А если серьёзно. Проверьте физику и Настройки.
Mark
Помогите, где найти проблему. между hAP и ccr поднят l2tp+ipsec. вдруг несколько дней назад стали теряться пакеты в туннеле и пропал доступ к устройствам за hAP кроме пинг. Пробовал поднимать sstp, через него каждый 5-6 пинг задерживается на 1,5 -2 секунды. гонял спид тест по тонелям - udp разгоняется до 100М/сек, tcp в 20 потоков едва 10.
[*r****@U******] > ping 91...138 do-not-fragment size=1500
SEQ HOST SIZE TTL TIME STATUS
0 91...138 1500 52 32ms
1 91...138 1500 52 32ms
2 91...138 1500 52 32ms
3 91...138 1500 52 32ms
4 91...138 1500 52 32ms
5 91...138 1500 52 32ms
6 91...138 1500 52 32ms
7 91...138 1500 52 33ms
8 91...138 1500 52 32ms
9 91...138 1500 52 32ms
10 91...138 1500 52 32ms
11 91...138 1500 52 37ms
12 91...138 1500 52 32ms
13 91...138 1500 52 32ms
14 91...138 1500 52 33ms
15 91...138 1500 52 32ms
16 91...138 1500 52 32ms
17 91...138 1500 52 32ms
18 91...138 1500 52 32ms
sent=19 received=19 packet-loss=0% min-rtt=32ms avg-rtt=32ms max-rtt=37ms
Dmitry
покажите ping между внешними интерфейсами hap и ccr с df-bit
Mark
К этому же ccr подключены больше полсотни так же настроенных hAP без каких либо проблем.
Dmitry
теперь то же самое, только без df-bit и размером больше 1500, скажем 1600
Dmitry
главное, чтобы они ходили, ну и желательно без потерь
Mark
********@******] > ping 91...138 size=1600
SEQ HOST SIZE TTL TIME STATUS
0 91...138 1600 52 32ms
1 91...138 1600 52 32ms
2 91...138 1600 52 32ms
3 91...138 1600 52 32ms
4 91...138 1600 52 32ms
5 91...138 1600 52 32ms
6 91...138 1600 52 32ms
7 91...138 1600 52 32ms
8 91...138 1600 52 32ms
9 91...138 1600 52 32ms
10 91...138 1600 52 32ms
sent=11 received=11 packet-loss=0% min-rtt=32ms avg-rtt=32ms max-rtt=32ms
Mark
Внешние интерфейсы ходят без потерь
Dmitry
так, значит с фрагментацией все ок ... дальше только настройки / маршрутизацию смотреть, версию ROS (export + ip route print)
Dmitry
но вообще по симптомам похоже на несогласованность MTU/MSS, что в первую очередь должно повлиять на TCP-соединения. telnet на tcp-порты за hap - проходит ?
Mark
Проходит без проблем
Mark
3-5% изредка поднимается к 25
Dmitry
а обычные tcp соединения нет? если да, то change-tcp-mss на туннеле должно решить эту проблему