Ну брал бп от ноута, ничего не меняется
и это показатель? :)
 Алексей


 Grigory
Приветствую! Перестал трансироваться Wi-Fi 5 Gz. 2,4 есть. В настройках все задействовано. Ни у кого не возникало такого случая? Hap ac2
Похоже это на уровне железа после обновления на 43.11
Алексей
Ну, если ноуту норм, вероятно, 2011-му хватило бы
я б всё же ориентировался на родной бп, на микротиковский.
Виталий
и это показатель? :)
Не встречал ещё такого ноута, от которого бы блок питания не подходил. Вольтаж 12...38 вольт и погнали
 Moneron 🇷🇺
Приветствую! Перестал трансироваться Wi-Fi 5 Gz. 2,4 есть. В настройках все задействовано. Ни у кого не возникало такого случая? Hap ac2
Hap ac (не квадрат) – полёт нормальный
Виталий
38 потому что так на этой конкретной плате написано
Vadim
На квадрате тож все ок.
Виталий
Настроил L2TP/IPSec сервер на МТ. добавил 2 секрета, и один профиль, который в них используется. Оба пользователя подключаются с моего компа, но не подключаются с компа клиента. Его комп так же вынь10, за роутером асус rt-n12d1. в этом роутере включен nat пропускание l2tp.
в логе так:
22:01:01 ipsec,error no suitable proposal found.
22:01:01 ipsec,error x.x.x.x failed to get valid proposal.
22:01:01 ipsec,error x.x.x.x failed to pre-process ph1 packet (side: 1, status 1).
22:01:01 ipsec,error x.x.x.x phase1 negotiation failed.
22:01:04 ipsec,info respond new phase 1 (Identity Protection): y.y.y.y[500]<=>x.x.x.x[3
3870]
22:01:04 ipsec,error no suitable proposal found.
22:01:04 ipsec,error x.x.x.x failed to get valid proposal.
22:01:04 ipsec,error x.x.x.x failed to pre-process ph1 packet (side: 1, status 1).
22:01:04 ipsec,error x.x.x.x phase1 negotiation failed.
x.x.x.x это серый адрес клиента, y.y.y.y белый адрес МТ с сервером впн.
в правильности логина/пароля/настройках впн на винде уверен, сверял со своим компом.
в чем может быть проблема?
Moneron 🇷🇺
Фаза 1 отличается
Виталий
... Как и почему только на одном компе это происходит
Виталий
Проблема на мт или на компе?
 Nickolay
Проблема на мт или на компе?
Просто параметры различные, или правите на компе или на микротике - я так понимаю. Включите логи на микротике, будет немного понятнее. Рекомендуется ipsec !debug
Moneron 🇷🇺
О, пошла мудрость в массы с !debug для ipsec :)
Bulakhovskiy
А переход со стабильной на Лонг терм таит в себе подводные камни?
 Pavel
Nickolay
О, пошла мудрость в массы с !debug для ipsec :)
Все - как учили! :) а вообще логи ипсек это полная жесть, да еще если туннелей 20 штук и сразу несколько каналов не работают!!! В логах полный ад, спасает только freeze. Да и некоторые ошибки совершенно не гуглятся. :)
Moneron 🇷🇺
А переход со стабильной на Лонг терм таит в себе подводные камни?
В зависимости от того, что настроено
Bomberman
при подключении ipsec скорость проседает
возможно кто то не справляется из микротов
какие железяки стоят?
Не знаю, у меня все RB1100AHx2 и все честные 100 мбит мне выдает при использовании IPSec
 Михаил
так же два таких же устройства
Михаил
но при отключении ipseca скорость по смб выросла с 20 до 60 мегабит
Bomberman
Пропосалы смотри
Михаил
при том что каналы на одном устройстве 500мегабит, а на другом 200
Михаил
сегодня буду пробовать ipip тунель
Bomberman
https://wiki.mikrotik.com/wiki/Manual:IP/IPsec#Hardware_acceleration
Bomberman
cbc128 на обоих концах поставь
Михаил
извиняюсь, наврал, у меня RB1100AHx4
Bomberman
Тогда в 2 раза страннее
Bomberman
Он уж всё поддерживает
Михаил
айписек был настроен так сказать "автоматом" в конфиги я не лез
 Сергей
Не знаю, у меня все RB1100AHx2 и все честные 100 мбит мне выдает при использовании IPSec
тут вопрос в железа) RB1100AH само собой шустро жуёт ipsec
однако согласись что без шифров тунель будеть шустрее (если в канал такое может пролезть)
Bomberman
 Vlad 😎
Здравствуйте!
Есть микрот(1) на объекте. На нём DHCP поднят в бридже. Инет по pppoe, который в бридж не входит. В лизах постоянно появляются какие-то роутеры, в том числе такой же роутер(2) только за 50км на другом объекте(провайдер тот же). На том другом роутере(2) поднят DHCP-client(был), чисто случайно монтажники оставили. Сейчас убрал настройки dhcp клиента, соот-но на первом роутере(1) он пропал - тут вопросов нет.
Но вопрос в том, откуда вообще может происходить такое поведение, что на DHCP, который в "локалке", приходят лизы из "внешки"?
Bomberman
У Вас, случаем, не объединение по L2?
Или у вас EoIP-туннели?
 Victor
Утро доброе! Вопрос. как бороться с юзерами, которые свой роутер вставляют в рабочий свич и запускают его в режиме повторителя для своих мобилок? Из-за того, что на рабочих компах инет ограничен.. Физически там чекать получается раз в пару недель...
Bomberman
Vlad 😎
У Вас, случаем, не объединение по L2?
Или у вас EoIP-туннели?
если это ко мне. То нет, ни того ни другого. Я вот грешу на провайдера...
Bomberman
если это ко мне. То нет, ни того ни другого. Я вот грешу на провайдера...
Да скорее всего он, ибо такого быть не может, если нет L2
 Bykadorov Serj
Привет всем! Вопрос: на mikrotik откл. все сервисные порты, прошивка последняя, а вот в mangle куча правил prerouting, action snif TZSP на сервер удаленный) кто-то майнит? Тип контента ccn=
Алексей
ломанули небось...
Василий
всем привет! может кто-нибудь поделиться статьей или дать совет по следующему вопросу:
есть 2 утсройства: zyxel usg и MikroTik, между ними поднят IPSec туннель, микротик инициализирует соединение. Инициализировать это самое соединение возможно по двум внешним ip адресам, по отдельности связь устанавливается, но как сделать так, чтоб когда не доступен первый внешний адрес удаленного пира IPSec поднимался используя резервный ip?
Bomberman
Поднять два туннеля, настроить роуты с дистансом
Василий
ок, спасибо
Bykadorov Serj
Ок, как удалить правило special dummy rule? Если я не создавал его?
Vlad 😎
а доступ на микрот не полный?
Bykadorov Serj
Полный
Vlad 😎
Да скорее всего он, ибо такого быть не может, если нет L2
и как их(левые роутеры) отсечь? есть идеи?
Bomberman
и как их(левые роутеры) отсечь? есть идеи?
Забить до отказа лизы на нём
Загугли, есть программы
Vlad 😎
Ок, как удалить правило special dummy rule? Если я не создавал его?
нажать "минус" не? или я чего-то не понимаю
Bykadorov Serj
Хз по ходу ломанули
Bykadorov Serj
Неа не удаляется... cannot remove builtin...
Bykadorov Serj
Надо правило fast удалить сперва?
Bomberman
Угу, можно просто отключить, но надо, по-моему, ребутнуть
Bykadorov Serj
Ok, спасибо!
Bykadorov Serj
Есть вопрос, а как сделать правило в firewall на блокировку листа mac адресов, а не отдельных mac. В adr. list можно только ip указывать...
Ed
Bykadorov Serj
Нет, вот и хочу одно правило с несколькими mac прописать
Ed
ни как, только несколько правил
Bykadorov Serj
Спасибо) но надежда была...
Grigory
Можешь инструкцию дать?
Ed
Можешь инструкцию дать?
https://2keep.net/mikrotik-capsman-v2-hap-ac-lite/
вот как раз настройка под двух диапазонные, читал просто что бы понять суть а потом уже сам настраивал под свои задачи
Ed
Отсекаются клиенты со слабым сигналом?
я аццесс листы не использую, клиенты и так хорошо прыгают между точками
Ed
уровень между 5гц и 2.4гц надо ставить на 3-5дБм меньше
Grigory
https://2keep.net/mikrotik-capsman-v2-hap-ac-lite/
вот как раз настройка под двух диапазонные, читал просто что бы понять суть а потом уже сам настраивал под свои задачи
Ты мне эту ссылку бросал. Что- то у меня не пошло. Но у меня там еще проблемы с вайфаем были
Сергей
народ. ) есть свободные мозги? )
Сергей
поднят хотспот, капсман
Сергей
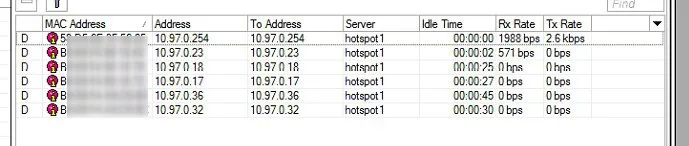 Сергей
но что-то не пашет
Сергей
создается впечатление, чо микроты в капсе не пускают
Сергей
может такое быть?