 Sergey


ipip туннель пробовали?
 Михаил
Нет
Sergey
можно попробовать :)
Михаил
завтра попробую :) отпишусь по сравнениям, сейчас пока данные передаются, не хочу прерывать
Sergey
ничего не мешает поднять ipip при работающем gre и порулить маршрутами для теста
Sergey
не замечал проблем
Sergey
по ipip smb в пределах 90 мбит получается, правда концы туннелей не далеко друг от друга
Сергей
А если ipip хочу с ipsec, и выставляю key прям там же в настройках ipip туннеля то чтоб он использовал нужные мне алгоритмы это мне template создавать в ipsec?
Sergey
да, тогда не нужно в настройках ipip указывать ipsec, ipsec настраивать отдельно
Сергей
да, тогда не нужно в настройках ipip указывать ipsec, ipsec настраивать отдельно
дак а там и нет никаких настроек. только ipsec secret. он динамичесий policy и peer создает. но почему то по умолчанию у меня не взлетело. ковыряю
Sergey
я задавал только ipsec secret и все взлетало с настройками по дефолту
Сергей
я задавал только ipsec secret и все взлетало с настройками по дефолту
ну это если ДО этого в настройках политик по умолчанию не было правок)))
Sergey
да, ничего там не правил вроде
Sergey
на крайний случай, ipsec можно и руками настроить
Sergey
если само не взетает
Сергей
пока безрезультатно))
Sergey
если просто вписать secret в настройки ipip в логах что?
Sergey
и это, если у вас уже есть gre туннель с ipsec, не шифруется ли уже весь трафик между концами туннеля?
Сергей
если делаешь с одной стороны - пишет established, пир создается, полиси - нет. с другой стороны - пир и полиси создается, но пишет "no suitable proposal found"
Sergey
включая ip-encap протокол
Сергей
версии ROS только разные. это еще добавляет костылей.
Сергей
у меня пока просто IP - IP без GRE поднят
Сергей
между концами туннеля.
Сергей
пока обьяснял как обычно понял где косяк)
Сергей
поднял)
Sergey
и что было?
Сергей
ну как и говорил настройки по умолчанию (default в policy proposals и в peer profiles) различались на двух концах. и в phase2 не совпал алгоритм шифрования.
Sergey
понятно
Сергей
понятно
изначальная проблема то была на самом деле не в этом. я с IPSEC-туннеля решил перейти на IPIP+IPSEC (не спрашивайте зачем) и в итоге сейчас всё работает кроме SIPa. поэтому и спрашивал про UDP
Sergey
у меня sip рботает по ipip (+ipsec), никаких проблем не наблюдаю
Сергей
у меня sip рботает по ipip (+ipsec), никаких проблем не наблюдаю
ну оно и должно работать. в торче показывает и с одной стороны и с другой соединения на 5060. но регистрации нет.
Sergey
НАТ есть? или просто маршрутизация?
Сергей
нат есть. но он между этими подсетями прописан, чтоб пропускал без ната
Sergey
а по факту? АТС на чем? если линукс, посмотреть tcpdump откуда и что приходит
Sergey
может на АТС фаервол не пускает с чужих сетей?
Сергей
атс - астериск. клиент - сип телефон, трубка гигасет.
Сергей
может на АТС фаервол не пускает с чужих сетей?
это понятно. я думал можнт какие особенности IPIP + IPSEC ) перестало работать именно после переключения туннелей
Sergey
не
Sergey
нужно смотреть на АТС что прилетает, и настройки АТС, или фаервол или полиси на астериске
Sergey
в логах АТС даже попыток регистрации нет?
Сергей
выяснил что на 6.41 ROS работает, на 6.42 уже нет
Сергей
когда было 6.40.8 -> 6.41.1 всё ок. 6.40.8 - > 6.42.11 SIP DEAD
Sergey
сип хелпер отключен? совсем забыл...
 res_nom
sip helper выключить
res_nom
да
Сергей
что это за хрень вообще
Sergey
не, можно конекшены сбросить наверно
Сергей
судя по названию помогать должна а не вредить)
Sergey
оно помогает но не в этой ситуации :)
res_nom
что это за хрень вообще
В архивах МУМ есть видео на русском по этой теме. Как автор сказал, попробовал рассказать, что это, а получилась инструкция по астериск )
Cumberbatch
Сергей
спасиб, вроде подниматься начало. продолжаю выключать помощников))
Sergey
во, вроде оно https://www.youtube.com/watch?v=Anu6ZYg25yM&feature=youtu.be
 Расим
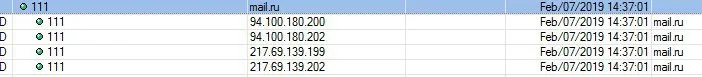
Подскажите куда думать: сделали запрет интернет по мак адресу, выяснилось что к mail.ru все таки должен быть у сотрудника доступ. В firewall первое правило разрешаем mail.ru, потом все drop на интернетовский интерфейс. Так не работает.
Sergey
микротик не совсем подходит для решения задачи, тут нужен прокси
Sergey
контент приходит не только с адреса mail.ru
 Master
Подскажите куда думать: сделали запрет интернет по мак адресу, выяснилось что к mail.ru все таки должен быть у сотрудника доступ. В firewall первое правило разрешаем mail.ru, потом все drop на интернетовский интерфейс. Так не работает.
Как вариант в адрес листе в фаервооле вместо ip адреса введите доменное имя, он его прорезолвит и пропишет большинство ip адресов этого домена.
Master
 Расим
Спасибо всем. Не уточнил, что мне только клиента выпустить в инет надо. Так что буду пробовать разрешить порты imap, а все остальное drop
Master
Хардкорненько :)
Grigory
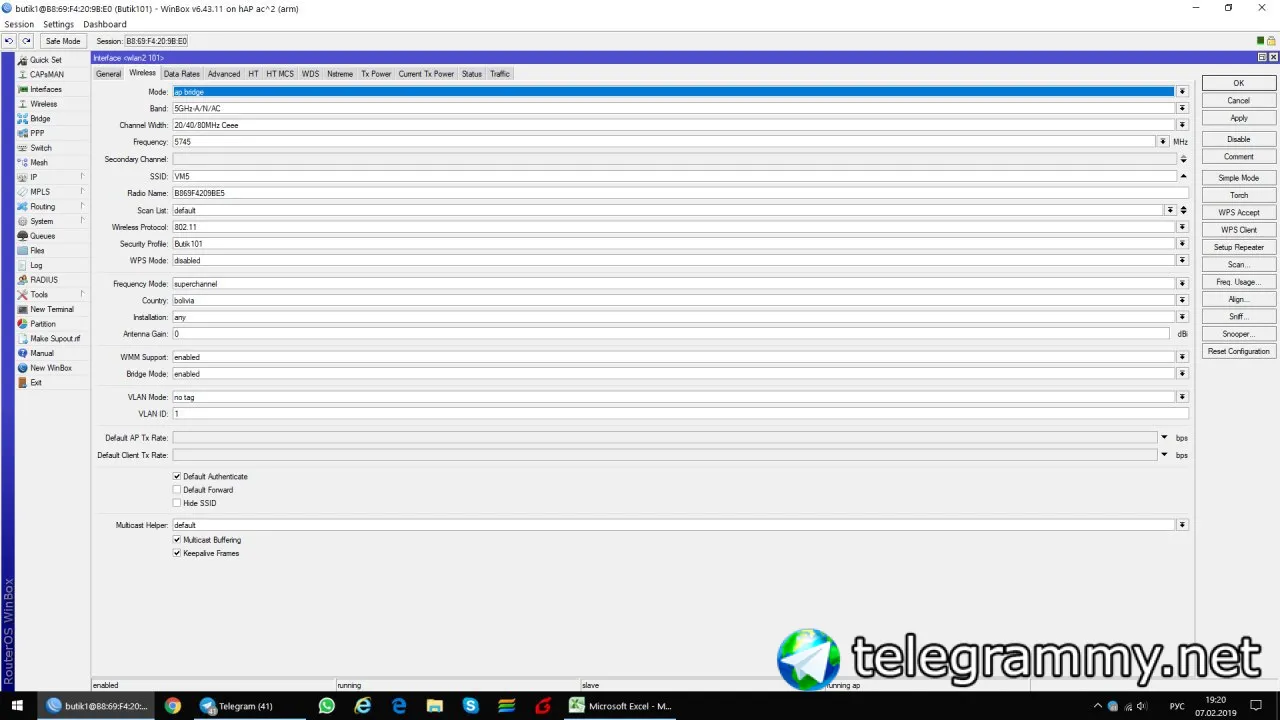
Приветствую! Перестал трансироваться Wi-Fi 5 Gz. 2,4 есть. В настройках все задействовано. Ни у кого не возникало такого случая? Hap ac2
 Aleksandr
В логах что?
Grigory
всякие байкеры
Aleksandr
Случаи возникают конечно, но помочь можно только имея больше информации, просто так ничего не бывает, может канал недопустимый или еще какая причина
Grigory
 Михаил
Я бы обновил прошивку для начала...
 Raul
Приветствую! Перестал трансироваться Wi-Fi 5 Gz. 2,4 есть. В настройках все задействовано. Ни у кого не возникало такого случая? Hap ac2
Вчера после обновления до 43.11 была такая фигня, только наоборот, 2 не работала, а на 5 все норм.
Виталий
Сегодня подвернулся забавный кирпичик, rb2011 с вафлей. Судя по биперу он загружается успешно, но через пол минуты идёт в ребут. Отягчающее обстоятельство - ни один порт ethernet не работает, ни один индикатор кроме power не светится, дисплей не работает. Похоже сгорел на работе
Виталий
Консолькой подключиться возможности не было, позже может загляну туда
Raul
Консолькой подключиться возможности не было, позже может загляну туда
Попробуйте другой блок питания.
Виталий
Попробуйте другой блок питания.
Пробовал. Если что погорело по питанию то на плате. Блок не при чем
Vladimir
Пробовал. Если что погорело по питанию то на плате. Блок не при чем
У меня на CRS125 всё точно также было. После замены БП работает без проблем.
Виталий
У меня на CRS125 всё точно также было. После замены БП работает без проблем.
Ну брал бп от ноута, ничего не меняется