 Daniel


И что?
Daniel
Ходить проверять каждый раз все? Или доверять доке?
 Pavel
А при обнове на го 42 с го 1 все должно быть обратно совместимо?
 Антон
Ходить проверять каждый раз все? Или доверять доке?
Так это с любым обновлением библиотеки связано. Не аргумент
 Andrei 🦉
 🎉
@onokonem нашёл причину ошибки, почему у меня в сваггере миддлваре не работало, я тупо писал main.go по доке, а нужно было-бы полностью генерить сервер без ключа --exclude-main.
 Ilya
Вот мы почитали код. Запомнили, что там дефолтное. А вот кто-то поправил дефолты. Как мы об этом узнаем?
Никак. Если это паблик контракт, то его интерфейс нельзя менять
Ilya
Если ты полагается на дефолтные значения в ифах, это ещё хуже
Ilya
И хорошо ещё, когда ты сидишь в своем уютном го, где нет наследования
Daniel
Именно
Daniel
@onokonem нашёл причину ошибки, почему у меня в сваггере миддлваре не работало, я тупо писал main.go по доке, а нужно было-бы полностью генерить сервер без ключа --exclude-main.
Свой main тоже можно написать. Только он должен делать как минимум то же, что и сгенеренный
 Constantine️
https://www.techempower.com/benchmarks/#section=data-r17 гошка на третьем месте
Constantine️
только непонятно, что за фастхтпп-посгрес )
Constantine️
логично )))
Constantine️
а h2o в мускуле гоняли? поэтому он первое место взял?)
Constantine️
хотя он тоже на посгресе ) а вот помесь пхп и С++ на четвертом месте на мускуле )
Constantine️
но я про то, что fasthttp-postgresql как название фреймворка указан ) ну и я не смог нагуглить такое 🙂
Anonymous
всем привет! подскажите почему в данном примере https://pastebin.com/V09iLBuj прогрессбар доходит до 100%, но sleep() еще выполняется?
freezlite
Почему реализация, в которой в методе аргумент не пустой интерфейс не удовлетворяет интерфейс в методе которого аргумент пустой интерфейс?
Антон
Почему реализация, в которой в методе аргумент не пустой интерфейс не удовлетворяет интерфейс в методе которого аргумент пустой интерфейс?
Потому что пустой интерйфес != любой тип. Эти методы имеют разные типы, между ними отношения подтипов нет
freezlite
Потому что пустой интерйфес != любой тип. Эти методы имеют разные типы, между ними отношения подтипов нет
Ответ из разряда "потому-что". Почему в таком случае если в методе интерфейс он может принимать конкретные типы ? )
freezlite
ведь пустой интерфейс != любой тип )
Антон
Ответ из разряда "потому-что". Почему в таком случае если в методе интерфейс он может принимать конкретные типы ? )
Потому что в Go функции (и, в частности, методы), инвариантны относительно отношения подтипов
freezlite
ты опять своим потому что
 Илья
Любой тип реализует пустой интерфейс, но не является пустым интерфейсом
Kirill
только непонятно, что за фастхтпп-посгрес )
https://github.com/TechEmpower/FrameworkBenchmarks/blob/master/frameworks/Go/fasthttp/src/server-postgresql/server.go
freezlite
Любой тип реализует пустой интерфейс, но не является пустым интерфейсом
да ладно, а я думал почему не работает. ПРи компиле проверка аргументов же осуществляется по удовлетворению интерфейсов, а не конкретному типу, почему тогда эта проверка не срабатывает при пустом интерфейсе
freezlite
я думаю ответ на мой вопрос прост, просто не стали так углубляться
Антон
да ладно, а я думал почему не работает. ПРи компиле проверка аргументов же осуществляется по удовлетворению интерфейсов, а не конкретному типу, почему тогда эта проверка не срабатывает при пустом интерфейсе
Потому что эта проверка смотрит только на верхний уровень, в аргументы она не лезет
Илья
я думаю ответ на мой вопрос прост, просто не стали так углубляться
Ответ на твой вопрос прост, сигнатуры функций разные, проверка на реализацию интерфейса не проходит
freezlite
А вот это правильный ответ
 Нави
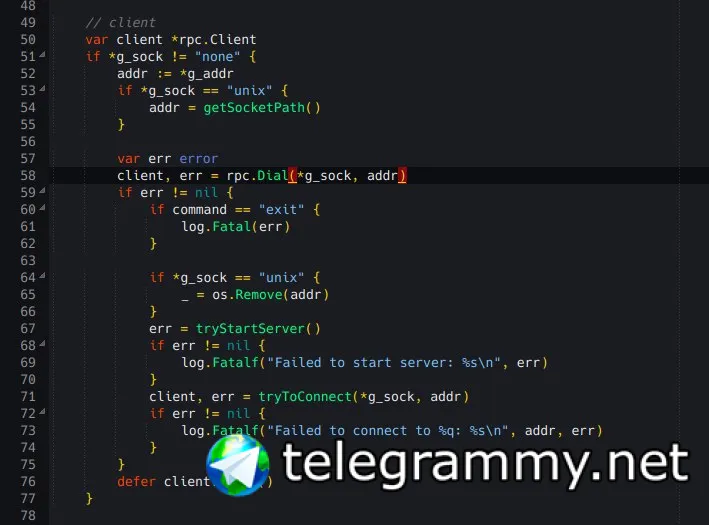
Пересмотрев снова среды редактирования кода, осел на LiteIDE, самая легковесная, и правильные подсказки показывает. Всё остальное - монстры, менее эффективно использующие ресурсы системы.
Подредактировал цветовую схему, и выглядеть стало на пятёрку)
Нави
 Vladislav
я опоздал в теме, НО! почему вы говорите о передаче пароля в хешированом виде? чем плохо передать его открым, а уже на беке его хешировать и уже сравнивать с тем, что в базе? Или это защита от MITM атак?
 Artem
Я не знаю о чем речь но ничего плохого не вижу в открытом пароле. От mitm защищает https
Vladislav
я смотрю со стороны, что любые данные, пришедшие с фронта по определению не являются 100% достоверными и все манипуляции делаются на беке
🎉
Artem
Что за бред
🎉
я смотрю со стороны, что любые данные, пришедшие с фронта по определению не являются 100% достоверными и все манипуляции делаются на беке
Конечно, ибо фронтом можно манипулировать, раньше так было.
Vladislav
под словом “открытым” я имею ввиду POST запрос, где пароль qwerty будет передан как {pass: qwerty}, а не pass:dfhb4wsdg34fwg
Artem
У тебя дешифрованием веб сервер заниматся или нгинкс, логику твоего приложения это не затрагиватет
Vladislav
ну так раньше тут в треде говорили про отправку пароля в виде хеша, сгенерированного на фронте - я вот не понял зачем это
Artem
Кароч владислав, не парь скбе мозги, передевай как хочешь но не забудь настроить хттпс на сервере и слать хттпс запросы
Artem
Vladislav
ну лааадно, если рещюмировать, то в целом смысла в этом особо нет, в 99.99% случаев об этом можно не думать, оставшиеся проценты - это дико секьюрные приложения
Vladislav
Какие именно манипуляции?
да даже обычная валидация формы - много раз встречал от беков слова “она же валидирруется на фронте, зачем еще и на беке?”
Artem
да даже обычная валидация формы - много раз встречал от беков слова “она же валидирруется на фронте, зачем еще и на беке?”
Вводивые юзером данные нужно валидировать в обоих местах
Vladislav
мой прошлый тимлид с этим был абсолютно не согласен, а у него свыше 10 лет опыта:(
Artem
Хттпс нужно использовать всегда когда у тебя есть аккаунт пользователя на бекенде. Если тупо лендинг то смысла особого нет
s4pr3m4
А мне вот не нравиться пропагагнда заднеприводных в группе , косу
s4pr3m4
Кому можно жаловаться ?
 Aleksandr
своему психиатру
🎉
ну так раньше тут в треде говорили про отправку пароля в виде хеша, сгенерированного на фронте - я вот не понял зачем это
Именно что незачем, фронт скомпрометирован изначально, так к этому и нужно относиться.
Pavel
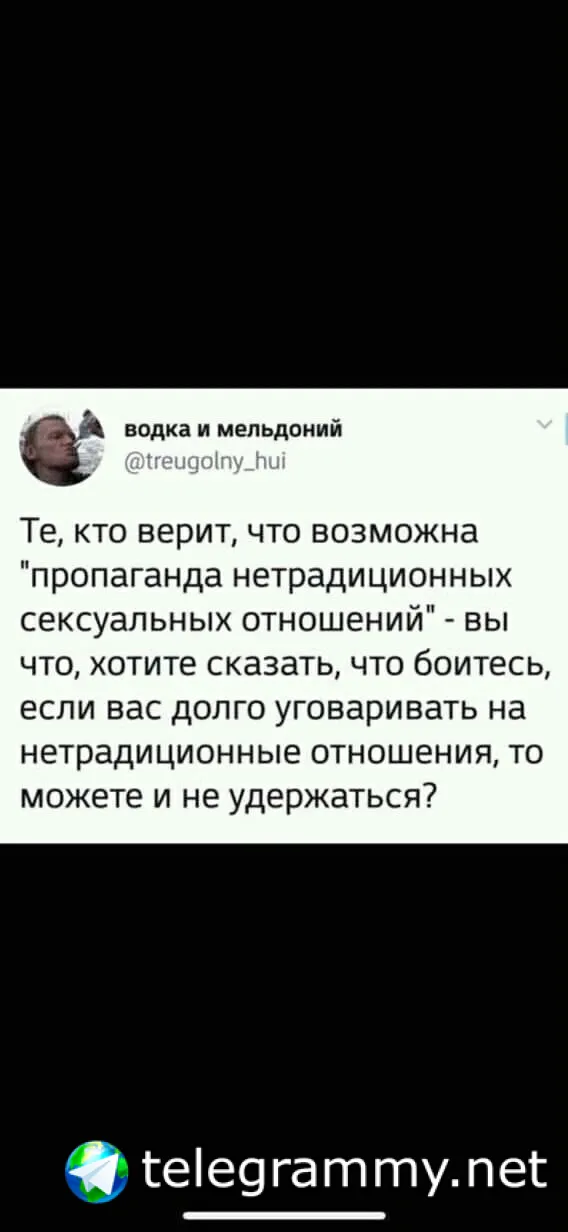
А мне вот не нравиться пропагагнда заднеприводных в группе , косу
У меня есть картинка для тебя
Pavel
 🎉
Вводивые юзером данные нужно валидировать в обоих местах
На фронте только проверить что вместо емэйла он не ввёл пароль, или вместо телефона емэйл, всё остальное бред.
Artem
На фронте нужно проверять корректность формата введенных данных. Размер паролей, примерную валидацию мыла, имя без точек И так далее
Artem
Чтобы показать такие ошибки сразу без задержки на валидаюцию через бекенд
🎉
Ну да, остальное бэк.
Artem
И чтобы не включать кнопку отправит
Artem
А больше ты ничего и не проверишь лол
Pavel
Можно отсылать данные на бек для валидации когда фокус с инпута уходит 😅
Vladislav
лучше каждые ~300ms после ввода символа - тогда пользователи будут счастливы)
 Andrew
Добрый день, коллеги! Что кроме документации можно почитать про ioutil? Хочется больше практических примеров с комментариями в стиле "здесь применили это из-за того-то".
Artem
Можно отсылать данные на бек для валидации когда фокус с инпута уходит 😅
Можно - «ваш пароль уже используется пользователем user123. Пожалуйста выберите другой пароль»
Pavel
Можно - «ваш пароль уже используется пользователем user123. Пожалуйста выберите другой пароль»
Ага. Без валидации на беке такую фичу не сделать.
🎉
Чатик, подскажите, вот есть эта хрень - https://github.com/didip/tollbooth, там есть лимитер, есть что-то более адекватное?
Pavel
Чатик, подскажите, вот есть эта хрень - https://github.com/didip/tollbooth, там есть лимитер, есть что-то более адекватное?
А почему ты считаешь это плохим?
Vladislav
Можно - «ваш пароль уже используется пользователем user123. Пожалуйста выберите другой пароль»
не секьюрно! вы же раскрываете пользователя. Лучше уж тогда “данная комбинация email/пароль уже существует, пожалуйста, смените пароль”
P.S. вы угараете, а я знаю человека, который специально пароли делал уникальными (и хранит в открытом виде)
Pavel
Не осиляю, и чото есть мысли что это плохое поделие.
Ну если ты ищешь более адекватное, то должны быть критерии. 😅
🎉
Ну если ты ищешь более адекватное, то должны быть критерии. 😅
Для начала, что-бы это работало из каропки)) Что-бы отвечало 429 негодяям. Как-то так.
🎉
Мой time.Sleep() работает, а эта хрень нет))