 Roman


А видел ли кто реализации более продвинутой системы типов для go, хотя бы в виде аннотаций и внешнего линтера?
 Daniel
я не видел
Daniel
а чего тебе не хватает?
 Necromant
 Necromant
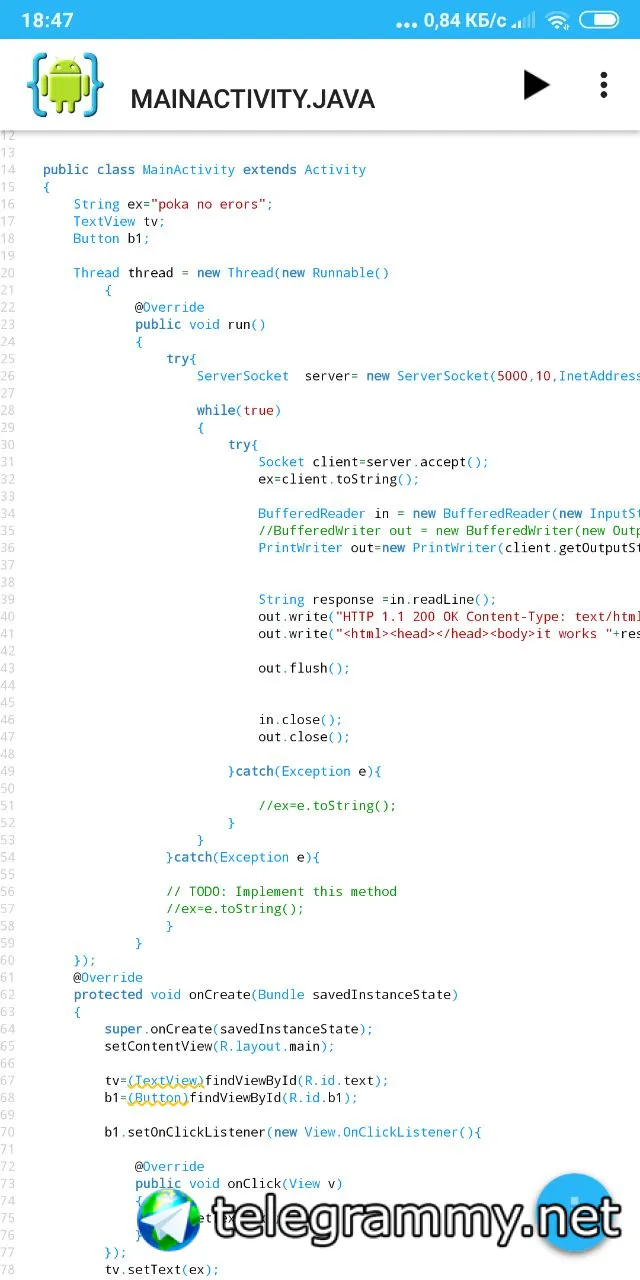
Из за чего это может произойти?
Necromant
Ну типа
Necromant
 Necromant
И ничего не отображается
 Dmitry
@android_ru
 Илья
это точно тот чатик?
Necromant
Из того меня послали
Necromant
Я пытался на го, но при билде пишет что не поддерживает arm64
Daniel
тогда точно не сюда
 Ilya
Кстати, а есть ли го вэй в плане дефолтных значений параметров функций?
Daniel
нет
Daniel
очень
 Мерль
Кстати, а есть ли го вэй в плане дефолтных значений параметров функций?
Есть два варианта, и оба они ну такое:
- много if else
- опциональные функциональные параметры https://dave.cheney.net/2014/10/17/functional-options-for-friendly-apis
Ilya
Есть два варианта, и оба они ну такое:
- много if else
- опциональные функциональные параметры https://dave.cheney.net/2014/10/17/functional-options-for-friendly-apis
If else плох тем, что он инкапсулирован в функцию. А дефолтные значения - часть контракта
Daniel
Но вообще-то дефолтные значения для параметров - зло
 Антон
Кстати: opennet.ru/opennews/art.shtml?num=49787
Антон
Сильно увеличивают сложность контекста, который надо в голове держать
Странно, мне казалось, наоборот
 Никита 🙃
А подскажите по поводу сессий. Вот я при помощи Gin'a и его BasicAuth хочу сделать подобие логина и регистрации.
Получается что в БД у юзера мне надо будет хранить и логин, и пароль? И надо ли как-то шифровать эти пароли?
Ilya
Сильно увеличивают сложность контекста, который надо в голове держать
Я тоже не согласен. Они же делают контракт более явным, и в голове наоборот нужно меньше держать, так как они явно публично заданы
Ilya
А подскажите по поводу сессий. Вот я при помощи Gin'a и его BasicAuth хочу сделать подобие логина и регистрации.
Получается что в БД у юзера мне надо будет хранить и логин, и пароль? И надо ли как-то шифровать эти пароли?
Не скажу за gin, но обычно пароли никогда не хранятся в чистом виде, а хранится хэш, и этот хэш передается с клиента
Mikalai
Не скажу за gin, но обычно пароли никогда не хранятся в чистом виде, а хранится хэш, и этот хэш передается с клиента
Хранить хэш, который передается с клиента, это то же самое что и хранить в открытом виде
 Антон
Нет же
 Robert
Postgres pgcrypto поможет может быть
Антон
Пароль по хэшу обычно проблематично восстановить
Ilya
Хранить хэш, который передается с клиента, это то же самое что и хранить в открытом виде
Защита от утечек паролей, когда твою бд сольют
 Mikalai
Об этом написаны сотни статей...
Mikalai
Только тогда хэш уже не получится "передавать с клиента"
Mikalai
Так об этом в интернете сотни раз написано)
 Pavel
Не скажу за gin, но обычно пароли никогда не хранятся в чистом виде, а хранится хэш, и этот хэш передается с клиента
Чувак, если ты по хешу авторизируешь, то пароль смысла брутить нет, просто отослать хеш.
Pavel
Мог бы и сам допереть 😂
Ilya
Чувак, если ты по хешу авторизируешь, то пароль смысла брутить нет, просто отослать хеш.
Ну хэш брутить никто не отменял
Pavel
А зачем?
Никита 🙃
Блин, как тут у вас в бэкендах всё сложно. Вон в ведре. Х*як-х*як и в продакшн
Антон
Блин, как тут у вас в бэкендах всё сложно. Вон в ведре. Х*як-х*як и в продакшн
Ты с фронтом перепутал
Ilya
Так об этом в интернете сотни раз написано)
Я в свое время не нашел каких-то общепризнанных бест праксис. Что нашел - написал. Если можешь посоветовать годную статью, посоветуй
Amir
вы там от НЛО защиту, чтоли строите?
🎉
Странно, мне казалось, наоборот
Вспомнить хотя бы магию perl, про переменную, которой нет, но она есть))
Антон
Вспомнить хотя бы магию perl, про переменную, которой нет, но она есть))
Но ведь дефолтные значения аргументов не меняются по мере выполнения программы
Антон
И не зависят от того, в какой подпрограмме находится в данный момент поток исполнения
Mikalai
Я в свое время не нашел каких-то общепризнанных бест праксис. Что нашел - написал. Если можешь посоветовать годную статью, посоветуй
https://godoc.org/golang.org/x/crypto/bcrypt как вариант. Но правда не уверен что bcrypt актуальный алгоритм
🎉
Зачем такие сложности, ведь это уже было?
Ilya
https://godoc.org/golang.org/x/crypto/bcrypt как вариант. Но правда не уверен что bcrypt актуальный алгоритм
Так а как с клиентом обмениваться?
 Eugene
https?
Pavel
 Ilya
Ну и я всё-таки спрашивал не про годок, а про комплексное описание подхода (клиент, сервер, бд)
Mikalai
Так а как с клиентом обмениваться?
Паролем в открытом виде (под TLS или чем-то типа того естественно)
Mikalai
Если вы собираетесь считать хэш на клиенте, то вам придется хранить в базе либо несоленый хэш (а это то же самое что и пароль в открытом виде) либо собственно пароль в открытом виде..
Никита 🙃
А может посоветуете тогда какую книгу по веб разработке, где о таких ньюансах рассказывают, желательно на русском? А то чувствую хернёй я страдаю
Pavel
А может посоветуете тогда какую книгу по веб разработке, где о таких ньюансах рассказывают, желательно на русском? А то чувствую хернёй я страдаю
Не страдай херней, делай простые решения, не переусложняй. Они обычно самые нормальные.
Антон
Не страдай херней, делай простые решения, не переусложняй. Они обычно самые нормальные.
C примерно так и сделали. Последствия разгребаем до сих пор
Daniel
Вот мы почитали код. Запомнили, что там дефолтное. А вот кто-то поправил дефолты. Как мы об этом узнаем?
Pavel
C примерно так и сделали. Последствия разгребаем до сих пор
Ты так говоришь, что сделать сложно и долго было б выгоднее для начала.
Никита 🙃
Ладно, пойду дальше учить матчасть. Надо попробовать начать что то делать на net/http для начала)
Антон
Собственно, Standard ML появился лишь на год позже C
Антон
Вот мы почитали код. Запомнили, что там дефолтное. А вот кто-то поправил дефолты. Как мы об этом узнаем?
SemVer на что? Изменение дефолтных значений аргументов публичных функций -- это вообще-то breaking change