 Vladimir


в качестве временного решения. в k8s не хочется пока пеерезжать
 Sebor▂▅▇█▓▒░
я потыкал swarmpit и понял, что хочу такую штуку) мониторить состояние докеров по разным серверам, запускать новые контейнеры вручную из веба
Ну а таком случае есть ещё portainer
Vladimir
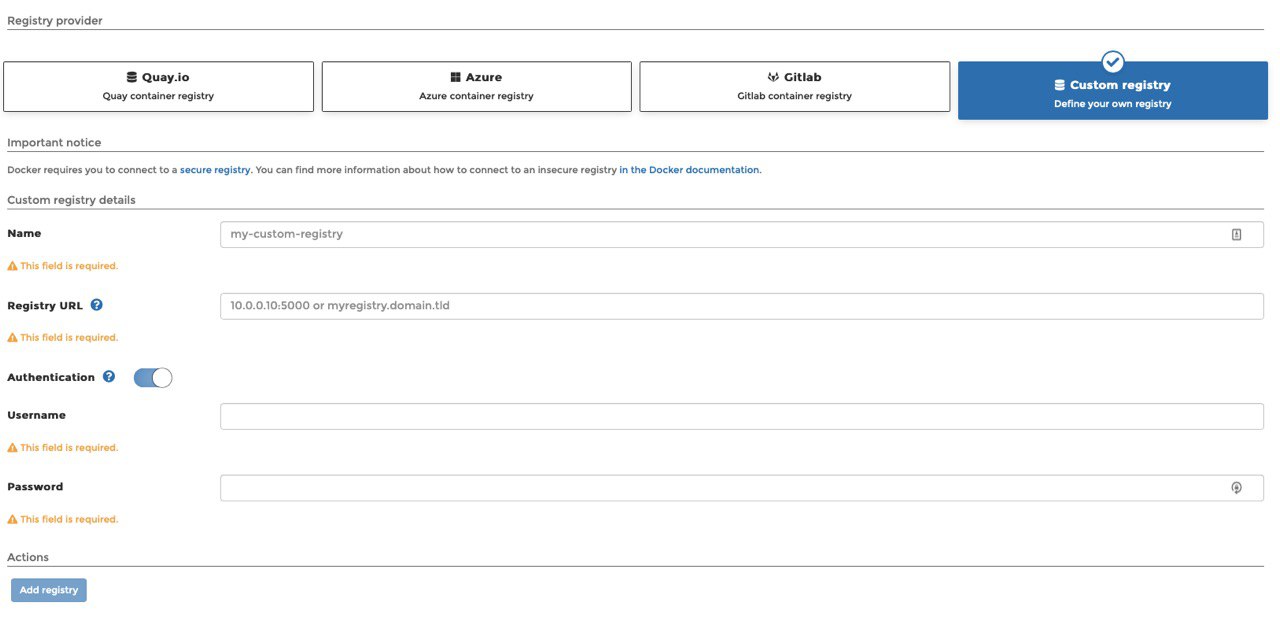
а кто с Portainer работал, не в курсе, в приватном регистри там как авторизоваться можно? а то у DigitalOcean'а свой какой-то токен и basic auth как я понял он не умеет
Vladimir
 Nikolay
Посмотрел, как-то на первый взгляд сложновато
если в проде нужны контейнеры, но в оркестраторах нужны нет, то podman решает эту задачу не внося лишних сущностей. Управление контейнерами,подами через стандартный systemd как и остальные сервисы в системе.
Vladimir
о, Portainer молодец! я не указывал авторизацию у регистри, но он подцепил как-то, что я локально уже залогинне в регистри и показал контейнер из private registry
Nikolay
сегодня docker-compose используется новыми проектами? так как есть k8s, nomad,
он выглядит самым простым на мой взгляд.
docker-compose для локальной разработки only, для прода другие решения лучше
Vladimir
 тим
Ещё и из коробки
тим
И со своим лоад балансером, автоскейлинг через орбитер, можно прикручивать свои дискавери сервисы
тим
И кластер легчайше собирается
 ymdev
Привет.
Подскажите, пожалуйста вот что.
Запустил squid (прокси-сервер) напрямую
total used
Mem: 498872 106828
и запустил в контейнере
total used
Mem: 498872 253632
Разница немыслимая, конечно. Урезание контейнера по памяти к чему может привести? И можно ли так делать?
ymdev
Привет.
Подскажите, пожалуйста вот что.
Запустил squid (прокси-сервер) напрямую
total used
Mem: 498872 106828
и запустил в контейнере
total used
Mem: 498872 253632
Разница немыслимая, конечно. Урезание контейнера по памяти к чему может привести? И можно ли так делать?
В обоих случах docker-демон запущен. Просто в первом случае 6МБ потребления, во втором 150МБ
 Vabka
Если у меня есть несколько микросервисов, которые зависят друг от друга (например апи, редис, и постгрес), то как их лучше запускать?
Локально и в прод. Желательно, чтобы это был 1 инструмент, чтобы не слишком сложно
(Ну и чтобы на винде без бубна работало)
Vabka
ну и давно я что-то о docker swarm не слышал
тим
Сворм не устарел
тим
Ну есть ещё nomad
тим
Но в нём есть некоторые проблемы которых у сворма нет
тим
да шо он умер то, где все этого начитались? вполне сносно и удобно работает
тим
А кто нибудь его вообще пользовал?
тим
Или сразу подумал что он мёртв после какой-то статьи про кубер и забросил?
Vabka
А кто нибудь его вообще пользовал?
у нас в продакшене swarm, но там такая грязь, что самому туда лезть не хочется
 inqfen
Или сразу подумал что он мёртв после какой-то статьи про кубер и забросил?
Mirantis, которые сейчас владельцы docker ee уже сказали, что будут осуществлять текущую поддержку, но развивать не будут. В нем куча проблем и недоработок которыми уже никто не занимается и не будет. Сейчас в основном 2 выбора - надо что-то посложнее - куб, надо попроще - nomad, тот тоже простой как палка
inqfen
Он по сути застыл на состоянии 17 года где-то
inqfen
Видимо получили слишком много бугурта от текущих юзеров
Дмитрий
Chain INPUT - на счетчиках 0 num pkts bytes target prot opt in out source destination
1 93 6859 f2b-sshd tcp -- * * 0.0.0.0/0 0.0.0.0/0 multiport dports 22
2 0 0 fail2ban-nginx-badbots tcp -- * * 0.0.0.0/0 0.0.0.0/0 multiport dports 80,443
3 0 0 fail2ban-nginx-404 tcp -- * * 0.0.0.0/0 0.0.0.0/0 multiport dports 80
4 0 0 fail2ban-nginx-noscript tcp -- * * 0.0.0.0/0 0.0.0.0/0 multiport dports 80,443
5 0 0 fail2ban-nginx-http-auth tcp -- * * 0.0.0.0/0 0.0.0.0/0 multiport dports 80,443
Дмитрий
разве когда я делаю коннект к серваку 80 и 443 должен зайти в input ?
Дмитрий
но я так понимаю он идет в FORWARD ?
Дмитрий
точно , nat
Дмитрий
спасибо
Дмитрий
понял )
Дмитрий
интересно как теперь прикрутить fail2ban ...
Дмитрий
Chain DOCKER (2 references)
num pkts bytes target prot opt in out source destination
1 8 416 ACCEPT tcp -- !br-2a16f185649a br-2a16f185649a 0.0.0.0/0 172.19.0.2 tcp dpt:443
2 6 272 ACCEPT tcp -- !br-2a16f185649a br-2a16f185649a 0.0.0.0/0 172.19.0.2 tcp dpt:80
 アナトーリ
Добрый день!
С разрешения администрации чата публикую здесь анонс бесплатного мероприятия. Надеюсь, кому-то из вас это будет интересно, и мы увидимся с вами на трансляции :)
Наша компания запускает свое IT-сообщетсво, где мы хотели бы делиться с аудиторией статьями, переведенные нами с японского языка, на темы, связанные с разработкой, японскими трендами в IT и т.д. Также мы будем проводить регулярные мероприятия (митапы с японцами-разработчиками (естественно, с переводом), с нашими соотечественниками, работающими в японских компаниях, а также мероприятия по культуре, языку, IT сфере Японии).
Если вас заинтересовало, вы можете зарегистрироваться по ссылке ниже и задать все ваши вопросы нам на трансляции:
https://talentexru.timepad.ru/event/1396847/
Будем с нетерпением ждать вас! :)
 Влад 🇺🇦
всем привет, подскажите куда докер записывает переменные окружения который ты прописываешь при запуске контейнера?
env_file:
- .env
хочу локально так же сделать
Anonymous
Влад 🇺🇦
В bashrc, не?
нужно что бы с любого пользователя была доступна переменная, а так же noshell что бы скрипты ее видели
Anonymous
Ну так и будет.
 Danil
sudo docker-compose -f local.yml run --rm redis redis-cli
Could not connect to Redis at 127.0.0.1:6379: Connection refused
not connected>Что может быть?
 Pavel
Danil
Вот как редис настроен:
redis:
image: redis:alpine
container_name: redis
restart: always
expose:
- '6379'
ports:
- '6379:6379'
Pavel
Danil
локалхост
Pavel
ага и редис и его cli у тебя в композе, да?
Danil
просто редис, пытаюсь к нему подключится и вызвать redis-cli, но пишет Connection refused
 Alexandr
Задача со звездочкой * есть Приложение на create-react-app которое билдится в build записывается в докер image и передаётся заказчику. Заказчик хочет запускать Приложение со своим .еnv . Кто сталкивался с такими моментами как дать возможность менять process.env.REACT_APP_VALUE не давая исходники клиенту
alibaba
всем привет, кто знает почему возникла ошибка
Sanitizer CHECK failed: ../../../../libsanitizer/asan/asan_malloc_linux.cc:40 ((allocated_for_dlsym)) < ((kDlsymAllocPoolSize)) (1025, 1024)
Pavel
просто редис, пытаюсь к нему подключится и вызвать redis-cli, но пишет Connection refused
ну я вот так и не понял, снаружи, внутри контейнеров или как? угадывать чтоль
 📡
Ребята привет! Не могу законектится с ключем в alpine вот конфиг. Может есть идеи какие нибудь? С убунтой работает образ только 220мб(.
FROM alpine:latest
RUN apk update && apk add bash && apk add openssh
RUN mkdir /root/.ssh \
&& echo "PasswordAuthentication no" >> /etc/ssh/sshd_config \
&& echo "PubkeyAuthentication yes" >> /etc/ssh/sshd_config \
&& echo "PermitRootLogin yes" >> /etc/ssh/sshd_config
RUN ssh-keygen -A
ADD mykeys.pub /root/.ssh/authorized_keys
RUN chmod 0700 /root/.ssh \
&& chmod 0600 /root/.ssh/authorized_keys
EXPOSE 22
CMD ["/usr/sbin/sshd", "-D"]
 central
Danil
ну я вот так и не понял, снаружи, внутри контейнеров или как? угадывать чтоль
Я же дал мою команду что пытаюсь изнутри подключится
Ihor 🐈
wtf
поднимаю контейнер
docker run -p 8080:8080 appbottle:latest
и ничего не получаю в stdout, вообще, до тех пор пока ctrl+c не нажму.
Как нажму, кидает вот так:
^CBottle v0.12.18 server starting up (using WSGIRefServer())...
Listening on http://localhost:8080/
Hit Ctrl-C to quit.
такое ощущение, что оно где-то там буферезируется, что ли...
Хотя если б просто буферезировалось, то сервис бы работал
Докерфайл:
FROM python:3.7
WORKDIR /app
ADD . /app
RUN pip install -r requirements.txt
EXPOSE 8080
CMD ["python", "app.py"]
Сам app.py минимальнейший, там и показывать нечего
Ihor 🐈
docker logs пустой
будто цмд просто не отрабатывает. Но тем не менее контейнер висит:
% docker ps
CONTAINER ID IMAGE COMMAND CREATED STATUS PORTS NAMES
79f9871127be appbottle:latest "python app.py" 18 seconds ago Up 17 seconds 0.0.0.0:8080->8080/tcp admiring_wiles
 Alexander 🐕
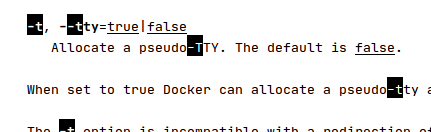
Нет, оно не буферизуется, а ожидает пользовательского ввода
Ihor 🐈
 Anatoly
Ihor 🐈
ты не попросил -i -t
ну так мне stdin-ом нечего ж вводить, вот я и думал, что он не нужен
в любом случае, -t флага хватило
Ihor 🐈
это вот если б мне экзекать какую-то команду в детачнутом контейнере — тогда да, -i флаг бы поставил
(правильно понимаю?)
 Sasha
Привет, ребят. Подскажите, пожалуйста, как получить файл, созданный в контейнере? Программа создаёт файл в текущей директории в контейнере
Ihor 🐈
 Vladimir
docker cp
Ihor 🐈
а зачем такая контейнеризация, от которой проблемы?
или это единичный случай?
Александр
День добрый
подскажите, в чем трабла?
sudo podman network create mynet
sudo podman run -p 5432:5432 --name sonar-postgres -e POSTGRES_USER=sonar -e POSTGRES_PASSWORD=secret -d --net mynet postgres
sudo podman run --ulimit nofile=65536:65536 -d --name sonarqube -p 9000:9000 -v /opt/sonarqube/conf:/opt/sonarqube/conf -v /opt/sonarqube/extensions:/opt/sonarqube/extensions -v /opt/sonarqube/logs:/opt/sonarqube/logs -v /opt/sonarqube/data:/opt/sonarqube/data -e SONARQUBE_JDBC_USERNAME=sonar -e SONARQUBE_JDBC_PASSWORD=secret -e SONARQUBE_JDBC_URL=jdbc:postgresql://sonar-postgres:5432/sonar --net mynet sonarqube
ошибка:
2020.08.13 15:48:02 ERROR web[][o.s.s.p.PlatformImpl] Web server startup failed
java.lang.IllegalStateException: Fail to connect to database
предполагаю, что ошибка в -e SONARQUBE_JDBC_URL=jdbc:postgresql://sonar-postgres:5432/sonar , но тогда не пойму, как правильно
Sasha
Может я не правильно поставил вопрос. Сейчас в программе все логи записываются в файл. Но этот файл остаётся в контейнере. Как мне его вытащить? Или может это как-то по-другому решить?
Vladimir
День добрый
подскажите, в чем трабла?
sudo podman network create mynet
sudo podman run -p 5432:5432 --name sonar-postgres -e POSTGRES_USER=sonar -e POSTGRES_PASSWORD=secret -d --net mynet postgres
sudo podman run --ulimit nofile=65536:65536 -d --name sonarqube -p 9000:9000 -v /opt/sonarqube/conf:/opt/sonarqube/conf -v /opt/sonarqube/extensions:/opt/sonarqube/extensions -v /opt/sonarqube/logs:/opt/sonarqube/logs -v /opt/sonarqube/data:/opt/sonarqube/data -e SONARQUBE_JDBC_USERNAME=sonar -e SONARQUBE_JDBC_PASSWORD=secret -e SONARQUBE_JDBC_URL=jdbc:postgresql://sonar-postgres:5432/sonar --net mynet sonarqube
ошибка:
2020.08.13 15:48:02 ERROR web[][o.s.s.p.PlatformImpl] Web server startup failed
java.lang.IllegalStateException: Fail to connect to database
предполагаю, что ошибка в -e SONARQUBE_JDBC_URL=jdbc:postgresql://sonar-postgres:5432/sonar , но тогда не пойму, как правильно
jdbc:postgresql://sonar-postgres:5432/sonar
вот тут, он не знает кто такой sonar-postgres потому что он postgres, но это не точно
Александр
jdbc:postgresql://sonar-postgres:5432/sonar
вот тут, он не знает кто такой sonar-postgres потому что он postgres, но это не точно
Обращаться же по имени контейнера с постгресом
Vladimir
Может я не правильно поставил вопрос. Сейчас в программе все логи записываются в файл. Но этот файл остаётся в контейнере. Как мне его вытащить? Или может это как-то по-другому решить?
2 варианта:
1. замонтировать с хоста папку куда пишеться файл, тогда фалй будет на хосте
2. docker cp ИМЯ_КОНТЕЙНЕРА:ПУТЬ_ЧТО_КОПИРОВАТЬ ПУТЬ КУДА КОЛПИРОВАТЬ
Vladimir
Обращаться же по имени контейнера с постгресом
-net mynet postgres вот как ты его обозвал просто postgres
Vladimir
-net mynet postgres вот как ты его обозвал просто postgres
сделай docker network inspect mynet
Александр
-net mynet postgres вот как ты его обозвал просто postgres
Это имя image, контейнер - - name
Александр
[centos@infra-sonarqube ~]$ sudo podman network inspect mynet
[
{
"cniVersion": "0.4.0",
"name": "mynet",
"plugins": [
{
"bridge": "cni-podman1",
"ipMasq": true,
"ipam": {
"ranges": [
[
{
"gateway": "убрано",
"subnet": "убрано"
}
]
],
"routes": [
{
"dst": "0.0.0.0/0"
}
],
"type": "host-local"
},
"isGateway": true,
"type": "bridge"
},
{
"capabilities": {
"portMappings": true
},
"type": "portmap"
},
{
"backend": "",
"type": "firewall"
}
]
}
]