 Artem


к
Artem
спасибо за подказку вообщем
Artem
 Artem
ужас как обычно я даунич
 Petr
да норм учись, только пиши в одном предложении
Artem
сорян не ставлю знаки препинания никогда чтобы быстрее писать
Artem
спасибо ещё раз
Artem
собираться он стал а базу так и не создаёт гг
Artem
вообщем я обнаружил что в том контенере существует база default но нет той которой я прописал что конечно означает что она не забилдилась туда но по какой то причине база default там есть
Artem
значит вполне вероятно что изначальные настройки никак не сменились и база создана по имени пользователя
 inqfen
Блять, да как его читать вообще возможно
inqfen
Какой-то поток сознания без разделителей
Artem
вот вот лучше по одному слову
 i
 inqfen
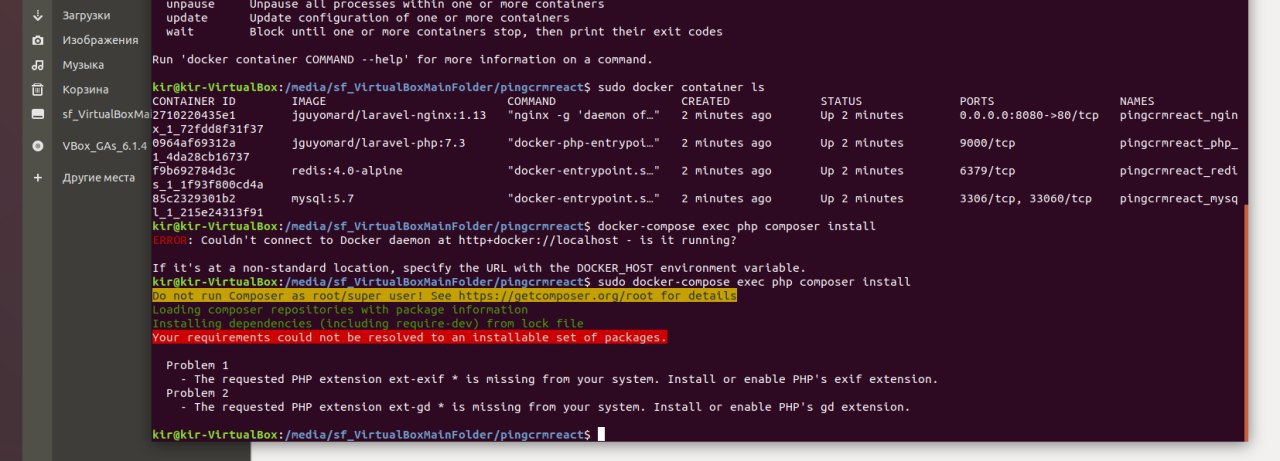
Ты ошибку читал?
inqfen
Да
inqfen
Установил куда?
Artem
путём некоторых экспериментов я выяснил что никакие базы не создаются из docker-compose кроме как default значит там не так база создаётся попросту
Artem
кароче создал руками базу в контенере ...как думаете правильно ли это? она будет жить если ребилд произойдёт?
Artem
🤔
Artem
подскажите плз
Artem
да не будет я почти уверен
Artem
или
Artem
хотя чё я спрашиваю ща ёбну контенер
Artem
изи
Artem
всё живёт
Artem
 Dmitry
всем привет!
Собираю докер окружение для laravel-проекта и хочу сделать так, чтобы при запуске контейнера, если нет папки vendor запускалась команда composer install ну и еще несколько. Как это сделать так, чтобы эта команда выполнялась явно? На текущий момент контейнер запускается, но установка композера идет в фоне, без всякого оповещения. Я хочу, чтобы или был какой-то вывод в консоль о прогрессе либо просто контейнер не запускался пока композер не закончит установку и приготовления перед запуском.
делай composer install при билде образа, а не запуске контейнера. Контейнер вообще должен в read only работать, весь стейт в базах. Никакие файлы не должны создаваться внутри контейнера во время его работы
 Aigul
Ребята, а может, кто-то подскажет, почему может быть, что при запуске ругается на команды типа pip install <smth> (требующие выхода в сеть). Могу предоставить больше информации, если нужно.
Dmitry
Aigul
Да, понимаю. Видимо, у моего докера нет к ней доступа?
Aigul
Как эту проблему можно разрешить?
Dmitry
Ребята, а может, кто-то подскажет, почему может быть, что при запуске ругается на команды типа pip install <smth> (требующие выхода в сеть). Могу предоставить больше информации, если нужно.
лучше сразу все подробности кидать, иначе никто не сможет помочь
Aigul
https://stackoverflow.com/questions/20430371/my-docker-container-has-no-internet попробовала применить инструкцию с изменением файла daemon.json, но при рестарте докера возникла проблема
sudo systemctl restart docker
Job for docker.service failed because the control process exited with error code.
See "systemctl status docker.service" and "journalctl -xe" for details.
journalctl -fu docker выдаёт
-- Logs begin at Thu 2019-11-07 23:23:21 MSK. --
апр 15 00:06:48 <username> systemd[1]: Stopped Docker Application Container Engine.
апр 15 00:06:48 <username> systemd[1]: docker.service: Start request repeated too quickly.
апр 15 00:06:48 <username> systemd[1]: docker.service: Failed with result 'exit-code'.
апр 15 00:06:48 <username> systemd[1]: Failed to start Docker Application Container Engine.
апр 15 00:07:06 <username> systemd[1]: docker.service: Start request repeated too quickly.
апр 15 00:07:06 <username> systemd[1]: docker.service: Failed with result 'exit-code'.
апр 15 00:07:06 <username> systemd[1]: Failed to start Docker Application Container Engine.
апр 15 00:07:20 <username> systemd[1]: docker.service: Start request repeated too quickly.
апр 15 00:07:20 <username> systemd[1]: docker.service: Failed with result 'exit-code'.
апр 15 00:07:20 <username> systemd[1]: Failed to start Docker Application Container Engine.
 Konstantin
JSON наверное невалидный вышел, попробуй вернуть как было и из stackoverflow принятый ответ попробовать
он там второй
olli
Почитал про то что предлагают для docker registry для окружений с single sign on.
Для тех у кого частный случай есть список рецептов: https://docs.docker.com/registry/recipes/ , апач у нас в конторе не популярен у админов и отаётся nginx: https://docs.docker.com/registry/recipes/nginx/ .
"this model gives you the ability to use whatever authentication backend you want through the secondary authentication mechanism implemented inside your proxy"
"it also requires that you move TLS termination from the Registry to the proxy itself."
Предлагают они использовать свой проксирующий web-сервис с поддержкой token authentication:
https://docs.docker.com/registry/spec/auth/token/
V1 registry у нас я думаю не рассматриваются, так что
"Under the Registry V2 workflow, clients should contact the registry first. If the registry server requires authentication it will return a 401 Unauthorized response with a WWW-Authenticate header detailing how to authenticate to this registry."
То есть подружить это с каким нибудь keycloak вполне реально.
Всё это замечательно, но хотелось бы делить доступ к образам пофайлово. На текущий момент резюме одного из админов - docker registry не умеет пофайловый доступ.
Да, не умеет, но насколько сложно это реализовать и не сделал ли кто уже такое в open source?
Например мне думается, что проксирующий (для организации аутентификации) nginx мог бы направлять http запросы авторизованных (для работы с регистри) пользователей на некое приложение, которое по тегу образа могло бы инструктировать nginx отдавать registry клиенту 401 Unauthorized при попытках скачать конкретный образ из репозитория (на основе его тега или имени).
Возможно ли такое?
Контекст вопроса в том, что мы эксплуатирующая некую web платформу организация и если вводить на каждого разработчика по reggitry этих регистри станет слишком много, это станет неудобно обслуживать. С другой стороны, если модуль платформы передадут в разработку от одной програмистской конторы к другой, то придётся переделывать кучу сборок и, скорее всего, вручную.
Вопрос архитектора звучал так - кто нибудь задумывался над best practice в такой ситуации или читал об этом?
 Sergey
Как в compose указать путь к dockerfile относительно compose файла а не context?
olli
а это вообще должно быть возможно?
Sergey
Да, какая разница где докерфайл лежит?
Sergey
Нашёл, нужно использовать префикс $PWD
inqfen
можно запустить docker-compose -f ./compose/docker.compose.yml up и все сломается
Sergey
Ну это лучше чем ничего
olli
так тег же? Имеется ввиду пообразно. Пофайлово я некорректно написал походу.
inqfen
Ну по тегам кмк тоже смысла нет
inqfen
Обычно делят по репам
inqfen
Типа вася может скачать образ:tag1, петя образ:tag2, а маша образ:tag3. При этом tag3 = latest, но маша его скачать не может, а tag2 и tag 1 одинаковые
olli
разработчикам сказать, что согласно административным договорённостям вы можете в регистри пушить только с тегами вида devcompany_module_something , соответственно отказывать в загрузке образов не в формате и отказывать группе юзеров (token auth из keycloack по ldap группе выдаваемый, например) скачивать или пушить всё что не матчит их ^devcompany_module_* .
olli
регистри приватное. Есть dev/stage/predprod/prod. Хотите участвовать - вот вам правила.
Но это так - в порядке размышлений пока.
inqfen
Все эти параметры есть в запросе, можно сделать миддлварь на которой проверять
inqfen
Но главный вопрос - а нахрена это?
olli
ну чтобы не плодить стопятьсот регистри.. системному архитектору это не очень нравится. Мне просто интересно - не хотите per company registry - может есть такая мидлварь или её достаточно просто написать и выложить в opensource например.
olli
насколько я тебя понял best practice считается всё же по регистри на разрабатывающую компанию?
inqfen
inqfen
Разрабатывающая компания - именно компания или команда?
olli
компания.
https://habr.com/en/company/flant/blog/465131/ - архитектор смотрит в сторону кубера, а конкретный инструмент для docker registry который я хотел уже запилили (что я и предполагал):
https://github.com/SUSE/Portus
olli
телега как обычно в preview поставила не самый правильный url )
inqfen
Надо было сразу проблему описать
inqfen
Это в других registry и так поддерживается
inqfen
В гитлабе, в harbor например
inqfen
В артифактори, в нексусе емнип тоже
inqfen
Jfrog кстати именно registry выпустили отдельно вроде
Anonymous
Get Free Bitcoin Instantly Tesla Foundation Release How To Get Bitcoin Free
Дмитрий
Кто нибудь сталкивался с проблемой производительности примонтированных директорий на win 10 ? В вольюме докера скорость записи ~ 300 мб/c, на примонтированной ~3мб/c . На гитхабе много открытых проблем с 2015 года по этой теме, неужели до сих пор нет не костыльного решения типа нестабильного docker-sync или unison?
 Pythonic
В логах rabbitmq получаю такие логи
2020-04-15 05:20:10.101 [info] <0.7412.8> closing
AMQPLAIN login refused: user 'guest' - invalid credentials
2020-04-15 05:20:10.137 [info] <0.7416.8> closing AMQP connection <0.7416.8> (172.18.0.1:48070 -> 172.18.0.2:5672)
кто-то пытается подключиться постоянно?
Pythonic
и это каждую секунду
 Дмитрий
Всем привет!
Прошу помочь начинающим!)
Я прохожу обучающий курс, установил docker и kitematic на windows 10.
Когда пытаюсь запустить какой-нибудь контейнер через kitematic, он пишет что данный контейнер сделан для linux. Прочитал что нужно поменять настройки в самом docker, чтобы он мог открывать эти контейнеры, но когда пытаюсь переключить настройки, docker выдаёт что недостаточно памяти.
У меня оперативной памяти 4 гб.
 Денис
Всем привет!
Прошу помочь начинающим!)
Я прохожу обучающий курс, установил docker и kitematic на windows 10.
Когда пытаюсь запустить какой-нибудь контейнер через kitematic, он пишет что данный контейнер сделан для linux. Прочитал что нужно поменять настройки в самом docker, чтобы он мог открывать эти контейнеры, но когда пытаюсь переключить настройки, docker выдаёт что недостаточно памяти.
У меня оперативной памяти 4 гб.
С винды удобно максимум рулить контейнерами. Docker Host предпочтителен на Linux (Ubuntu Server minimal?) amd64 с 8GiB+ ОЗУ с доступом по ssh или через portainer. Можно ещё /var/lib/docker на отдельный btrfs раздел.
Sander
Всем привет,
Sander
сегодня docker-compose используется новыми проектами? так как есть k8s, nomad,
он выглядит самым простым на мой взгляд.
 John
сегодня docker-compose используется новыми проектами? так как есть k8s, nomad,
он выглядит самым простым на мой взгляд.
если нет надобности в k8s то используется и еще как ИМХО.
inqfen
сегодня docker-compose используется новыми проектами? так как есть k8s, nomad,
он выглядит самым простым на мой взгляд.
Композ - это для локальной разработки, в прод катить не рекомендую