 Артем


Добрый день, подскажите. Почему когда запускаю контейнер mysql с параметром -e MYSQL_ROOT_PASSWORD=pass, вход в mysql все равно бес пароля, когда заходишь в контейнер, переменная эта в нем присутствуе
 Dmitry
Добрый день, подскажите. Почему когда запускаю контейнер mysql с параметром -e MYSQL_ROOT_PASSWORD=pass, вход в mysql все равно бес пароля, когда заходишь в контейнер, переменная эта в нем присутствуе
Это работает только при инициализации. Если контейнер уже запускался, и создавл пользователей и базы и тому подобное, то при втором запуске он не будет ничего менять
Дропни все в папке с базой и запусти заново, тогда у тебя будет нужный пароль
 Сергей
А есть какие ни будь хуки в докере? Например выполнить скрипт на остановку контейнера? В кубере вроде есть, а для докера не нуглится
 George
ты можешь слушать докер апиху и вытаскивать оттуда евенты
George
в прямом виде - конечно, я ничего такого не видел
 Ighor
кто нибудь использует RancherOS ? поддерживается этот проект?
 Mentat
кто нибудь использует RancherOS ? поддерживается этот проект?
Судя по гитхабу оно живое, но не особо приоритетное, шобы было
Ighor
Судя по гитхабу оно живое, но не особо приоритетное, шобы было
а что по вашему приоритетное сейчас?
 Бл|zкрынж
Судя по гитхабу оно живое, но не особо приоритетное, шобы было
Такая же судьба что и coreOS
 inqfen
Что значит видимым?
inqfen
Приложение обращается на порт и там либо кто-то ответит, либо нет
Mentat
а что по вашему приоритетное сейчас?
Не приоритетное для тех кто делает. Условно релизы ранчера я вижу чаще чем релизы ранчерос.
А в целом - я не понимаю, зачем нужны отдельные специальные сборки под кубер, если там всего-то надо поставить centos/rhel/debian и воткнуть докер.
inqfen
Экономия на спичках
Ighor
Не приоритетное для тех кто делает. Условно релизы ранчера я вижу чаще чем релизы ранчерос.
А в целом - я не понимаю, зачем нужны отдельные специальные сборки под кубер, если там всего-то надо поставить centos/rhel/debian и воткнуть докер.
для failover обновлений системы, часто сталкивался с тем что после обновлений ломается linux
inqfen
Вырезают лишнее, а потом оказывается, что в одном кейсе одно не лишнее, в другом - другое
inqfen
для failover обновлений системы, часто сталкивался с тем что после обновлений ломается linux
Ты там арч что ли гоняешь?
Mentat
Вырезают лишнее, а потом оказывается, что в одном кейсе одно не лишнее, в другом - другое
истину глаголешь, брат. Я поэтому и перестал даже пробовать сборки ставить, все равно проблемы будут, так пусть они хотябы будут чисто осными, а не потому, что кто-то покопался еще в твоей ОС.
Ighor
в случае с RancherOS, заменил iso, и после перезагрузки новая версия протестированной ос
inqfen
У меня убунта /debian /centos 100 лет как не ломались
inqfen
Их кстати больше 100
inqfen
А вообще, что мешает если тебе прямо под себя тестить - делать образ пакером и наливать на сколько угодно хостов?
Ighor
А вообще, что мешает если тебе прямо под себя тестить - делать образ пакером и наливать на сколько угодно хостов?
экономия времени на тестах будет, если обновления OS будут кем то другим потестированы
inqfen
экономия времени на тестах будет, если обновления OS будут кем то другим потестированы
Только никто не тестировал работу конкретно того, что тебе надо как бы
Ighor
ну мне надо только Docker, на что RancherOS и рассчитан
inqfen
У тебя приложение может юзать фичи ядра например, а там ядро-то все пересобранное-порезанное
inqfen
Поэтому хочешь быть уверен - собираешь сам и гоняешь на своем тестовом окружении тоже сам
inqfen
ну мне надо только Docker, на что RancherOS и рассчитан
А в докере что, ни одного приложения?
inqfen
Они ядро-то по-твоему какое юзают
Ighor
У тебя приложение может юзать фичи ядра например, а там ядро-то все пересобранное-порезанное
я тоже об этом подумал но потом нашел https://rancher.com/docs/os/v1.1/en/configuration/loading-kernel-modules/
inqfen
я тоже об этом подумал но потом нашел https://rancher.com/docs/os/v1.1/en/configuration/loading-kernel-modules/
А кто все твои модули тестил, которые принесешь?
inqfen
В общем как по мне - проще юзать свой образ и обновлять его по мере надобности
Ighor
А кто все твои модули тестил, которые принесешь?
пока представить не могу надобность в них, кроме как wireguard запустить
inqfen
А если нет такой потребности - то тот же стандартный образ тоже протестирован и подойдет
Ighor
В общем как по мне - проще юзать свой образ и обновлять его по мере надобности
ну мысль вашу я услышал, за что вам и спасибо, походу большинство делают как вы
inqfen
Собственно основная работа будет только 1 раз - написать создание образа, дальше мелочи править
inqfen
А тестируешь выкатыванием на тестовое окружение
 Elizabeth
Всем привет! Ищу человека который сможет помочь собрать го-проект с помощью докера на сервере (возникла некоторая проблема, раньше проект собирался и все работало, теперь работает только локально, на сервере собирается, в логах ошибок нет, но "could not get any response"...) и объяснить как это делать. За помощь и объянение могу заплатить.
 A1EF
Дак докер-контейнер-то запускается? Кто ответ отдает в итоге?
Elizabeth
Дак докер-контейнер-то запускается? Кто ответ отдает в итоге?
Запускается и если я правильно выражаюсь, то получается сборка отдаёт такой ответ
A1EF
Ну если образ собирается и контейнер с ним стартует, то точно надо логи приложения смотреть - чисто докеровских проблем быть не должно
Бл|zкрынж
Всем привет! Ищу человека который сможет помочь собрать го-проект с помощью докера на сервере (возникла некоторая проблема, раньше проект собирался и все работало, теперь работает только локально, на сервере собирается, в логах ошибок нет, но "could not get any response"...) и объяснить как это делать. За помощь и объянение могу заплатить.
Похоже что проблема вообще не в сборке проекта. а в том что вы до сервиса не можете достучаться извне
Elizabeth
Ну если образ собирается и контейнер с ним стартует, то точно надо логи приложения смотреть - чисто докеровских проблем быть не должно
В логах docker logs -f ошибок никаких не видно 🤷🏼♀️
Elizabeth
A1EF
Т.е. код, который обращается к сервису в докер-контейнере? Очень похоже, доступ извне к приложению недоступен (порт не проброшен)
A1EF
Как запускаете контейнер? Что там с сетью?
 Yury
А можно ли как то делать rebuild не удаляя каждый раз image? И чтобы например выполнялось только COPY и CMD из докерфайла?
inqfen
Нет, потому что если ты сначала изменил copy вверху , а потом выполнился run - он может иметь другой результат
inqfen
А если copy и cmd в конце, то как ты описал и будет
 Evgenii
Yo, может кто-то знает, миллион разных формулировок в гугл попробовал. Хочу через node_exporter замониторить (который в docker) свободное место на втором диске (который не системный), но метрику вижу только про /
Надо что-то дополнительно прописать, чтобы /data (которая другой диск) тоже отображалась?
George
Yo, может кто-то знает, миллион разных формулировок в гугл попробовал. Хочу через node_exporter замониторить (который в docker) свободное место на втором диске (который не системный), но метрику вижу только про /
Надо что-то дополнительно прописать, чтобы /data (которая другой диск) тоже отображалась?
проще всего не любить себя в мозг и поставить его на хост
Evgenii
проще всего не любить себя в мозг и поставить его на хост
Я предвидел такой ответ, но меня всё остальное устраивает, если это возможно сделать через docker, я хочу через него
George
насчет монтирования
George
https://github.com/prometheus/node_exporter/issues/1179
George
по идее ты прокидываешь по инструкции все /sys/ и даешь привилегированный доступ и все должно работать
Yury
А если copy и cmd в конце, то как ты описал и будет
Сори не понял)
Я просто хочу
1 - делать rebuild, вместо того как сейчас делаю remove image и потом build
2 - как то оптимизировать процесс, ибо меняется в image только то, что делает COPY, оно идет в самом конце
inqfen
А что мешает снова билд запустить? Он перебилдит
inqfen
С кешем, если не указываешь иное
George
Yo, может кто-то знает, миллион разных формулировок в гугл попробовал. Хочу через node_exporter замониторить (который в docker) свободное место на втором диске (который не системный), но метрику вижу только про /
Надо что-то дополнительно прописать, чтобы /data (которая другой диск) тоже отображалась?
здесь вопрос скорее в том какой модуль у тебя отрабатывает
George
diskstats или filesystem. Если второй, то ставлю, что может что-то еще прокинуть надо
George
 George
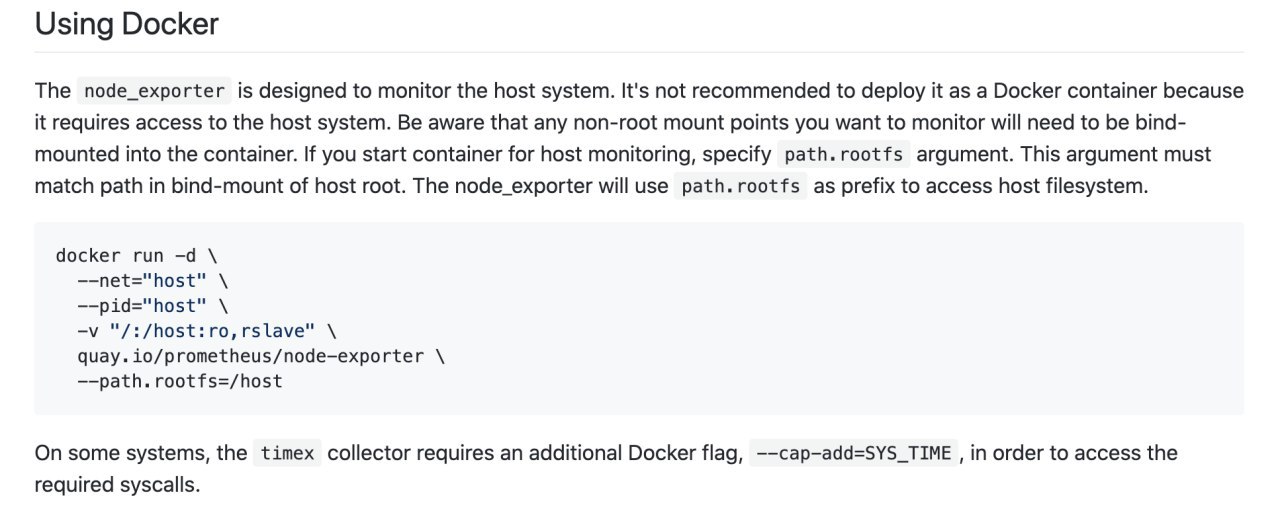
Be aware that any non-root mount points you want to monitor will need to be bind-mounted into the container.
George
черным по белому
George
прокинь в /host/data
George
😊
Evgenii
при этом /sys в /sys ещё думаешь надо?
George
фиг знает 🤷♂️ дальше только логи читать