 George


предлагаю спеть на мотив известной песни группы Ария
 M
Беспечный ангел?
 inqfen
На службе силе зла
 John
 olli
@inqfen - ты вчера опять меня не так понял, я решил запостить в блог чтобы осталось вне чатов: https://grey-olli.livejournal.com/955650.html . Быстро правильно сформулировать вопрос пока не получается, но это всегда так - правильно сформулированный вопрос это половина ответа который хочется услышать.
 Виктор
знания поверностные по докеру и с UNIX системами знаком только очень базовые команды
Кроме linux, неплохо понимать модель оси,
 Dmitry
Кроме linux, неплохо понимать модель оси,
ммм модель оси. А есть реальное применение этой модели вместо TCP/IP в приложениях которые вы используете?
Dmitry
Совет из разряда: а еще нужно вспомнить всю вышку, тер. мех что в универе учили, прежде чем начать докер изучать
 😾
 SeniorAnykey
ммм модель оси. А есть реальное применение этой модели вместо TCP/IP в приложениях которые вы используете?
Да. Каждое второе собеседование
Виктор
ммм модель оси. А есть реальное применение этой модели вместо TCP/IP в приложениях которые вы используете?
Ок. Пример. Есть dmz, где http and https, запросы должны удодить в одну сеть, а tcp, в другую.
Dmitry
Ребят, всем привет, подскажите пожалуйста мастхев литературу по докеру, сейчас на позиции разраб джун, буду изучать докер хочу прикупить книг
docker run и поехали. Docker никто не учит, книги там не нужны. Там все очень просто. Прочитай get started и все. Остальное все на практике придет. Так как ты разраб, базовые вещи по системам и сети ты итак знаешь
Dmitry
Ок. Пример. Есть dmz, где http and https, запросы должны удодить в одну сеть, а tcp, в другую.
ииии в этой сети реализована OSI? И там все 7 уровней? Всю жизнь такое делал на tcp/ip, а тут мне рассказывают что без OSI это сделать нельзя 🤷
Виктор
Совет из разряда: а еще нужно вспомнить всю вышку, тер. мех что в универе учили, прежде чем начать докер изучать
Да ни фига, человек спрашивает про юниора, юниор обязан понимать.
SeniorAnykey
Мб в этом дело
 らん (Даниил)
ну вот только на собесах людей доставать
Вопросы на собесах некомпетентный шлак в 90% случаев
Виктор
ииии в этой сети реализована OSI? И там все 7 уровней? Всю жизнь такое делал на tcp/ip, а тут мне рассказывают что без OSI это сделать нельзя 🤷
Тебе приходит задача, разделить трафик, что будешь делать?
Dmitry
Да ни фига, человек спрашивает про юниора, юниор обязан понимать.
я про osi в последний раз на первых курсах универа слышал. Мне лично знаний tcp/ip хватает, чтобы понимать сети, дебажить проблемы и т.д.. А если сложного ничего не делать, то там совсем поверхностные знания TCP/IP нужны, ip адрес, порт, сети, маршрутизация
George
возьму и поделю
George
сложное не нужно делать
George
потом это никто починить не сможет
Виктор
Никто из вас не будет повторять, но давайте конфиг напишем.
inqfen
docker run и поехали. Docker никто не учит, книги там не нужны. Там все очень просто. Прочитай get started и все. Остальное все на практике придет. Так как ты разраб, базовые вещи по системам и сети ты итак знаешь
>Так как ты разраб, базовые вещи по системам и сети ты итак знаешь
лол
Dmitry
Никто из вас не будет повторять, но давайте конфиг напишем.
Пишу конфиги без знаний OSI. В man iptables, iproute2, bird, ping, traceroute, nmap, dig, ... ничего про OSI не читал
inqfen
ииии в этой сети реализована OSI? И там все 7 уровней? Всю жизнь такое делал на tcp/ip, а тут мне рассказывают что без OSI это сделать нельзя 🤷
Пилю систему распределенной сети у нас, так там все уровни представлены
Dmitry
Пилю систему распределенной сети у нас, так там все уровни представлены
Что там у тебя на сеансовом и представления работает?
inqfen
сеансовый - vpn
inqfen
Ну разве что да, на уровне представления нет ничего
Dmitry
И используется TCP/IP
Dmitry
Сори ребят. Просто устал от этой херни. Скоро уже начну сливаться на собесах из-за такого детского сада про OSI
Dmitry
там L2TP, PPTP, SSL и IPsec
ну это все транспортный и прикладной. У тебя сеть один фиг TCP/IP
inqfen
ipsec site-to-site в данном случае вообще не юзает tcp
inqfen
там все хидеры ip
inqfen
Я согласен, что tcp/ip больше реалиям жизни так сказать подходит, но не всегда
Dmitry
ipsec site-to-site в данном случае вообще не юзает tcp
Что? Он в любом случае идет от прикладного до физического и обратно
inqfen
Кто он?
inqfen
Я про работу самого ipsec, то что в него упаковывается - другое дело
inqfen
Если я там кстати попингую, то ничего выше OSI 3 layer там не будет
inqfen
никакого tcp/udp пейлоада
inqfen
Ну и например в tcp/ip стеке тот же MPLS со всеми вариантами работы как-то сложно описать
Dmitry
никакого tcp/udp пейлоада
так какая разница, это все равно tcp/ip. Ну окей, сразу идет на сетевой и использует протокол IPv4/IPv6. Суть то не меняется
inqfen
inqfen
Или ты про стек?
George
🤦♂
Dmitry
Да
Dmitry
Откуда тут tcp?
TCP/IP - сетевой в него входит. Юзай raw sockets на здоровье, но один хер ты юзаешь TCP/IP
inqfen
Короче эта разница терминологии не важна
inqfen
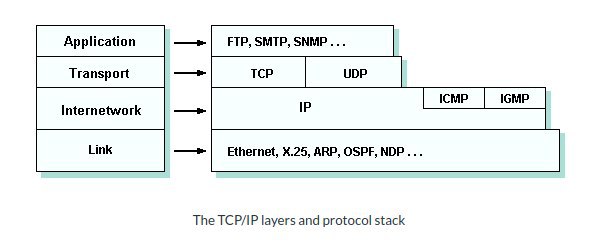
Взяли OSI, схлопнули последние 3 уровня в один и первые два тоже - получили tcp/ip
inqfen
Только вот непонятно, как MPLS наголовки например оказались соседями физики
inqfen
Ну или vlan тот же
inqfen
Для сетевиков такая модель будет совершенно неудобная
inqfen
А погромисты все равно ниже tcp обычно не опускаются, поэтому им пофиг
Anonymous
Как правило, понимание OSI не ограничивается перечислением уровней, а скорее наводит на более конкретную беседу по протоколам на данных уровнях. Если речь идёт о собеседовании.
Dmitry
Только вот непонятно, как MPLS наголовки например оказались соседями физики
так на первый уровень это все сгрести и норм)) Но наверное для сетевеков удобнее делить да
Dmitry
Как правило, понимание OSI не ограничивается перечислением уровней, а скорее наводит на более конкретную беседу по протоколам на данных уровнях. Если речь идёт о собеседовании.
Которые по факту находятся на реальных уровнях TCP/IP и проще сразу про них и общаться если есть желание
Anonymous
Которые по факту находятся на реальных уровнях TCP/IP и проще сразу про них и общаться если есть желание
Так да, я к тому, что сути особо не меняет, а выучить 4 / 7 уровней — не является трудной задачей.
Dmitry
Да и разговоры про протоколы и их заголовки, особенно на нижних уровнях, вообще странная затея, если речь не про собеседование сетевика.
inqfen
Ну я тут собственно привел свою задачу - там в сети и 2 уровень osi есть например в одном городе конкретном
inqfen
Я к тому, что не всегда TCP/IP лучше OSI
inqfen
Хотя я в общем-то не сетевик
inqfen
Но таки все равно знание сетей пригоджается
 Таймураз
Тем не менее, OSI описывает уровни абстракции
 Dmitry
Но таки все равно знание сетей пригоджается
можно разбираться в сетях, не зная названия уровней OSI
inqfen
Тут так же
inqfen
Ладно, это в общем все оффтоп уже
Dmitry
Ну я тут собственно привел свою задачу - там в сети и 2 уровень osi есть например в одном городе конкретном
Чтобы поднять ipsec не нужно точно знать на каком уровне OSI он работает. Достаточно знать что на одном уровне с IP, до tcp, udp, sctp