 Kirill


из nginx.tmpl
Kirill
на взгляд тоже ничего такого вроде
Kirill
@RapidCodeLab без идей?)
Kirill
22/tcp ALLOW IN Anywhere
2222 ALLOW IN Anywhere
80/tcp ALLOW IN Anywhere
443/tcp ALLOW IN Anywhere
Kirill
порты открыты на серваке
Kirill
@RapidCodeLab я тоже на это обратил внимание, но он его сам так проставляет
Kirill
из нетворка берёт
Kirill
у меня ip сервака может как-то должен быть привязан к докер контейнеру?
Kirill
с nginx
Kirill
правда я через ufw-docker привязал, но тоже бестолку
 RapidCodeLab
 RapidCodeLab
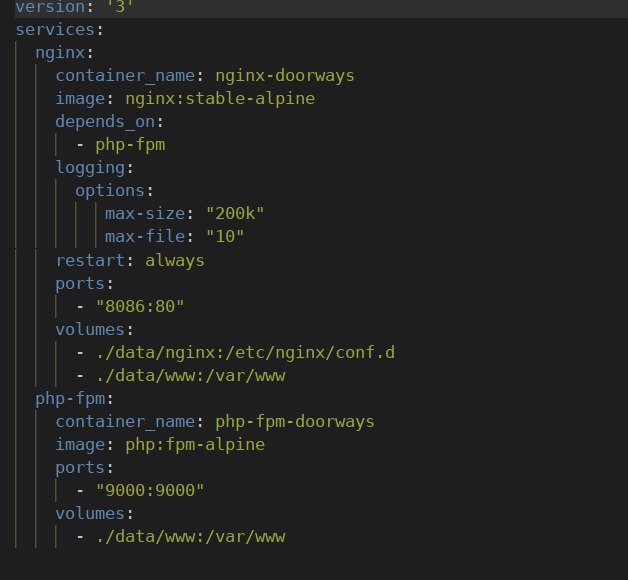
fastcgi_pass php-fpm:9000;
RapidCodeLab
и в варианте с certbot , никаких дополнительных движений я никогда не делал со стороны os
RapidCodeLab
я бы попробовал руками конфиг nginx написать все таки, и имя апстрима и server_name они одинаковые получается?
Kirill
да
Kirill
да руками то я потом соберу
просто сейчас завести хочу, чтобы из вне можно достучаться
Kirill
сейчас локально то всё работает http/https
Kirill
поэтому грешу больше на настройку на серваке
Kirill
в гугле нормальных мануалок по настройке на сервере нет
всё сходится в то, что добавляют домен в /etc/hosts и типо вуаля у вас локально запустился сайт))
RapidCodeLab
так проверь одним контейнером nginx простым, с простым index html файлом и простейшим конфигом nginx, если хтмлку покажет, то явно не в сервере дело и можно уже ковырять этот твой nginx конф
RapidCodeLab
в гугле нормальных мануалок по настройке на сервере нет
всё сходится в то, что добавляют домен в /etc/hosts и типо вуаля у вас локально запустился сайт))
так и не нужно ничего настраивать обычно, поставил докер, докер композ , зашел в папку с docker-compose.yml , сделал up и все работает)
RapidCodeLab
по этому и мануалок нет
 Oleg
 Oleg
 Oleg
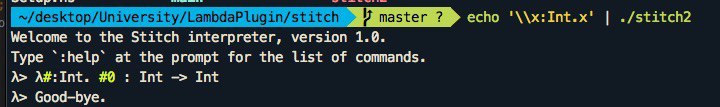
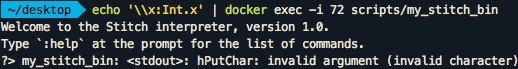
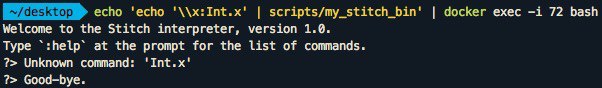
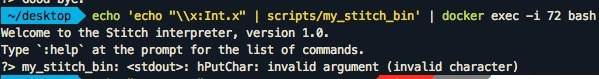
Я по всякому пытался запускать в контейнере баш, и уже в него передавать команду и т.д. и т.п. и все равно тоже самое
Oleg
 Oleg
 Egor
Я по всякому пытался запускать в контейнере баш, и уже в него передавать команду и т.д. и т.п. и все равно тоже самое
echo 'echo \'\\x:Int.x\''
Egor
но.. зачем echo?оо
 Андрей
Привет, ребят. Подскажите пожалуйста:
Почему nginx из Docker контейнера не реагирует на проброшенные в него сертификаты от certbot?
https://toster.ru/q/689404
 Andrey
 Andrey
коллеги, скажите, а почему docker build -f path/to/dockerfile смотрит path/to/dockerfile в текущей дире, а не в контексте? В доках же написано "The path must be to a file within the build context"
Andrey
врёт документация, в-общем. Если указывается --file надо передавать путь относительно cwd, а не относительно context
 Александр
Может кто-то подсказать пожалуйста, настраиваю гитлаб раннер - ssh, когда он просит в самом конце ssh ключ это ключ 1 : должен хранится на машине гитлаб Раннера ? 2. Должен быть для гита?
Вообщем не совсем понимаю что это за ключ .
Александр
Так вроде как это приватный ключ машины на которую мы хотим залогиниться по ssh
 Виктор
Александр
так и есть
Спасибо, а более глупый вопрос если раннер установлен на виндовс сервер и там наверняка нет ssh и других пакетов установленных, сам раннер все равно может выполнять Unix команды?
Александр
 Yury
https://docs.gitlab.com/runner/install/windows.html
хз
Yury
- о'кей гугл. мне лень гуглить
- https://t.me/docker_ru
Andrey
Окей переформулирую - ssh раннер может запускаться на виндовс машинах или только на Unix?
Ты этого не хочешь, какой кейс у тебя?
Александр
Ты этого не хочешь, какой кейс у тебя?
Кейс такой - есть гитлаб на виндовс машине и есть удаленная убунта , я хочу запускать сборку на убудете, для этого вроде как нужен ssh раннер. Пока на этом все
Александр
Сейчас вроде запускается но почему-то ругается на сам гитлаб
Александр
Running with gitlab-runner 11.10.1 (1f513601) on sshRunner pUJumrQc Using SSH executor... Running on osr-dev-docker.репо.local via OSR-Dev-Build-01... DEPRECATION: this GitLab server doesn't support refspecs, gitlab-runner 12.0 will no longer work with this version of GitLab Cloning repository... Cloning into 'builds/pUJumrQc/0/a.kupyrev/testsshdocker'... fatal: unable to access 'https://gitlab-ci-token:xxxxxxxxxxxxxxxxxxxx@osr-dev-git.репоо/a.kupyrev/testsshdocker.git/': Peer's Certificate issuer is not recognized. bash: line 70: cd: builds/pUJumrQc/0/a.kupyrev/testsshdocker: No such file or directory ERROR: Job failed: Process exited with: 1. Reason was: ()
Andrey
Andrey
Окей переформулирую - ssh раннер может запускаться на виндовс машинах или только на Unix?
ну вот сам подумай пжл и так-же на счёт "комманд юникс")))
Александр
у гитлаба раннер и сервер должны быть одной версии. и это не про докер
Окей, но пока докер не использую , только ssh
Александр
ну вот сам подумай пжл и так-же на счёт "комманд юникс")))
На винде тоже могут, но если у гитлаба есть некая внутренняя оболочка то ничего не надо устанавливать точно
 Bral Bral
Растет размер /overlay2/ как -то можно ограничить это ? Вроде все логи и данные вынесены на хост , контейнер не должен увеличиваться в размерах.
 George
должен
George
у тебя на /var/log пишет
Bral Bral
Внутри ?
Bral Bral
Т.е её тоже выносить в volumes и будет счастье ?
George
слушай. У тебя обычно внутри контейнера куча ботвы, которая ведет себя непредсказуемым образом
George
если б у тебя был FROM: scratch и один бинарь на го, который НИЧЕГО НИКУДА ГАРАНТИРОВАННО не пишет - ну, ок
George
я бы сказал, что странно, что оверлей растет. Но обычно же в образе куча всякого мусора. Который может делать сайд эффекты
George
а питонячий код вообще компилится в *.pyc - что тоже уходит в оверлей
George
ферштейн?
George
вольюмы - кстати, тоже нарастать будут... если я прав
Bral Bral
ja
 Ali
Привет! Кто то шарит как сменить wsl папку?? Что бы через VSCode(WSL) Запускать проекты не в C , а в другую например
 Ruslan
камрады, выставляю контейнеры на хост через реестр и дебиан-пакет, который размещает compose файл и запускает docker-compose up -d
Ruslan
как лучше передавать туда параметры конфигурации?
Ruslan
таак, докер докс предлагают использовать дополнительный compose файл
George
я ничего не понял, что ты хочешь
George
дебиан пакет который доставляет докер компоуз - это #странное
George
пока кажется, будто тебе ансибла / salt будет достаточно. И деб пакет нарезать не надо
Ruslan
развёртывание контейнеров без кубов
George
более того - при запуске через ансибл тебе в теории даже компоуз не нужен (лишний компонент)
Ruslan
не хочу играть в девопса, проще пакет собрать
а когда девопс подрастёт, пусть хоть в кубах поднимает
George
не хочу играть в девопса, проще пакет собрать
а когда девопс подрастёт, пусть хоть в кубах поднимает
ага, тогда ему твои деб пакеты вместе с процессом сборки придется выкинуть
Ruslan
там пара команд в мейкфайле, думаю осилит выкинуть
 rmshell
руками, полуруками
Ruslan
у меня больше вопрос был насчёт какого-нибудь сервиса, в котором через веб прописываешь секреты, а потом тыкаешь контейнер в него